
 #1

 radkawar/aws-firmware-dump
起動可能なAWS AMIのEBSディスクを取得し、EBS direct API経由でスナップショットをsha256マニフェスト付きのプライベートS3バケットへストリーミングし、オプションでrawイメージの展開も行います。
 qmadev/tf-mythic-azure
Terraformを使用してAzureにMythic C2を自動的にデプロイする
 xlab-si/iac-scan-runner
インフラストラクチャ・アズ・コード(IaC)をスキャンして一般的な脆弱性を検出するサービス
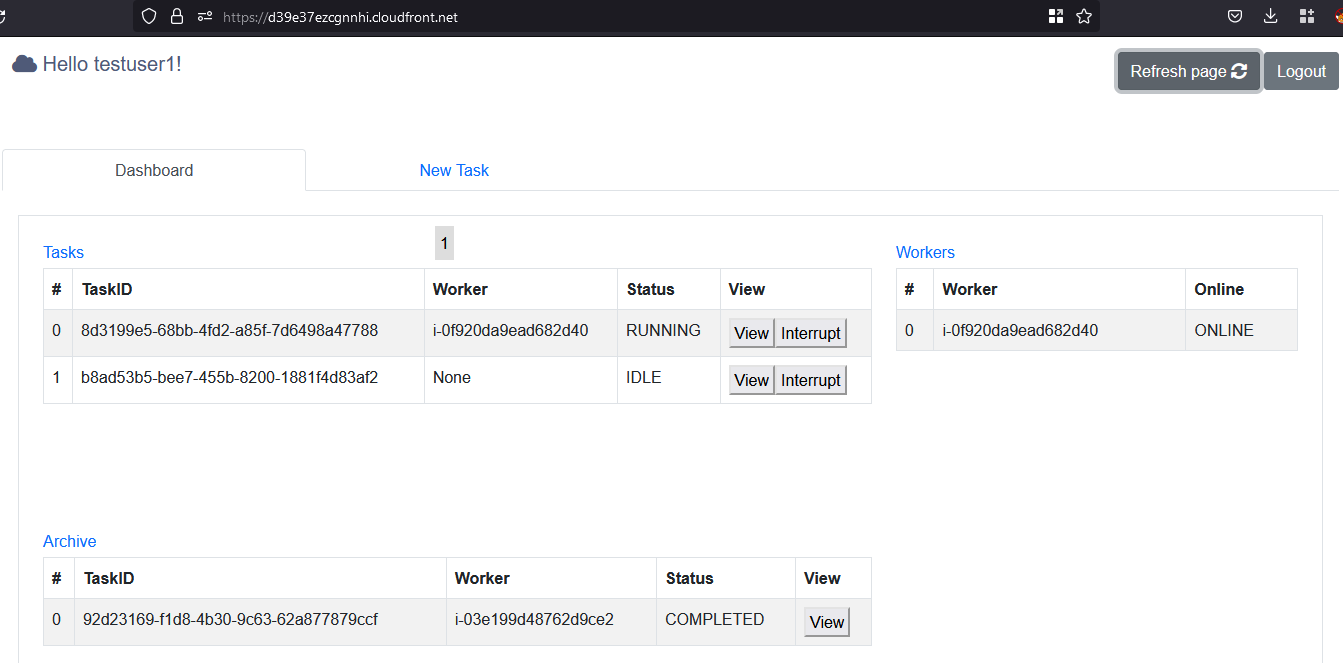 nccgroup/cowcloud
リコン(偵察)および脆弱性スキャンのワークロードを分散するためのサーバーレスAWSソリューション。Web UIからタスクを送信し、EC2ワーカーがNmapなどのツールを使用したカスタムPythonスクリプトを実行します。
 wearecloudar/s3-account-search
S3 アカウント検索
 aquasecurity/trivy-plugin-aqua
TrivyをAqua Securityプラットフォームと統合し、IaC、パイプライン、依存関係の脆弱性と設定ミスをスキャンするためのプラグイン。
 rootsecdev/secretsstalker
読み取り専用のEntra IDアプリ資格情報評価:Graphの権限、Azure RBAC、到達可能なクラウドデータを列挙し、調査結果を権限昇格と横移動の経路にマッピングします。
 capture0x/aws-pentest
IAM権限昇格、S3の露出、コンピューティング、ネットワーク、ログ記録、設定不備のチェックを網羅する30のモジュールを備え、Markdown形式の監査レポートを生成する自動AWSセキュリティ評価CLI。
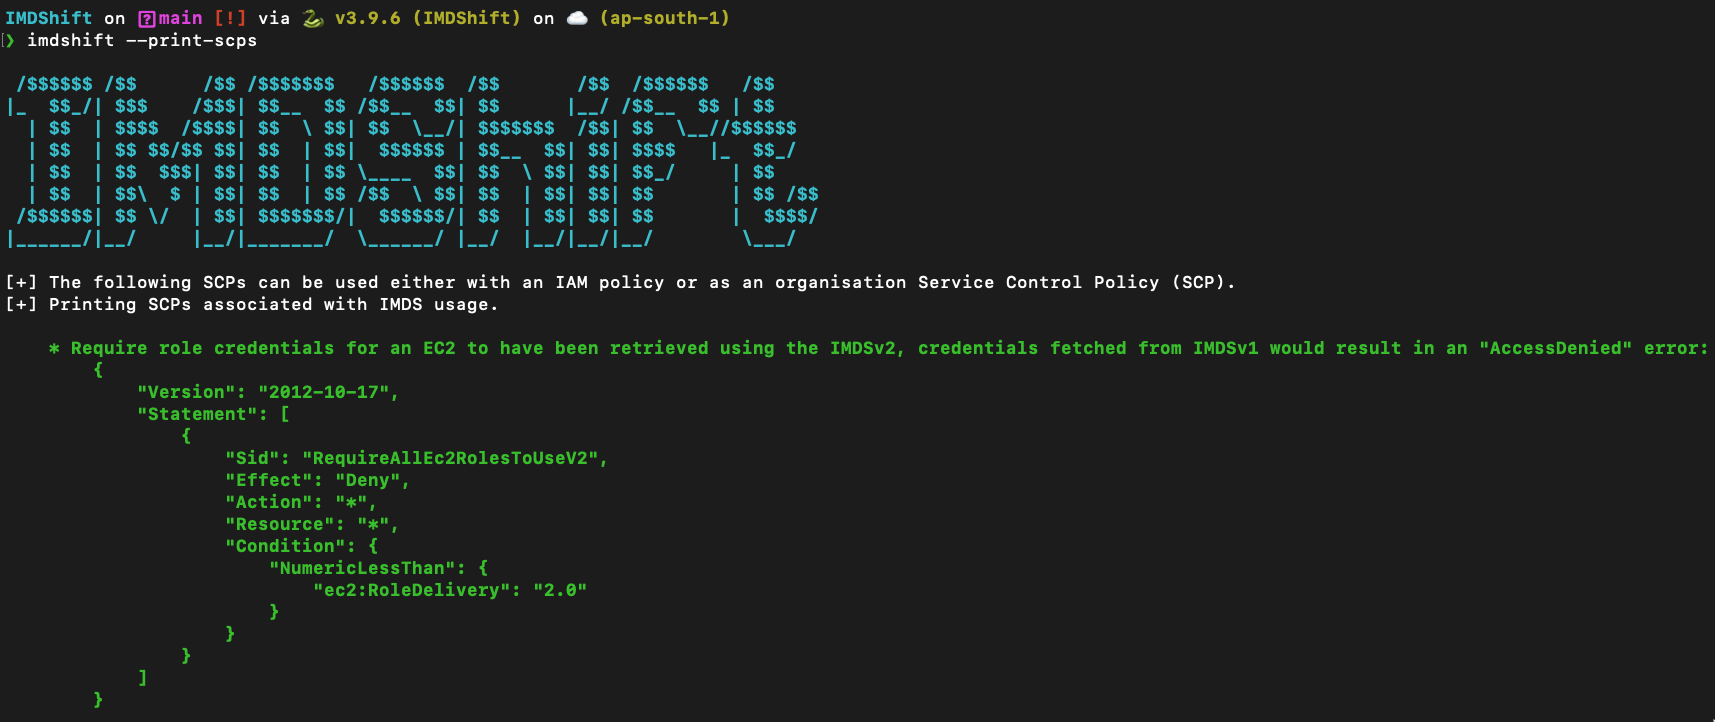 ayushpriya10/imdshift
AWSワークロードのIMDSv1からIMDSv2への移行を自動化し、SSRF攻撃を軽減します。EC2、ECS、EKS、LightsailなどでのIMDSv1の使用を検出し、ホップ制限の更新やSCPの推奨事項を提供します。
 andresriancho/nimbostratus-target
このリポジトリには、nimbostratus ツールを実行するために使用できるターゲットインフラストラクチャが含まれています。
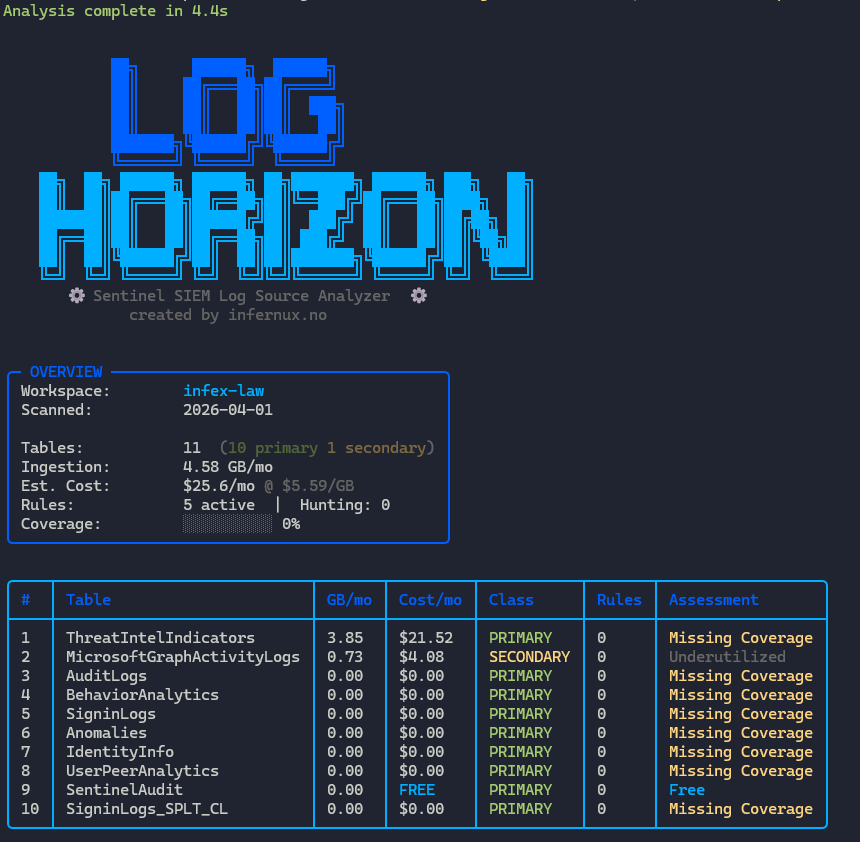 lnfernux/log-horizon
Microsoft Sentinel SIEM ログソース分析ツール
 pyperanger/dockerevil
WorldFirst (公開) Docker API Exploit - Docker および Openshift に関する私のセキュリティ研究
 tevora-threat/rt_redirectors
レッドチームC2向けリダイレクタを設定するAnsibleロール
 qarait/ephemera
ゼロトラストSSH CA
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)の検出スクリプト。カーネルバージョン、パッチの有無、カーネル設定、AF_ALGソケットの利用可能性、setuidバイナリ、および緩和策をチェックし、Linuxシステム上の脆弱性ステータスを判定します。
 ustayready/outpost
AWSテストおよびレポート管理ツール
 nccgroup/sfpoldevchk
Salesforceポリシー逸脱チェッカー









