
 #1
バイナリリバースエンジニアリング、逆アセンブル、逆コンパイル、パッチ適用ツール。
Kitploit おすすめ

 gmh5225/obs-graphics-hook32-hook
OBSのgraphics-hook32.dllのD3D9 Presentポインタをフックし、アンチチートのゲームキャプチャ検出を回避するストリームプルーフなレンダリングを実現する方法を示します。
 kaleth4/cve-2026-55200
CVE-2026-55200の技術解析と概念実証。libssh2における深刻なヒープベースのバッファオーバーフローにより、事前認証RCEを可能にする。緩和策ガイダンスとサプライチェーン影響評価を含む。
 idanshechter/cve-2017-13208-scanner
r2pipeを使用して、Androidのlibnetutils.so内でCVE-2017-13208を検出するPythonスクリプト。静的バイナリ解析によりdhcp_sizeの検証欠落をチェックする。
 flamelu/cve-2020-17035-patch-analysis
CVE-2020-17035のパッチの分析。影響を受けるバイナリコンポーネントにおける脆弱性と悪用メカニズムの詳細。
 jianrongxiao-linksys/dnsmasq-cve-2026
6件のdnsmasq CVE (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172) に対する自動欠陥検証ツール
 rishvic/xpdf-docker
CVE-2022-30524に脆弱なXpdf 4.04のDockerイメージ
 yan5ui/env-cve-2020-8036
CVE-2020-8036のDocker環境のアーティファクト
 nanopathi/external_libavc_aosp10_r33_cve-2021-0325
Cベースの脆弱性解析・悪用ツールキット。AOSP libavc のヒープオーバーフロー (CVE-2021-0325) を標的とし、静的コード解析機能を備えています。
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — libheif HEIFシーケンスパーサーにおけるヒープ割り当ての脆弱性

 jihwan77/linux-kernel-copy-fail-cve-2026-31431-
LinuxカーネルのCopy Fail(CVE-2026-31431)脆弱性の分析と緩和。AF_ALG/spliceページキャッシュの変更を悪用し、PoCチェッカー、auditd検出ルール、カーネル更新検証を含みます。
 d7ead/cve-2026-38764
Unistal Systems Pvt. Ltd. の Protegent 360 v2.0.0.4 における問題により、ローカルの攻撃者がカーネルドライバ pgsecdl.sys を介して権限を昇格できる可能性があります。
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318: 未認証のContent-Encoding: deflateによるクラッシュ。根本原因分析(内部ポインタの無効な解放によるヒープ破損)+ DoS専用のPoC。15.5.4 Hotfix 1で修正済み。
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
Little Orbit GFACカーネルドライバーにおける3つのローカル特権昇格の脆弱性(CVE-2026-12166/7/8)を詳述した技術勧告。これにはNULLポインタ参照、不適切なアクセス制御、およびSYSTEM権限の奪取につながる任意のカーネルメモリ書き込みが含まれます。
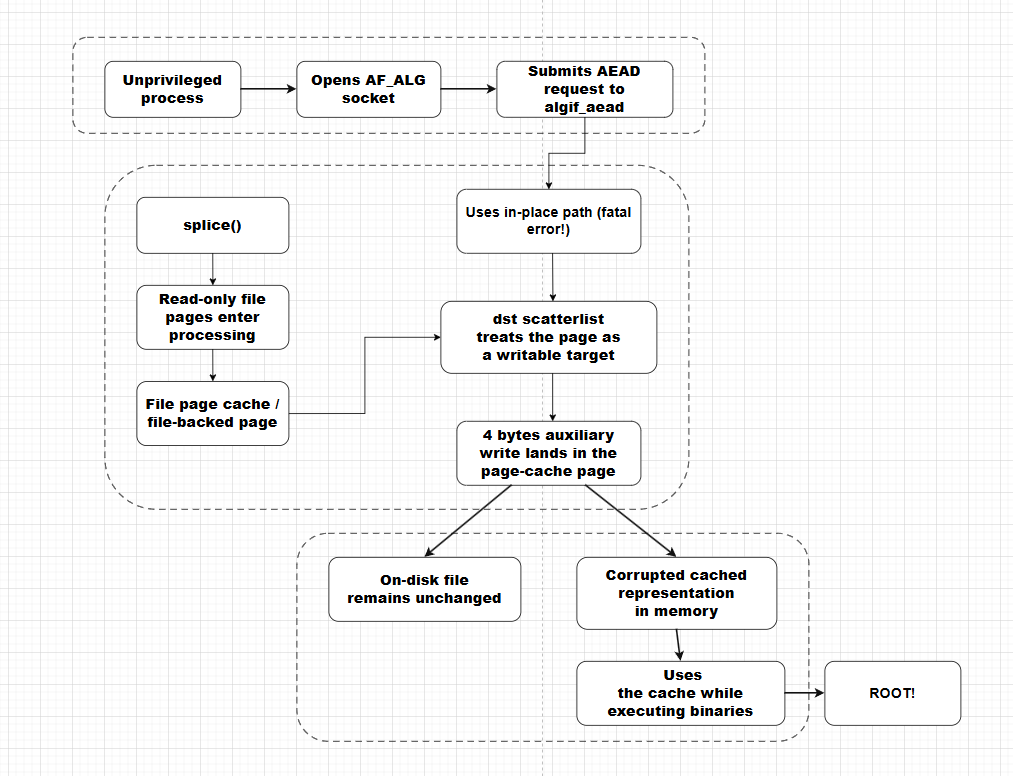 chernstepanov/copyfail-for-dummies
LinuxカーネルCVE-2026-31431に関する調査メモと概念実証であり、AF_ALG splice()ページキャッシュ破損バグをソース成果物と図とともに文書化したものです。
 halcy0nic/cve-2023-38434
CVE-2023-38434 の概念実証(PoC)
 personnumber3377/dns_client_fuzzing
Fuzzing the Microsoft Windows DNS client library. Inspired by CVE-2026-41096.
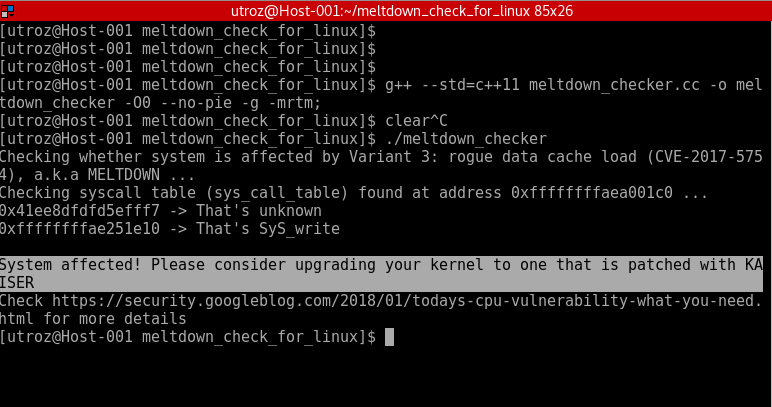 speecyy/am-i-affected-by-meltdown
Proof-of-concept / Exploit / システムがVariant 3: rogue data cache load(CVE-2017-5754)の影響を受けるかどうかを確認します、別名








