#1
 dryxio/auto-re-agent
コンパイル済みプログラムからC/C++コードをAIで再構築および検証します。
 mandiant/speakeasy
Windowsマルウェアエミュレーションフレームワーク:バイナリ、ドライバ、シェルコードをモデル化されたランタイムで実行し、API、プロセス/スレッド動作、ファイルシステム、レジストリ、ネットワークアクティビティをエミュレートして、構造化JSONレポートを生成します。
 vaibhavpandeyvpz/apkstudio
オープンソース、クロスプラットフォーム、Qt6ベースのIDEで、Androidアプリケーションパッケージのリバースエンジニアリングを目的としています。親しみやすいIDE風のレイアウトを備え、*.smaliコードファイルのシンタックスハイライトに対応したコードエディタを含んでいます。
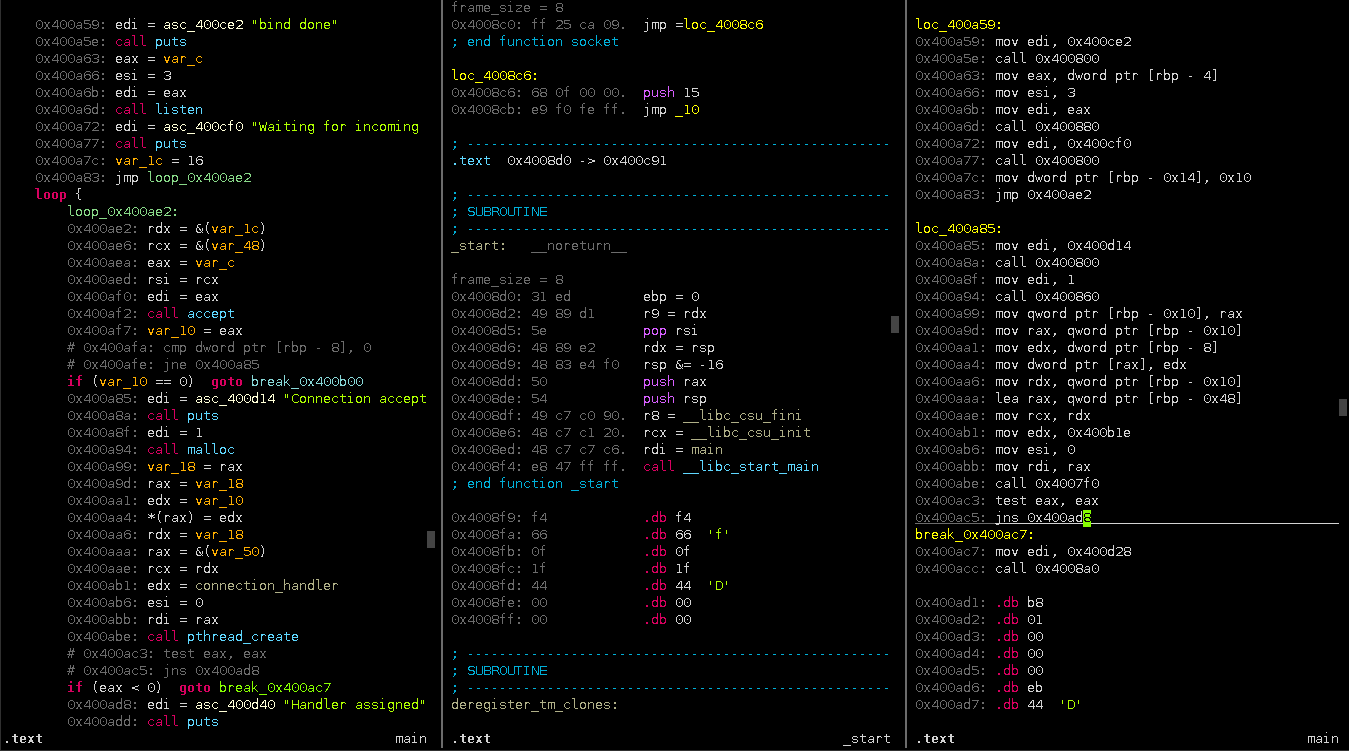 plasma-disassembler/plasma
Plasmaはx86/ARM/MIPS用のインタラクティブな逆アセンブラです。色付きの構文でインデントされた疑似コードを生成できます。
 epasveer/seer
Seer - GDB の GUI フロントエンド
 hasherezade/pe-sieve
指定されたプロセスをスキャンします。様々な悪意のある可能性のあるインプラント(置換/インジェクションされたPE、シェルコード、フック、インメモリパッチ)を認識してダンプします。
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
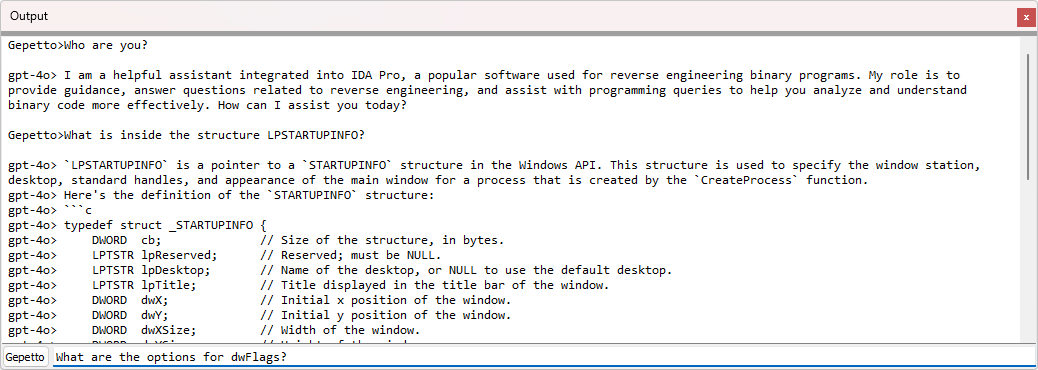 justicerage/gepetto
リバースエンジニアリングを高速化するために言語モデルを照会するIDAプラグイン
 iddoeldor/frida-snippets
手作りのFridaサンプル
 onekey-sec/unblob
あらゆる種類のコンテナ形式からファイルを抽出する
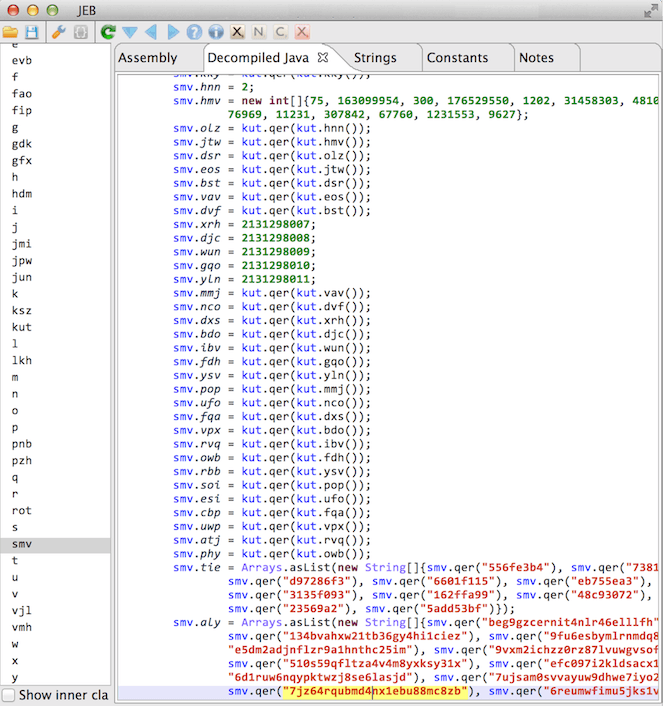 calebfenton/simplify
Android仮想マシンおよび難読化解除ツール
 amlweems/xzbot
xzバックドア(CVE-2024-3094)に関するノート、ハニーポット、およびエクスプロイトデモ
 glmcdona/process-dump
メモリからマルウェアのPEファイルをディスクにダンプし、解析するためのWindowsツール。
 kjcracks/clutch
脱獄(ジェイルブレイク)専用のiOSユーティリティです。インストール済みアプリの実行ファイルを復号化し、.ipaまたはrawバイナリファイルとしてダンプします。セキュリティ調査やリバースエンジニアリングを目的としています。
 google/bindiff
逆アセンブルされたコードの相違点と類似点を素早く見つける