#1
 romainthomas/the-poor-mans-obfuscator
「The Poor Man's Obfuscator」プレゼンテーションに関連するバイナリとスクリプト
 parikhakshat/autoharness
ライブラリに基づいてファジングハーネスを自動生成するツール
 jhftss/ida2obj
実行可能ファイルからCOFFオブジェクトファイルをダンプする静的バイナリ計装ツール。IDA Proを介したブラックボックスファジングやバイナリパッチのために、任意の場所にコード/データを挿入できます。
 dimareverse/nuitka-static-unpacker
Nuitkaでコンパイルされたバイナリをアンパックするための静的解析優先の研究ツール:定数、モジュールの抽出、.pycファイルの復元、および分析レポートの生成を行います。
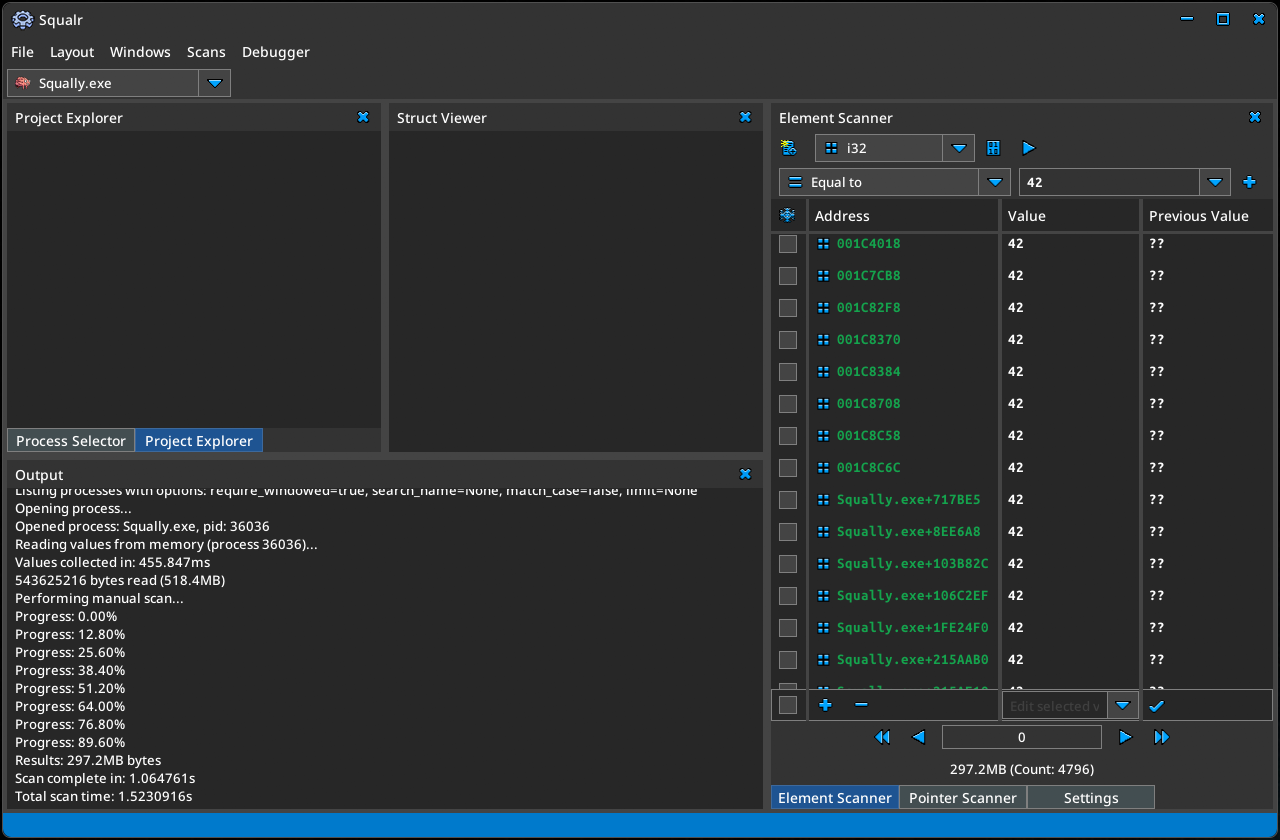 squalr/squalr
Rustで一から構築された汎用ゲーム/ソフトウェアハッキングツール。
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
 dougwithseismic/dezlock-dump
Deadlock、CS2、Dotaなどの(Source 2)向けランタイムスキーマ+RTTI抽出ツール。source2genは不要。
 gdbinit/efiswissknife
IDAプラグインで、(U)EFIバイナリのリバースエンジニアリングを強化し、バッチ解析、GUIDデータベース、サービス使用統計をファームウェアセキュリティ研究に活用します。
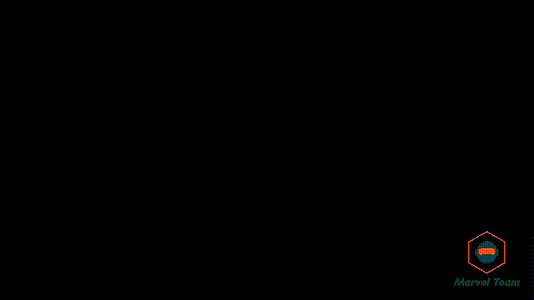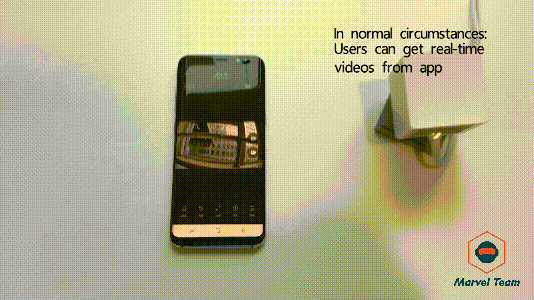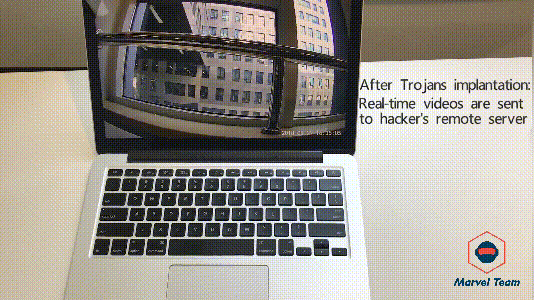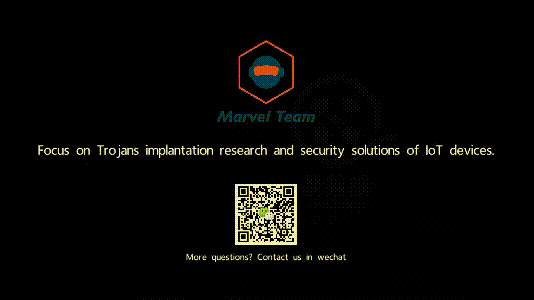 arthastang/iot-implant-toolkit
IoTデバイスのインプラント攻撃用ツールキット
 winterknife/evenstar
Intel 64/Windows 低レベル実験
 colmmacc/cve-2022-3602
CVE-2022-3602(OpenSSL 3.0.x における punycode のバッファオーバーフロー)の技術的な詳細解説とアンチPOC。再現スクリプト、スタック解析、コンパイラによる軽減策の評価を含みます。
 romainthomas/reverse-engineering-workshop
リバースエンジニアリングワークショップのスライドとハンズオン
 timetravelthree/idarustdemangler
IDA用Rustデマングラー&ノーマライザープラグイン
 amd2g2zz/kunglao-agent
リバースエンジニアリングのエキスパートエージェント:自ら分析経路を計画し、あらゆる事実を生の証拠から導き出し、機械的な検証ゲートの下で収束する — ファームウェア、プロトコル、Web/JS、リスク管理、バイナリ。
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。
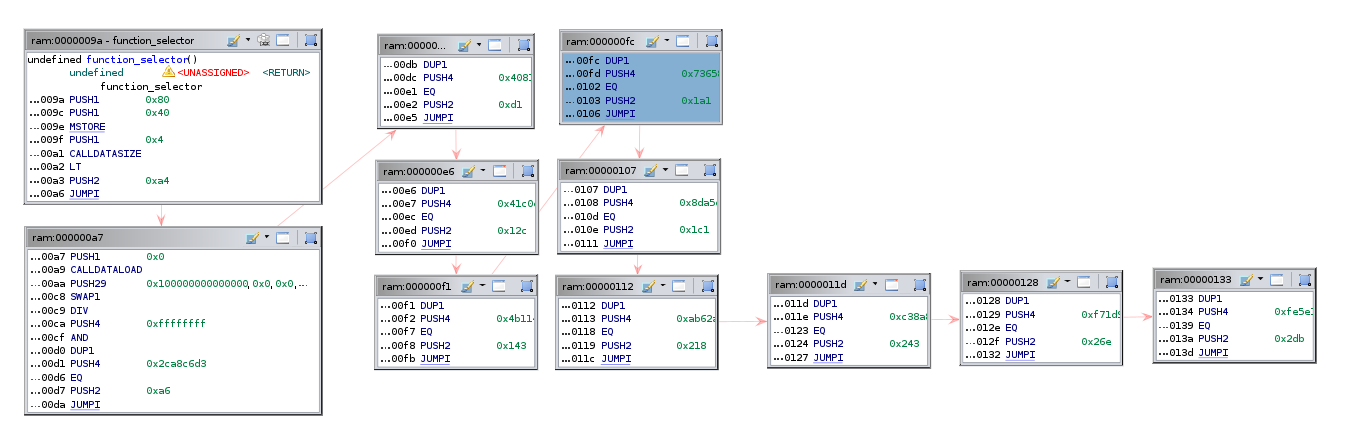 adelapie/ghidra-evm
イーサリアムスマートコントラクトのバイトコードを逆アセンブル、逆コンパイル、解析するためのGhidraモジュール。安全でない命令を検出し、隠されたメソッドを抽出し、セキュリティ監査のための制御フローグラフを生成します。