
 #1
 demonslay335/cryptotester
暗号を扱うためのユーティリティ、ランサムウェア分析向け。
 nmantani/fileinsight-plugins
FileInsight-plugins: McAfee FileInsight ヘックスエディターのマルウェア解析用デコードツールボックス
 0xkirisame/spica
eBPFベースのLinuxルートキット検出器。マルチチャンネルクロスビュー分析(sched_switch、NMI、/proc)を使用して、DKOM、トレースポイント改ざん、プロセス隠蔽を検出し、ハードウェアレベルの整合性検証を実施します。
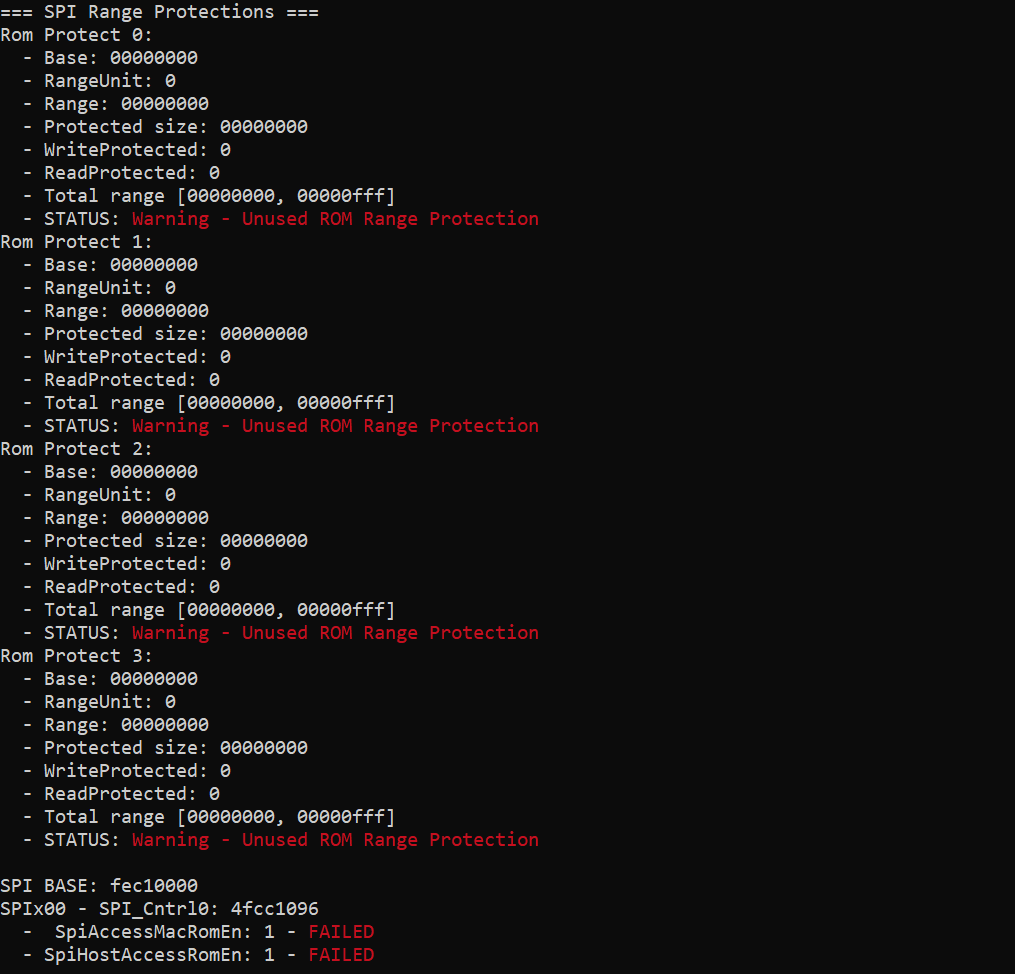 ioactive/platbox
プラットフォームセキュリティ評価ツール。UEFI/SMMレジスタ、PCI設定空間、物理メモリ、SPIフラッシュ、S3ブートスクリプトのダンプおよび解析を行い、IntelおよびAMDシステム向けに内蔵のSMIファザーを備えています。
 cmu-sei/kaiju
CERT Kaijuは、Ghidraソフトウェアリバースエンジニアリングスイート向けのバイナリ解析フレームワーク拡張機能です。このリポジトリは「ミラー」です -- チケット、バグ報告、プルリクエストは@CERTCCの上流ホームページ(https://github.com/certcc/kaiju)に…
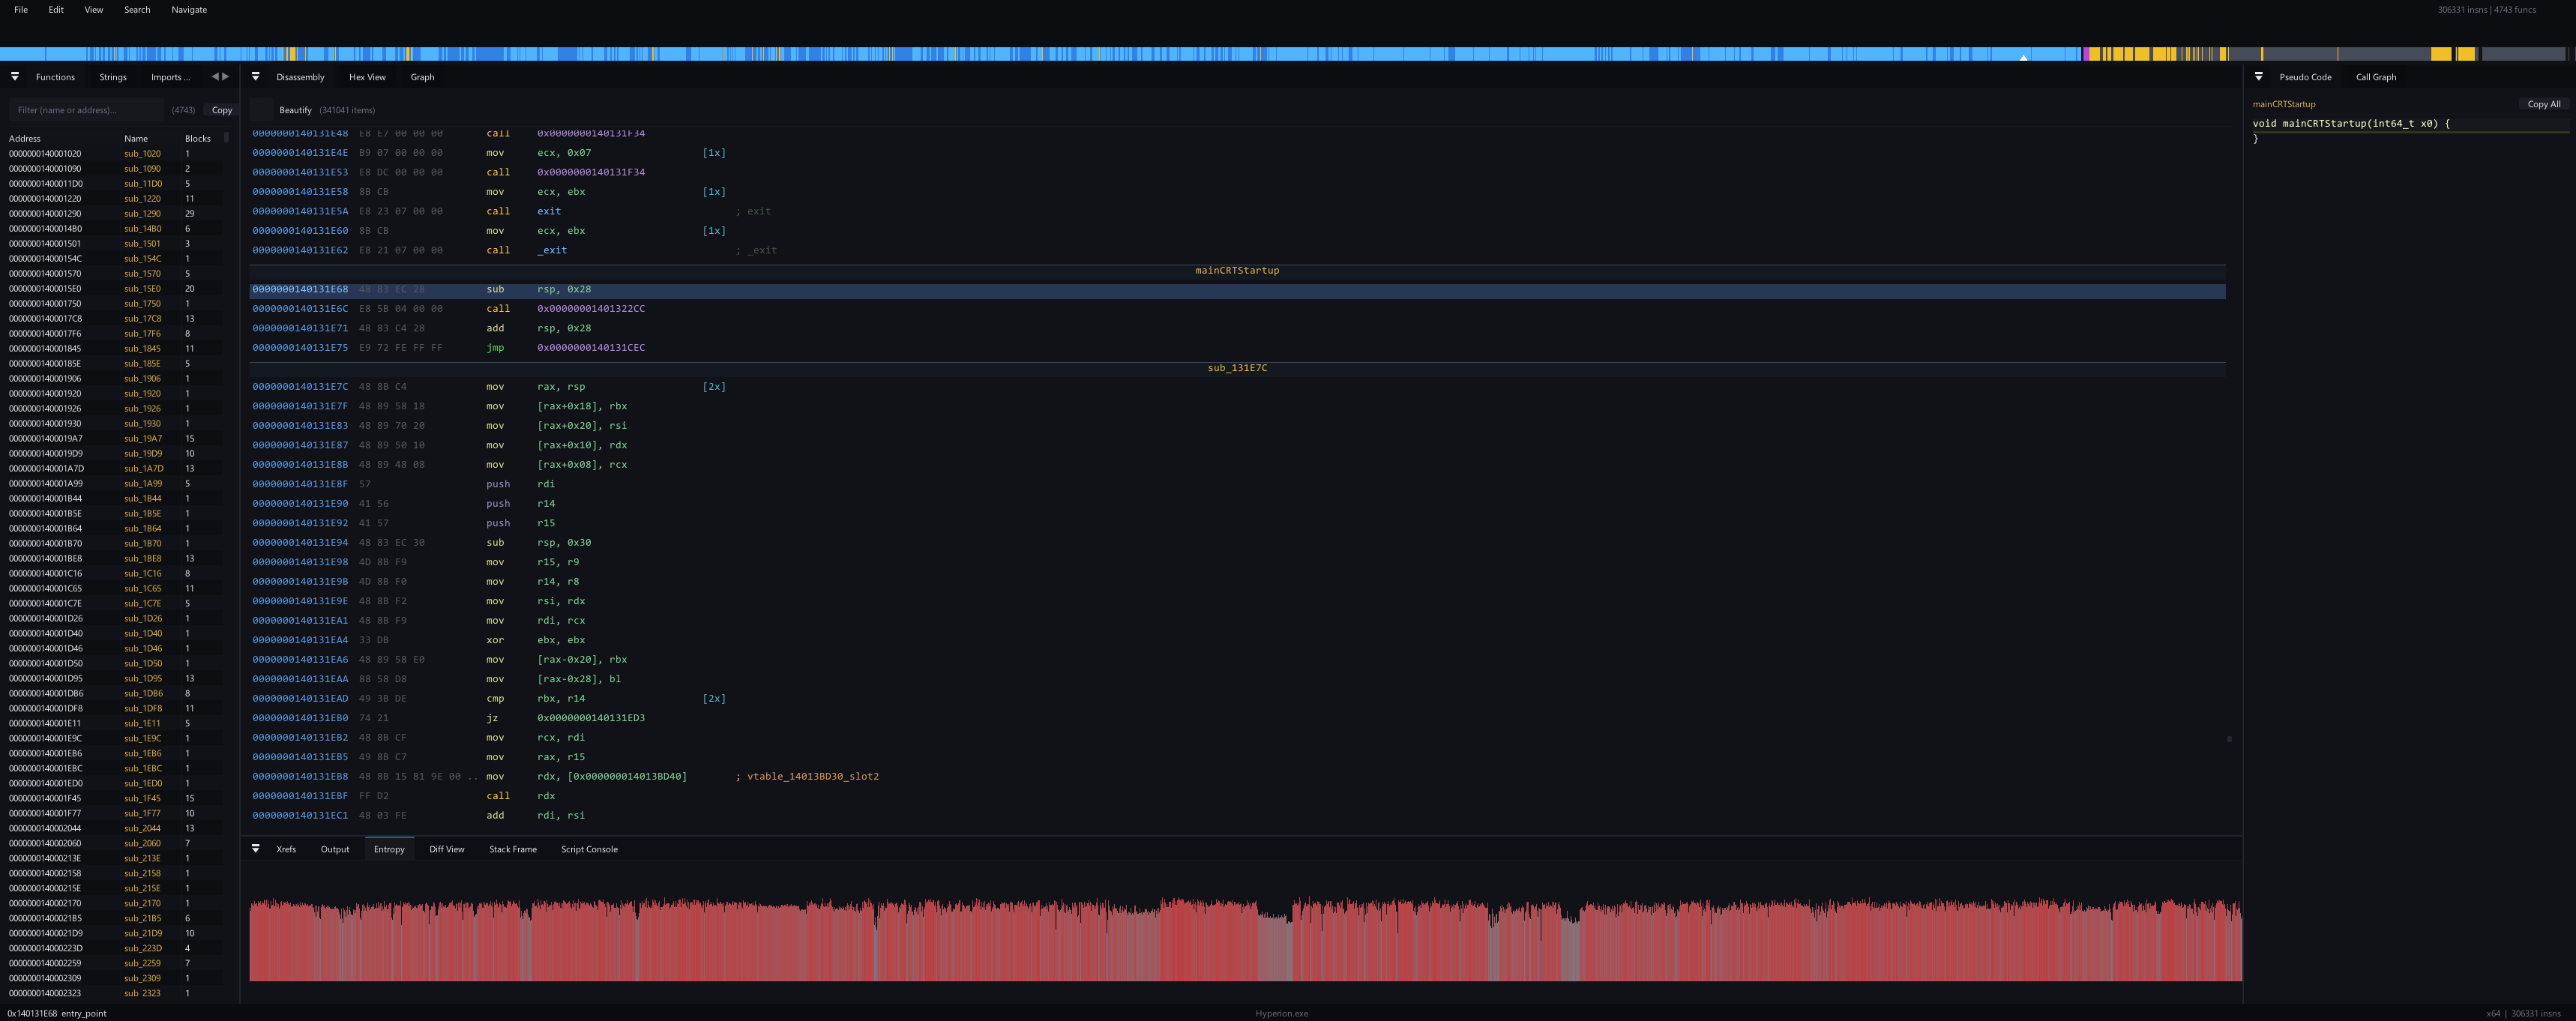 sidenai/hyperion-disassembler
ネイティブ マルチアーキテクチャ逆アセンブラ&逆コンパイラ - PE/ELF/Mach-O, x86/x64/ARM64, Luaスクリプティング, RTTI復元
 symbioticsec/hermes-decomp
React Nativeモバイルアプリをリバースエンジニアリングできる強力なデコンパイラで、コンパイル済みのHermesバイトコード(.hbc)ファイルを読み取り可能なJavaScriptに変換します。
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
PE/ELFバイナリ向けの逆アセンブラ、デコンパイラ、x64dbgスタイルのデバッガ。IDAスタイルのリスティング、関数グラフ、Luaプラグイン、CLI、そしてAI駆動分析のための組み込みMCPサーバーを備えています。
 dr4k0nia/niximports
.NET マルウェアローダー。APIハッシュを使用して静的解析を回避します。
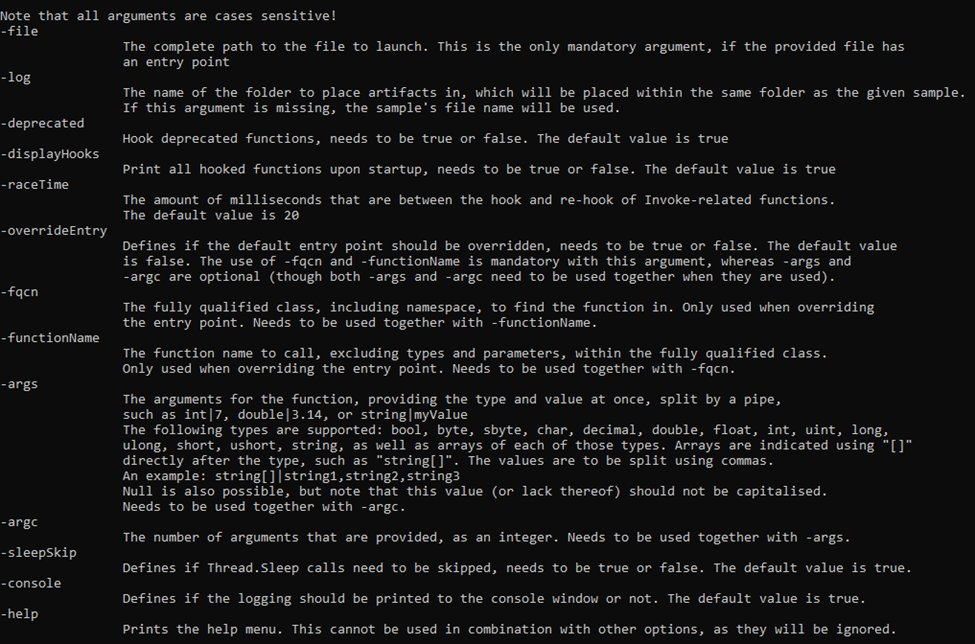 advanced-threat-research/dotdumper
.NET Framework を対象とするファイルの自動アンパッカーとロガー
 denuvosoftwaresolutions/simba
線形混合ブール算術式の効率的な難読化解除
 romainthomas/the-poor-mans-obfuscator
「The Poor Man's Obfuscator」プレゼンテーションに関連するバイナリとスクリプト









