#1
 theflink/hunt-sleeping-beacons
アンパックまたはインジェクションされたC2エージェントのIOCを、スレッドのアイドル動作、未バッキングメモリ、モジュールスタンピング、APC、タイマー、リターンアドレススプーフィングを分析することで識別するコールスタックスキャナー。
 robertcprice/ncpu
微分可能なニューラルコンピュータ、GPUベースのCPUエミュレーション、およびプログラム合成のための研究ランタイム。特徴: ニューラルALU、定数時間暗号、JEPAワールドモデル、Metal上のセルフホスティングCコンパイラ。
 zeze-zeze/ioctlance
x64 WDM ドライバーの脆弱性をハントするためのツール
 mandiant/stringsifter
マルウェア解析における関連性に基づいて文字列をランク付けする機械学習ツール。
 mertdas/privkit
PrivKitは、Windows OSの設定ミスによって引き起こされる特権昇格の脆弱性を検出するシンプルなビーコンオブジェクトファイルです。
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 trailofbits/trailmark
Build and query a graph database representation of source code
 cybereason/siofra
Windows PE ローダーをシミュレートして DLL ハイジャックの脆弱性を特定し、シェルコードペイロードを含む武器化された DLL を生成し、UAC の自動昇格バイパスを検出します。
 al3xtjames/ghidra-firmware-utils
Ghidra拡張機能で、PCファームウェアのリバースエンジニアリングを目的とし、PCIオプションROM、Intel Flash Descriptor、coreboot CBFS、UEFIファームウェアボリューム用のローダーを提供します。さらに、型回復とGUID識別のためのUEFIヘルパースクリプトも…
 seekbytes/ipa
PDFファイルを深く分析するためのGUIアナライザー。悪意のあるペイロードを検出し、オブジェクトの関係を理解し、脅威分析に必要な重要情報を抽出します。
 bishopfox/bfdecrypt
脱獄済みのiOS 11.xでApp Storeアプリを復号化するユーティリティ
 jfmaes/lazysign
Windowsバイナリとbatファイルの力を利用して、バイナリ用の偽の証明書を作成します。
 hasherezade/mal_unpack
PE-sieveベースの動的アンパッカー
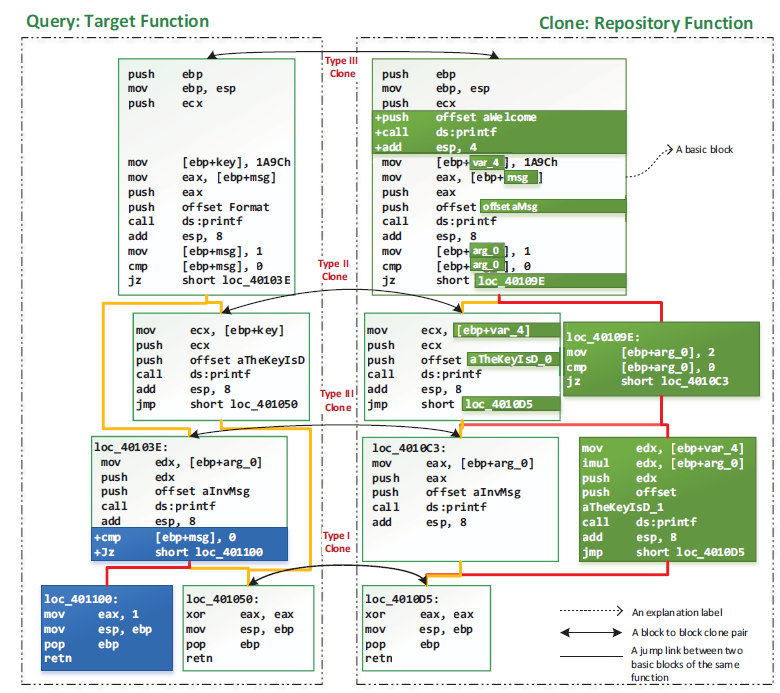 mcgill-dmas/kam1n0-community
複数アーキテクチャにおいて静的、動的、機械学習技術を用いてインデックス化、クローン検索、実行可能ファイル分類を行うスケーラブルなアセンブリ解析プラットフォーム。
 trailofbits/polytracker
LLVMベースの計装ツールであり、汎用テイントトラッキング、データフロー解析、トレーシングを実現します。
 mrphrazer/msynth
Mixed Boolean-Arithmetic (MBA) 式を簡略化するためのコード難読化解除フレームワーク
 wrongbaud/hackaday-u
hackaday.ioのGhidraトレーニング用のコース教材