
 bishopfox/bfdecrypt
脱獄済みのiOS 11.xでApp Storeアプリを復号化するユーティリティ

脱獄済みのiOS 11.xでApp Storeアプリを復号化するユーティリティ
以下は、https://github.com/BishopFox/bfinject を使用して、Electraで脱獄したiPhone上のRedditアプリを復号化する例です:
Cs-iPhone:~ root# bash bfinject -P Reddit -l dylibs/bfdecrypt.dylib
[+] Electra detected.
[+] Injecting into '/var/containers/Bundle/Application/BCEBDD64-6738-45CE-9B3C-C6F933EA0793/Reddit.app/Reddit'
[+] Getting Team ID from target application...
[+] Thinning dylib into non-fat arm64 image
[+] Signing injectable .dylib with Team ID 2TDUX39LX8 and platform entitlements...
[bfinject4realz] Calling task_for_pid() for PID 3218.
[bfinject4realz] Calling thread_create() on PID 3218
[bfinject4realz] Looking for ROP gadget... found at 0x1016a5110
[bfinject4realz] Fake stack frame at 0x10a06c000
[bfinject4realz] Calling _pthread_set_self() at 0x181303814...
[bfinject4realz] Returned from '_pthread_set_self'
[bfinject4realz] Calling dlopen() at 0x1810c3460...
[bfinject4realz] Returned from 'dlopen'
[bfinject4realz] Success! Library was loaded at 0x1c03e1100
[+] So long and thanks for all the fish.
デバイスには次の画面が表示されます:

完了すると、復号化されたIPAをダウンロードできるサービスを起動するかどうかを尋ねるUIアラートが表示されます:
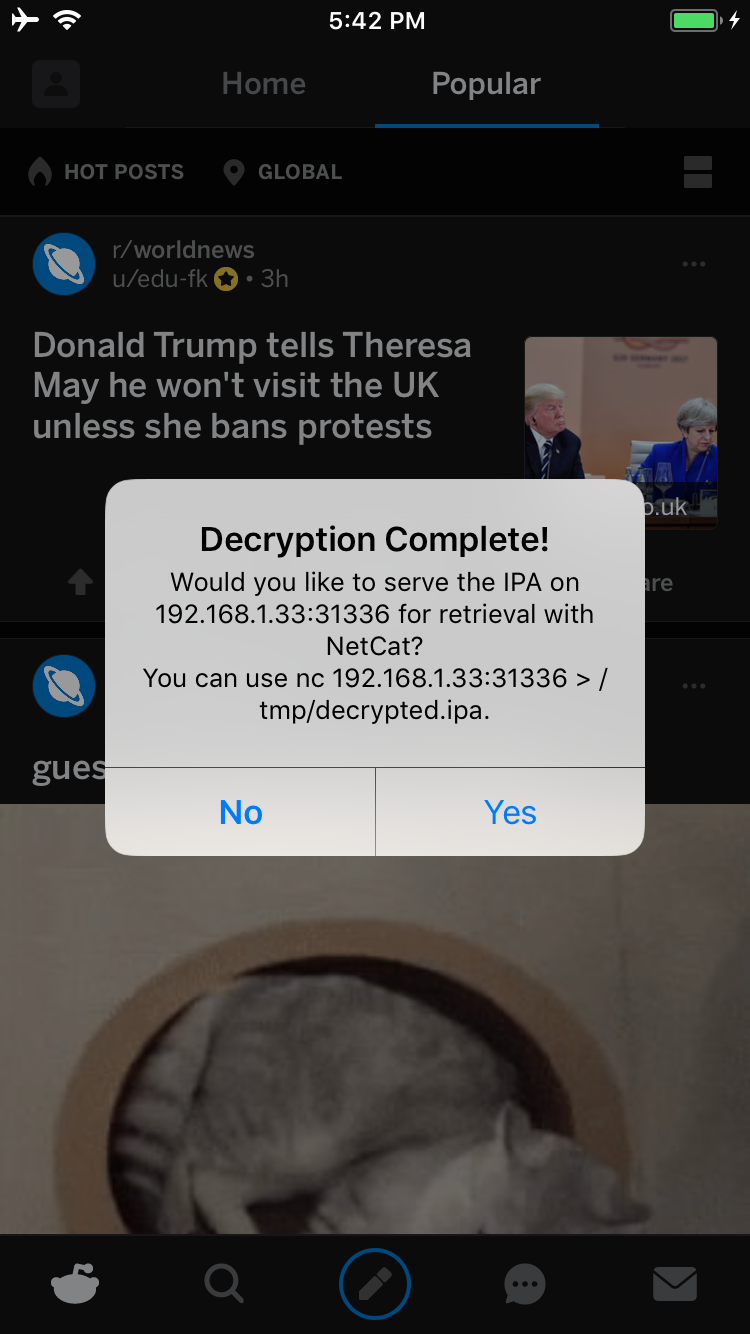
Yes をタップすると、デバイスのポート31336でサービスが起動されます。接続すると、IPAの生のコピーが送信され、次のようにnetcatでダウンロードできます:
carl@calisto-3 /tmp $ nc 192.168.1.33 31336 > decrypted.ipa
carl@calisto-3 /tmp $ ls -l decrypted.ipa
-rw-r--r--  1 carl  wheel  14649063 Jan 25 16:57 decrypted.ipa
carl@calisto-3 /tmp $ file decrypted.ipa
decrypted.ipa: iOS App Zip archive data, at least v2.0 to extract
あるいは、デバイスのコンソールログを確認してください。復号化されたIPAが保存されている場所が表示されます。例:
[dumpdecrypted] Wrote /var/mobile/Containers/Data/Application/6E6A5887-8B58-4FC5-A2F3-7870EDB5E8D1/Documents/decrypted-app.ipa
次のようにファイルシステムを検索してIPAを見つけることもできます:
find /var/mobile/Containers/Data/Application/ -name decrypted-app.ipa
.ipaをデバイスから取り出すにはnetcatを使用できます。ノートパソコンでリスナーサービスを設定します:
ncat -l 0.0.0.0 12345 > decrypted.ipa
そして、脱獄したデバイスで:
cat /path/to/decrypted.ipa > /dev/tcp/<IP_OF_YOUR_COMPUTER>/12345
.ipaは、メインバイナリとそれに付随するすべてのフレームワークおよび共有ライブラリが復号化されていることを除けば、App Storeの元の.ipaのクローンになります。CRYPTIDフラグは、以前に暗号化された各ファイルで0になります。.ipaを取得してアプリを抽出し、必要に応じて変更し、自分の開発者証明書で再署名して、必要に応じて脱獄していないデバイスに展開できます。
これはElectraおよびLiberiOSで正常にテストされています。






