
 #1

 nmatt0/moria
IoT firmware identification and extraction
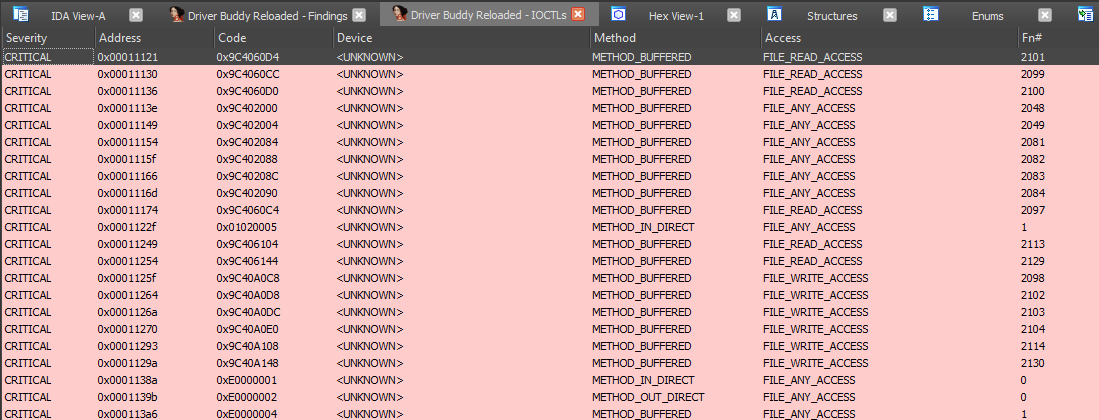 voidsec/driverbuddyreloaded
Driver Buddy Reloadedは、Windowsカーネルドライバのリバースエンジニアリングの面倒なタスクを自動化するのに役立つIDA Pro Pythonプラグインです。
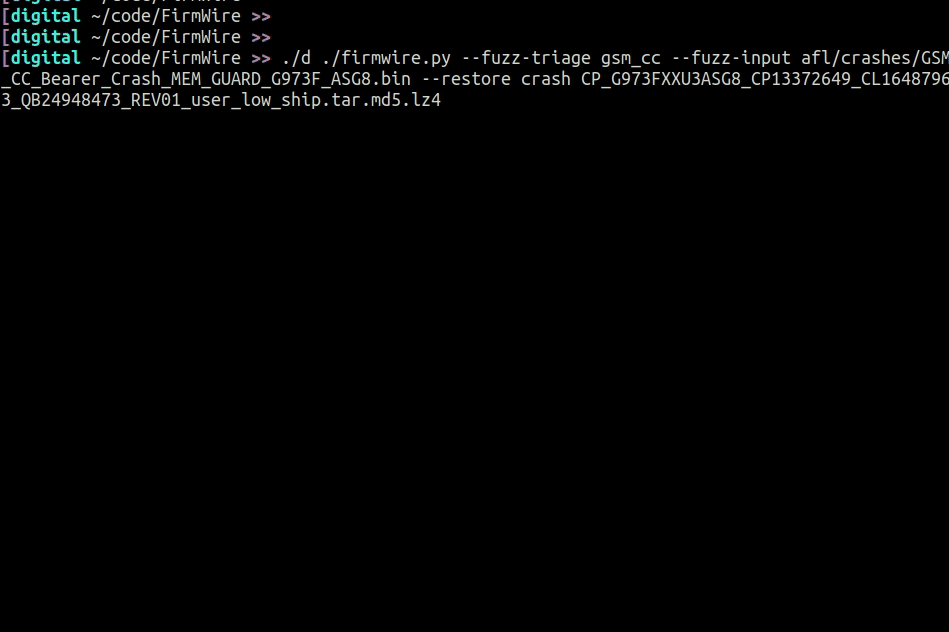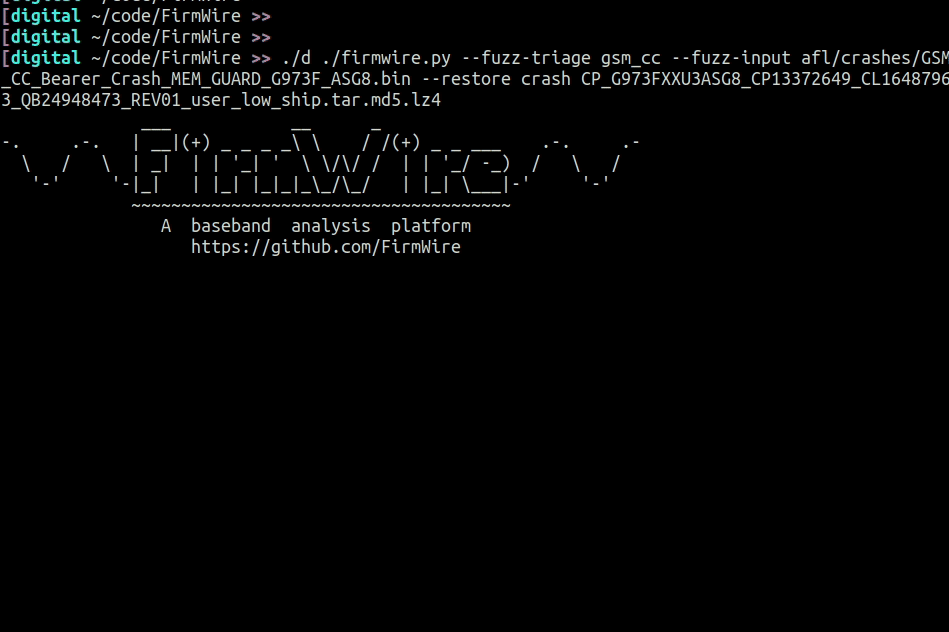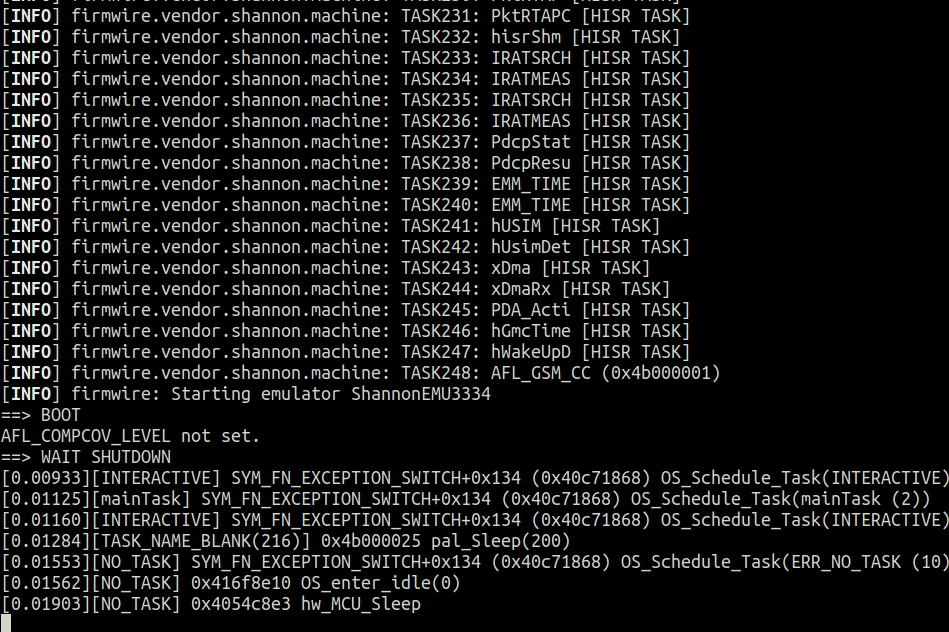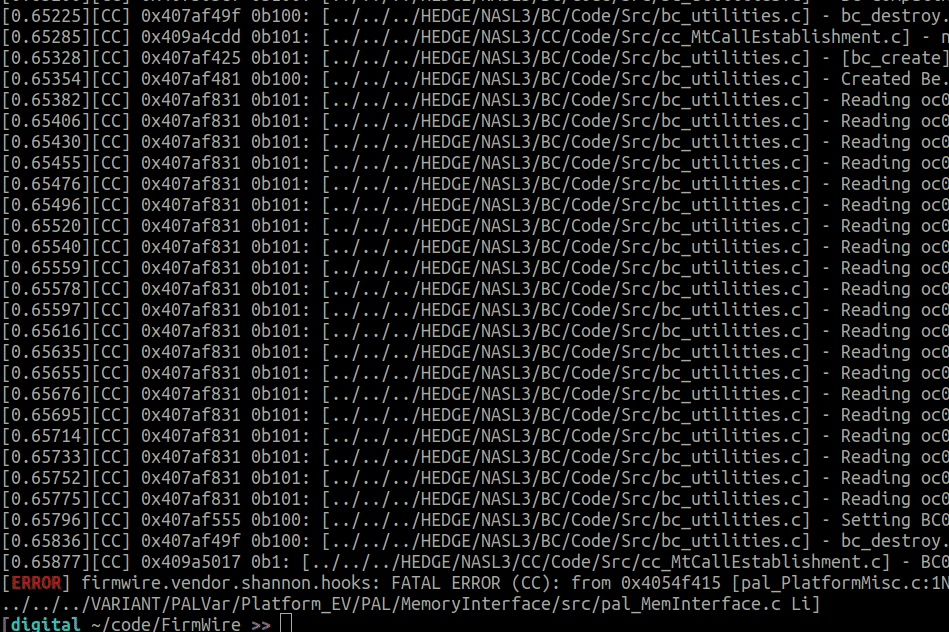 firmwire/firmwire
FirmWireは、スマートフォンのベースバンドファームウェアのファジング、デバッグ、根本原因解析のためのフルシステムベースバンドファームウェアエミュレーションプラットフォームです。
 0xdea/ghidra-scripts
厳選されたGhidraスクリプトでリバースエンジニアリングと脆弱性解析を自動化:安全でない関数の特定、デコンパイラの疑似コードの抽出、Objective-Cの相互参照の修正、MIPSシステムコールの解決。
 isecpartners/introspy-ios
ブラックボックスiOS向けセキュリティプロファイリング
 sentinelabs/alphagolang
Golangバイナリを解析するためのIDApythonスクリプト
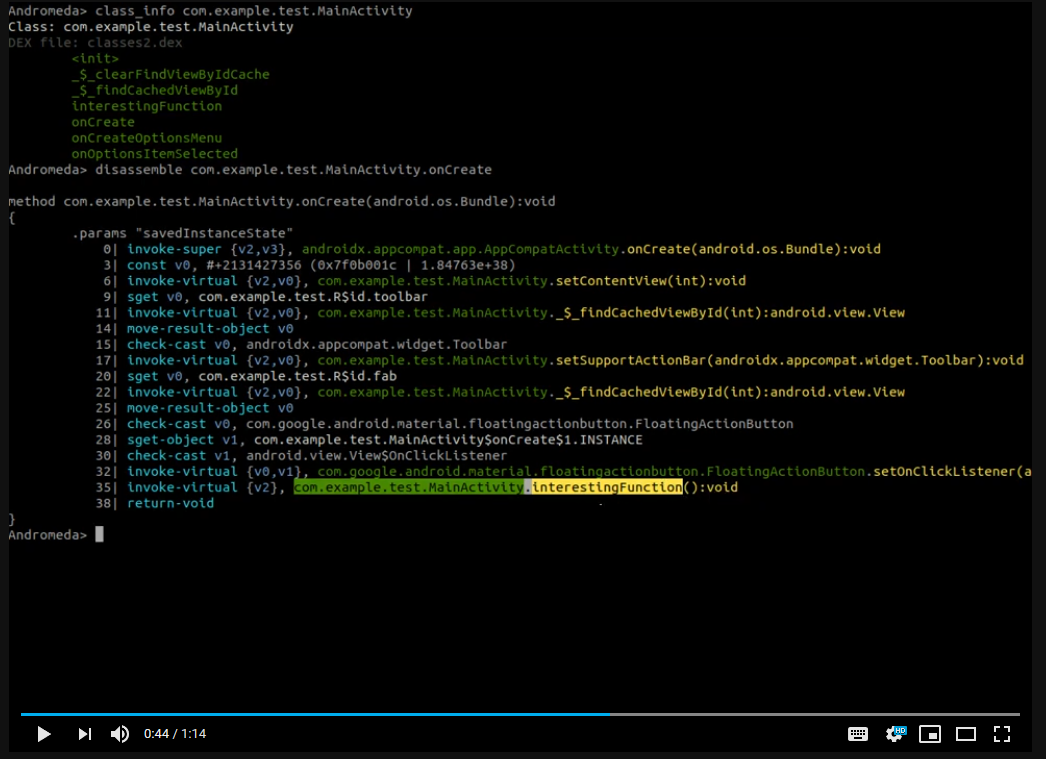 secrary/andromeda
Androidアプリケーション向けのC/C++インタラクティブリバースエンジニアリングツール。APKファイルの高速な静的解析とバイナリ検査を可能にします。
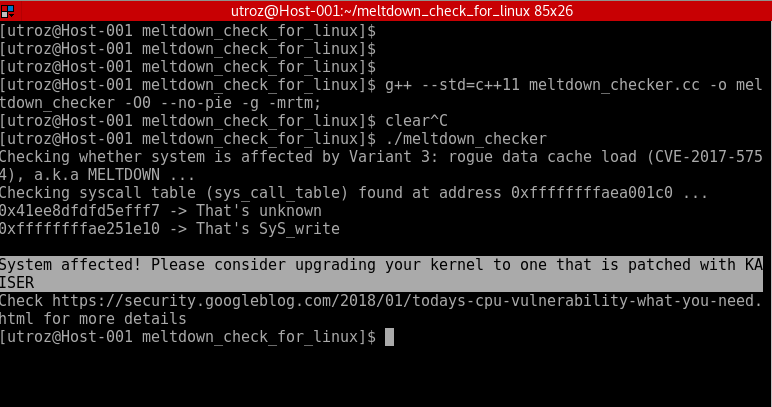 raphaelsc/am-i-affected-by-meltdown
Meltdown エクスプロイト / 概念実証 / システムがVariant 3: rogue data cache load(CVE-2017-5754)、別名MELTDOWNの影響を受けるかどうかをチェックします。
 suleram/view8
V8バイトコード(JSCファイル)をシリアライズ解除し、高レベルで読みやすいJavaScript風コードにデコンパイルします。複数のV8バージョン対応、ツリー出力、マルウェア解析のための決定的な関数命名をサポートします。
 checkpointsw/karta
IDA Pythonプラグイン。バイナリ内のオープンソースライブラリシンボルを高速かつロケーションベースでマッチングし、大規模なファームウェアやマルウェアの効率的なリバースエンジニアリングと脆弱性分析を可能にします。
 mr-un1k0d3r/redteamccode
レッドチーム Cコードリポジトリ
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
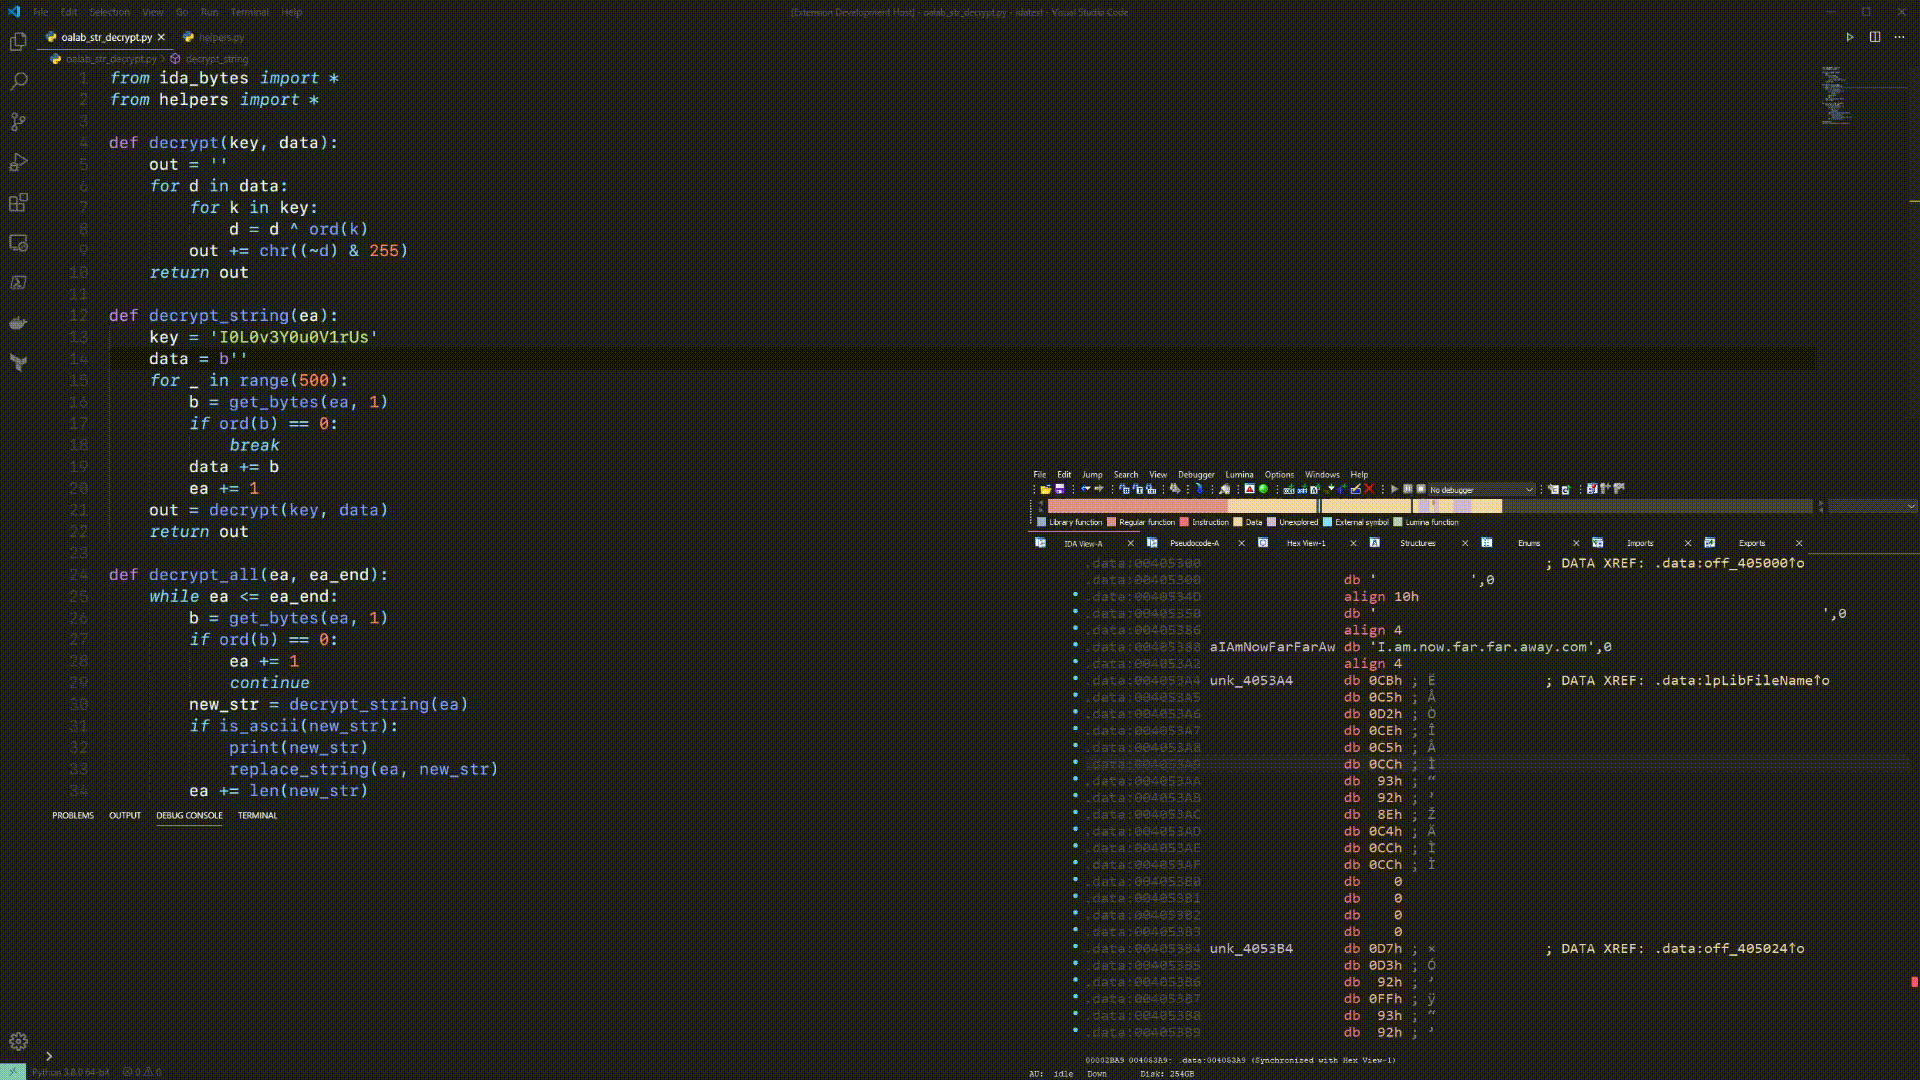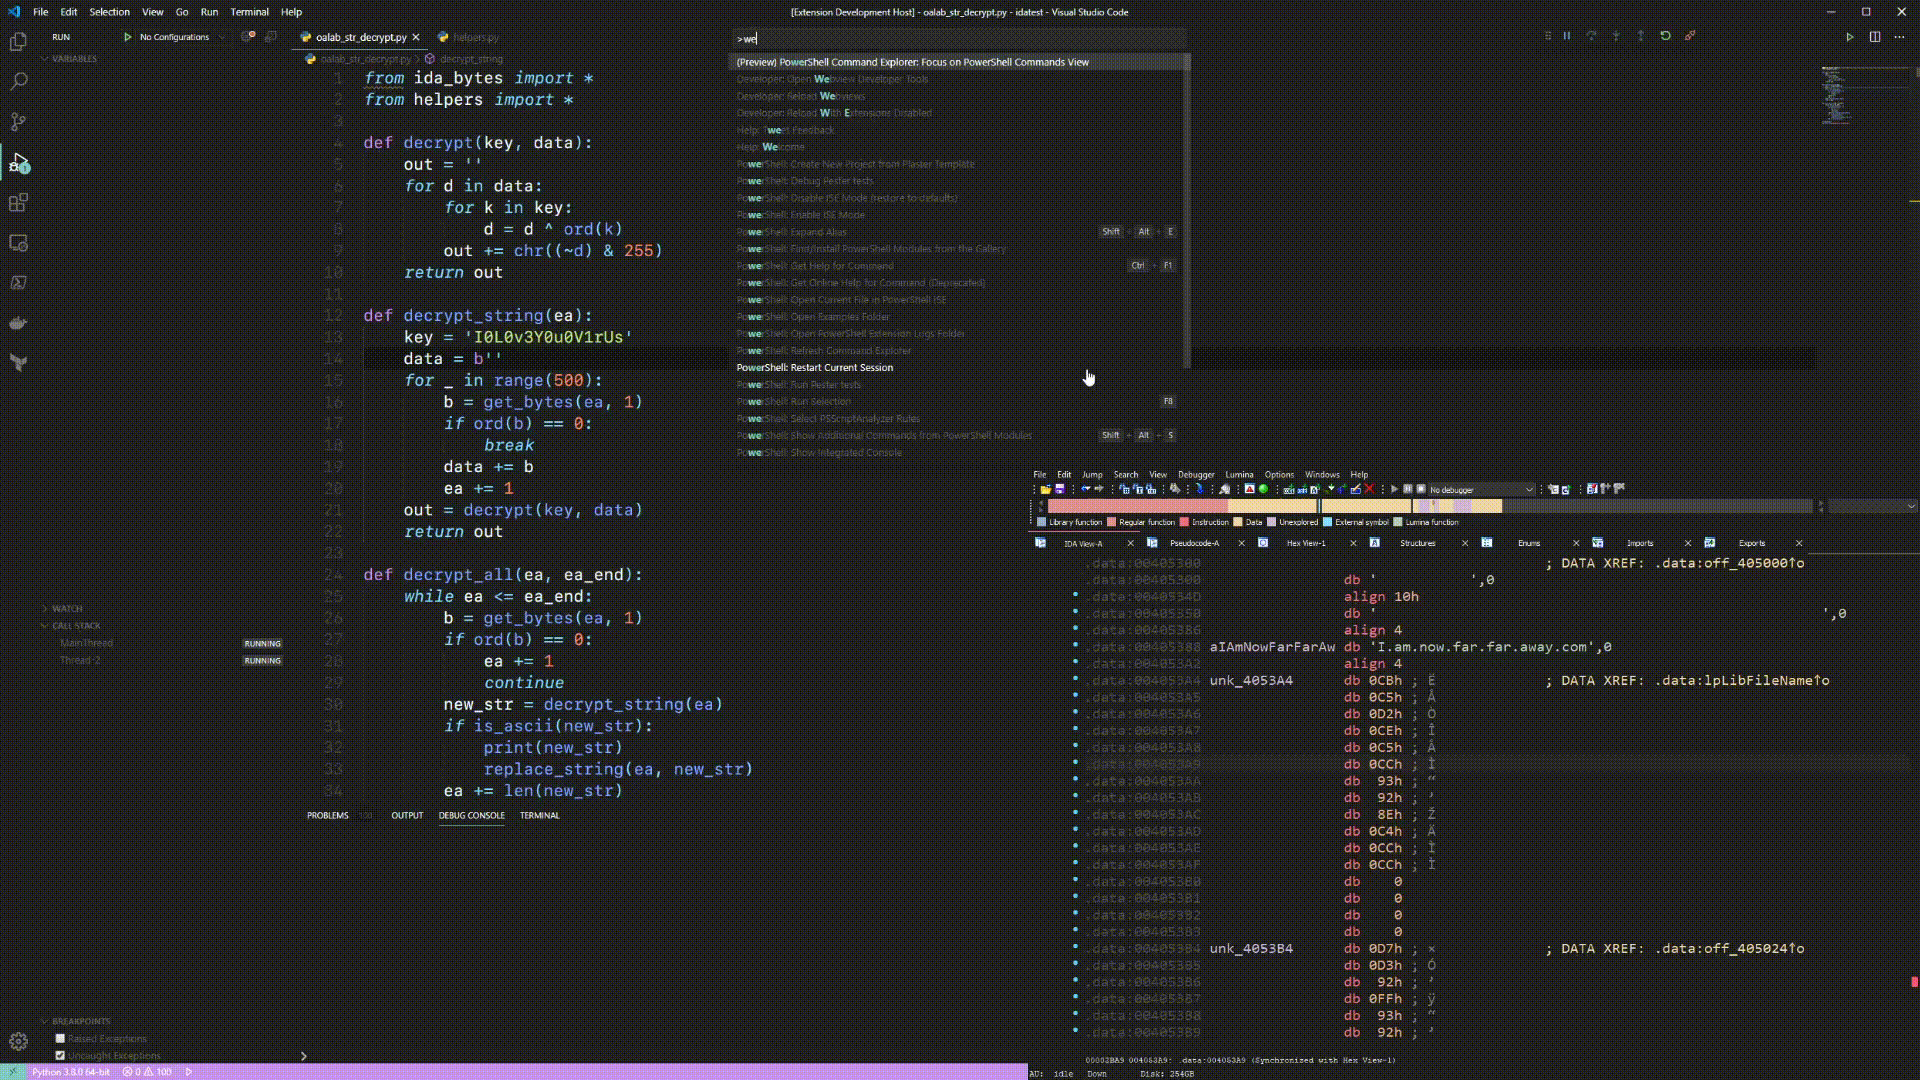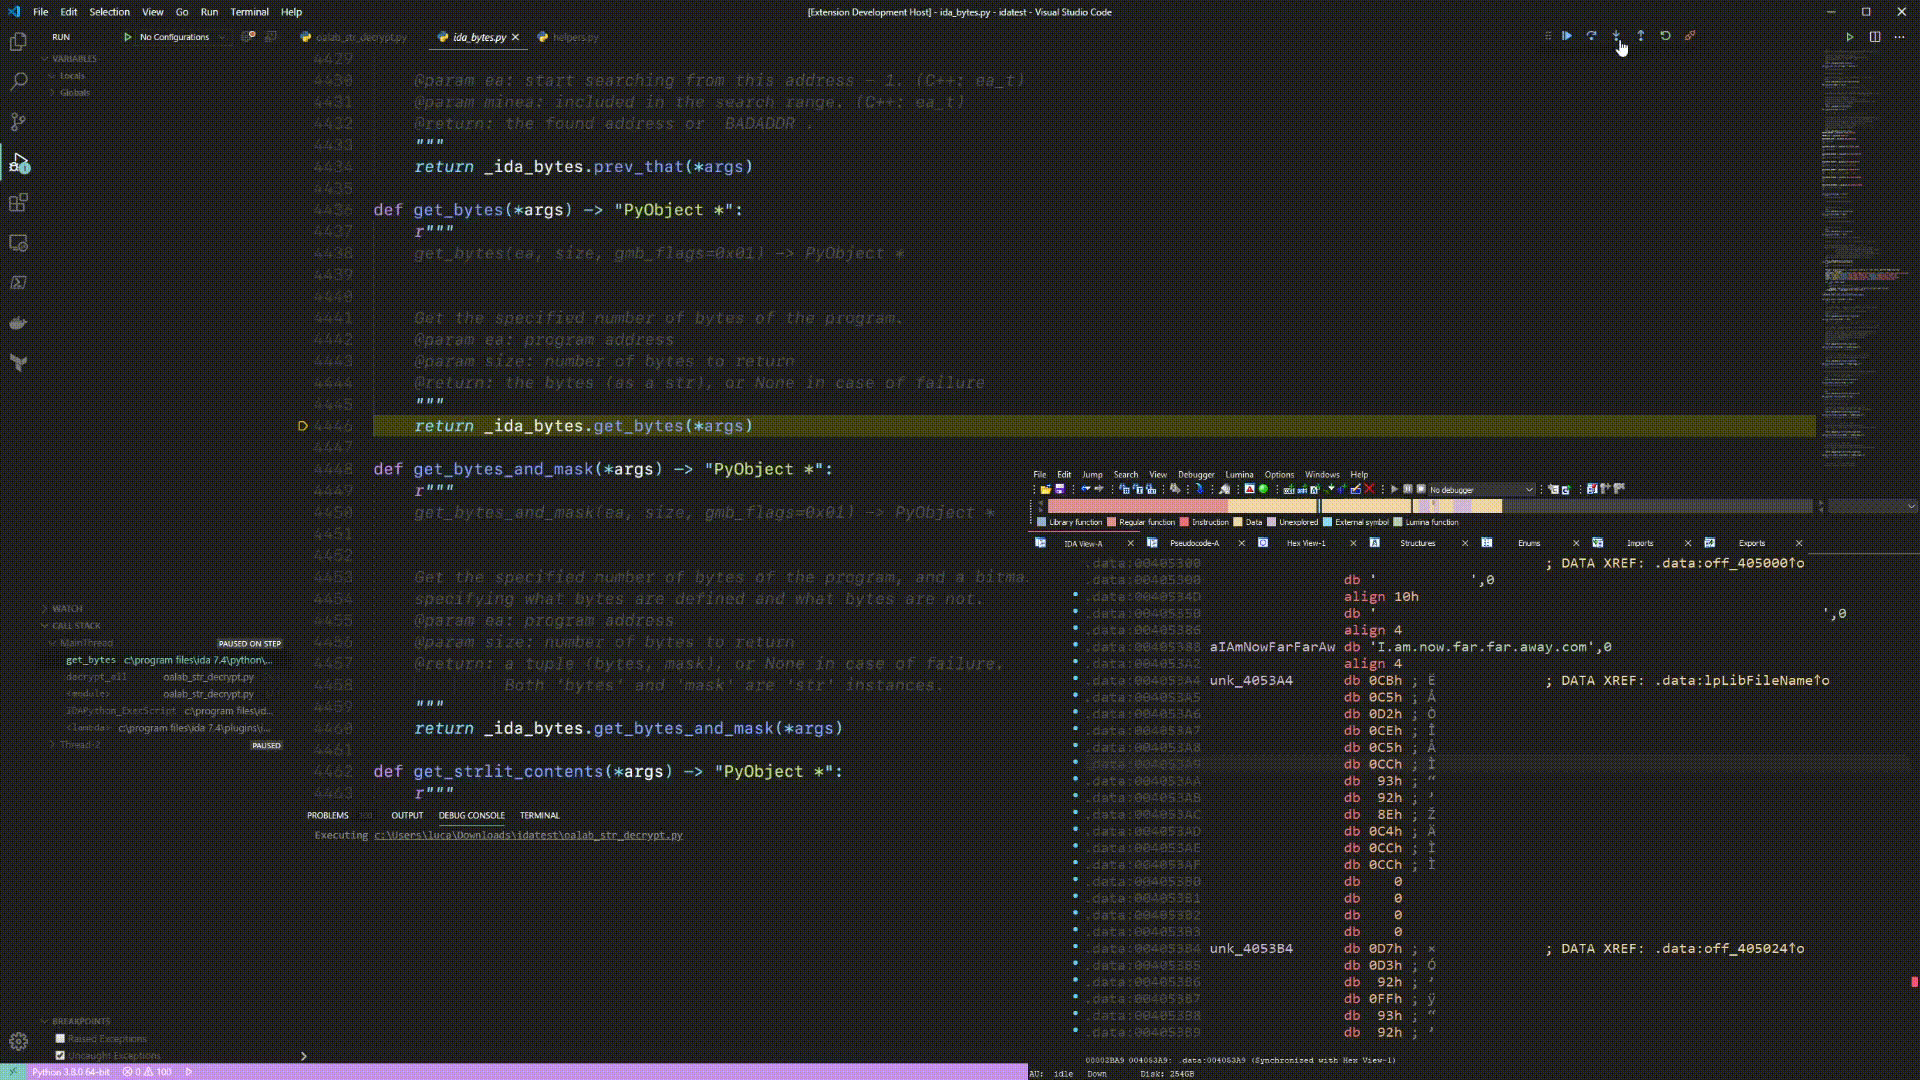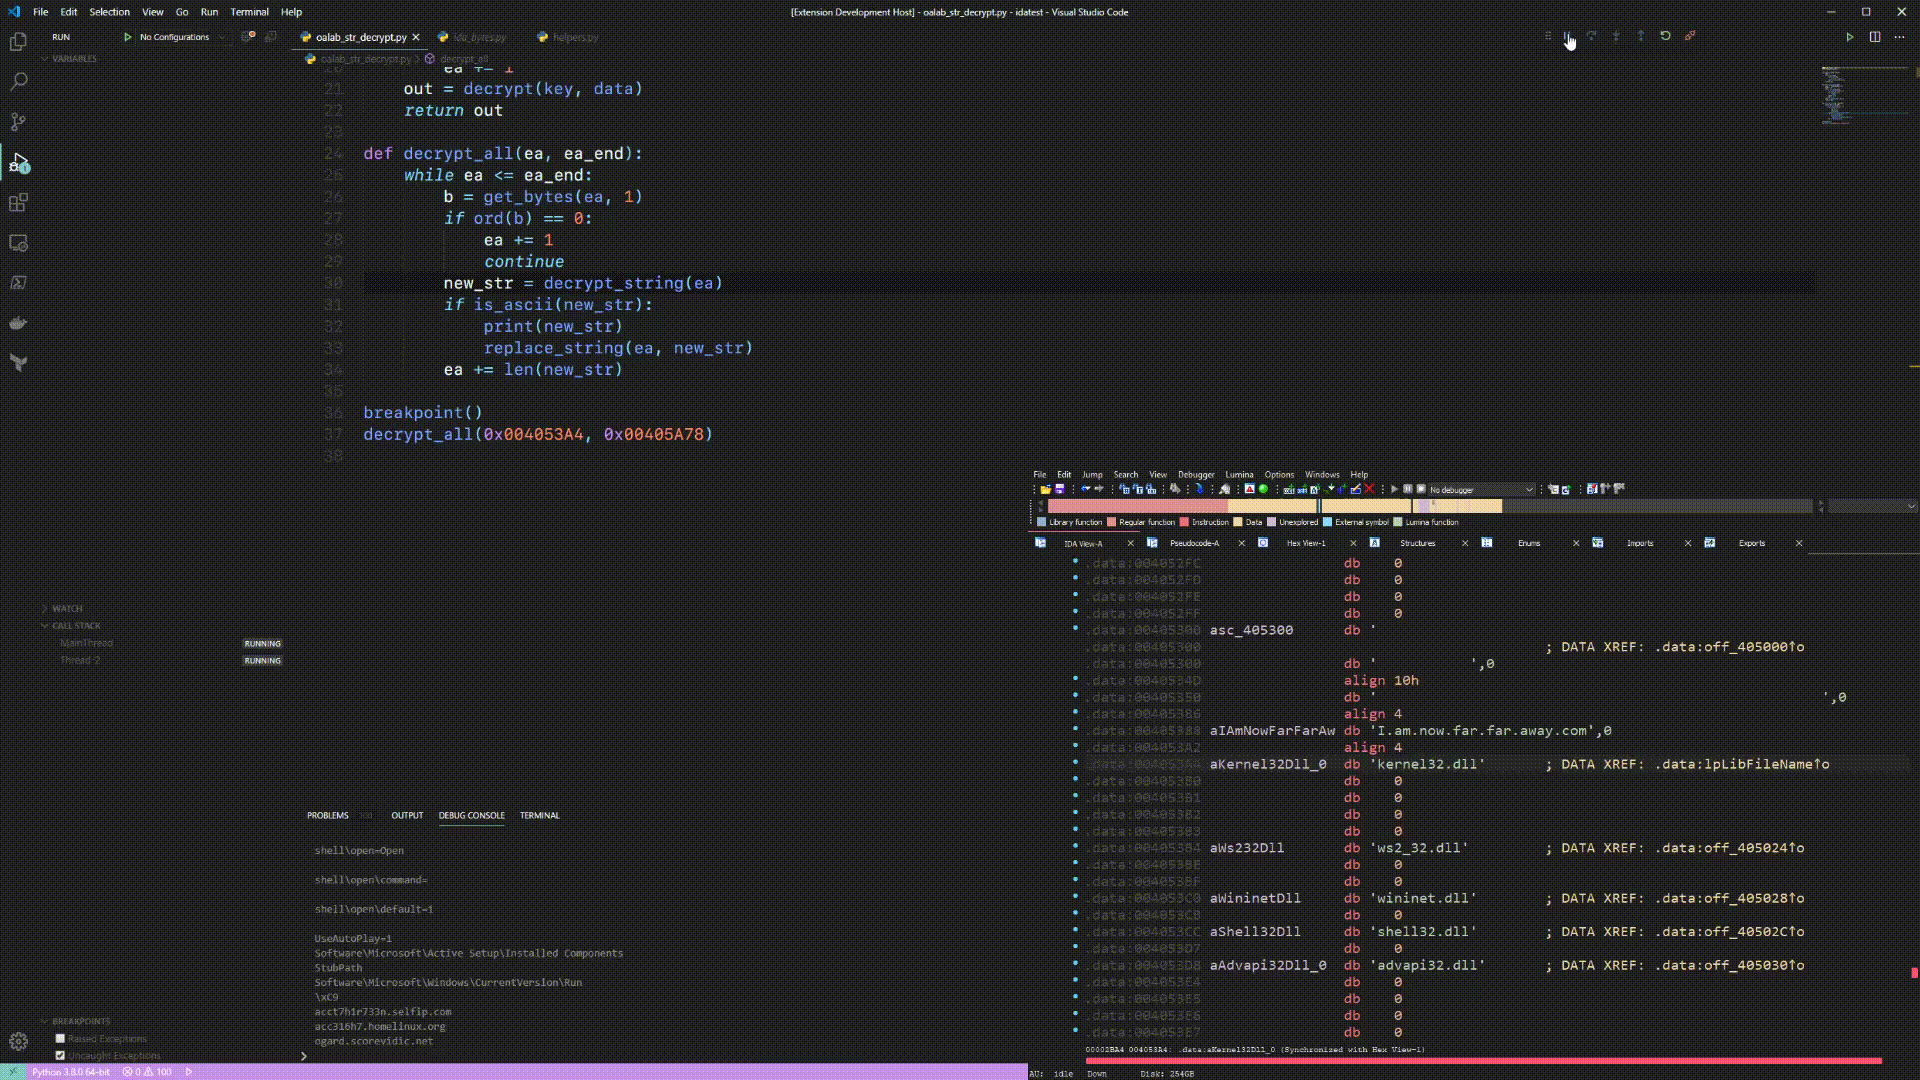 ioncodes/idacode
IDAとVS Codeを連携させ、IDAPythonスクリプトの実行とデバッグを容易にする統合ツール。
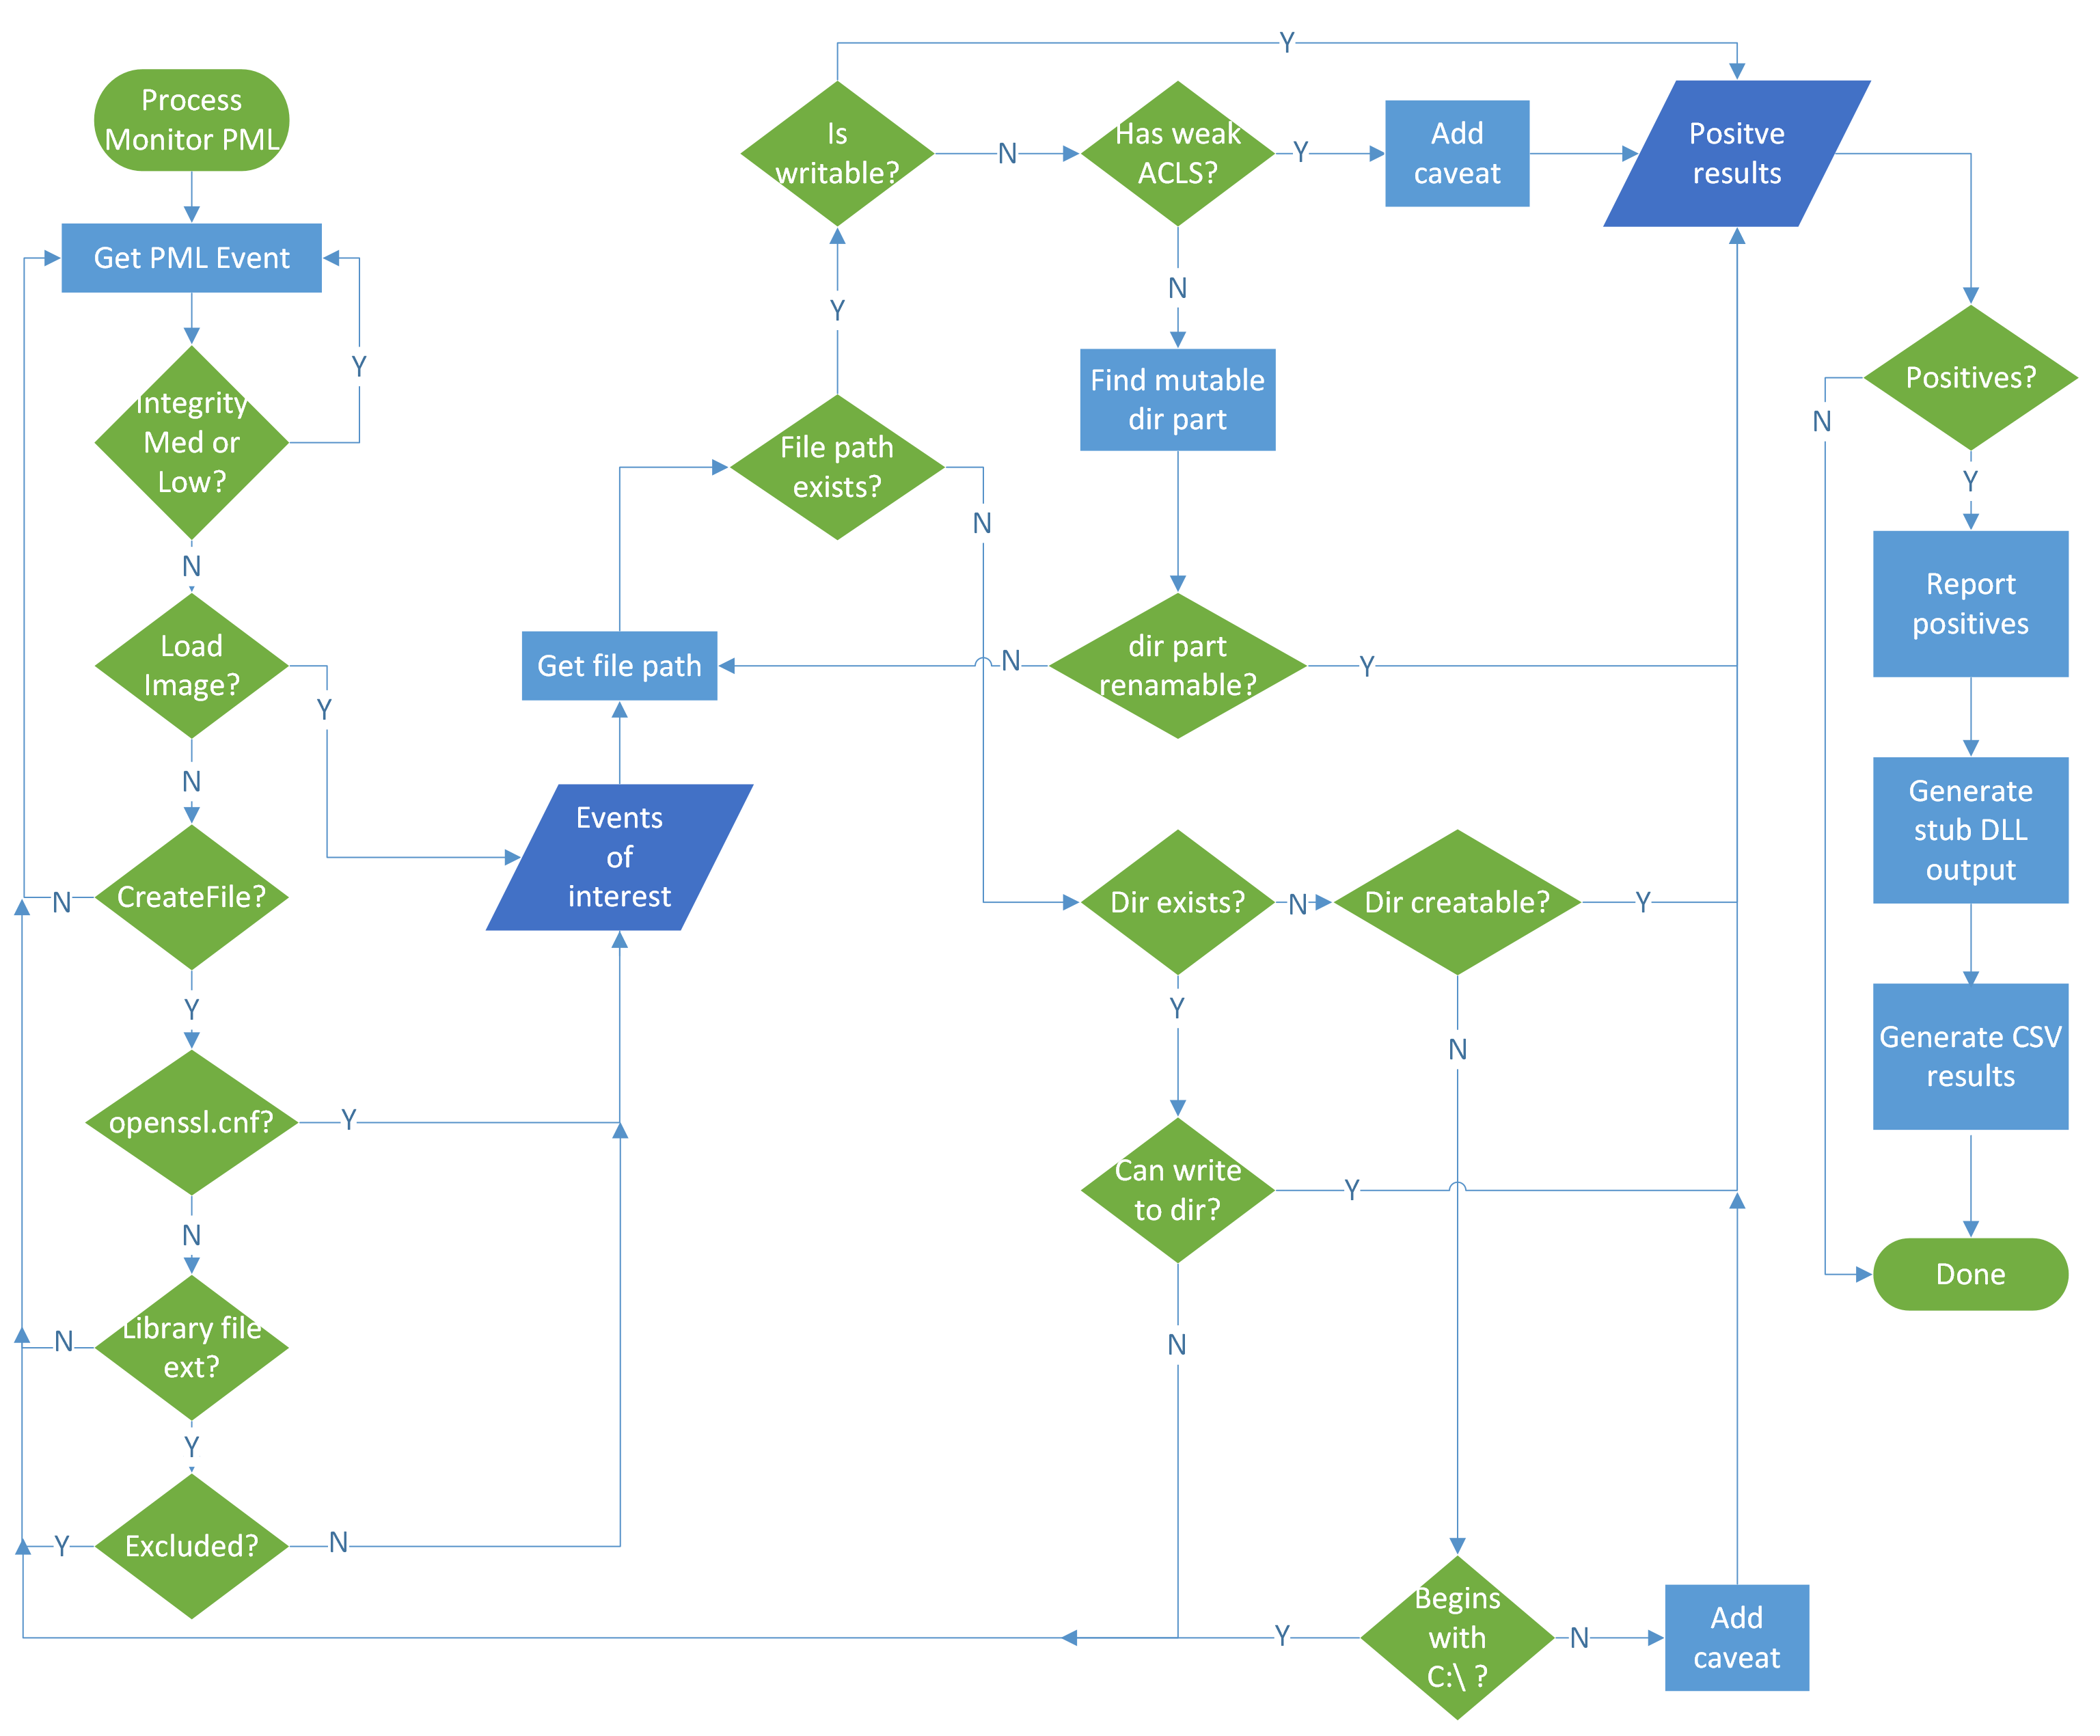 vu-ls/crassus
Windows権限昇格発見ツール。Process Monitorのブートログを解析して、DLLハイジャック、弱いACL、その他の権限昇格経路を特定し、プロキシDLLのソースコードを自動生成します。
 yhs0602/android-disassembler
`.so (NDK, JNI)、Windows PE(EXE, DLL, SYSなど)、Linuxバイナリ、ライブラリ、さらに画像や音声など(お遊び用)のあらゆるファイルをAndroid上で逆アセンブルします。Capstoneベースの逆アセンブラアプリケーション。アンドロイドNDK共有ライブラリ、W…
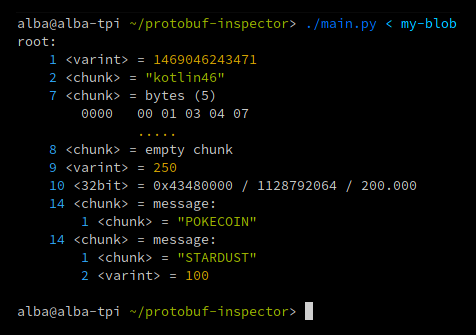 mildsunrise/protobuf-inspector
🕵️ 不明な定義を持つProtocol Buffersをリバースエンジニアリングするツール









