#1
 t0tooro/cve-2025-24054-lab
ブルーチームラボ: CVE-2025-24054 (Windows NTLM ハッシュ開示) を Sysmon、Wazuh SIEM、Group Policy で検出・緩和
 trinadh465/openssl-1_0_1g_cve-2015-3194
OpenSSL 1.0.1gソースコードスナップショット。SSL/TLSおよび汎用暗号ライブラリを提供し、暗号、ダイジェスト、X.509証明書処理を含みます。
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
laravel/framework 10.50.2のフォーク。CVE-2026-48019(デフォルトのメールルールにおけるCRLF injection)をValidatesAttributes::validateEmailにバックポートしたもの。タグは10.51.0。
 elevenpaths/latch-plugin-openvpn-as
OpenVPN Access Server用のLatchプラグインで、時間ベースのワンタイムパスワード(TOTP)を使用してVPN接続を保護する2要素認証(2FA)を有効にします。
 kajzingerakos/cve-2026-25253
CVE-2026-25253の概念実証エクスプロイト。認証トークンの窃取とクロスサイトWebSocketハイジャッキングを介して、OpenClawにおけるワンクリックリモートコード実行を実証します。
 kit-lang/packages/kit-jwt
JSON Web Token(JWT)のエンコードとデコード(Kit向け)
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
この脆弱性により、認証済みおよび未認証のリモート攻撃者が脆弱なFreePBXインスタンス上でリモートコードを実行できます。これらの問題はFreePBXバージョン16.0.42、16.0.92、17.0.6、17.0.22で修正されています。この認証バイパスの脆弱性はデフォルトのFreePBX設定には…
 1872892142/jboss-autopwn-1
BlackHat Europe 2010で紹介されたJBoss Autopwn - このバージョンは、Minded Securityによって発見されたJBoss認証バイパスVERB操作の脆弱性(CVE-2010-0738)を取り入れています。
 minh3102011/cve-2026-18963_analyst
Keycloak CVE-2026-18963を再現するためのDockerベースのラボ。脆弱性のあるバージョンのセットアップ、レルムのシード投入、およびパッチ比較とテストマトリックスを伴うソースレベルのワークフロー解析を含みます。
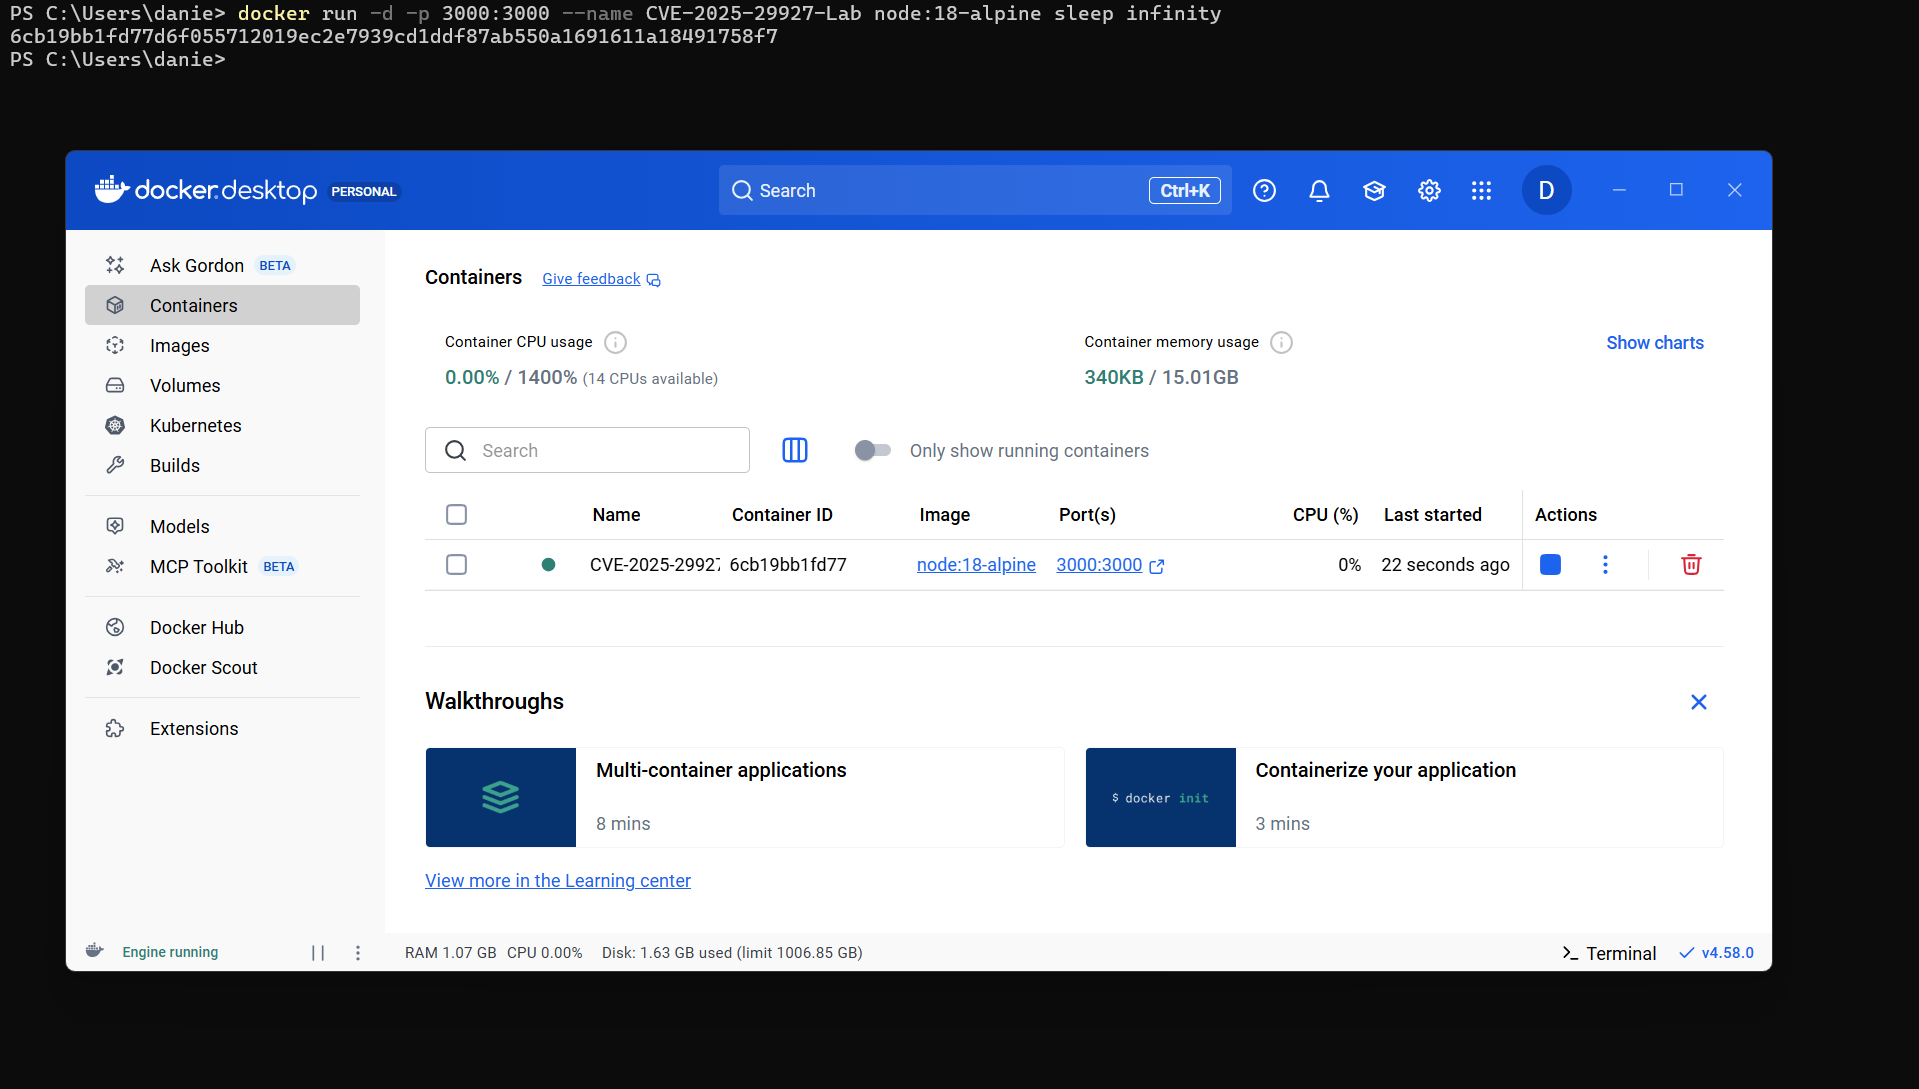 danielhallbro/cve-2025-29927-nextjs-bypass-poc
Next.js 13.5.9以前のバージョンにおけるミドルウェアバイパスを実証する、CVE-2025-29927の概念実証(Proof of Concept)。
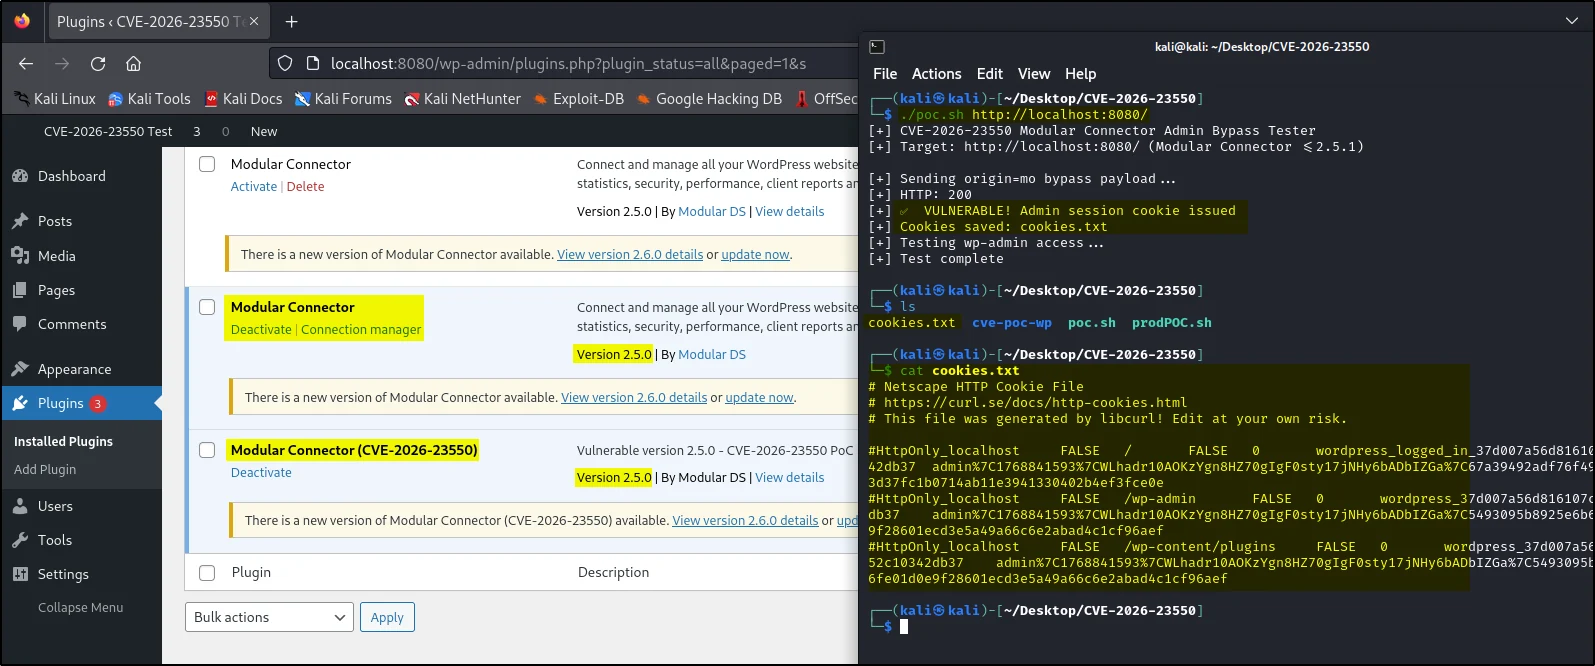 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Modular DS WordPress プラグイン **未認証の管理者アクセス**
 kartik2005221/cve-2025-58434-poc
Flowiseで漏洩したパスワードリセットトークンを介して認証なしのアカウント乗っ取りを実証するCVE-2025-58434の概念実証エクスプロイト。トークン漏洩とパスワードリセットの2段階攻撃を含む。
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
Quarkus/SmallRyeで認証されていないGraphQLリクエストコンテキスト終了を示すCVE-2022-2466の概念実証。認可チェックをバイパスします。
 0xf3d0rq/cve-2017-7921
CVE-2017-7921は、2017年に初めて公開された、複数のHikvision IPカメラおよびDVRモデルに影響を与える重大な脆弱性(CVSSスコア: 9.8)です。この脆弱性は不適切な認証の欠陥に起因し、認証されていないリモート攻撃者がログインメカニズムをバイパスし、不正に機密システム情報…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Proof-of-Concept (PoC) for an authentication bypass vulnerability affecting applications using pac4j-jwt with JWE (JSON Web Encryption).
 phaedrik/cve-2023-23397-poc
CVE-2023-23397 Outlook NTLM 脆弱性を対象として私が作成した2つのPOCです。社内利用を目的としています。