#1
 skynoxk/cve-2025-40554
CVE-2025-40554エクスプロイテーション
 davidxbors/cve-2023-47504-poc
CVE-2023-47504を標的としたElementor WordPressプラグイン用の概念実証エクスプロイト。サブスクライバーの認証情報とwp-config.phpへのアクセスが必要で、Elementorのキャッシュファイルを削除します。
 eynaexp/cve-2024-27198-poc
CVE-2024-27198の影響を受けるJetBrains TeamCityインスタンスを対象とした概念実証の大量スキャナー
 eliasdekiniweek/cve-2022-26923
CVE-2022-26923の悪用
 itzvenom/cve-2023-6329
Control iD iDSecureのCVE-2023-6329認証バイパス用のPython PoCエクスプロイト。予測可能なパスワード導出アルゴリズムを介して管理者資格情報を再構築し、許可されたセキュリティテストを可能にします。
 spring-io/cve-2022-22976-bcrypt-skips-salt
脆弱なwork factor 31を持つBCryptパスワードハッシュを検出・更新し、CVE-2022-xxxxの修正のためにSpring Securityデータベースと統合するCLIツール。
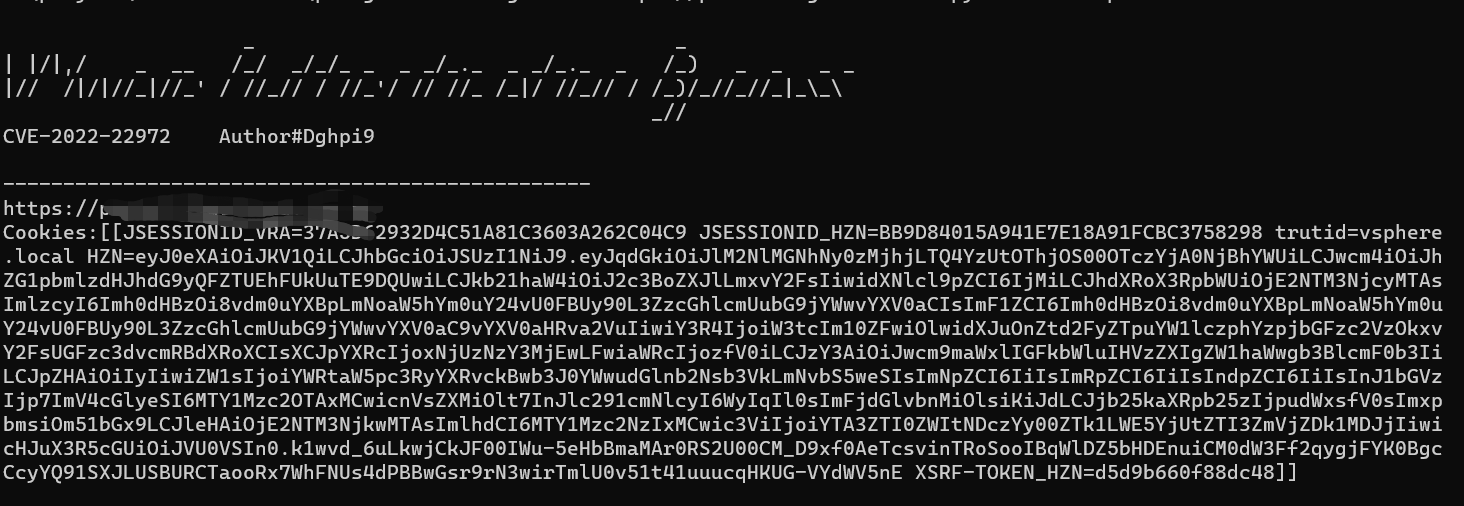
 nxploited/cve-2025-15521
WordPress用プラグイン「The Academy LMS – WordPress LMS Plugin for Complete eLearning Solution」は、3.5.0を含むそれ以前の全バージョンにおいて、アカウント乗っ取りによる権限昇格の脆弱性があります。
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 と ThreadLocalRandom Inverse
 drew-alleman/cve-2020-11651
SaltStack CVE-2020-11651 および CVE-2020-11652 を悪用して、/etc/passwd と /etc/shadow にエントリを注入することで、脆弱性のある Salt master に新しいユーザーを追加するスクリプト。POC
 gpotter2/cve-2024-20674
CVE-2024-20674 のエクスプロイト: クライアント側の U2U TGT-REP 処理におけるロジックバグによる Kerberos 相互認証バイパス。未認証のネットワーク MITM 攻撃者が任意の GPO を配信し、Windows マシンを侵害することを可能にします。
 jfriedli/cve-2025-10658
CVE-2025-10658用のPythonエクスプロイトスクリプト:WordPress SupportCandyゲストログインで6桁のOTPをブルートフォースし、admin-ajax.phpエンドポイントを介して完全なアカウント乗っ取りを達成します。
 cyb3rmaddy/cve-2023-23397-report
Outlookの特権昇格の脆弱性の悪用デモ
 starawneh/cve-2025-4094
CVE-2025-4094 – WordPress Digits プラグイン < 8.4.6.1 - OTP 認証バイパス
 jptr218/proftpd_bypass
CVE-2015-3306 の実装
 iveresk/cve-2022-31749
WatchGuard SSHインターフェースのパラメータインジェクション脆弱性を悪用するCVE-2022-31749のPoCチェッカー。FTPを介してハッシュ化されたユーザーパスワードを外部に持ち出します。
 honestcorrupt/phonepe-sensitive-data-exposure-cve-2025-5154
CVE-2025-5154: PhonePe Androidアプリにおける認証トークン、個人識別情報(PII)、KYCデータの暗号化されていないローカルストレージに関する概念実証。ルートアクセスを介したアカウント乗っ取りとデータ流出を可能にします。