
 #1
認証メカニズム(例:MFA、SSO)および認可ポリシーをテストおよび実装するためのツール。
Kitploit おすすめ
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - 高 - リモート - 権限の残存 - GET export-key 秘密鍵
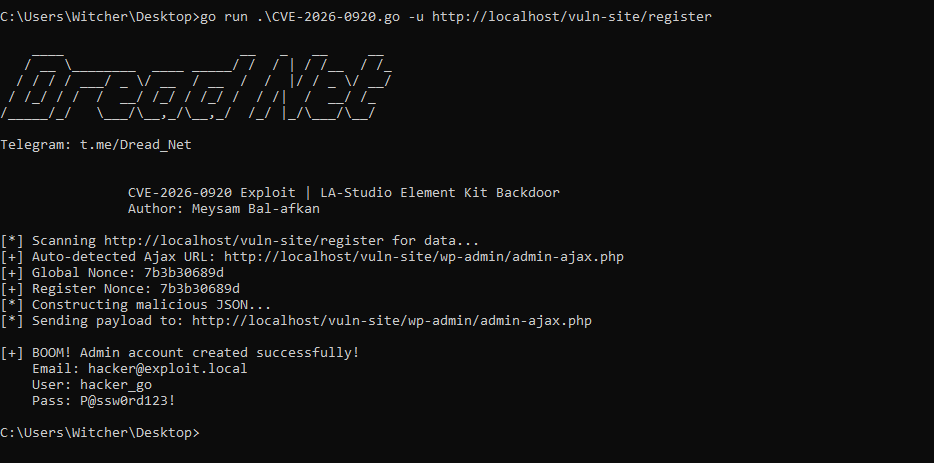 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
CVE-2026-0920(LA-Studio Element Kit)の概念実証エクスプロイト。細工したAJAXリクエストを介して、認証なしで管理者への権限昇格を可能にします。
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js、Supabase、Stripeアプリ向けのローカル静的セキュリティスキャナー:キー漏洩、RLSと権限付与の欠落、安全でないWebhookを検出する24のASTベースチェック。CLIとGitHub Action。
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - Cookie を介した認証バイパス
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Pythonの概念実証コードで、pac4j JWTにおける認証バイパスを実証します。署名されていない内部JWTを含むJWEトークンを細工することで、秘密鍵なしで権限昇格を可能にします。
 rhz0d/cve-2025-3102
WordPress SureTriggers <= 1.0.78 - 空値チェックの欠落による認証バイパスで、未認証での管理者ユーザー作成が可能
 micaelmaciel/cve-2024-55211
Tk-Rt-Wr135G における Cookie ベースの認証脆弱性
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST 認証バイパスの脆弱性
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 - 9.1.1.1 - 認証バイパス
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 davidzzo23/cve-2022-23131
Zabbix フロントエンド認証バイパスの脆弱性
 masa42/cve-2024-38821-poc
CVE-2024-38821の概念実証エクスプロイト。パストラバーサルを介したSpring Frameworkの認証バイパスを実証し、制限されたリソースにアクセスします。
 kh4sh3i/cve-2025-29927
CVE-2025-29927: Next.js ミドルウェアバイパスの脆弱性
 sneden/zeroheight-account-verification-bypass-cve-2025-65925
独立したセキュリティ調査結果 – 検証強制の欠落によるZeroheightアカウント作成バイパス(2025年6月にパッチ適用済み)
 m-cetin/cve-2024-0204
このスクリプトは、Fortra GoAnywhere MFT における CVE-2024-0204 の脆弱性を悪用し、不正な管理者ユーザーの作成を可能にします。教育目的および許可されたテスト目的のために使用されます。
 lstudlo/nextjs-cve-demo
Next.js の Middleware における認可バイパス脆弱性 (CVE-2025-29927) を実演し、許可されていないユーザーが保護された情報にアクセスできるようにします。
 lem0n817/cve-2025-29927
Next.jsミドルウェア認証バイパス脆弱性(CVE-2025-29927)用のローカルテスト環境。巧妙に細工されたx-middleware-subrequestヘッダーを介した悪用を示し、セキュリティ研究と防御テスト用です。
 jpts/cve-2020-1764-poc
CVE-2020-1764の概念実証エクスプロイト。Kiali 0.4.0~1.15.0の認証バイパス。巧妙に細工されたJWTトークンを介して、不正なAPIアクセスを可能にします。








