
 #1
認証メカニズム(例:MFA、SSO)および認可ポリシーをテストおよび実装するためのツール。
Kitploit おすすめ
 iveresk/cve-2022-40684
Fortinet FortiOS、FortiProxy、およびFortiSwitchManagerにおけるCVE-2022-40684認証バイパス用の概念実証エクスプロイト。細工されたHTTP PUTリクエストを介してSSHキーを注入し、管理者アクセスを取得します。
 rubikcuv5/cve-2018-10933
libSSH-Authentication-Bypass
 oguz-kagan-akar/cve-2026-41940-analysis
cPanel/WHM認証バイパスの技術的分析
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
DAHUA_AUTH-BYPASS-CVE-2021-33044
 0xmrma/cve-2026-46552
NocoDBの共有ベースリンクは、実際のベースメンバーを招待でき、共有の取り消し後も存続する可能性がある
 learner202649/cve-2026-47101-poc
対応する脆弱性を自身で再現するためのコード
 hotblac/cve-2023-34034
Spring Security における CVE-2023-24034 認証バイパスのデモンストレーション
 johanneslks/cve-2026-50338
CVE-2026-50338の概念実証エクスプロイト:Spring Cloud Azure B2Cリソースサーバーにおけるクロス発行者認証バイパス。AADアプリ登録を介したトークン偽造により、保護されたB2Cエンドポイントにアクセスすることを実証します。
 anach-ai/cve-2026-41940
CVE-2026-41940 — Dr.Anach による cPanel/WHM 認証バイパス。`cpsrvd` Basic 認証ハンドラーにおける CRLF インジェクション → 未認証の WHM API アクセス → root としての RCE。v11.40 以降のすべての cPanel…
 teteco/cve-2026-52217-vtex-checkout-crosstenant-idor
VTEX Checkout Serviceは、エンドポイント`/api/checkout/pub/orderForm/{orderFormId}`および`/attachments/*`を通じてOrderFormデータを公開しています。これらのエンドポイントは、認証されたセッションのテナント(ストアア…
 0xrixet/craftcms-poc-cve-2026-31266
Craft CMSの認証メカニズムに関するセキュリティ研究
 ha5ant/silverpeas-authbypass-cve-2024-36042
Silverpeas < 6.3.5におけるCVE-2024-36042認証バイパス用のPython PoC。バージョン検出、マルチスレッドによるユーザー列挙、メッセージ抽出、および認可されたセキュリティテストのための構造化レポートを特徴としています。
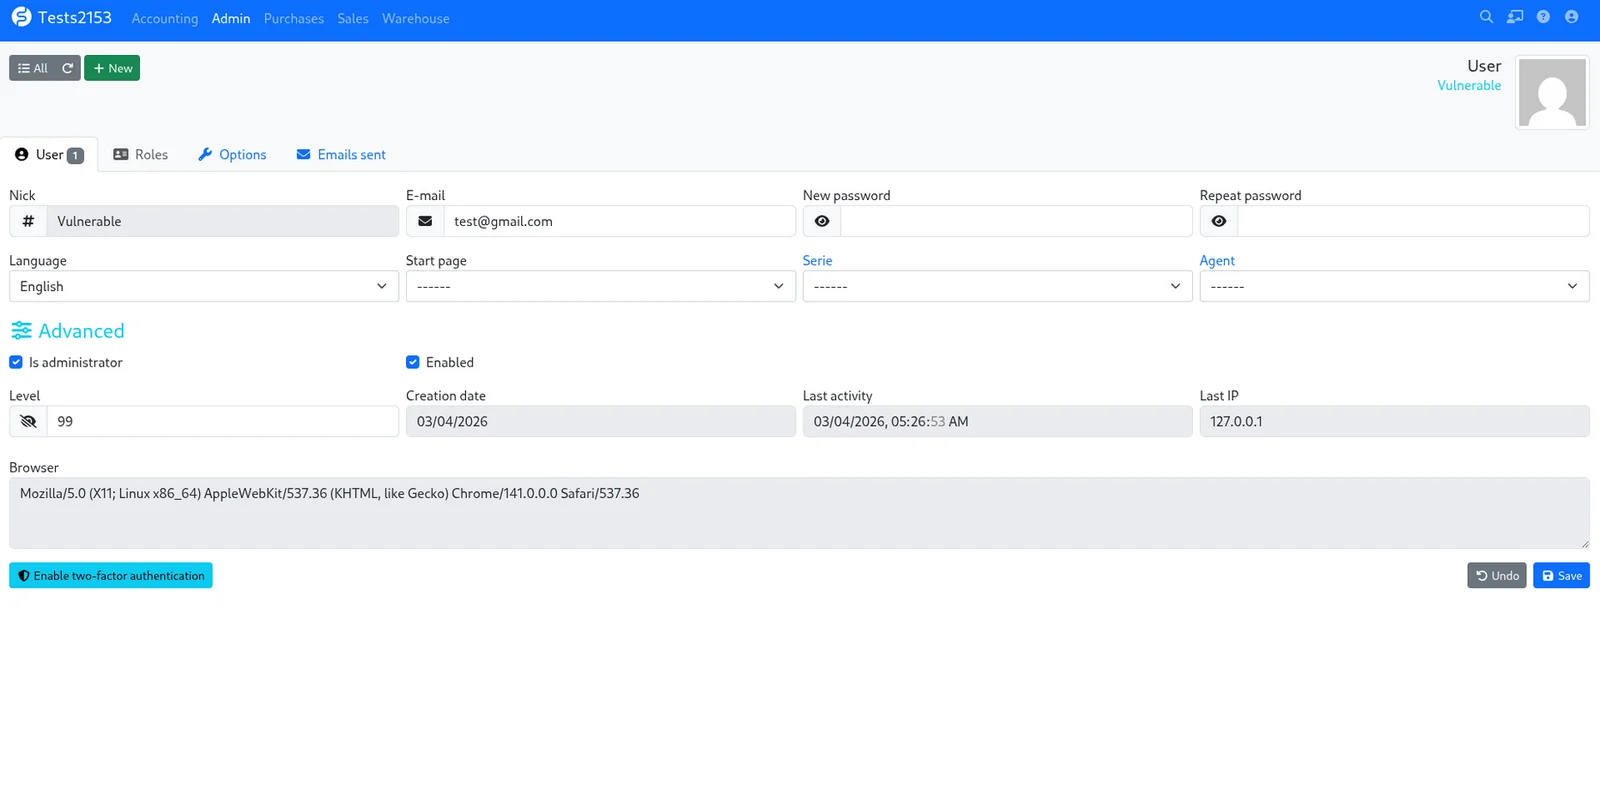 turkios/cve-2026-32699-facturascripts-nick-bypass
FacturaScriptsのEditUserコントローラにおける壊れたアクセス制御により、認証済みユーザーがプロキシ傍受を介して未検証のnickパラメータを変更することで、任意のアカウント(管理者を含む)の名前を変更できます。パッチ適用済みだが未公開のCVE。
 kaleth4/cve-2025-69985
CVE-2025-69985 の PoC エクスプロイト:FUXA SCADA ≤1.2.8 における認証バイパスから RCE に至るもの。インタラクティブシェル、Base64 ペイロードエンコーディング、プロキシサポートを含むモジュラー型 Python エクスプロイトを備え、侵入テストに利用可能。
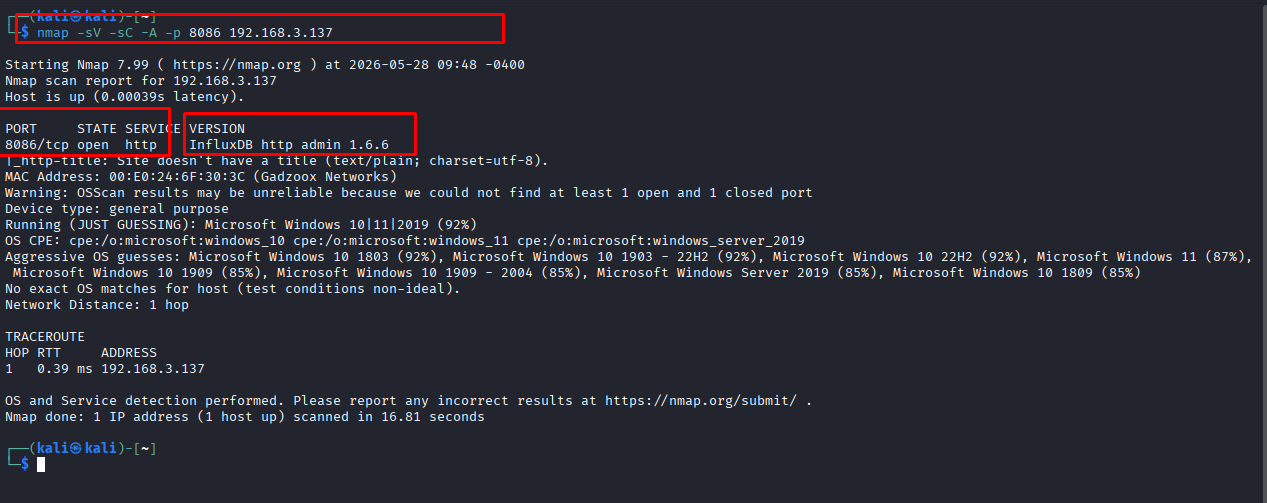 dungsocool/cve-2019-20933
CVE-2019-20933 の InfluxDB 認証バイパスを偽造 JWT トークンで実証するステップバイステップのラボ解説。エクスプロイト、ポストエクスプロイト、および修復の指針を含みます。
 dennisec/cve-2026-41940
CVE-2026-41940のエクスプロイトスクリプト。cPanel/WHMにおけるCRLFインジェクションを利用した認証バイパスにより、管理者アクセスを取得してrootパスワードを変更します。マルチスレッドスキャンとTelegram通知に対応しています。
 jfs-jfs/cve-2026-37072
Veno File Manager Project Veno File Manager Project 4.4.9 は、admin-head-updates.php における不適切なアクセス制御(Incorrect Access Control)の脆弱性があります。
 zeropathai/autogpt-cve-2026-30950-poc
AutoGptにおけるセッションハイジャックを可能にするCVE-2026-30950のPoC








