#1
APIテスト、ファジング、スキーマ検証、認証テスト、ゲートウェイセキュリティツール。
Kitploit おすすめ
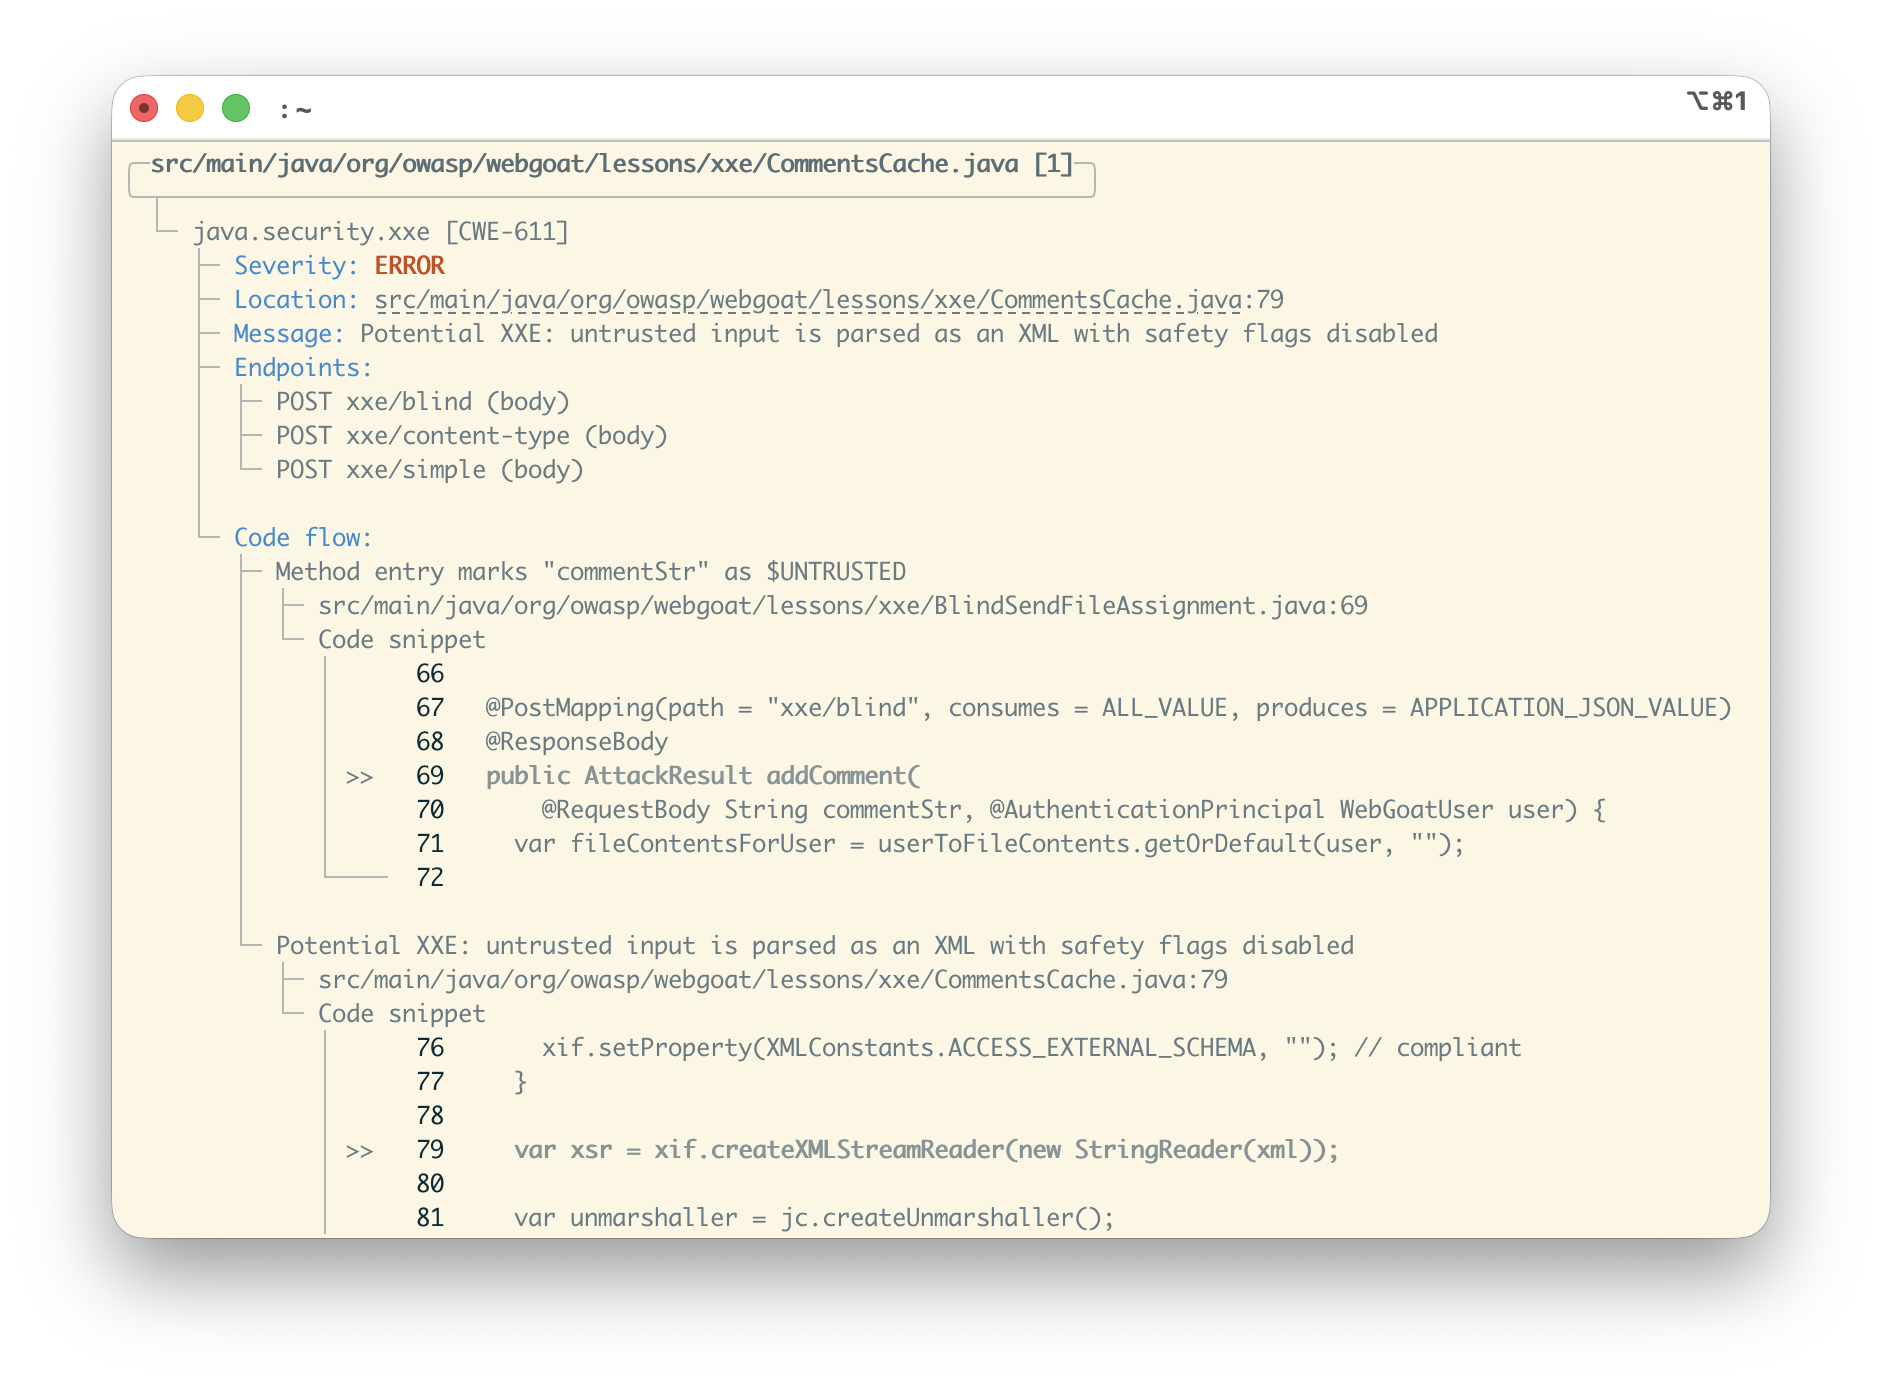
 seqra/opentaint
形式的手続き間汚染解析エンジン。アプリケーションセキュリティにおいて、関数境界、永続化レイヤー、非同期コードをまたいで信頼できないデータを追跡します。決定論的ルールリプレイによりAIエージェント対応。Semgrep Pro と CodeQL のオープンソース代替。
 aress31/openapi-parser
OpenAPIドキュメントをBurp Suiteにパースし、OpenAPIベースのAPIセキュリティ評価を自動化する(PortSwiggerによって公式BAppストアへの収録が承認済み)。
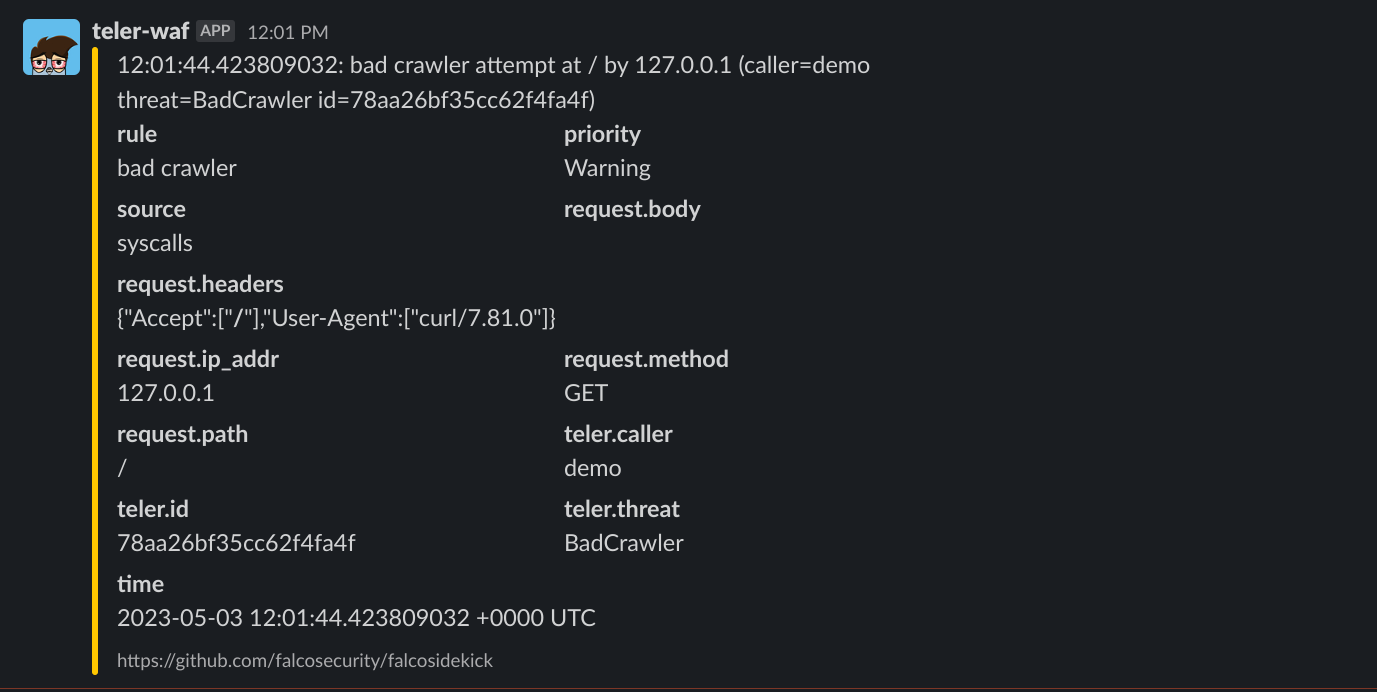 teler-sh/teler-waf
teler-waf は、Go 製の HTTP ミドルウェアであり、OWASP Top 10 の脅威、既知の脆弱性、悪意のある攻撃者、ボットネット、不要なクローラー、ブルートフォース攻撃からローカル Web サービスを保護します。
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 lucksec/spring-cloud-gateway-cve-2022-22947
CVE-2022-22947のエクスプロイト:Actuatorエンドポイントへの細工されたリクエストによるSpring Cloud Gatewayのリモートコード実行。Pythonスクリプトと緩和策のガイダンスを含む。
 trailofbits/not-going-anywhere
セキュリティトレーニング、脆弱性発見、および修復演習を目的として、web、gRPC、database/sqlの欠陥を意図的に露呈するGolangプログラム群です。
 akabe1/oauthscan
OAUTHv2 および OpenID のセキュリティを検証するのに役立つ Burp Suite 拡張機能
 ory/talos
APIキーの発行、検証、失効を行うスケーラブルなAPIキーサーバー。トークン派生により、きめ細かな権限を持つキャパビリティトークンを生成できます。低遅延の検証、水平スケーリング、クラウドネイティブなデプロイに対応しています。
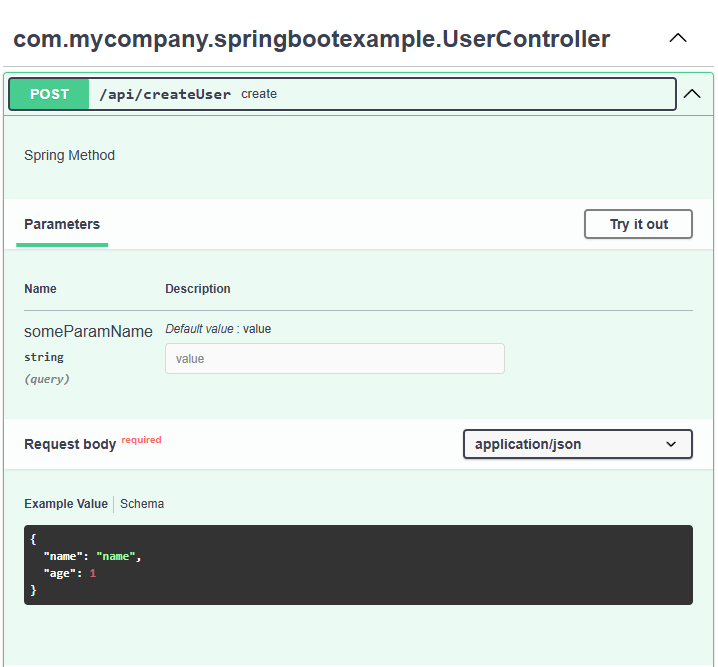 blackfan/bfscan
JAR / WAR / APK アプリケーションで使用される設定ファイルやアノテーションから、URL、パス、シークレットを発見し、生の HTTP リクエストと OpenApi 仕様を生成するためのツール。
 lore-hex/quill-router
安全なLLMプロキシングのためのTrustedRouter.comリポジトリ
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 dhiyaneshgeek/my-presentation-slides
私が発表したTech Talkのコレクション :)
 ibm-security/ibmsecurity
IBM Security Appliance REST API 向けの冪等関数。現在は ISAM および ISDS Appliance を対象としています。
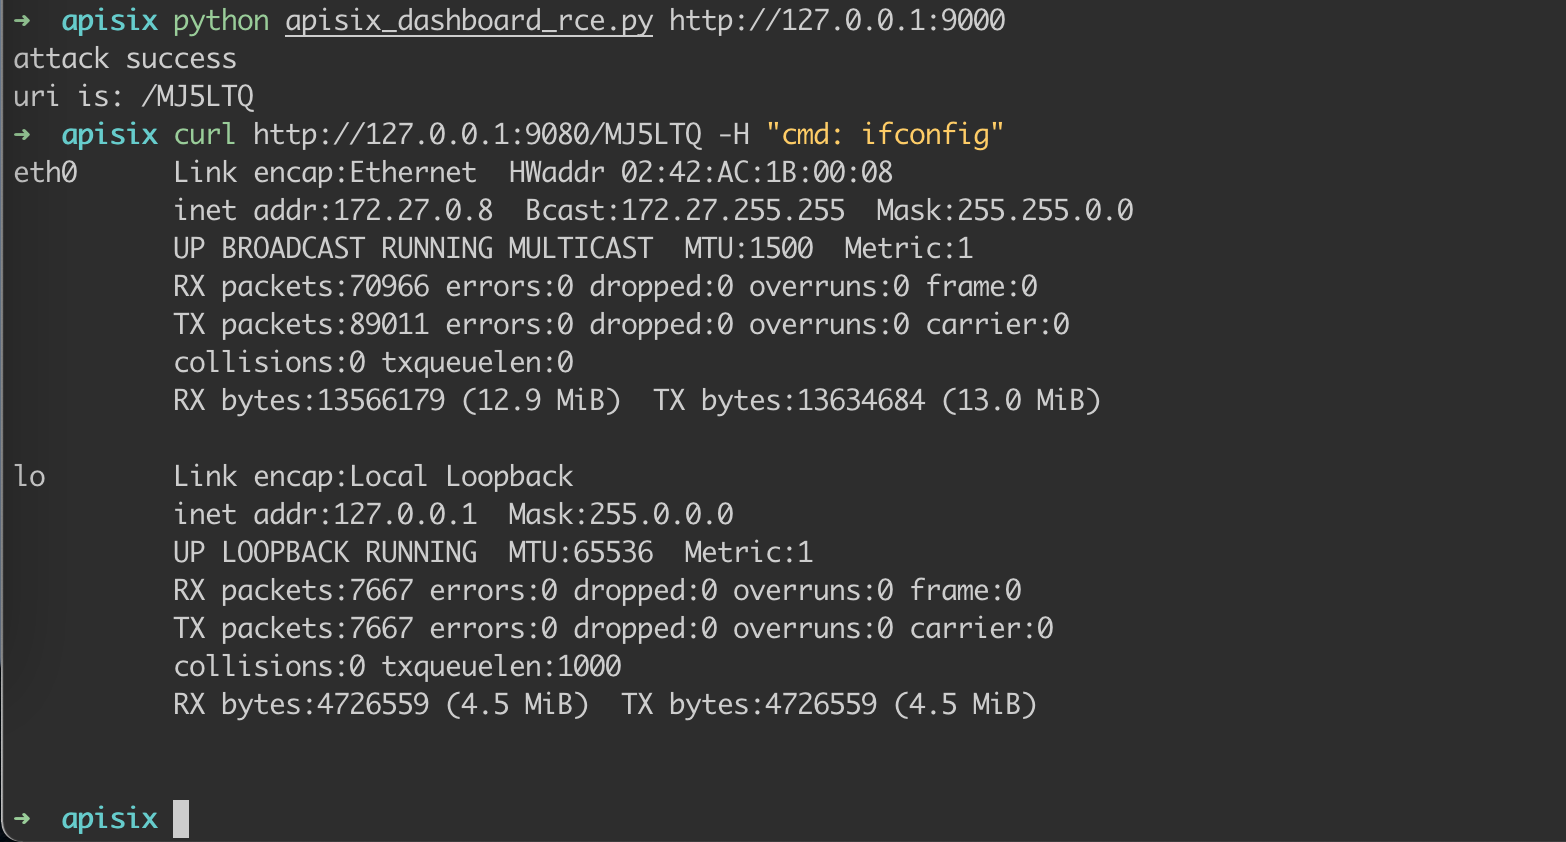 wuppp/cve-2021-45232-exp
CVE-2021-45232を狙ったエクスプロイトで、Apache APISIX Dashboardのリモートコード実行脆弱性を標的としています。セキュリティテストと脆弱性検証のための概念実証を提供します。
 wardgate/wardgate
AIエージェント向けセキュリティゲートウェイ - 認証情報分離型APIプロキシとポリシーゲート付きリモート実行(コンクレーブ)。被害範囲を縮小しましょう!
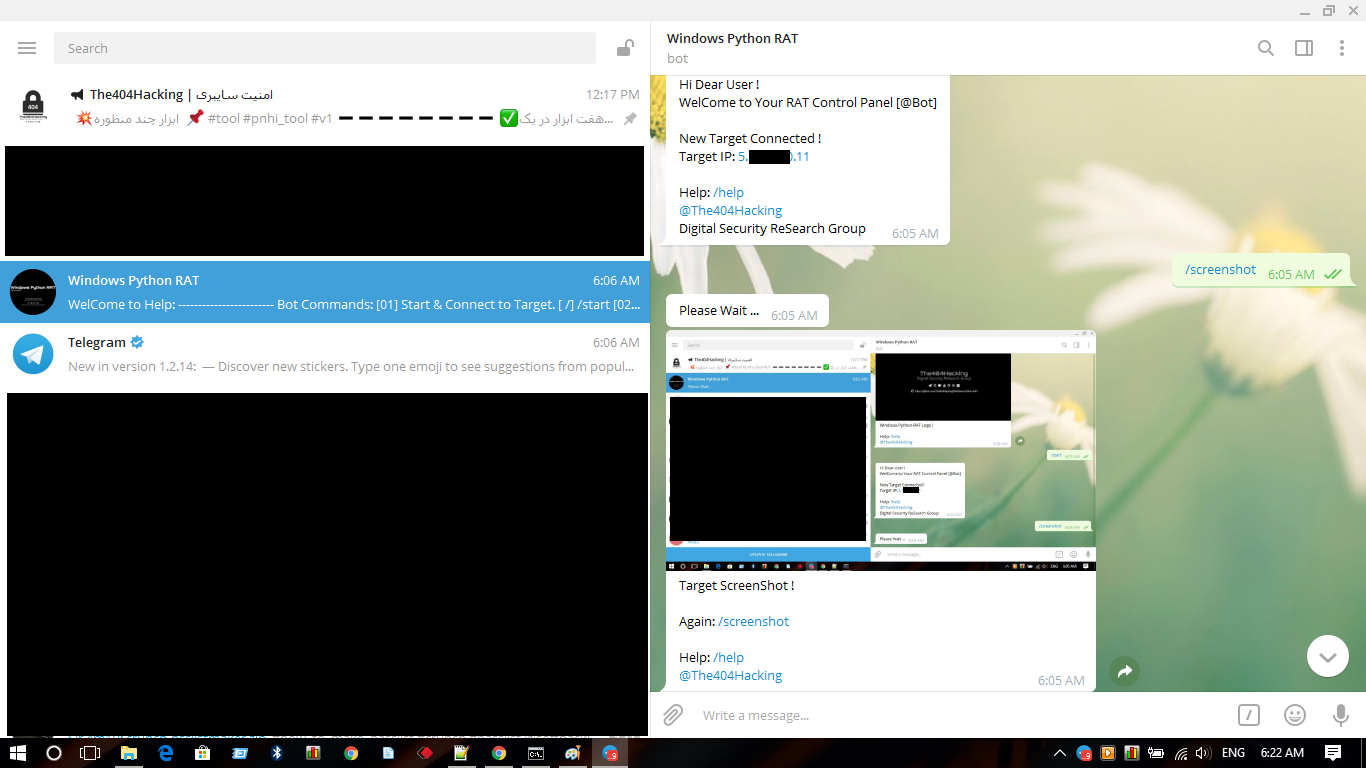 the404hacking/windows-python-rat
Sir.4m1R による Python を使用した新しい Microsoft Windows リモート管理ツール [RAT]。
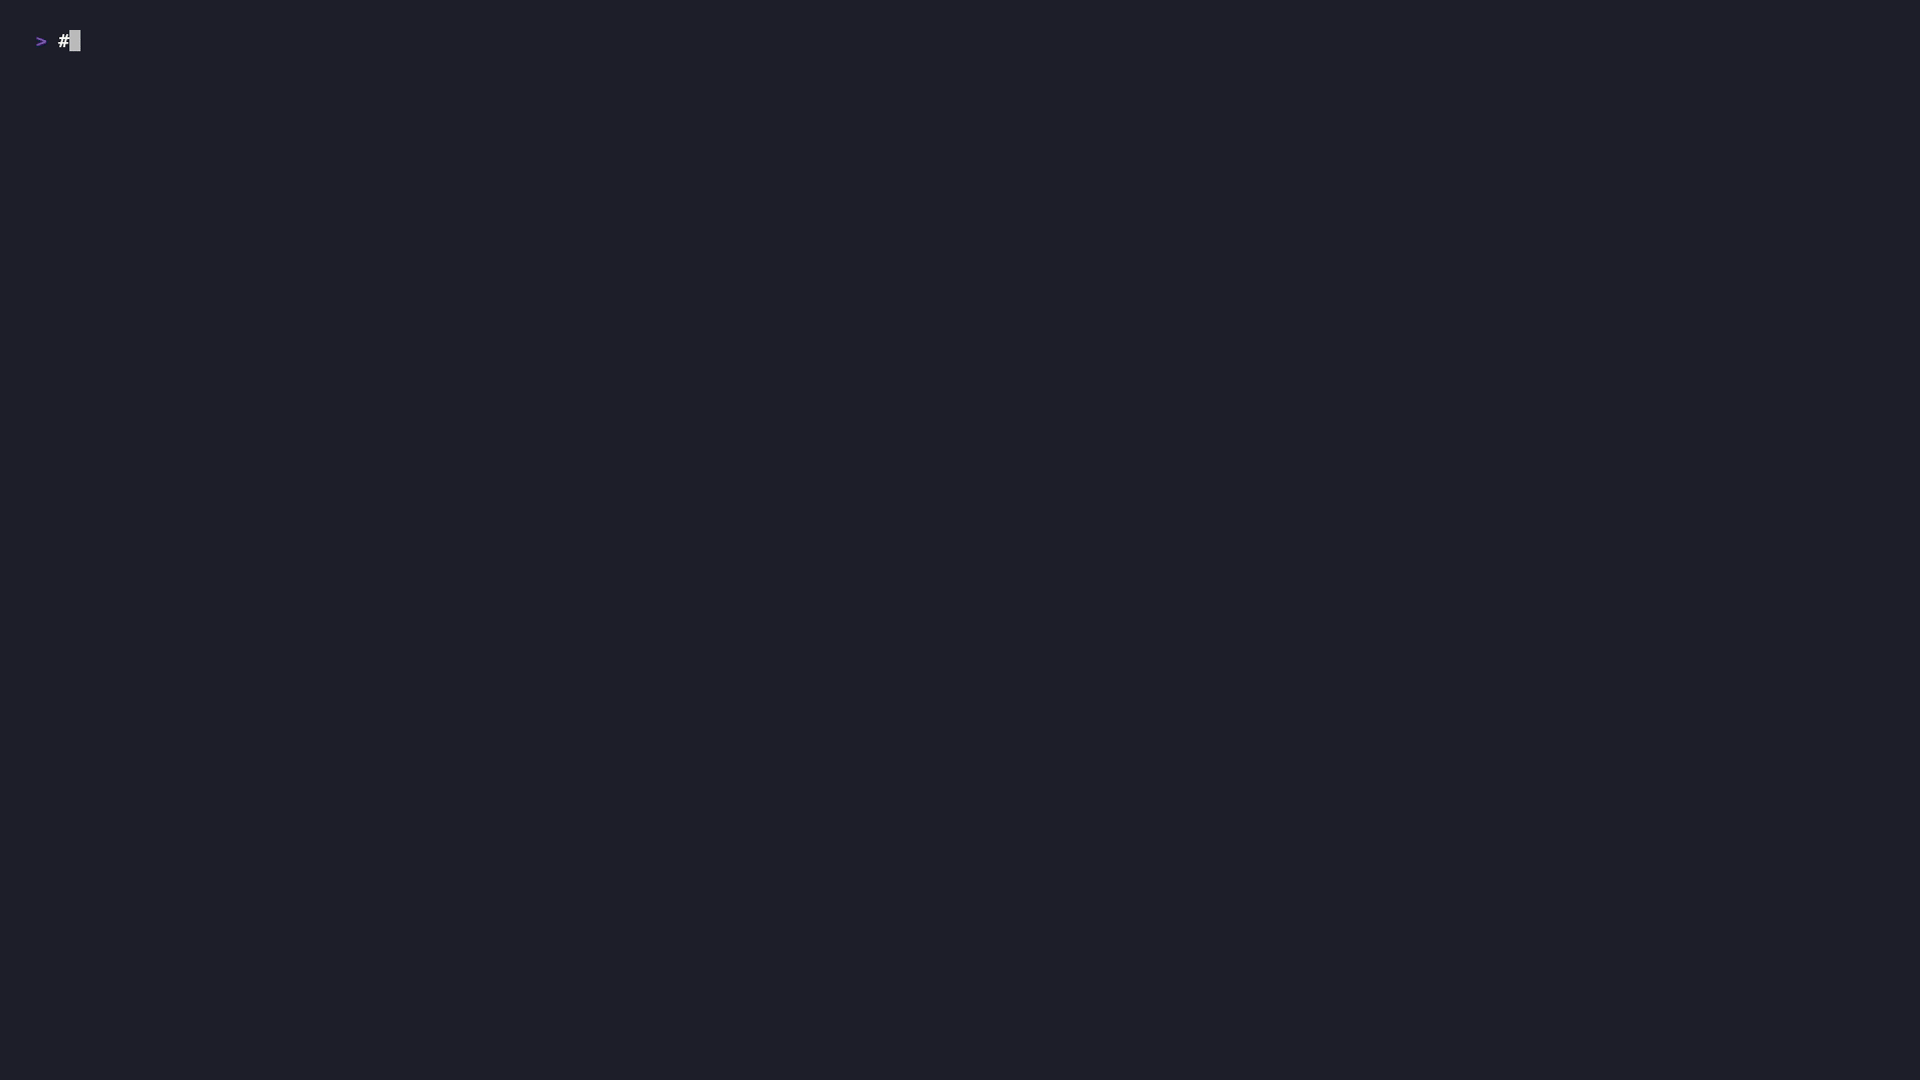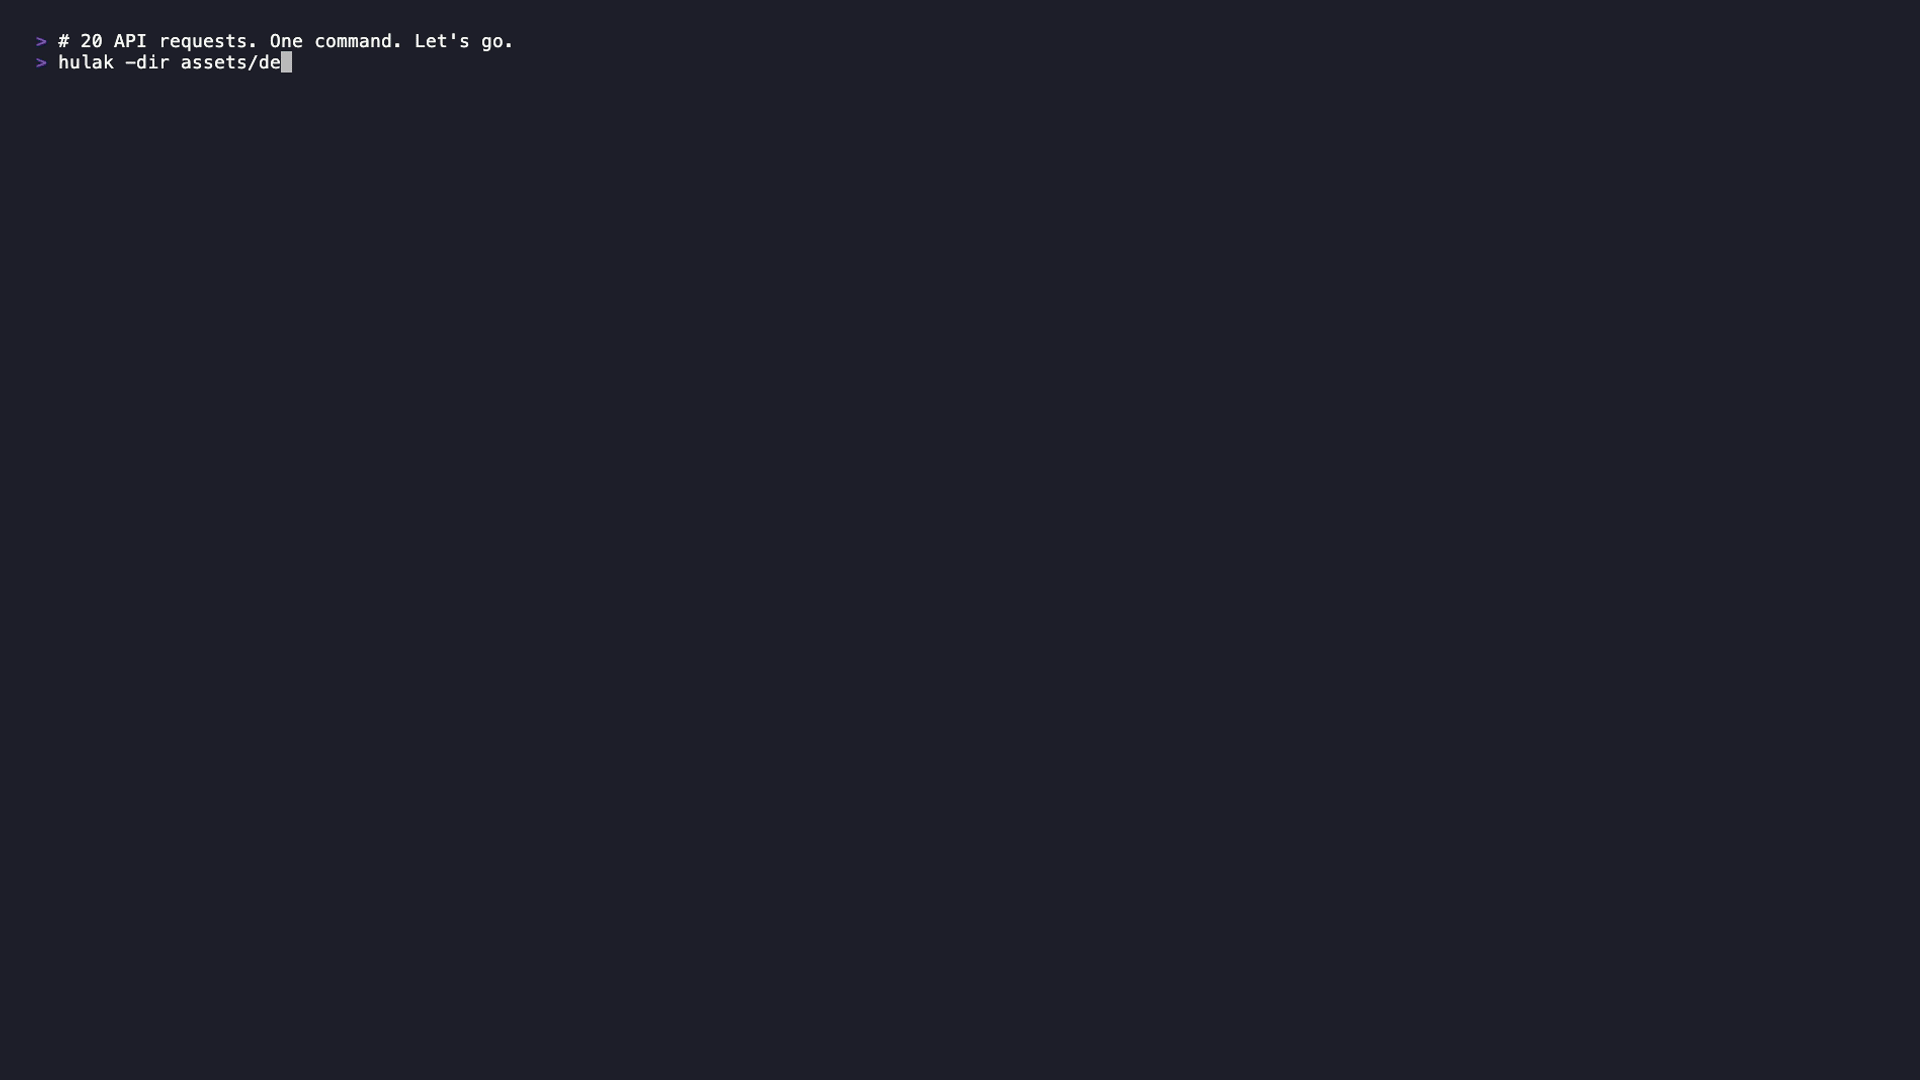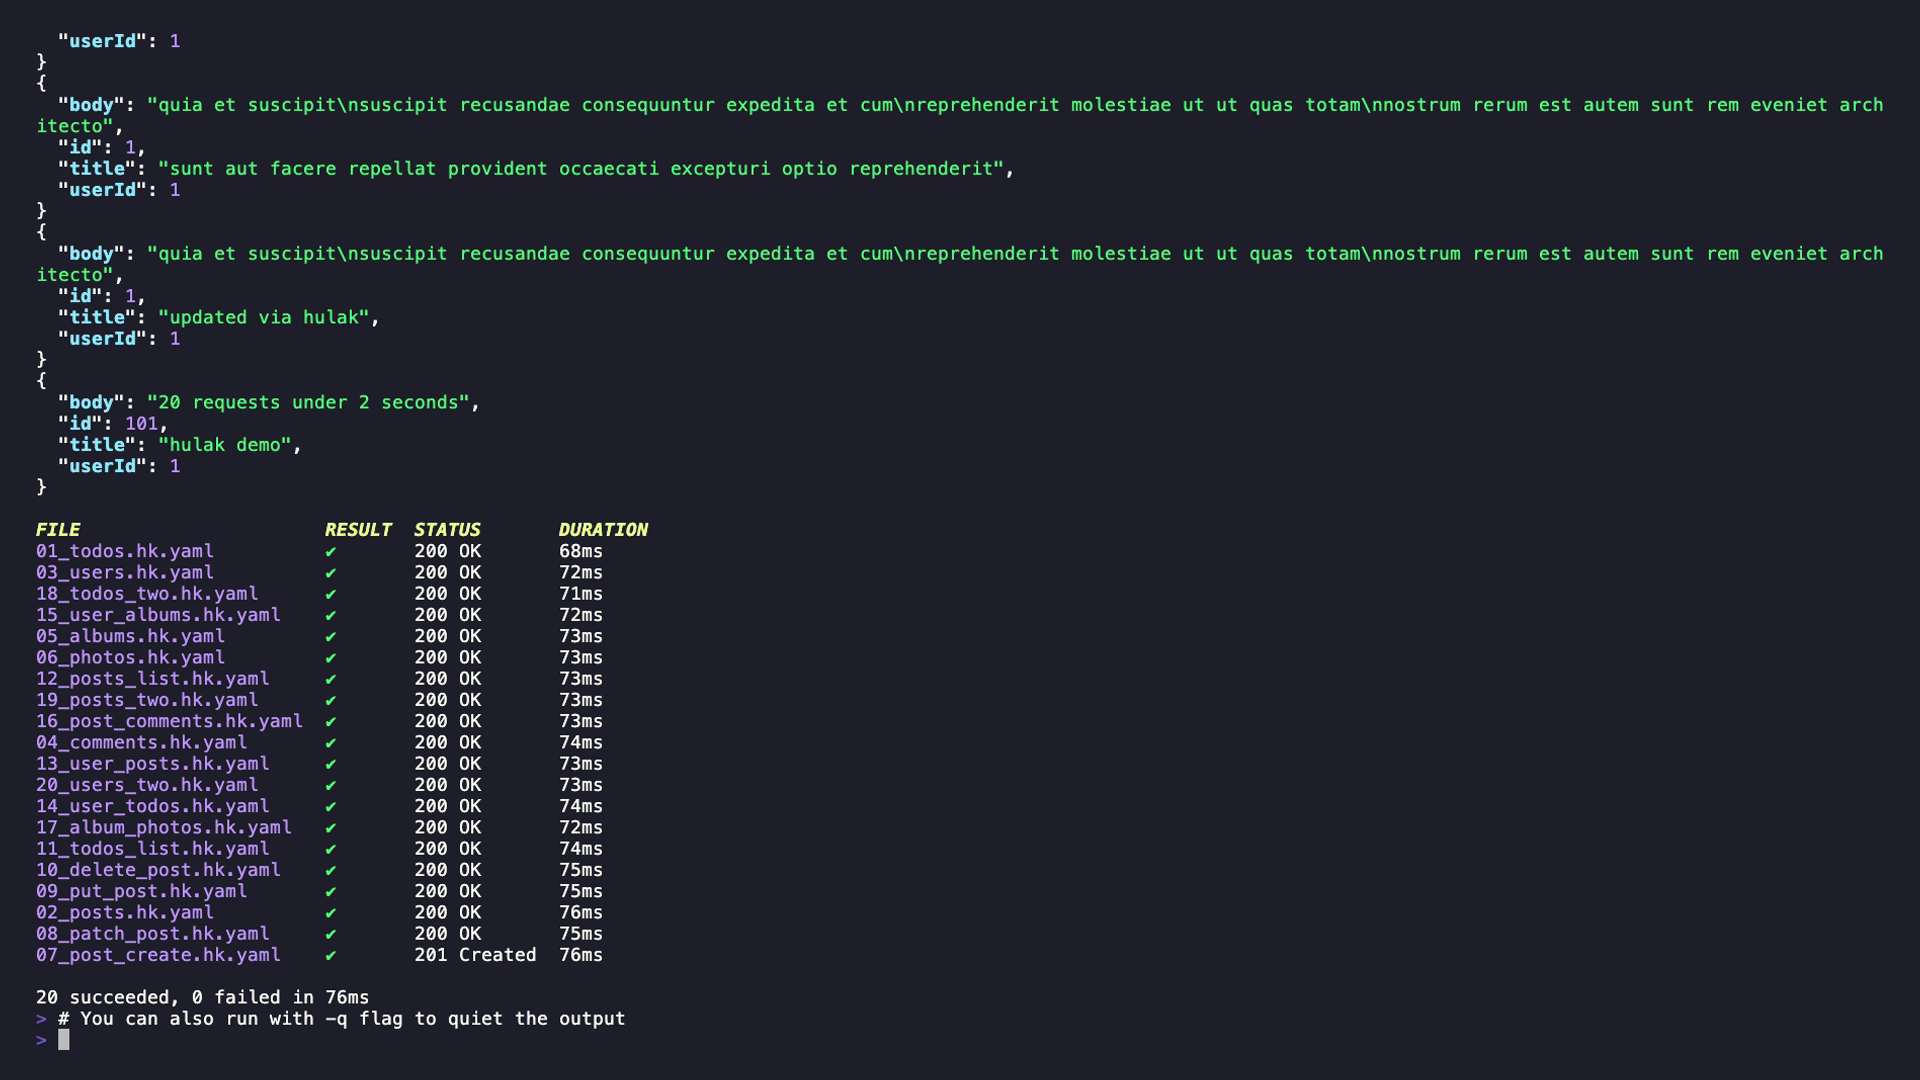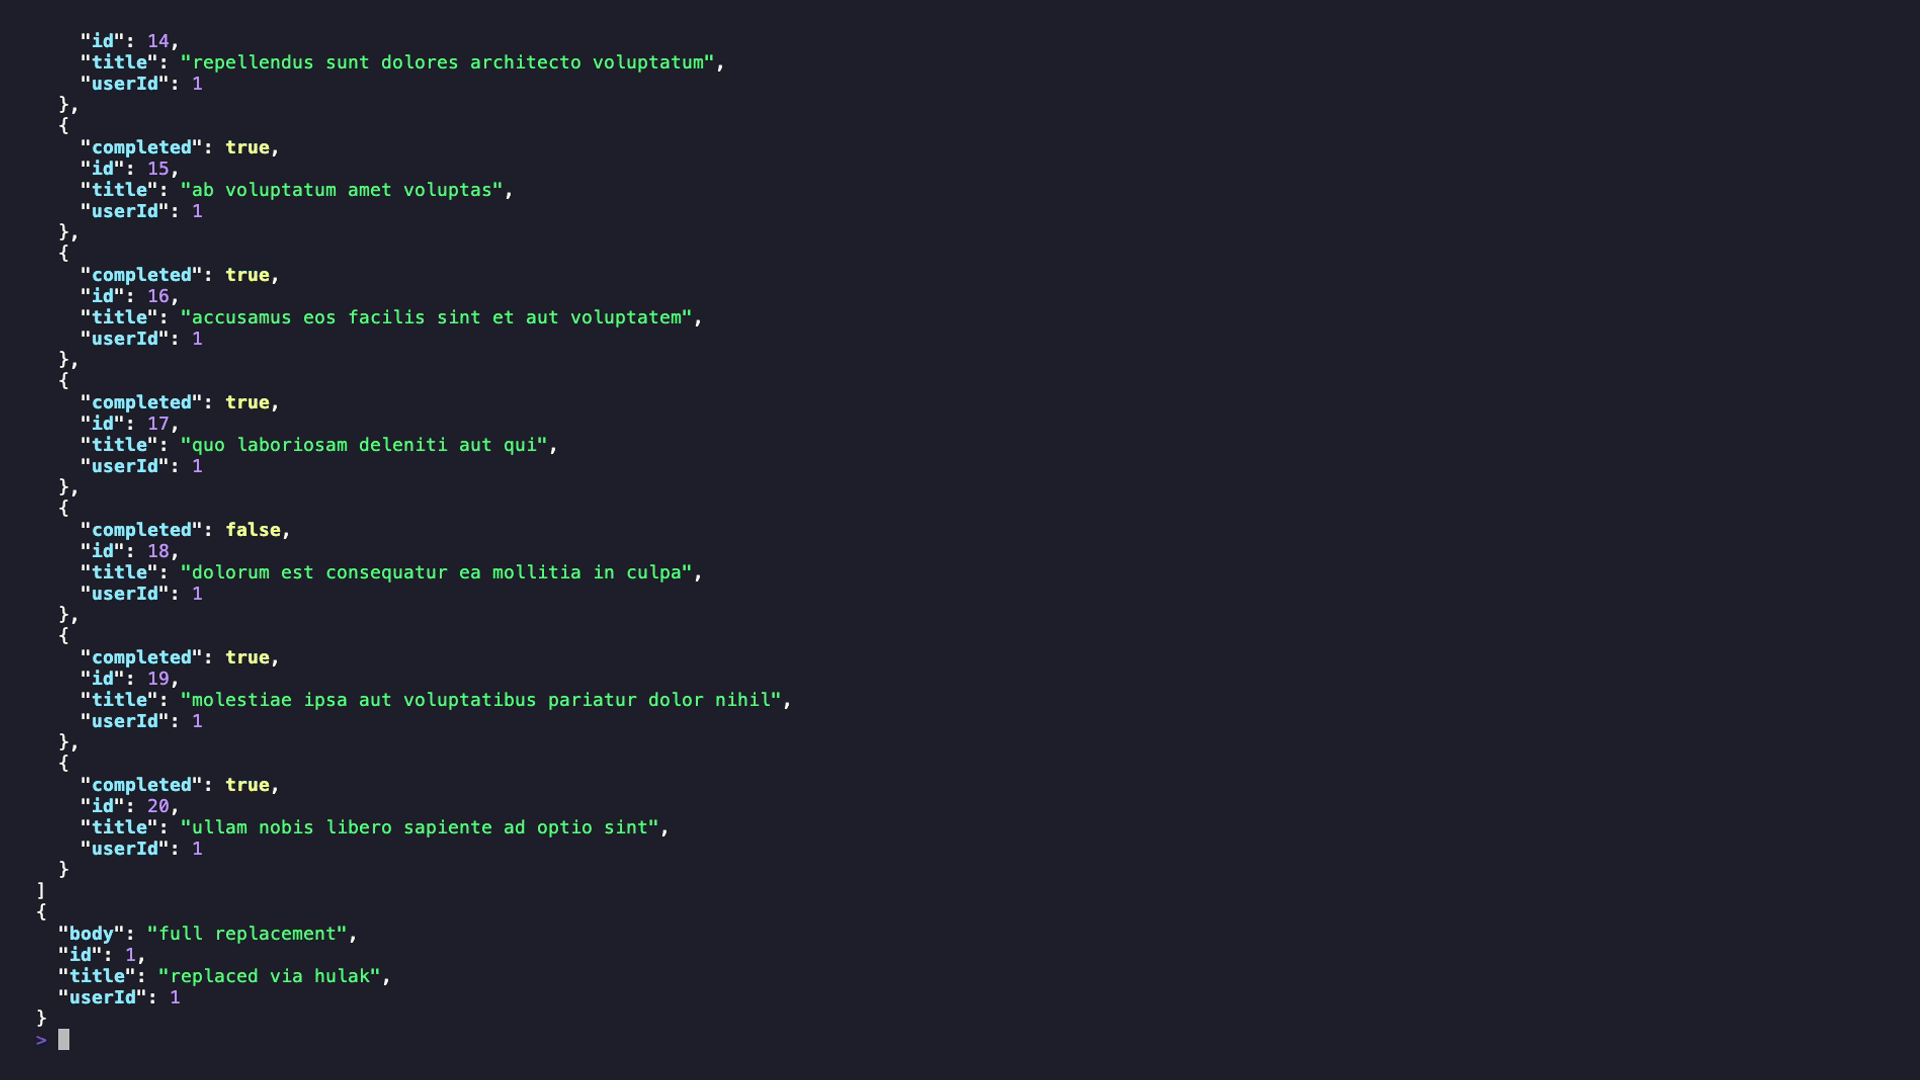 xaaha/hulak
軽量なファイルベースのCLI APIクライアント。age暗号化されたシークレット、ファーストクラスのGraphQLサポート、AIエージェントワークフロー向けの組み込みMCPサーバーを備えています。