#1
 watchdogsecurity/porch-pirate
Porch Pirateは、Postmanのリコン(偵察)/OSINTのための最も包括的なクライアント兼フレームワークであり、ワークスペース、コレクション、リクエスト、ユーザー、チームにコミットされたAPIエンドポイントやシークレットの自動的な発見と悪用を容易にします。Porch…
 dolevf/graphql-cop
軽量なPython製ユーティリティで、GraphQL APIの自動セキュリティ監査を行います。設定ミス、情報漏洩、denial-of-service脆弱性を検出し、cURL再現コマンドを生成します。
 openpcc/openpcc
検証可能なプライベートAI推論のためのオープンソースフレームワーク
 lsh123/xmlsec
XMLセキュリティライブラリ
 pompelmi/pompelmi
Node.js用ClamAVウイルススキャン — ファイルアップロードを単一の関数呼び出しでスキャン。依存関係ゼロ。型付きシンボル判定。ローカルまたはDocker/clamd。
 teycir/burpapisecuritysuite
Burp Suite拡張機能:APIセキュリティテスト向け。15種類の攻撃タイプ、108以上のペイロード、インテリジェントファジング、BOLA/IDOR検出、AI統合、自動偵察に対応。REST/GraphQL/SOAP APIをサポートし、Nuclei、Turbo…
 undeadsec/swaggerspy
自動化OSINTツールで、SwaggerHub APIドキュメントをスキャンし、正規表現ベースの検出を使用して露出した秘密情報、認証情報、機密情報を発見します。
 sentrypeer/sentrypeer
分散型SIPハニーポットで、VoIP攻撃に関する不正データを検出・共有します。ピアツーピアネットワークを介して悪意のあるアクターのIPアドレスと電話番号を収集し、REST APIおよびWebHook統合によりリアルタイムの脅威インテリジェンスを提供します。
 nicholasaleks/graphql-threat-matrix
セキュリティ専門家がGraphQL実装のセキュリティギャップを調査するために使用するGraphQL脅威フレームワーク
 lumoslab-innovation/openhunterai
Web、API、LLMアプリケーションセキュリティのためのローカルファーストAIレッドチーム。攻撃者視点の推論、証拠に基づく検出結果、AIコーディングエージェント向けのスキル。
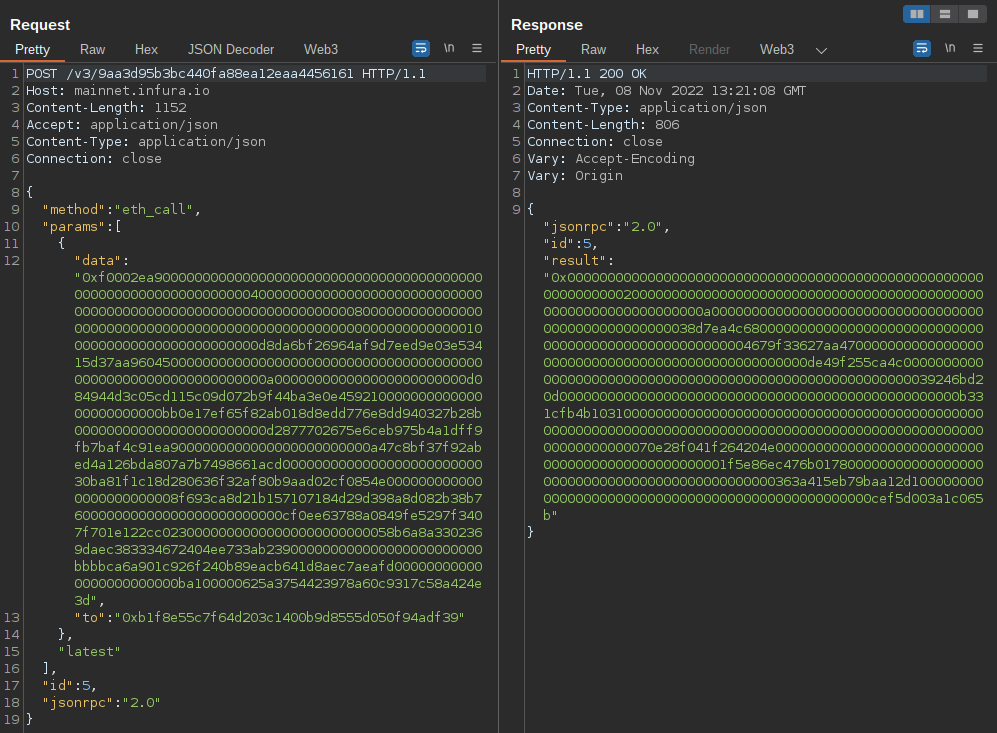 uwctcjnwlk/web3-decoder
Burp Suite拡張機能で、Ethereum JSON-RPC呼び出しとスマートコントラクトのやり取りをデコードし、複数のチェーンと自動ABI取得に対応します。
 hashicorp-forge/grove
Software as a Service (SaaS) ログ収集フレームワーク。
 owasp/secure-agent-playbook
OWASP セキュアエージェント プレイブック プロジェクト
 tno-s3/wuppiefuzz
LibAFL上に開発されたカバレッジガイド型REST APIファザー
 softrams/bulwark
組織的な資産および脆弱性管理ツールで、Jira統合機能を備え、アプリケーションセキュリティレポートの生成を目的としています。
 vulncheck-oss/cli
VulnCheck's official command line tool