
 #1
REST、SOAP、およびGraphQL APIのセキュリティを評価するためのツール。
Kitploit おすすめ

 matank001/moxy
Moxyは、最新のWebアプリケーションセキュリティテスト向けに設計されたオープンソースのDASTツールです。エージェント機能を備えた使いやすいインターフェースを提供し、ペネトレーションテストのワークフローを支援・自動化します。
 justmorpheus/burp-automation
Burp Suite Pro と Vmware Burp Rest API を使用した自動スキャンの実行
 go-appsec/toolbox
CLIとMCPを介した人間とエージェント間の協調的なアプリケーションセキュリティテスト
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 owasp/agent-security-regression-harness
エージェント型アプリケーションおよびMCP統合システム向けの実行可能なセキュリティ回帰テスト。
 kpomin57/waf-tester
WAFの機能をテストするためのプログラム
 horizon3ai/cve-2023-27532
Veeam Backup and Replication の CVE-2023-27532 に対する概念実証エクスプロイト。保護されていない API エンドポイントを悪用して、対象システムから資格情報を抽出します。
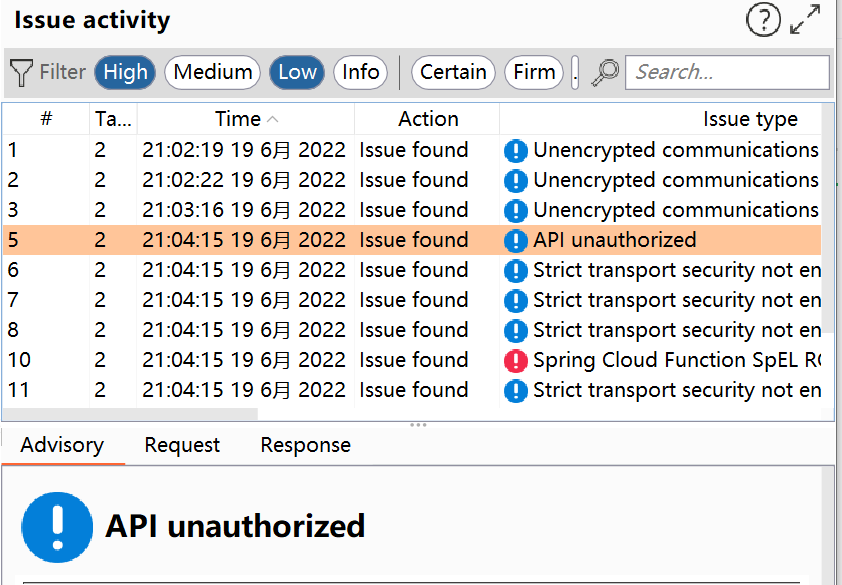 tpt11fb/springvulscan
burpsuite用のSpring脆弱性スキャンプラグイン。SpringVulScan:検出対応:ルート漏えい|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977
 jas502n/burpsuite_pro_v1.7.37
高度なスキャンエンジン、インターセプトプロキシ、およびペネトレーションテスター向けの自動脆弱性検出を備えた包括的な Web アプリケーションセキュリティテストプラットフォーム。
 jp/hermes-proxy
Hermes Proxy - HTTPトラフィック解析ツール
 owasp/apicheck
REST APIセキュリティテスト用のモジュール式DevSecOpsツールセット。開発者、システム管理者、ペネトレーションテスターが開発ライフサイクル全体でセキュリティチェックを自動化できるように設計されています。
 coffinxp/google-api-key-scanner
Google Maps APIキーを21のエンドポイントに対して検証し、PoC URL付きで露出したサービスを明らかにします。プロキシサポートと集中監査のためのクワイエットモードを備えています。
 trailofbits/slither-mcp
SolidityスマートコントラクトのSlither静的解析用MCPサーバー
 sobri3195/pegasus-pentest-arsenal
10の強力な侵入テスト機能を1つのツールに統合した、包括的なウェブアプリケーションセキュリティテストツールキット。
 hackinglz/maps_scanner
Microsoft Defender研究のためのMAPSクラウドスキャナーおよび応答パーサー
 morpheuslord/nmap-api
自動ネットワークスキャン、ポート検出、サービス列挙、脆弱性分析を実行するためのNmapをラップしたRESTful API。オプションでAIによるレポート生成も可能。
 joanbono/gurp
Goで書かれたBurp Commander
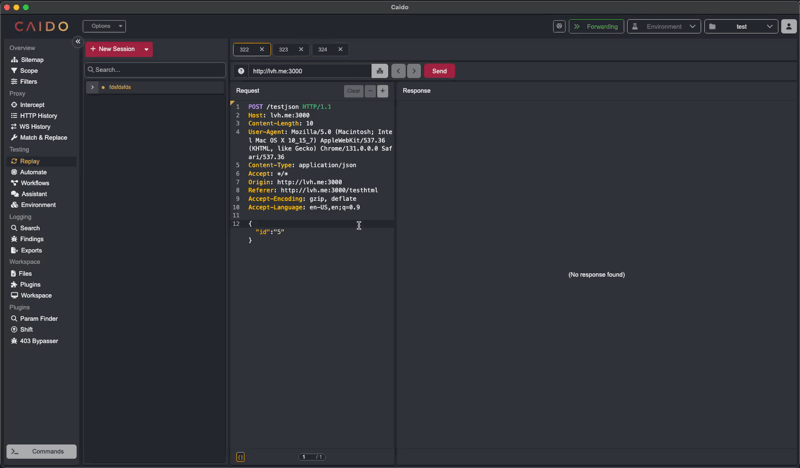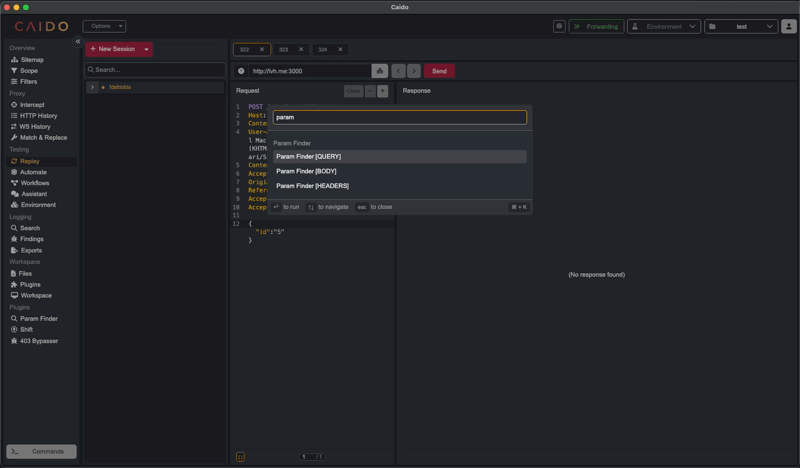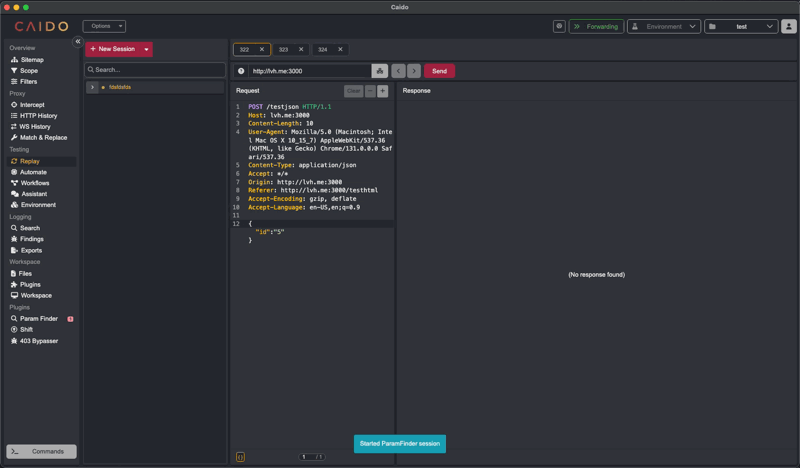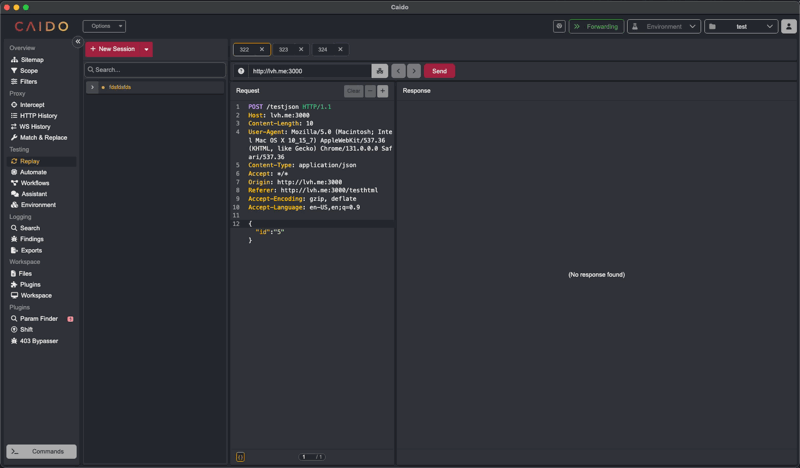 caido-community/paramfinder
Caidoで隠されたパラメータを発見








