
 #1
REST、SOAP、およびGraphQL APIのセキュリティを評価するためのツール。
Kitploit おすすめ

 asaotomo/hx0-hawkeye
軽量なブラウザトラフィックキャプチャとセキュリティ分析拡張機能で、ブラウザのサイドバーからキャプチャ、インターセプト、変更、リプレイ、ルールベースの検出、AI支援分析の完全なワークフローを実行できます。(A lightweight browser extension for traffic…
 sech0us3/waf-checker
ファイアウォールベンダーを検出し、19の攻撃カテゴリを高度な回避ペイロードでテストし、CLI、Cloudflare Worker、Dockerを介して色分けされたバイパス分析を提供する自動WAF評価ツール。
 xaaha/hulak
軽量なファイルベースのCLI APIクライアント。age暗号化されたシークレット、ファーストクラスのGraphQLサポート、AIエージェントワークフロー向けの組み込みMCPサーバーを備えています。
 nccgroup/argumentinjectionhammer
引数インジェクションの脆弱性を特定するために設計されたBurp拡張機能。
 google/aura-inspector
Salesforce Experience Cloud向け自動セキュリティテストツール。ゲストおよび認証済みコンテキストから、設定ミスのあるAuraアプリケーション、アクセス可能なレコード、および不正な機能を発見します。
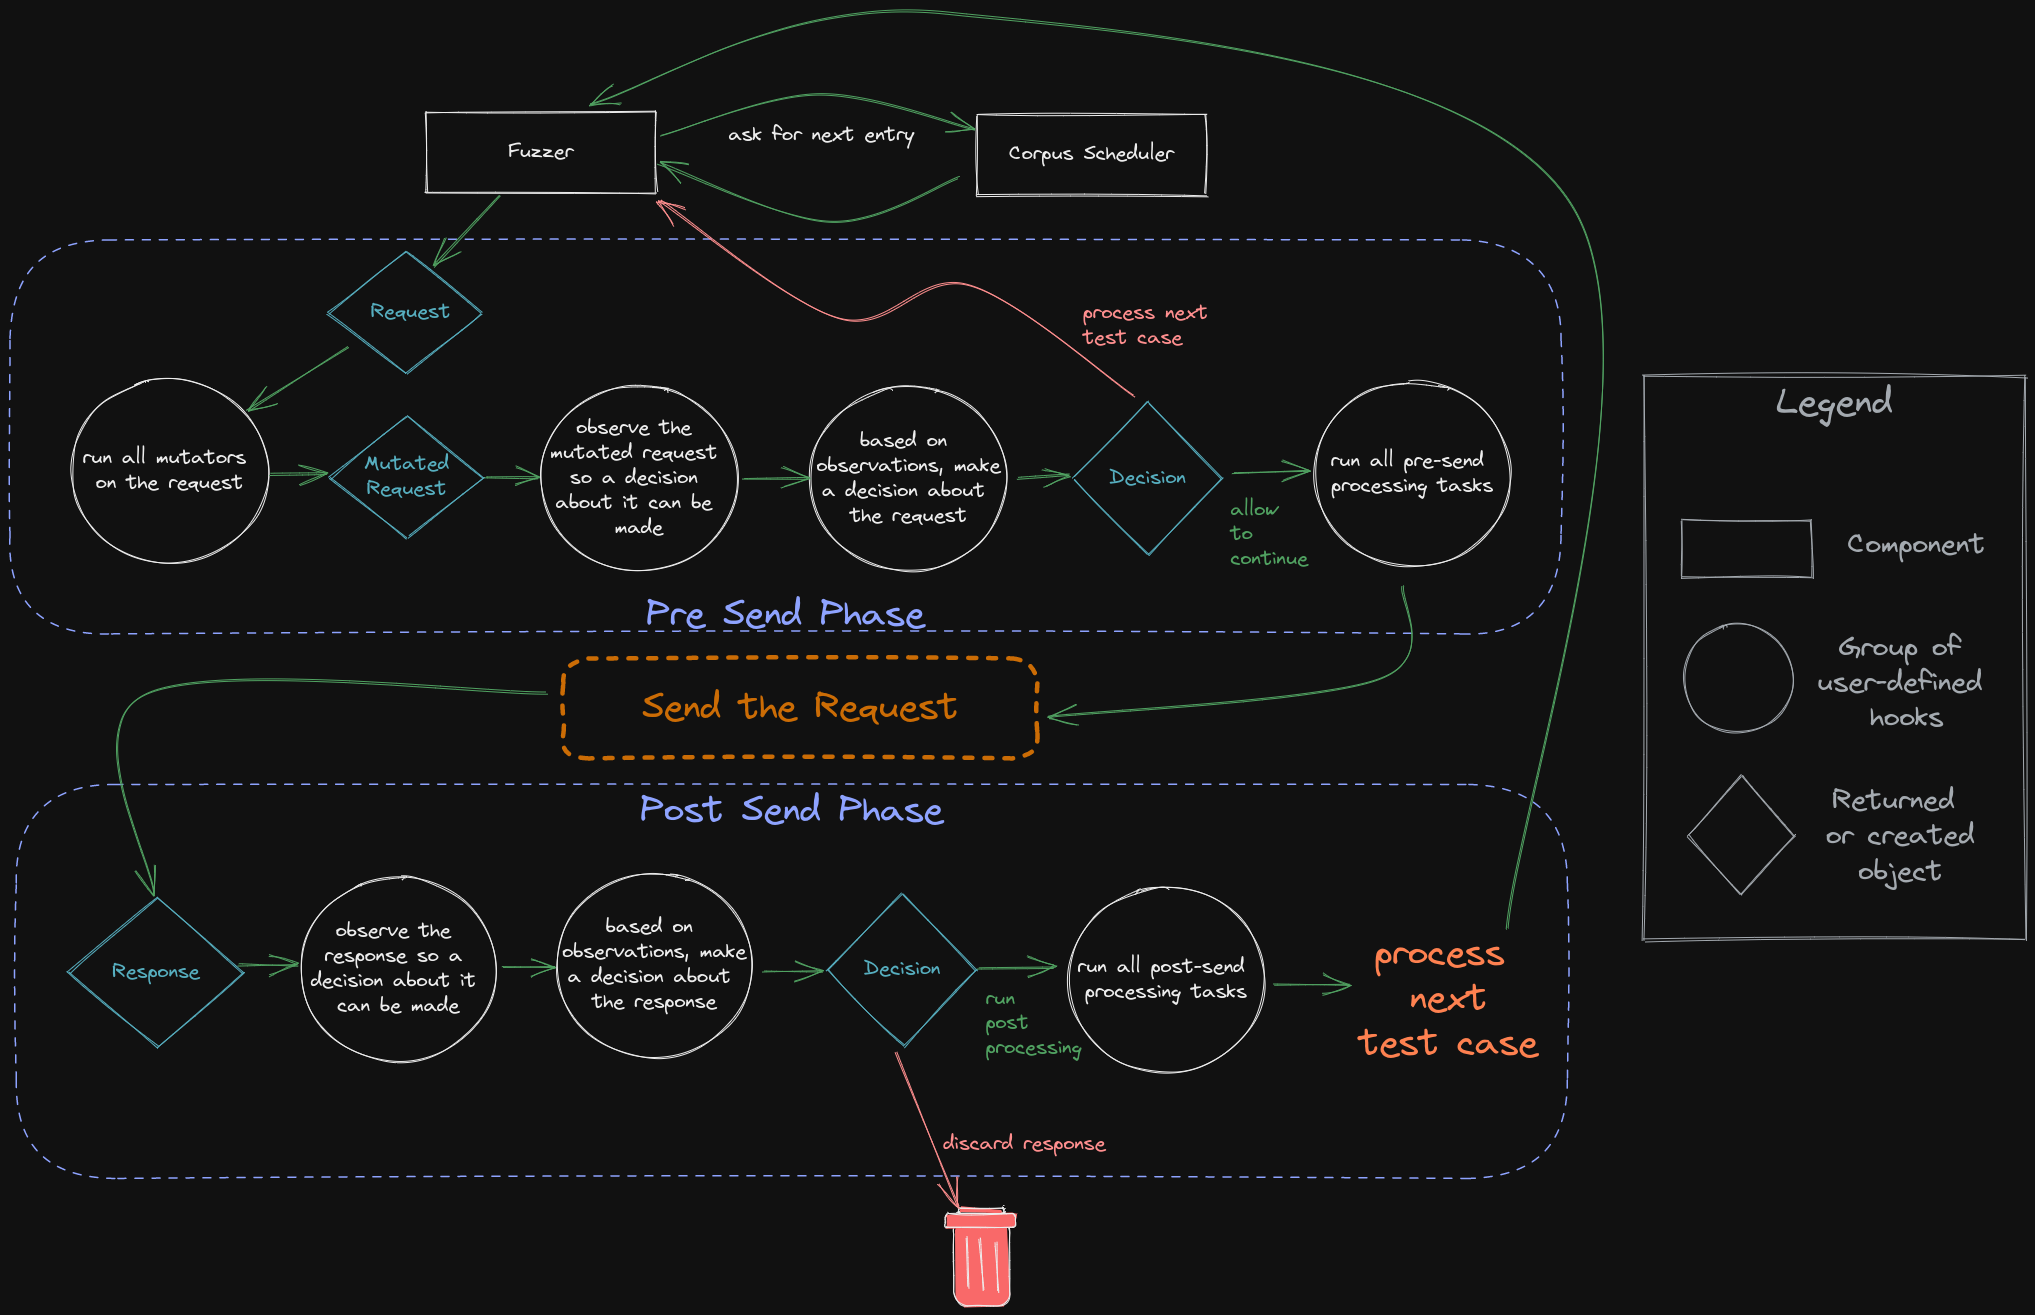 epi052/feroxfuzz
Rustで構造認識型のブラックボックスHTTPファザーを構築。カスタムWeb / APIテスト向けに、合成可能なミューテーター、スケジューラー、オブザーバー、デサイダー、プロセッサーを備えています。
 manuelberrueta/flowanalyzer
FlowAnalyzerは、OpenID Connect (OIDC)を含むOAuth 2.0フローのテストと分析を支援するツールです。
 pentestgeek/burpcommander
Burp SuiteのREST API向けRubyコマンドラインインターフェース
 cybervelia/graphicator
GraphQLスキーマの列挙とデータ抽出を自動化するツール。イントロスペクションドキュメントを反復処理し、クエリを再構築し、レスポンスを保存して、ペネトレーションテストやAPIセキュリティ評価に利用します。
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
自動化されたREST API侵入テストフレームワーク。OpenAPI駆動のテスト生成、OWASPに基づく32のセキュリティテスト、およびOAuth2、HTTP Basic Auth、APIキー向けの組み込みアクセス制御処理を搭載。
 owasp/raider
OWASP Raider: 永続セッションのHTTPプロセスを操作するための新しいフレームワーク
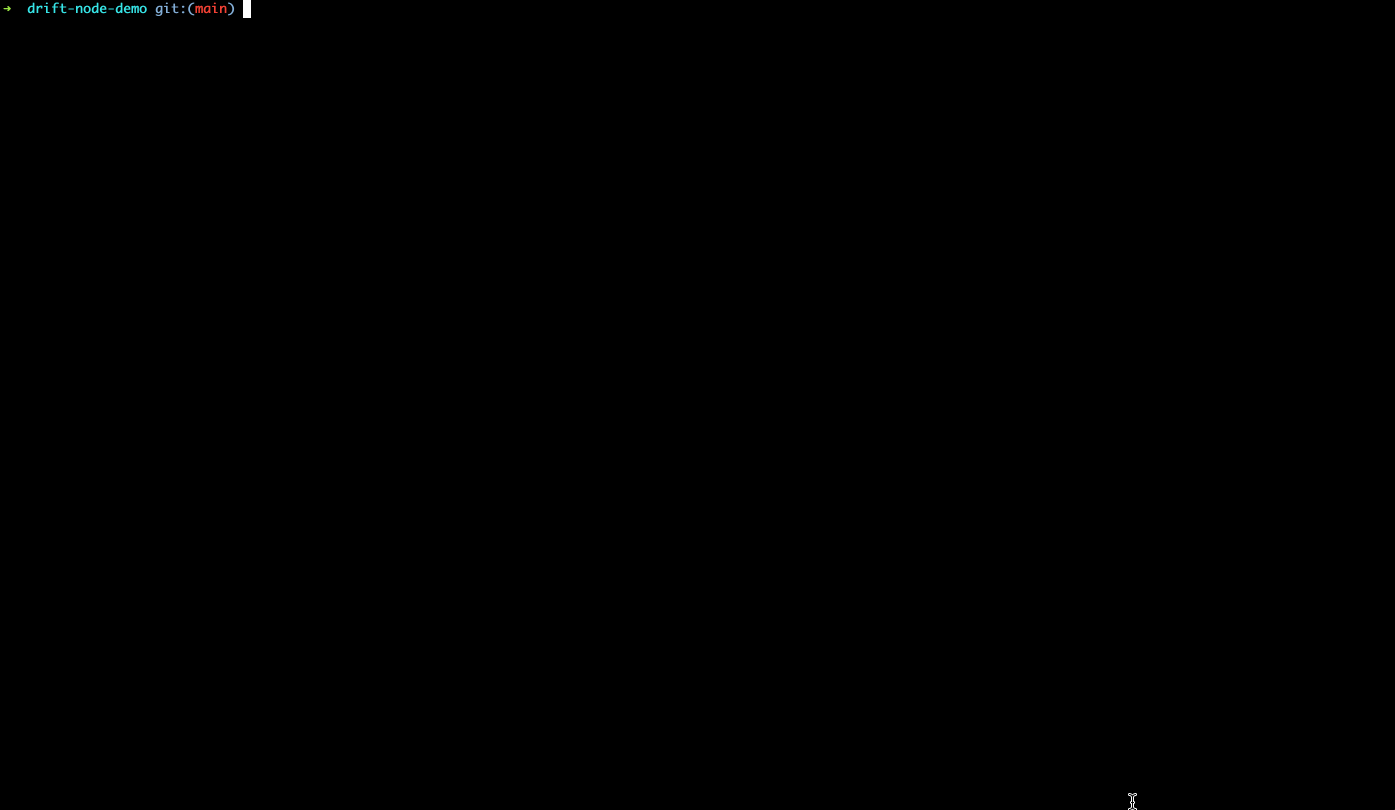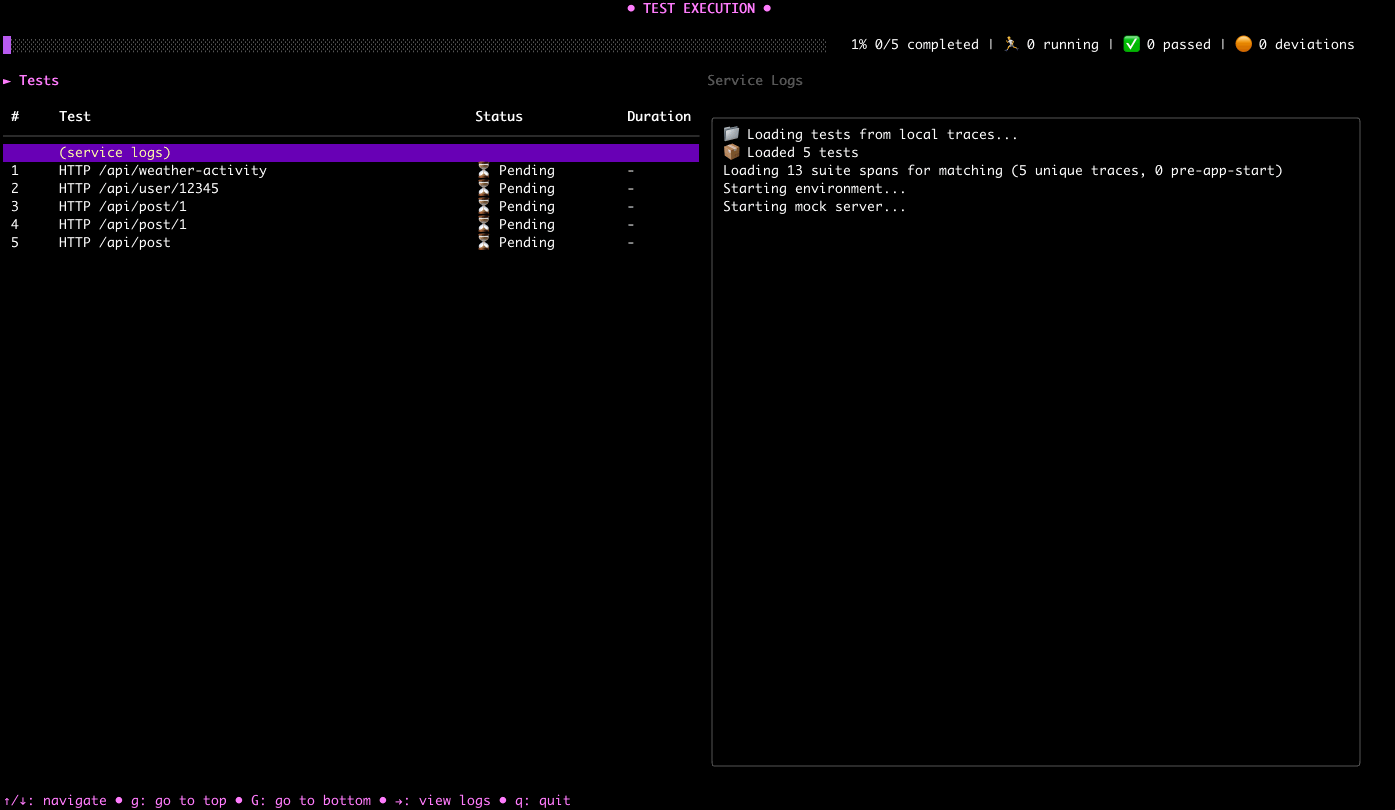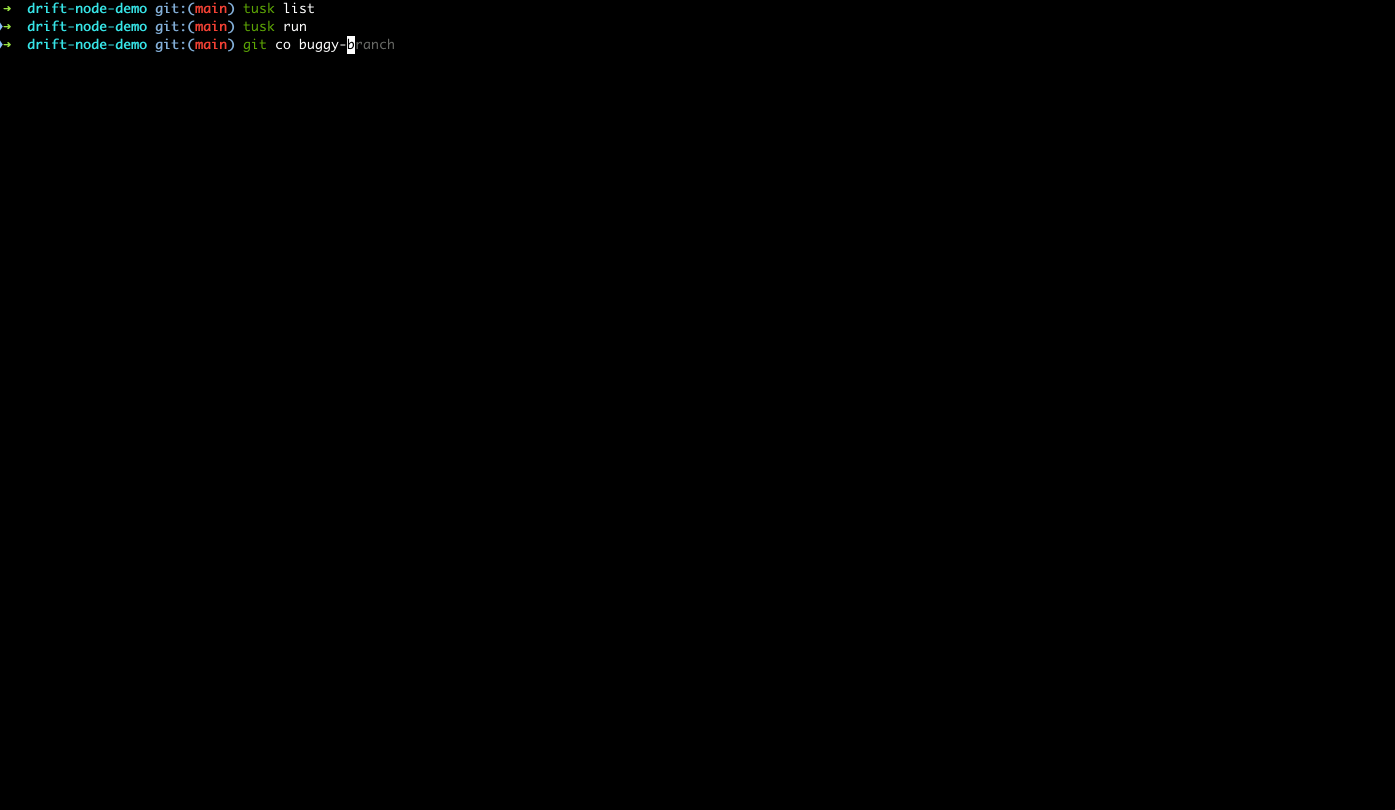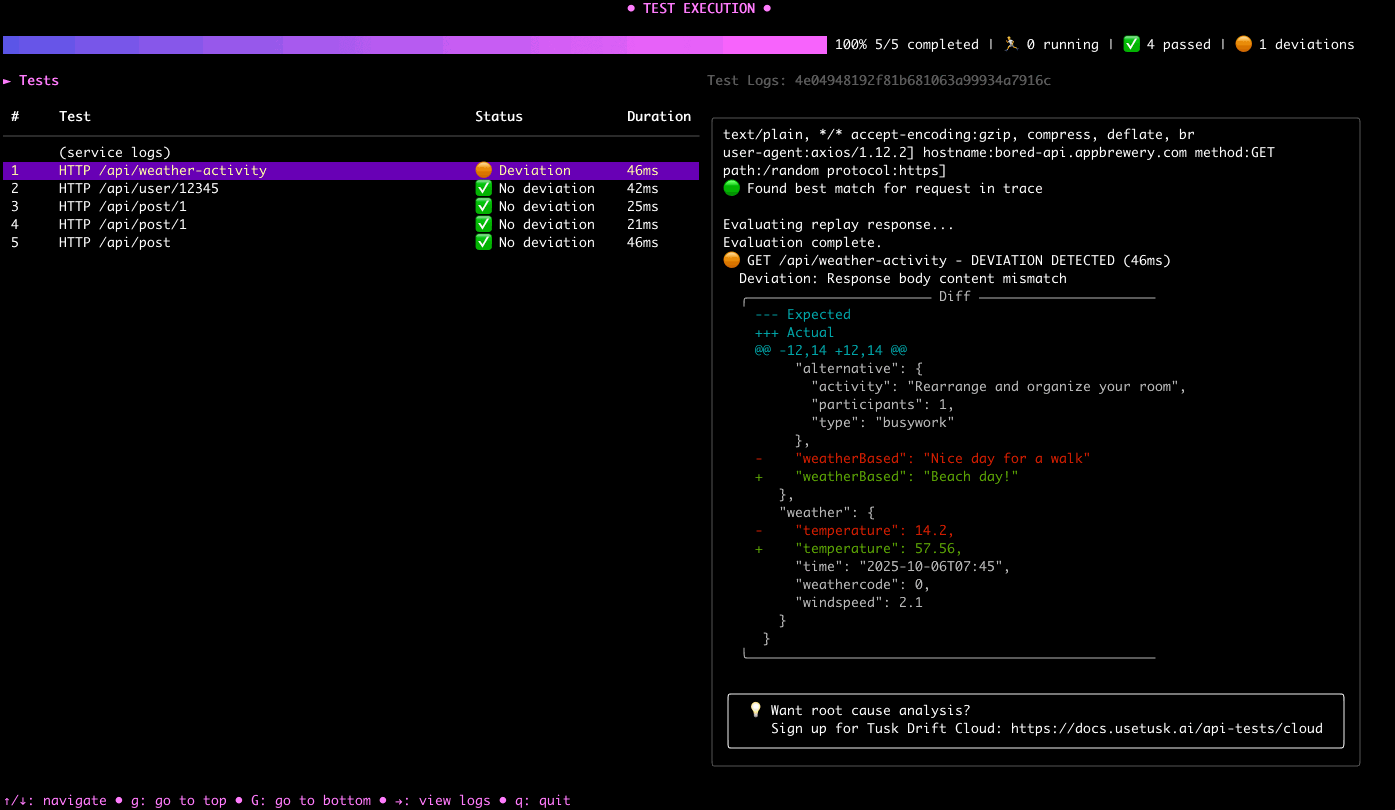 use-tusk/drift-node-sdk
Node.js SDK:サービスとの間で行われるAPIコールをキャプチャおよびリプレイするためのSDK
 use-tusk/tusk-cli
ライブトラフィックの記録と再生を備えた自動テストスイート
 santandersecurityresearch/corsair_scan
自動化されたCORS設定ミススキャナーで、WebアプリケーションとAPI全体でOriginヘッダーインジェクション、ワイルドカードリフレクション、資格情報漏洩をテストします。
 danialhalo/acuautomate
大規模なスコープでの自動ペネトレーションテストとバグハンティングのための非公式Acunetix CLIツール。
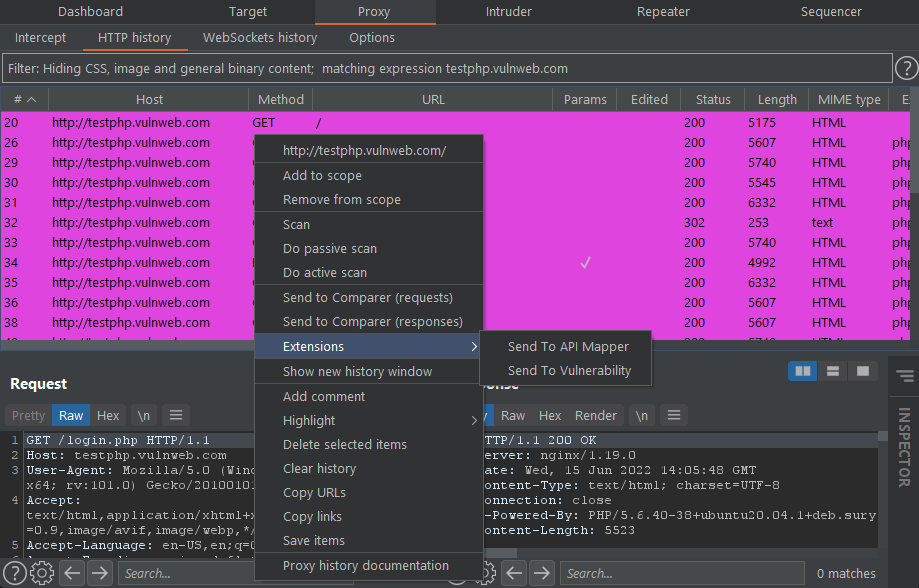 portswigger/pentest-mapper
アプリケーションペネトレーションテストにおいてフローと脆弱性をマッピングするためのBurp Suite拡張機能
 s4dhulabs/vimana-framework
Vimanaは、Python APIやWebアプリケーションを監査するためのモジュラー型セキュリティフレームワークです。プラグインベースのアーキテクチャにより、セキュリティ専門家は自動化および手動の手法でPythonプロジェクトの評価、ファジング、分析を行うことができます。








