#1
ボット検出、CAPTCHA、レート制限、行動分析、自動脅威防止ツール。
Kitploit おすすめ
 mohamedlahmeri01/vi-bot
28個の重み付きモジュール、行動分析、ブラウザフィンガープリンティング、ハニーポット、サーバーサイド検証を備えたクライアントサイドボット検出ライブラリ。ヘッドレスブラウザ、Selenium、Puppeteer、Playwright、ステルス自動化フレームワークを検出します。
 gmh5225/driver-hwid-btbd-modified
Windows 1909でアンチチート検出を回避するために手動マッピング可能な、改造されたbtbd HWID spooferカーネルドライバー。
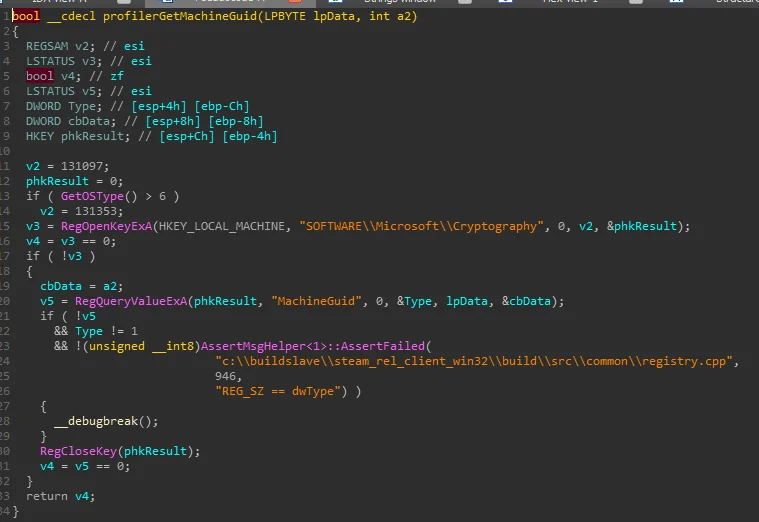 gmh5225/hwid-steamspywareterminator
Steamに注入され、HWID、ディスク、ネットワークアダプタ、レジストリのフィンガープリントデータを収集する隠しスレッドCFillMachineInfoThreadをブロックする作業中のライブラリ。
 torxx666/propox
アクティブディフェンスを備えた高性能Rust HTTP/HTTPSプロキシ: レート制限、レピュテーションベースのアクセス、WAF(アンチボット、アンチインジェクション、パス保護)、ターピット、リアルタイムTUI可観測性。
 gmh5225/disk-spoofer
カーネルドライバベースのディスクサイズおよびセクタークエリ偽装プログラムで、Windows WMICクエリを回避できます。
 d0rb/rusttlsx
🦀 Rust向けステルスHTTPクライアント。検出されないリクエストのために、実際のブラウザのTLSフィンガープリントを模倣します。高速で型安全、精密なネットワーキング向けに構築されています。
 gmh5225/kprocterminator
Windowsカーネルドライバで、システム上の特定のプロセスを終了させるために設計されています
 gvcoder09/nodpi4android
TLS ClientHelloパケットを断片化し、TLSバージョンを書き換えることで、Deep Packet Inspectionによる検閲を回避し、ブロックされたHTTPSサイトへのアクセスを回復するAndroidプロキシアプリ。
 ahmadhassan-bted/nasuno
AI音声ウォーターマーク除去&フォレンジック逆帰属ツールキット。ISO 226知覚マスキングによりSuno、Udio、およびニューラルフィンガープリントを無効化します。
 gmh5225/mapped-dumper
手動でマップされたモジュールをリモートでダンプするためのC++で書かれたプログラム。
 gmh5225/lithium-kernel
Windowsカーネルモードドライバとユーザーモードクライアントで、ゲームチート向けにIOCTLベースの物理・仮想メモリ読み書き、ページテーブルウォーク、パターンスキャン、入力エミュレーションを提供。
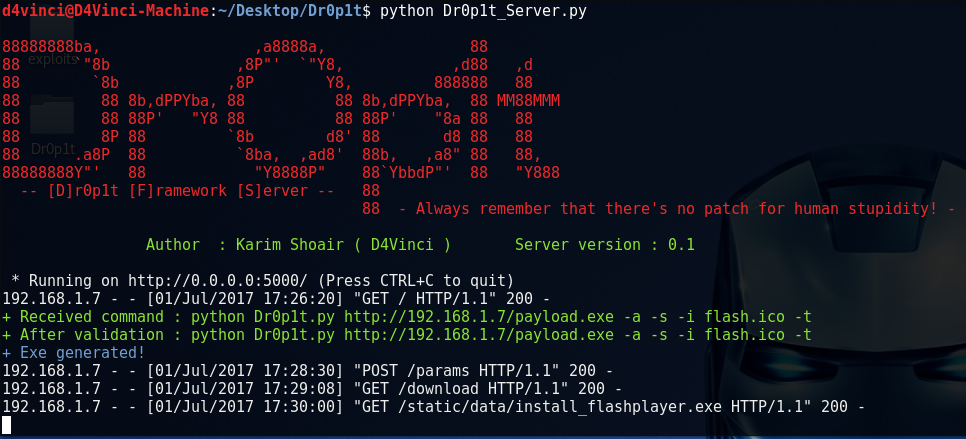 d4vinci/dr0p1t-framework
ほとんどのAVをバイパスし、多くのトリックを持つ高度なステルス型ドロッパーを作成するフレームワーク
 kiexitdispatcher/godefender
アンチ仮想化、アンチデバッグ、AntiVM、アンチ仮想マシン、アンチデバッグ、アンチSandboxie、アンチサンドボックス、VM検出パッケージ。Windowsのみ。
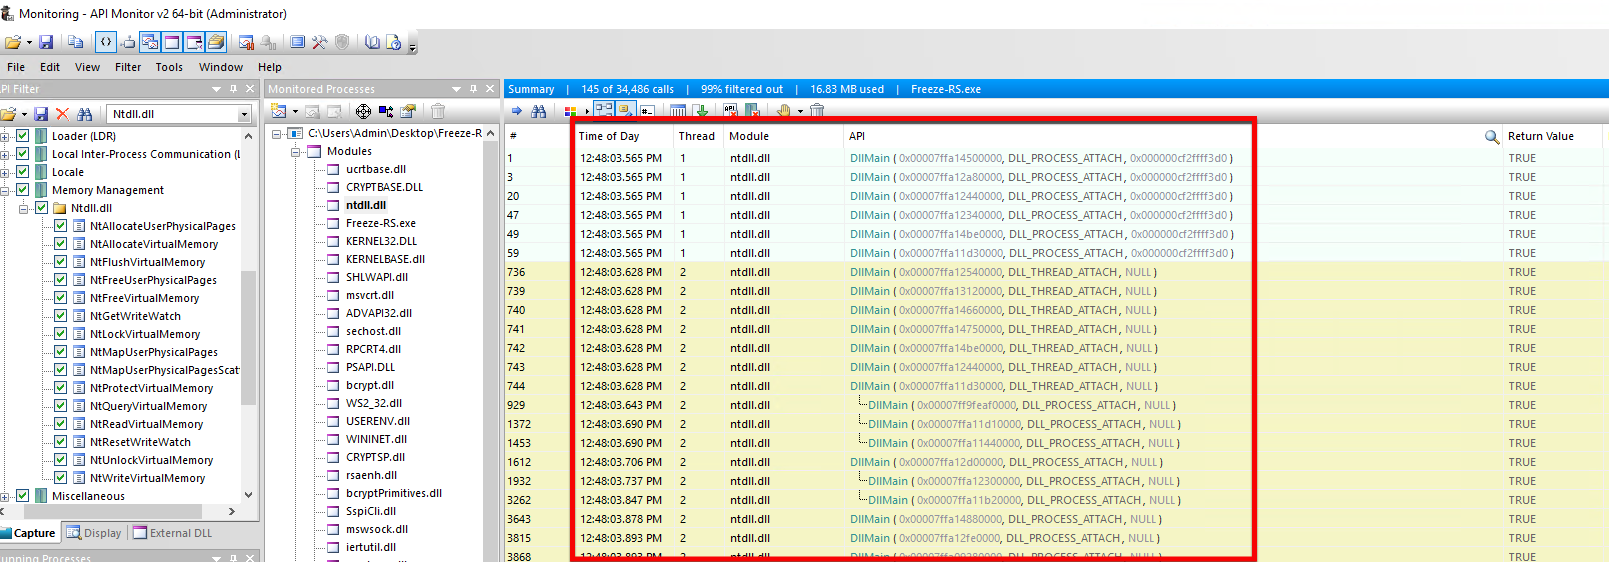 optiv/freeze.rs
Freeze.rsは、サスペンドプロセスと直接システムコールを使用してEDRをバイパスするためのペイロードツールキットであり、RUSTで書かれています。
 kiexitdispatcher/goredops
🦫 | GoRedOpsは、Red Team向けの高度な技術と攻撃的なマルウェアを収集・共有するためのリポジトリであり、特にGoプログラミング言語に焦点を当てています。すべては教育目的のみで作成されています。
 anerruption/logic.net
dnlibを使用した、無料でオープンソースの.NET難読化ツール。
 doubangotelecom/facelivenessdetection-sdk
3Dパッシブ顔ライブネス検出(アンチスプーフィング)&ディープフェイク検出。ライブネススコアを計算するために、1枚の画像が必要です。自社データセットでの精度99.67%、複数の公開データセット(NUAA、CASIA FASD、MSU...)で完璧なスコアを達成。
 ghostery/user-agent-desktop
Ghostery デスクトップブラウザ