#1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ
 woshigenm/cve-2026-98937
Linux perf/core の権限チェックバイパスに関する検証済みの PoC と分析。この脆弱性により、非特権の Android タスクにカーネルのコールチェーンアドレスが漏洩し、KASLR スライドの導出が可能になります。
 suffixing/apkscope
人間とAIエージェントのためのAndroidリバースエンジニアリング:型付きJavaをミリ秒で、xref、APIおよびシークレットの偵察、APK差分、再署名、ネイティブビューア、そしてMCPサーバー。単一のRust実行ファイルで、JVM不要。
 lauriewired/jadxecute
JADX-guiの動的デコンパイラ操作のためのスクリプトプラグイン
 anasfik/flutterguard
Android上のFlutter APK向けのオフラインセキュリティ監査。権限、SDK、エンドポイント、潜在的なシークレットを検査します。root、アカウント、広告、アナリティクスは不要です。
 jankammerath/bogusmips
Androidアプリの逆アセンブル、再アセンブル、リバースエンジニアリング、および監査のためのフォレンジック分析
 k4n3co/lab-rats-v1.6
Lab-RATSは、最新のモダンなAndroidリリースに対応し、洗練されたWebインターフェースを通じたリモート監視、管理、操作を可能にする、機能豊富で軽量な強力なAndroidリモート管理ツールです。
 rapid7/metasploit-javapayload
Metasploit用の廃止されたJavaペイロードライブラリで、MavenでビルドされたJavaおよびAndroid Meterpreterエージェントを提供します。metasploit-payloadsに統合されました。
 camsshaft/ionstack-s22-cve-2026-43499
Samsung Galaxy S22向けAndroidカーネルエクスプロイト。CVE-2026-43499を介してカーネルドメインのrootを取得し、SELinux permissive、デバイス固有のkallsyms、およびパニックログ記録を備える。
 hmascs/ksuroot
CVE-2026-43499を悪用してKernelSUをインストールするワンクリックAndroidカーネルroot化ツール。公式、同梱、カスタムの.soペイロードソースに対応。
 n1nj4sec/pupy
Pupyは、オープンソースでクロスプラットフォーム(Windows、Linux、OSX、Android)対応のC2およびポストエクスプロイテーションフレームワークであり、PythonとCで記述されています。
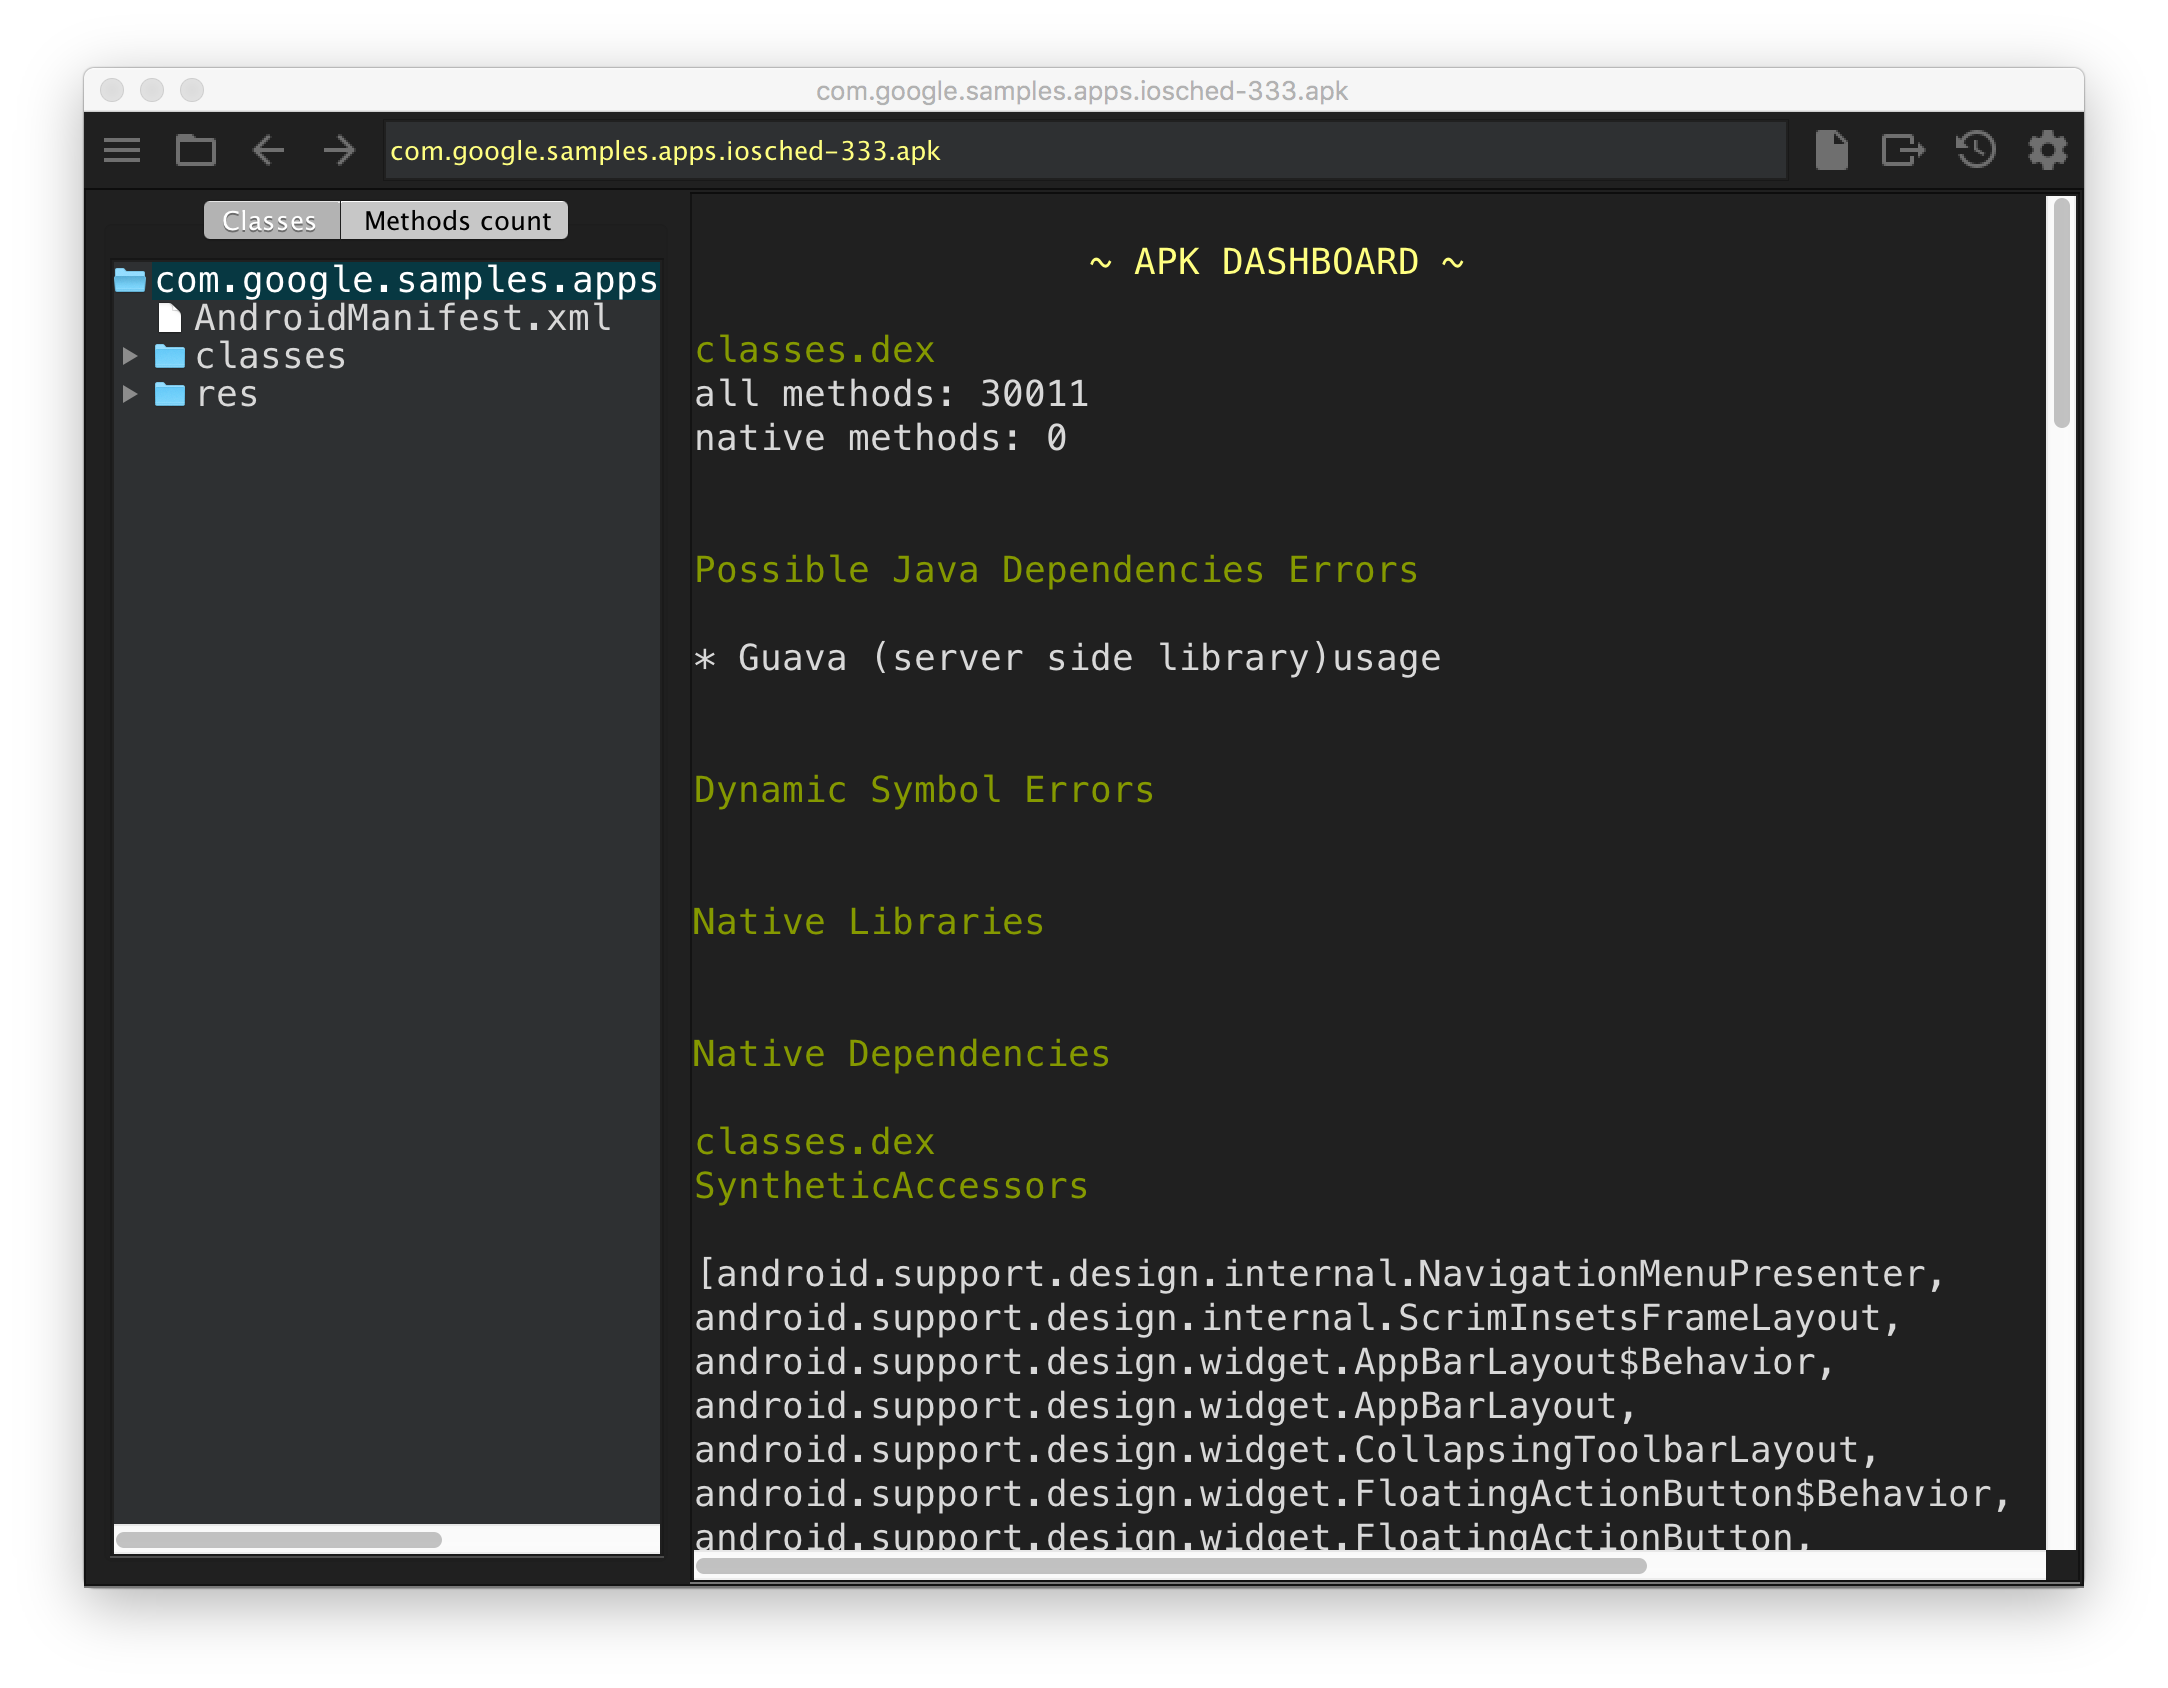 google/android-classyshark
AndroidおよびJavaバイトコードビューア
 thespeedx/tbomb
これは、LinuxおよびTermux向けのSMSおよびコールボンバーです。
 ahmyth/ahmyth-android-rat
Androidリモート管理ツール
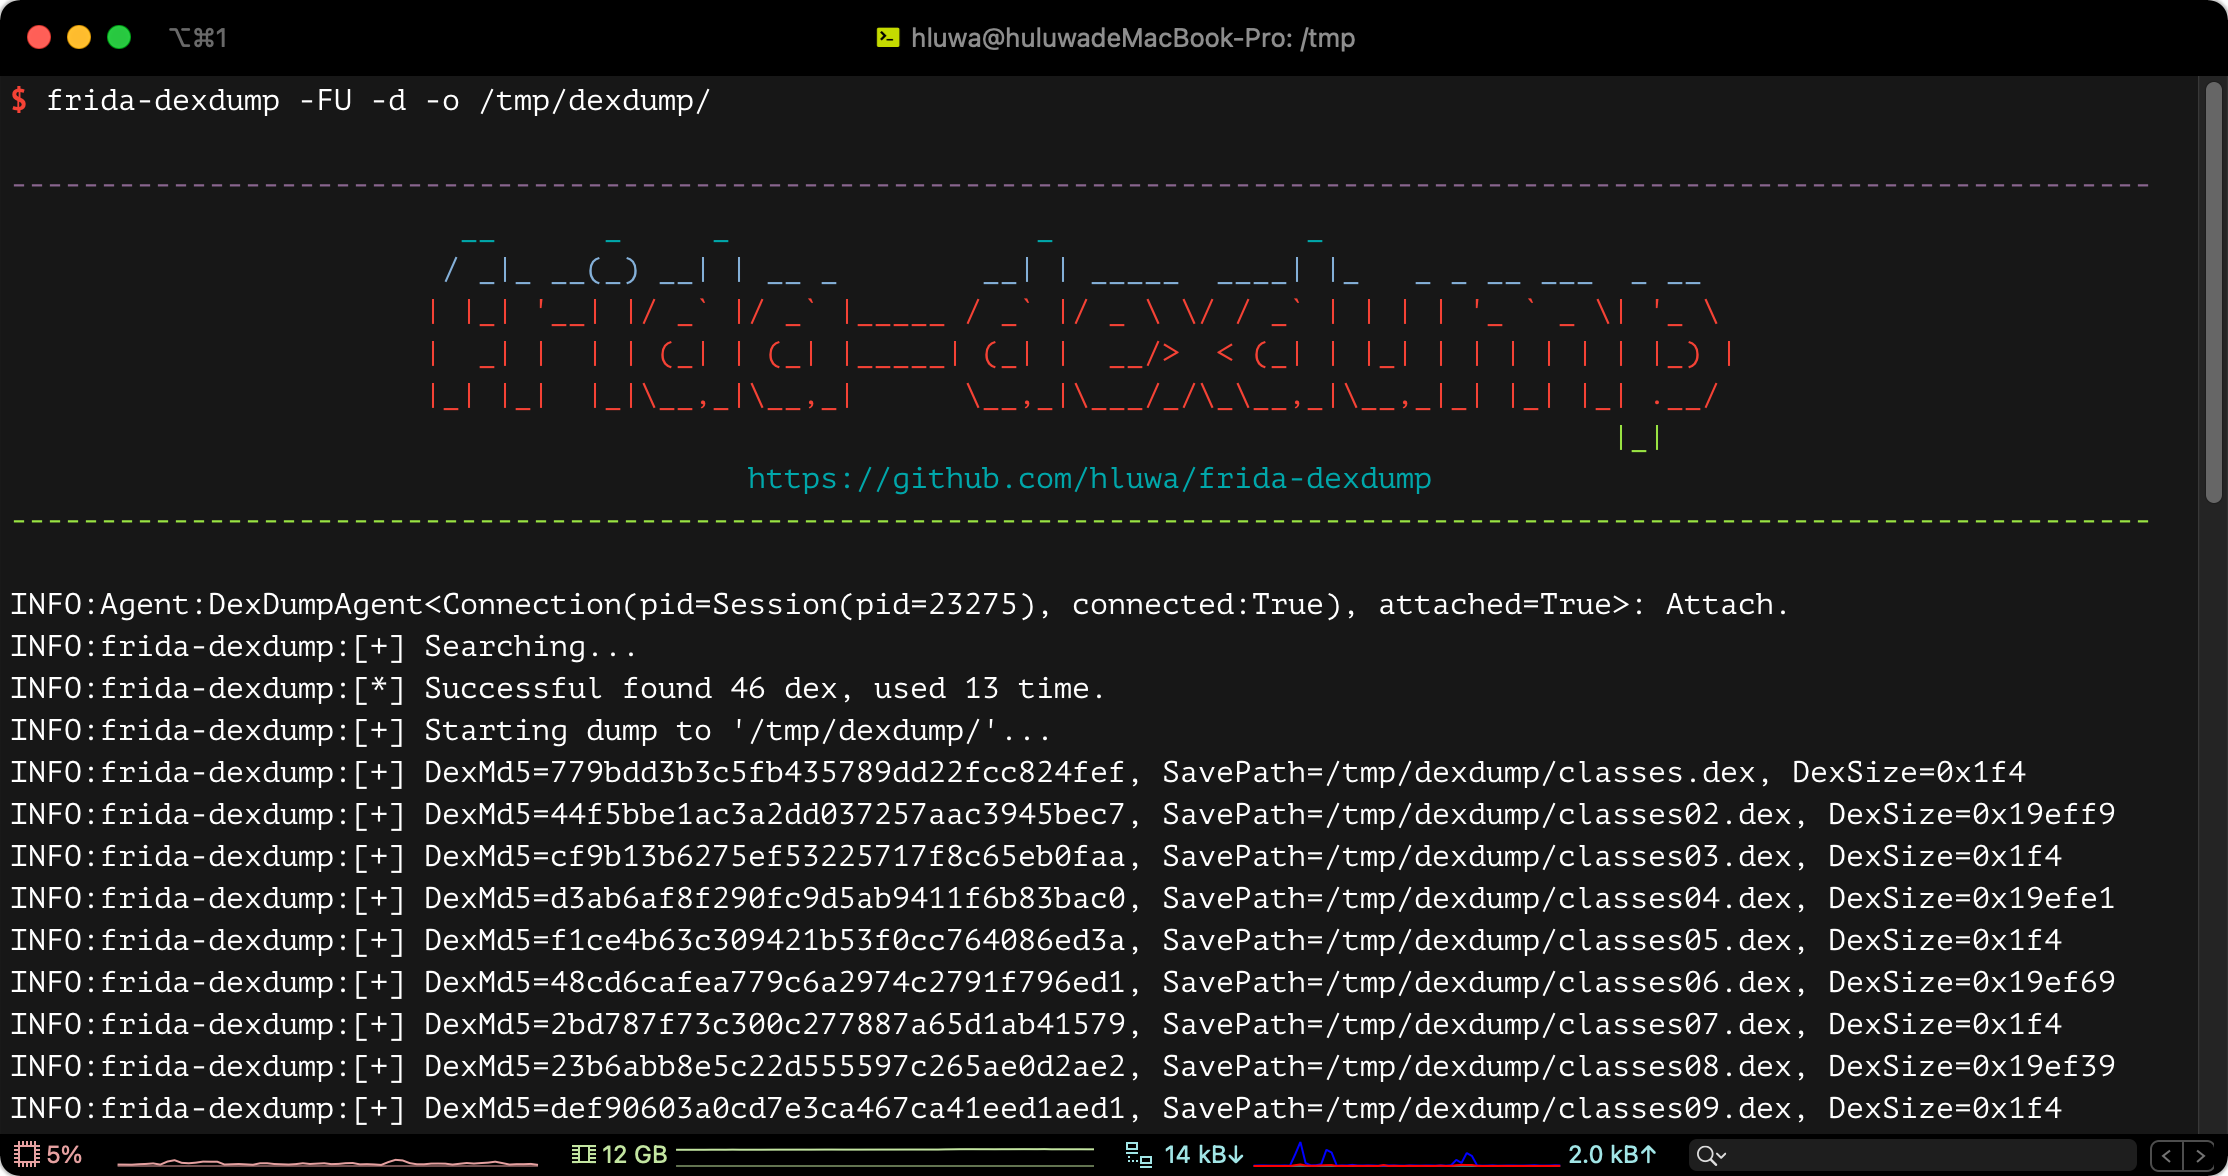 hluwa/frida-dexdump
メモリ内のdexをダンプするFridaツールで、セキュリティエンジニアがマルウェアを解析するのを支援します。
 google/enjarify
Dalvikバイトコード(DEX/APK)を同等のJavaバイトコードに変換し、Java解析ツールがエッジケースに対して高い正確性でAndroidアプリケーションを処理できるようにします。