
 #1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ
 nvisium-jack-mannino/owasp-goatdroid-project
*このプロジェクトはメンテナンスされていません* OWASP GoatDroidは、開発者とテスターにAndroidセキュリティを教育するための、完全に機能する自己完結型のトレーニング環境です。GoatDroidは最小限の依存関係しか必要とせず、Androidの初心者からより上級のユーザーまで理想的…
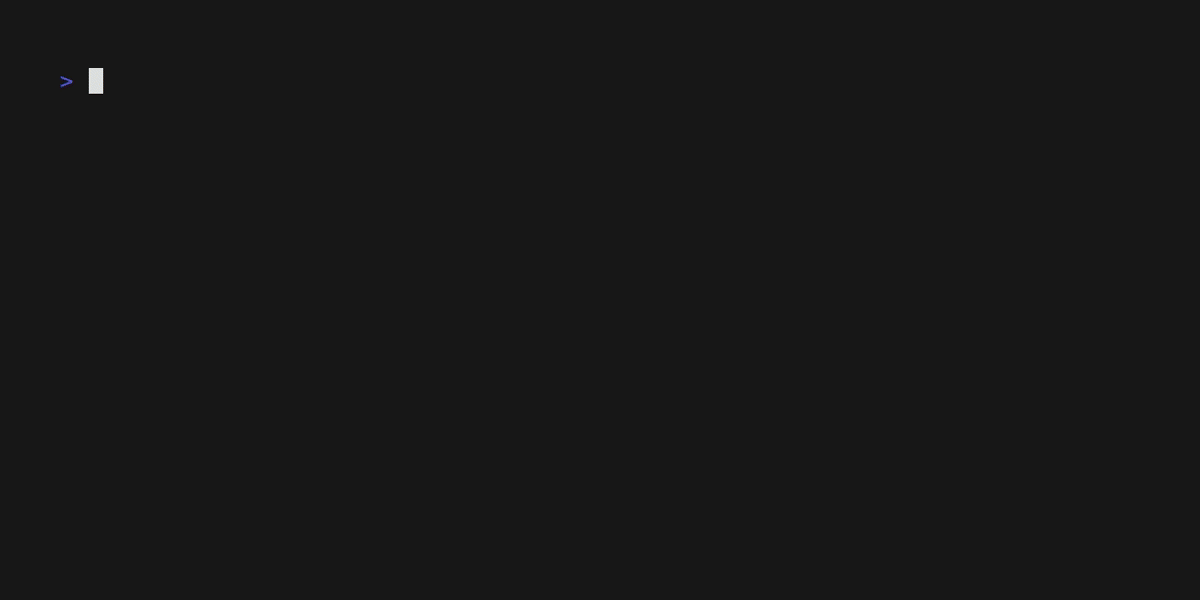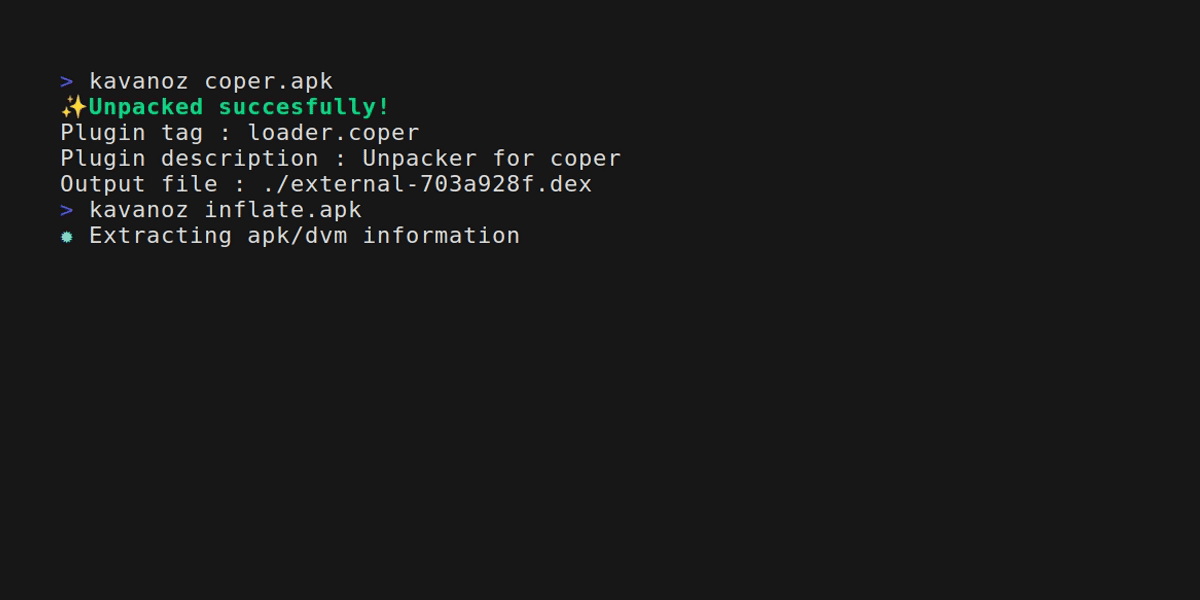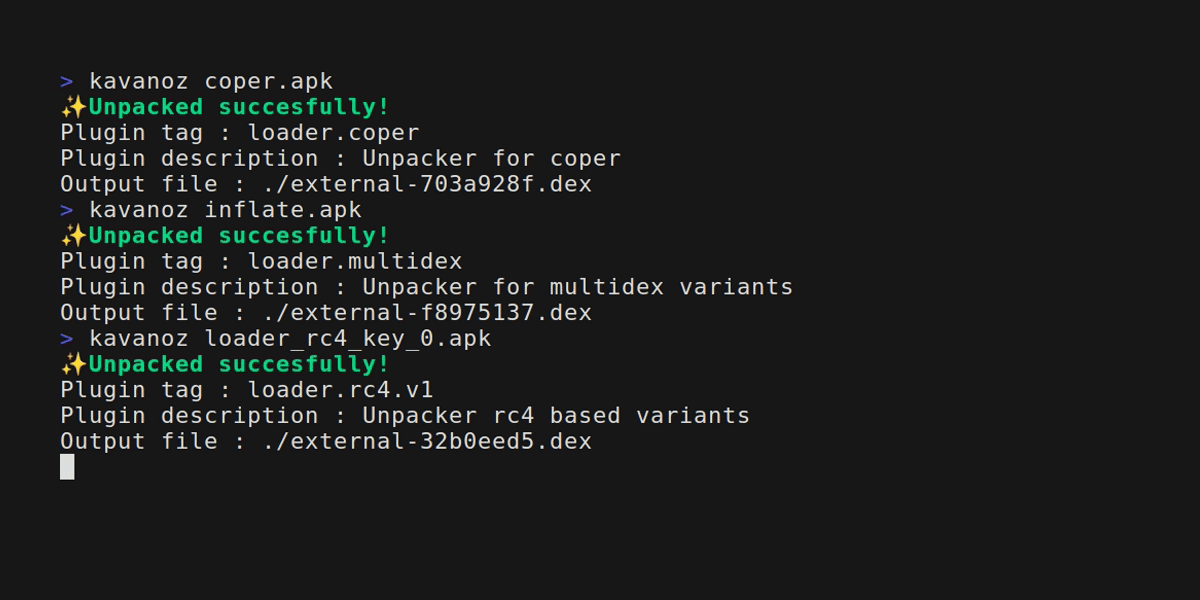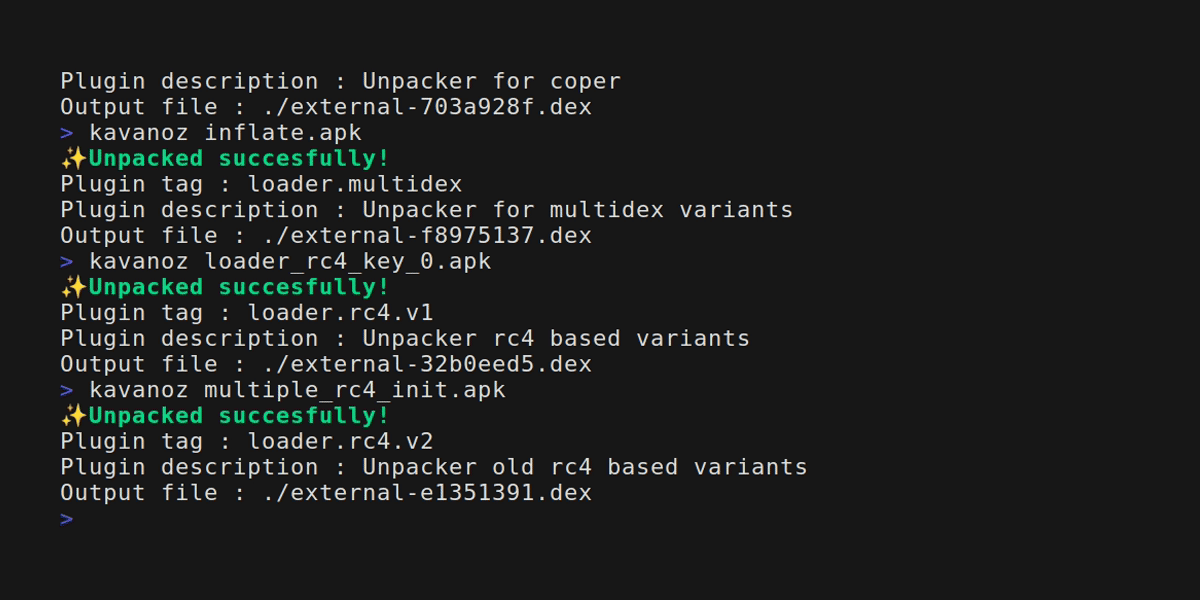 eybisi/kavanoz
一般的なAndroidバンカーマルウェアの静的アンパッキング。
 labcif/fama
モバイルアプリのフォレンジック分析(FAMA)-- Autopsy Forensic Browser用モジュール
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
CVE-2026-43499に基づく8E5モデル自動化ロック解除補助ツール。認可されたセキュリティ研究および自己所有デバイスのみ使用可能。
 k0mraid3/k0mraid3s-system-shell-prebuilt
私は2022年10月に発見したエクスプロイトで、Androidのパッケージマネージャーバイナリ(pm)とそのデバッグフラグの処理方法に関連するものです。2023年3月にパッチが適用されました。CVE-2019-16253をペイロードとして使用し、システムシェルを取得します。
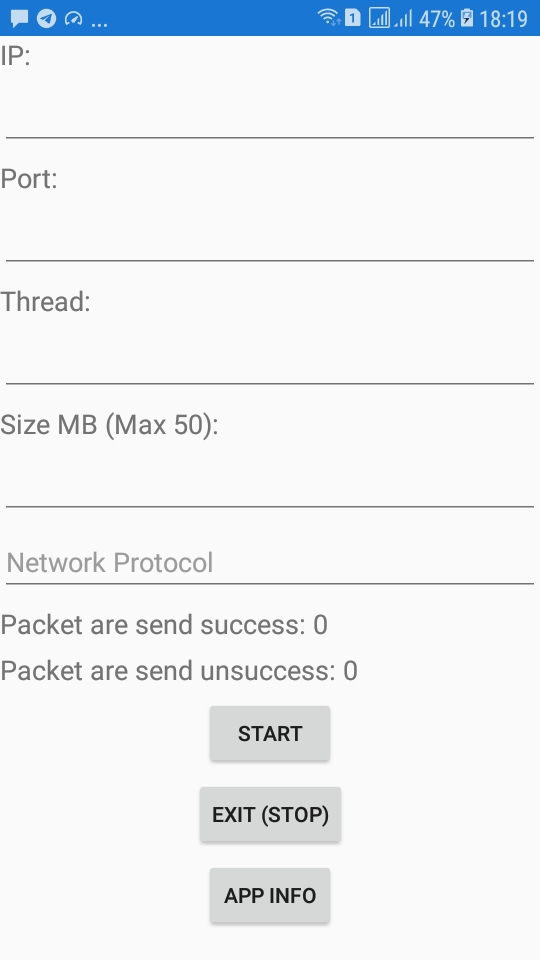 blueskychan-dev/ddospacket
自分の電話を使ってTermuxなしでDoS攻撃! (Android 5.1+)
 davidbuchanan314/cowroot
CVE-2016-5195に基づく汎用Androidルート化ツール。今後のアップデートにご期待ください。
 liznzn/cve-2019-2215
CVE-2019-2215を利用したBravia TV用のTemproot。
 ylarod/cve-2023-5521
KernelSU における署名偽装によるルート奪取
 s1204it/cve-2023-6241
Pixel 8用のCVE-2023-6241
 lanrat/tethr
Androidテザリングプロビジョニングチェックバイパス (CVE-2017-0554)
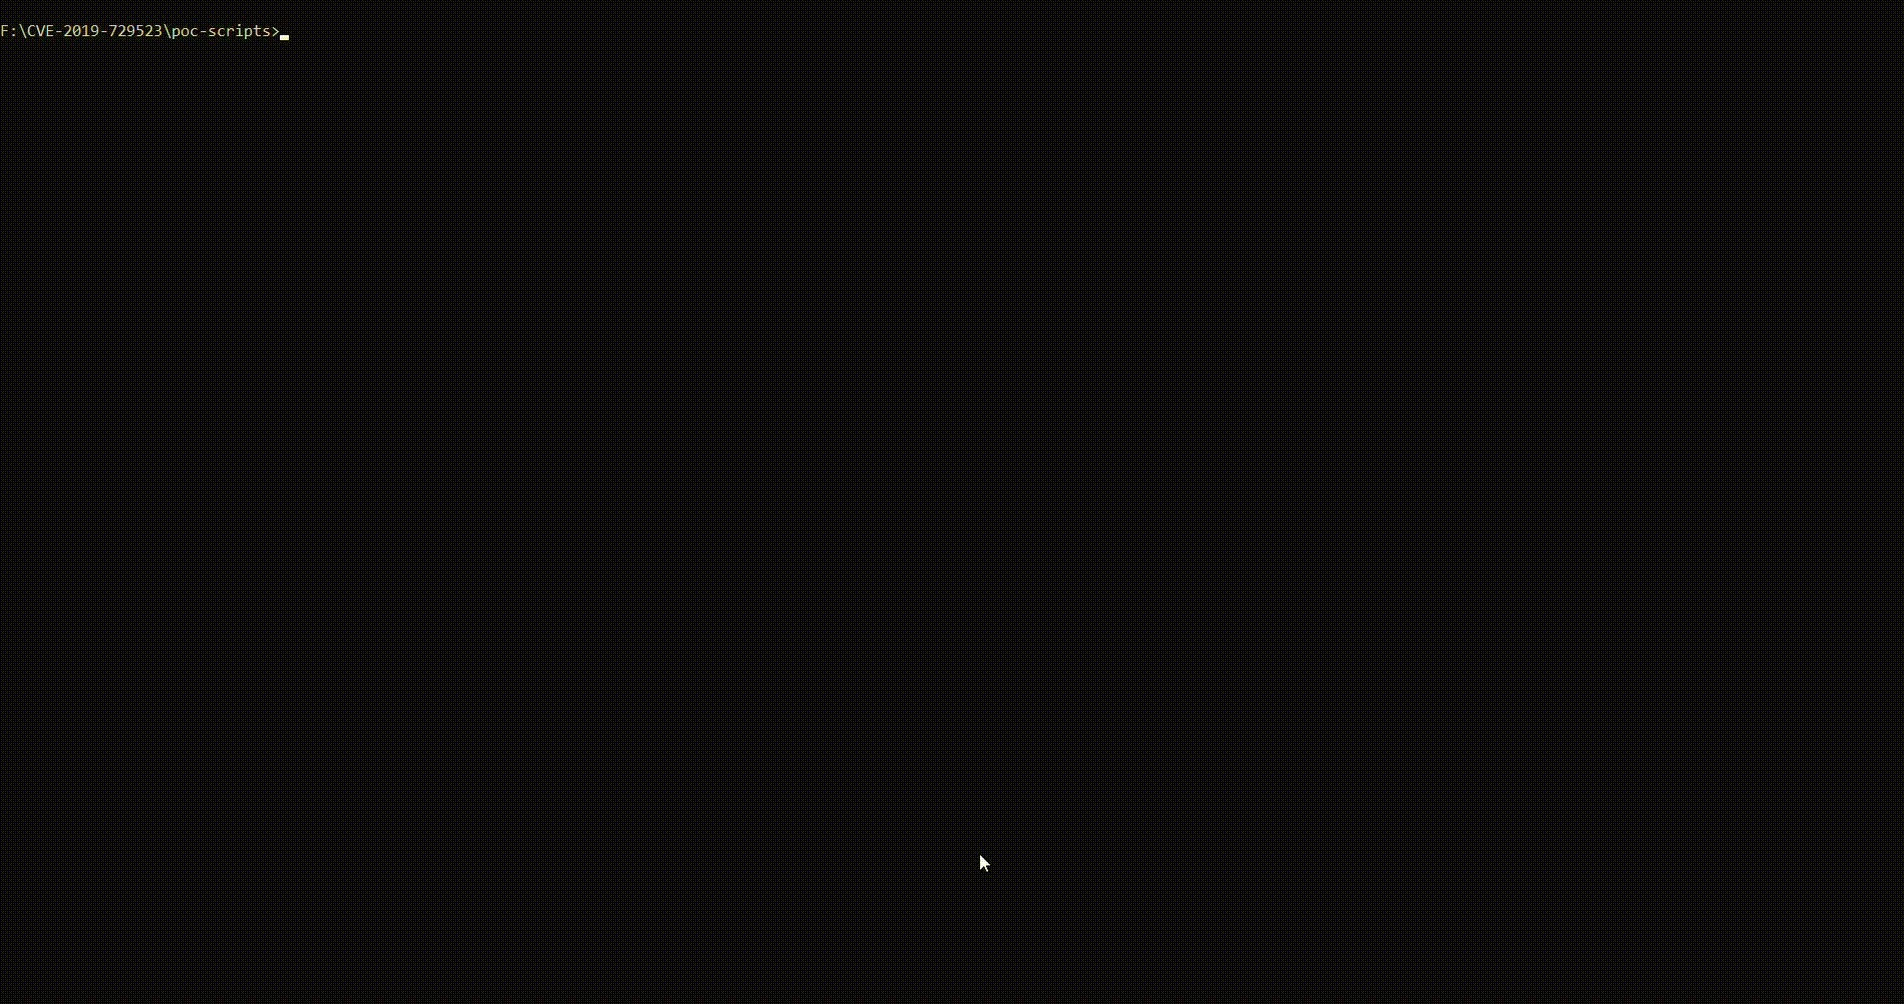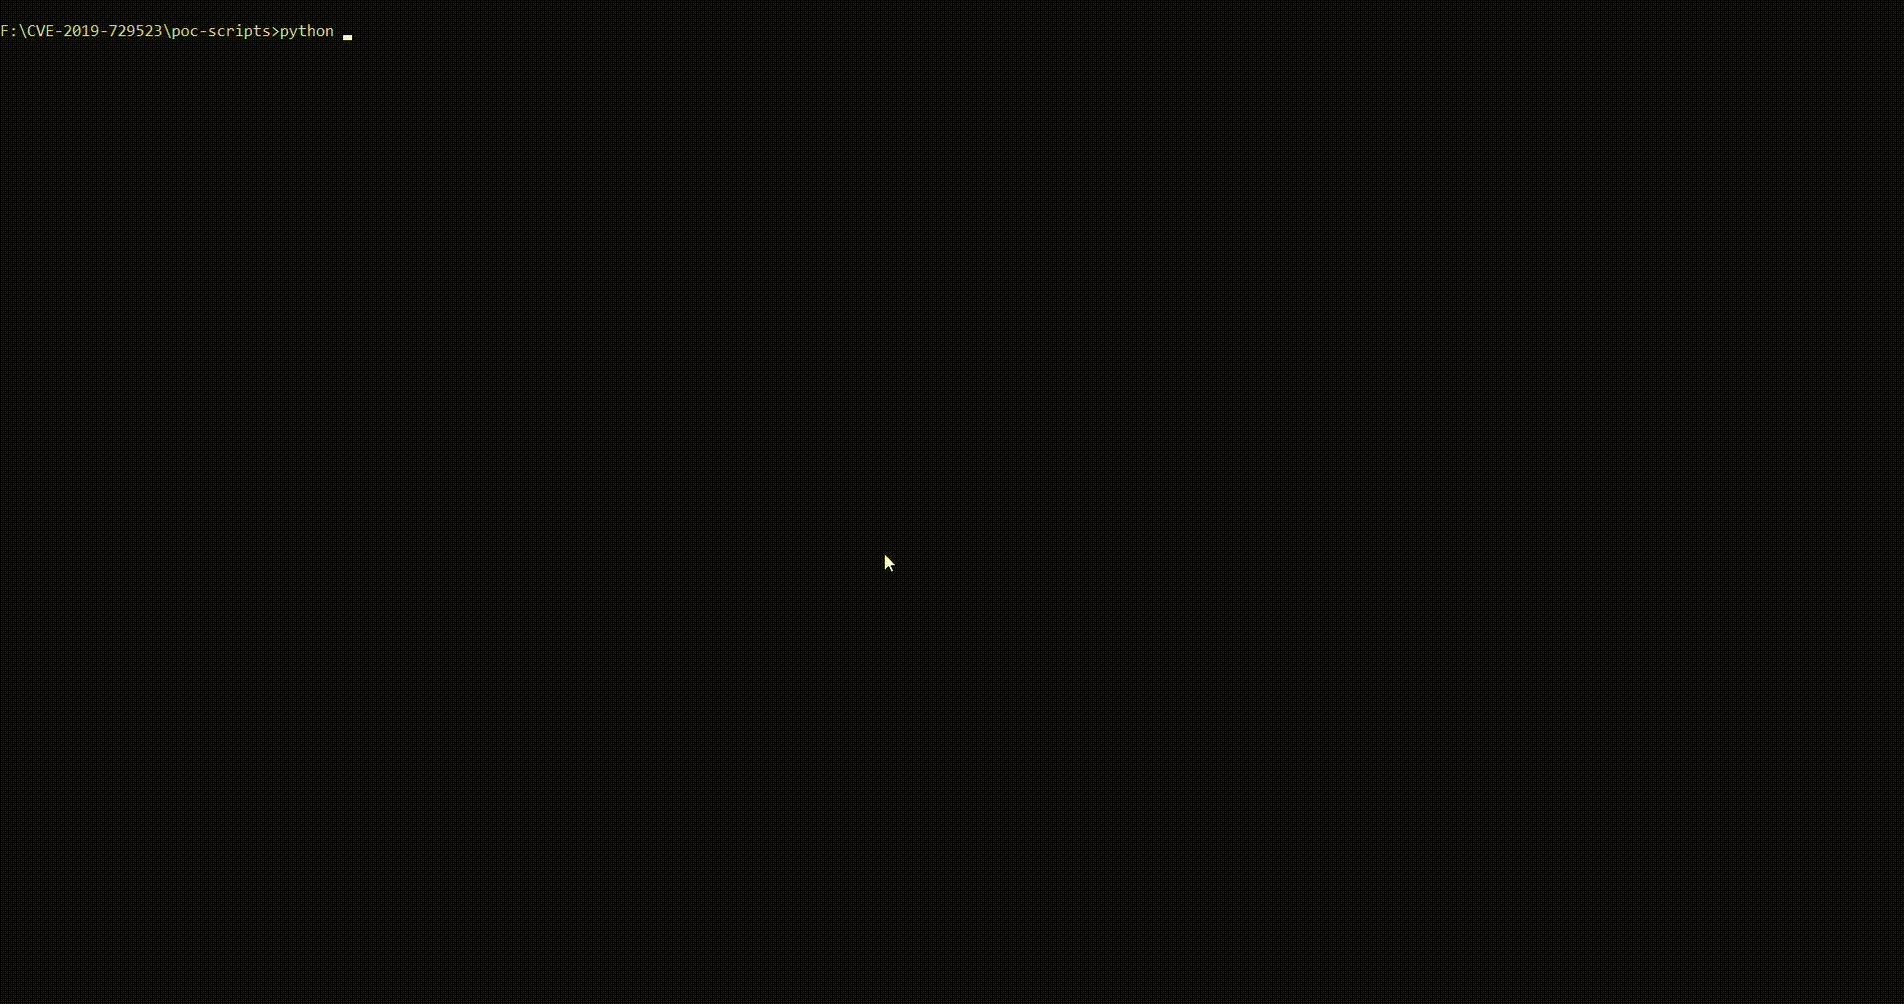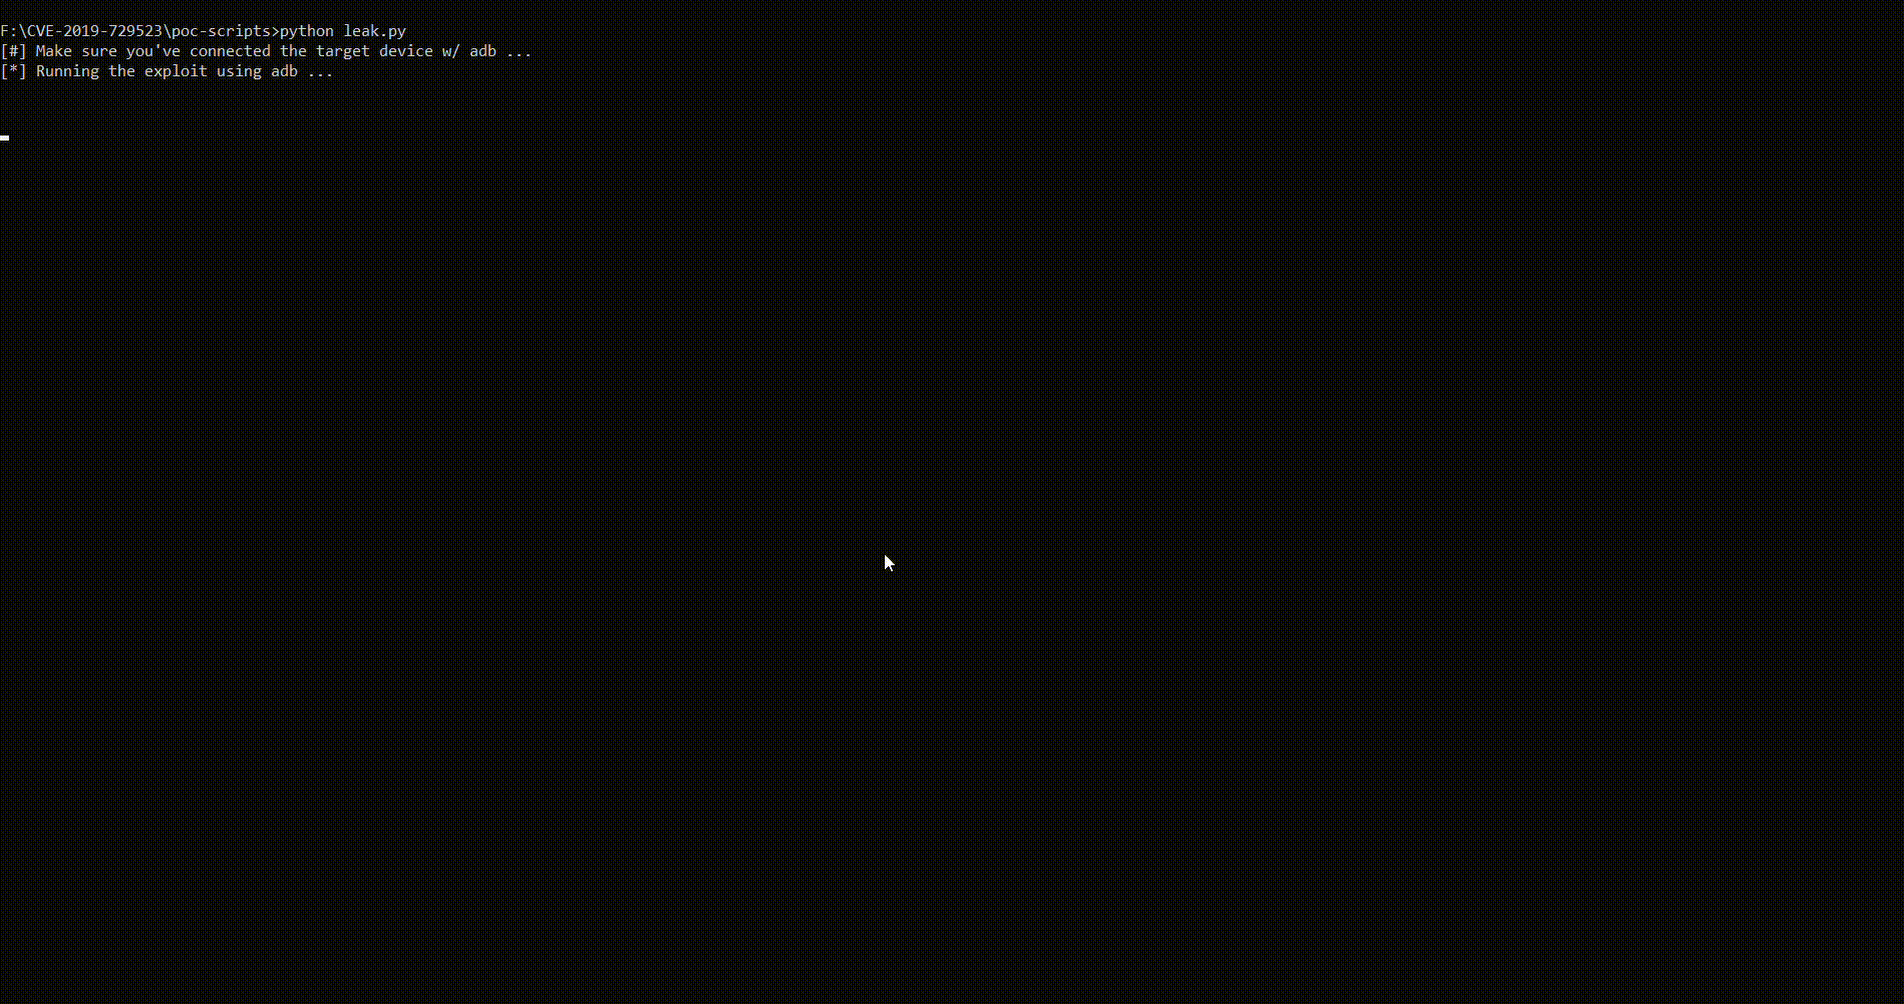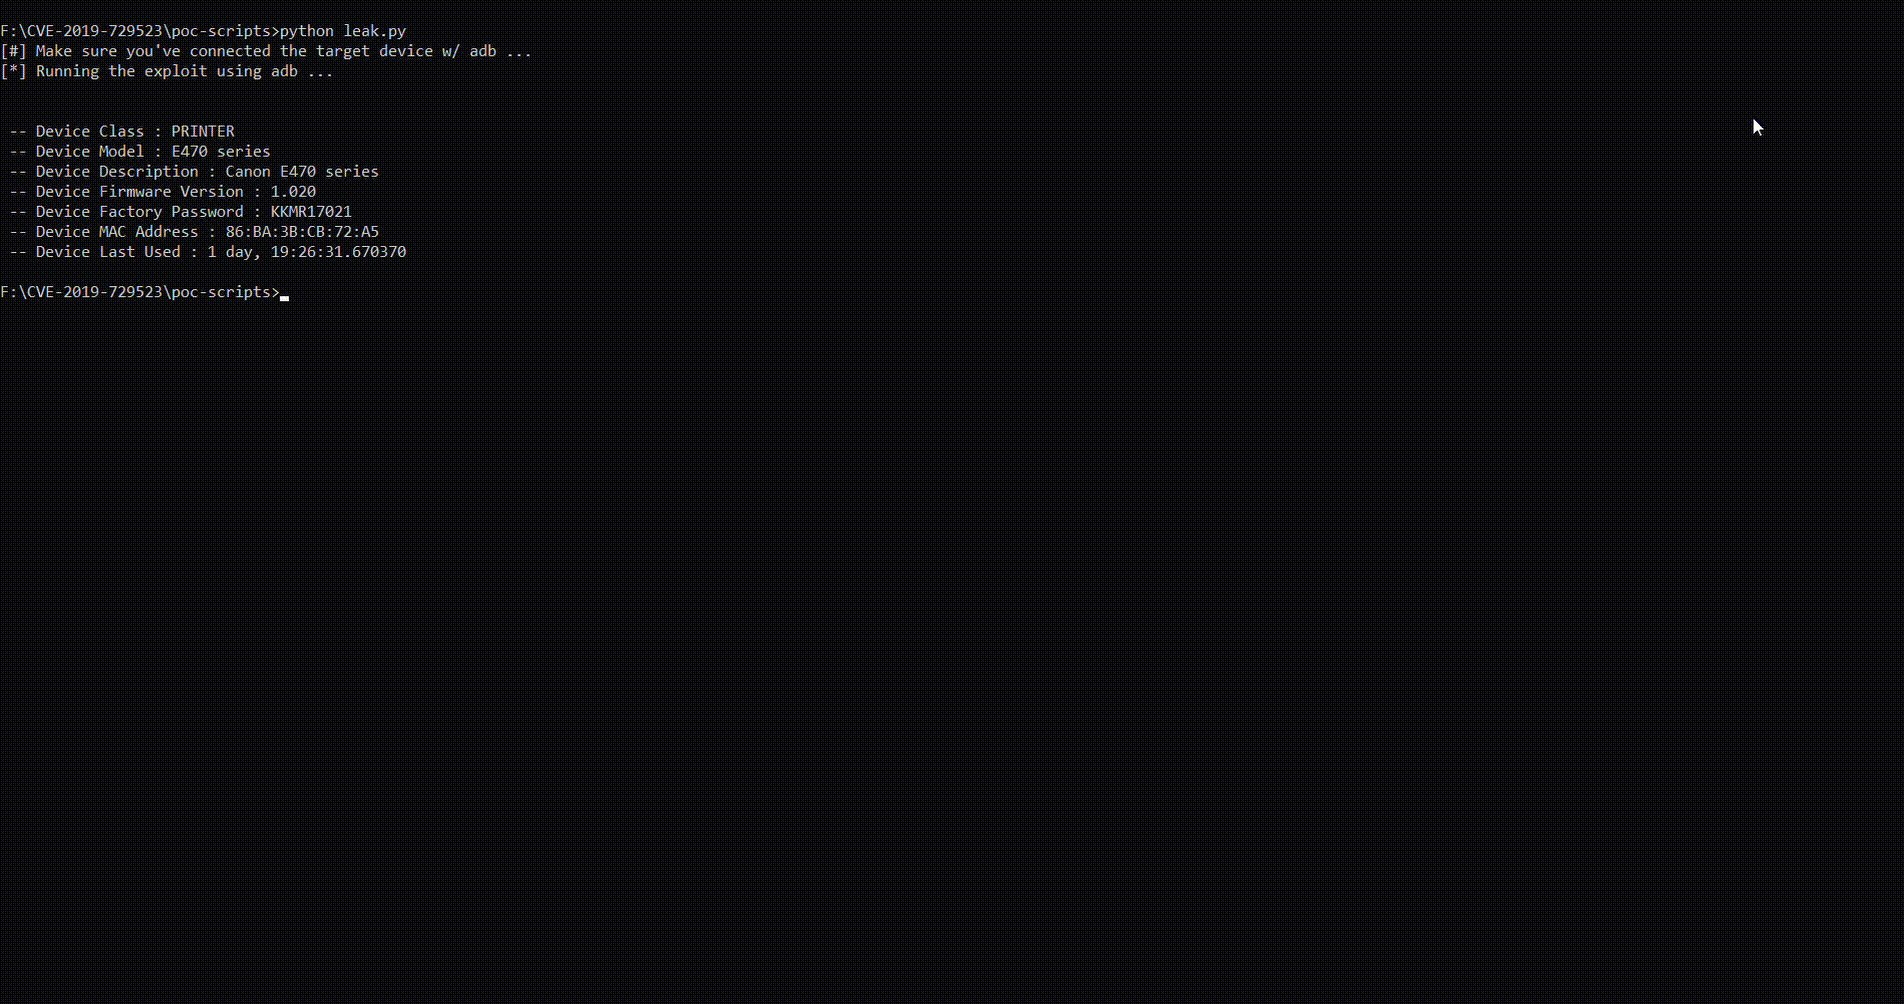 0x48piraj/cve-2019-14339
CVE-2019-14339 Canon PRINT 2.5.5 の POC
 indiandragon/shellshock-vulnerability-scan
bashの脆弱性をスキャンするAndroidアプリ - CVE-2014-6271(別名Shellshock)
 meowkis/tcp-zerocopy-sm
ghostlock + tcp-zerocopy ハイブリッド CVE-2026-43499 の Samsung カーネル向け適応
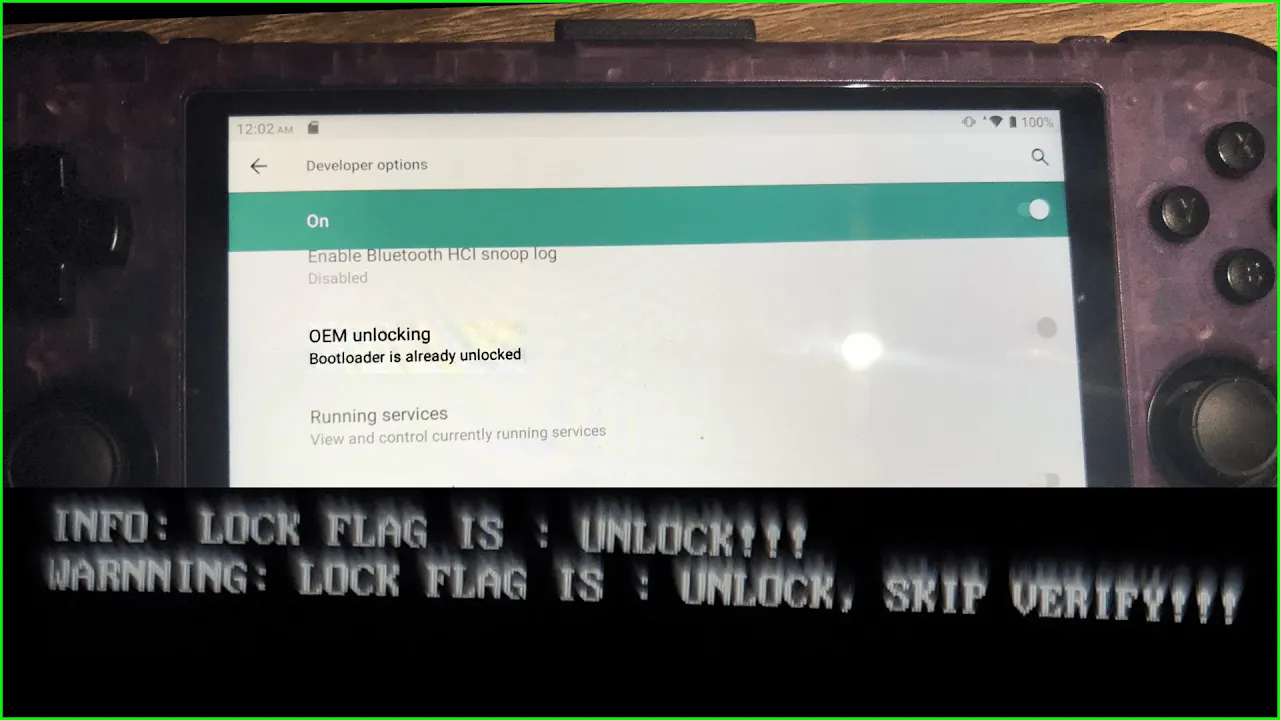 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Retroid Pocket 3+ 向け CVE-2022-38694 を利用したブートローダーアンロック
 oopnv70-lab/ghostlock-apk
独立 APK:CVE-2026-43499 GhostLock 権限昇格 + Shizuku shell 身分で実行
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) のエクスプロイトを Honor AAK-AN00 (MagicOS 10、カーネル 6.6.89-android15) 向けに適応したもの。更新は無期限に停止。
 nicchongwb/rootsmart-v2.0
Androidランサムウェア開発 - AES256暗号化 + CVE-2019-2215(リバースルートシェル) + データ窃取








