
 #1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ

 maosasagawa/pmx110-cve-2026-64560
PMX110(OPPO MT6995、カーネル 6.18.21)CVE-2026-64560 の調査:移植、証拠、制限付き実行スクリプト
 kananosa/cve-2026-43499-for-xiaomi-17t-chagall
Xiaomi 17TにおけるCVE-2026-43499の再現。(kernelsu不完全)
 dorlow/hazel-cve-2026-43499
ファームウェア固有の一時的ルートエクスプロイト。Toshiba/Amazon Fire TV(hazel)向けで、CVE-2026-43499を利用します。ARM32 futex-PI UAF、カーネルアドレスリーク、mm_structリクレーム、資格情報パッチを実装し、ADB経由でUID…
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC de CVE-2025-48595: Android Frameworkの複数の場所における整数オーバーフロー。
 4onurdemir/tcl-androidtv-root-attempts
TCL Android TVのファクトリーレイヤーのリバースエンジニアリングを文書化したもの: 56 kHz赤外線プロトコル、tclfactoryosデーモン、カーネルIRドライバー、およびソフトウェアルートが達成不可能であるという証拠。
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 tinopreter/docviewerexploitapp
これは、MobileHackingLabのDocumentViewerチャレンジ(CVE-2021-40724)を解く際に作成したエクスプロイトアプリです。脆弱なアプリの内部ストレージに、ローカルマシンからlibdocviewe_pro.soライブラリをダウンロードし、再起動時にそれを読み込んでRC…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911 脆弱性と CVE-2014-4322 脆弱性を利用して root 権限を取得!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170) 用の GhostLock (CVE-2026-43499) root + KernelSU LKM
 bizdak/silverboxcc
リバースエンジニアリングされたAndroidマルウェア、およびそのC&Cサーバー
 crackercat/rootsmart-v2.0
Androidランサムウェア開発 - AES256暗号化 + CVE-2019-2215(リバースルートシェル)+ データ窃取
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044: Android バージョン 12 および 13 に影響する「任意のアプリとして実行」の高深刻度脆弱性。このリポジトリは、CVE-2024-0044 の悪用方法を示しています。教育およびテスト目的のみに使用してください。
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Android Chromium向けのフルチェーンエクスプロイトで、CVE-2026-11057の情報漏えいとCVE-2026-5281のuse-after-freeを組み合わせ、vtableハイジャックと任意コード実行を実現します。
 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479(Qualcomm Adreno GPU)vivo iQOO 11 Pro(PD2254)向け再現ノート - 許可された研究
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
CVE-2026-22010 Androidインテントリダイレクションの概念実証: エクスポートされたアクティビティがインテントを攻撃者制御の内部コンポーネントへ転送し、権限チェックをバイパスすることを実証します。脆弱なJavaコードとadb悪用手順が含まれます。

 aa22396584/ghostmap-research
Android 15〜17を対象とした、GhostMap ZIPメタデータパーサークラッシュの独立再現。ネイティブクラッシュ解析、秘匿化済み証拠、オフラインのAPK Guardプリフライトスキャンツールを備える。
 fengguan/arpcut
LANデバイスをスキャンし、ARPスプーフィングを介してネットワークアクセスを遮断または復元するRoot化済みAndroidアプリ。OUIベンダー検索、ホワイトリスト、操作ログを備えています。
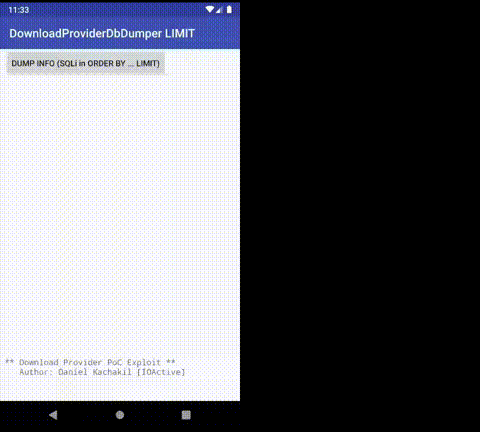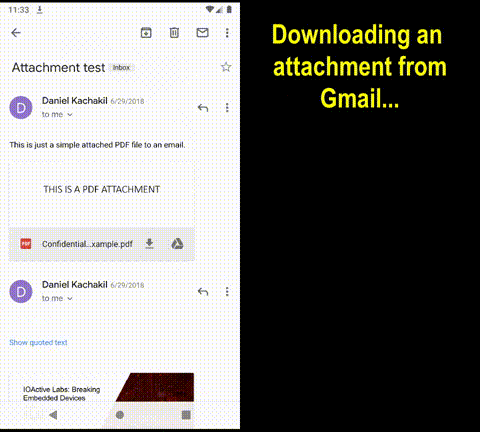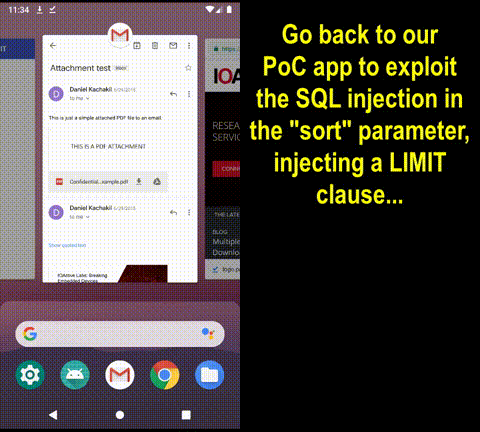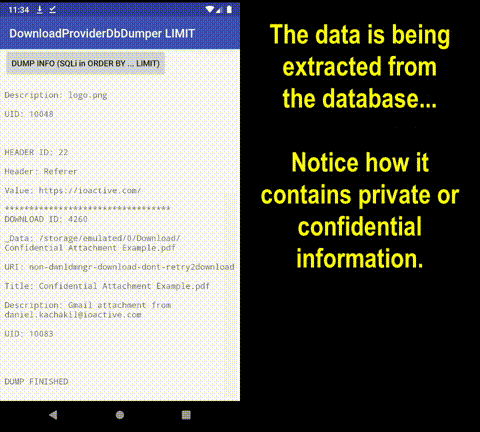 ioactive/aosp-downloadproviderdbdumpersqlilimit
AndroidのDownload ProviderのSortパラメータにおけるSQLインジェクションを利用したPoC (CVE-2019-2196)








