
 #1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
Xiaomi 13 Proを標的としたPwn2Own Toronto 2023エクスプロイトに関するファイル
 advancedhacker101/android-c-sharp-rat-server
これは、Androidベースの電話システムへの拡張機能を提供する c# R.A.T server 用のプラグインです。
 stuxctf/mhf
Mobile Helper Framework (mhf) は、モバイルアプリケーションの作成に使用されたフレームワーク/技術を特定するプロセスを自動化するツールです。さらに、機密情報の発見を支援したり、特定されたプラットフォームでの作業のための提案を提供します。
 tamirzb/cve-2019-14040
CVE-2019-14040 の PoC コード
 cipher-attack/chimera
Android向けペイロードインジェクターおよびHIDエミュレーター(Hak5やラバーダッキーのような)
 isec-tugraz/file-notification-attacks
Linux、Windows、macOSにおけるファイル通知サイドチャネル攻撃の研究資料。inotify/FSEventsの情報漏洩、キーストロークタイミング、ウェブサイトフィンガープリンティングを実証。
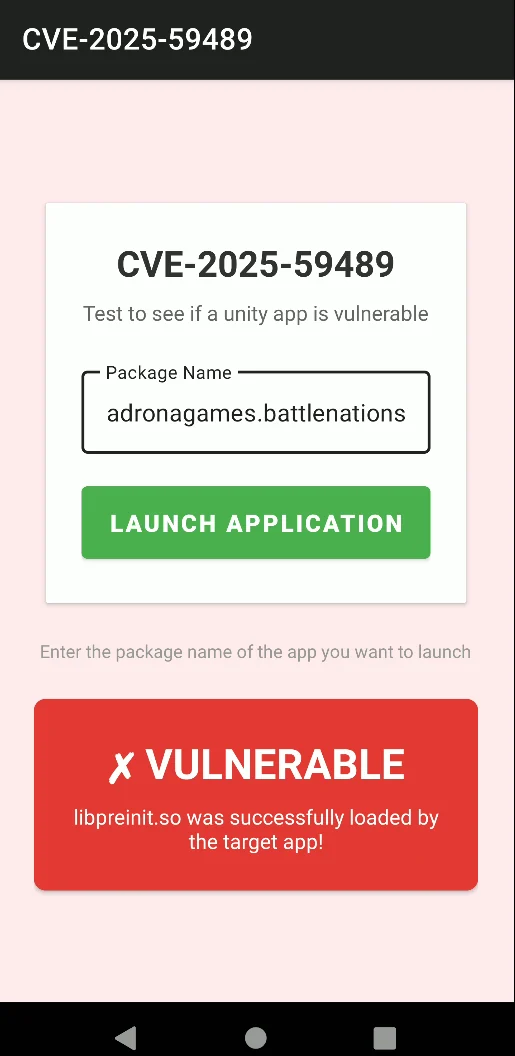 githubkillsmyopsec/cve-2025-59489-poc
# CVE-2025-59489 の概念実証。Android 上で動作する Unity ゲームに影響します。
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 Google TV搭載Chromecast(sabrina)向けGhostLock rootエクスプロイト

 tc4dy/cve-2026-0073-poc-exploit
Android ADB Wireless Debugging(CVE-2026-0073)のゼロクリック認証バイパスエクスプロイト。認可されたセキュリティテスト向けに、インタラクティブシェル、コマンド実行、ネットワークスキャンを提供します。
 martinpsdev/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — Android ADBデーモン(adbd)におけるEVP_PKEY_cmp型混乱を介したTLS認証バイパス。EC/Ed25519鍵の不一致を利用してWiFi経由で不正なシェルアクセスを取得。Android 14+向けPoCエクスプロイト。
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android カーネル LPE PoC for CVE-2026-43499、4.19 Qualcomm カーネルにおける rtmutex の use-after-free で、Redmi K40 向けに LD_PRELOAD ルートペイロードを適用したもの。
 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE 脆弱性の完全公開エクスプロイト(Pixel 3 XL でテスト済み)
 professorquantumuniverse/veto
VirusTotal用のオープンソースAndroidクライアント。ファイル、URL、インストール済みアプリを70以上のアンチウイルスエンジンでスキャン。ハッシュ、脅威分類、YARAマッチ、サンドボックス動作を含む詳細レポートを表示。トラッキングや広告はありません。
 zjns/cve-2026-98260
SM8650デバイス上で、偽の資格情報を利用してuid=0シェルまたはKernelSUのレイトロードを実現する、CVE-2026-98260に対するAndroidカーネルのPOSIX CPUタイマーuse-after-freeエクスプロイトです。
 alphabugx/cve-2025-54957
CVE-2025-54957の概念実証エクスプロイト。DolbyのDDPlus Unified Decoderにおける領域外書き込みであり、RCSオーディオメッセージを介してAndroid上で0クリッククラッシュを実証します。
 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
 stuxctf/slythestx
モバイルアプリのセキュリティ監査ツールで、SAST分析の自動化、基盤技術(React Native、Flutter、Xamarin、ネイティブ)の特定、そしてroot化または脱獄済みデバイスでのより深いテストを可能にすることに焦点を当てています。








