#1
 arosenmund/defcon33_silence_kill_edr
実践的なDEFCONワークショップ資料: EDRエージェントを無効化・沈黙させるためのラボ環境のセットアップ、BYOVD、カスタムC/C++製の回避ツール、リバースエンジニアリング。
 saadahla/unhookingpatch
NT APIスタブへのパッチ適用と、SSNおよびsyscall命令の実行時解決により、EDRフックをバイパスします。
 deepinstinct/nofilter
Windows Filtering Platform を悪用して、NT AUTHORITY\SYSTEM としてコンソールを起動するか、別のログオンユーザーになりすまして、レッドチーム作戦中の権限昇格を実現します。
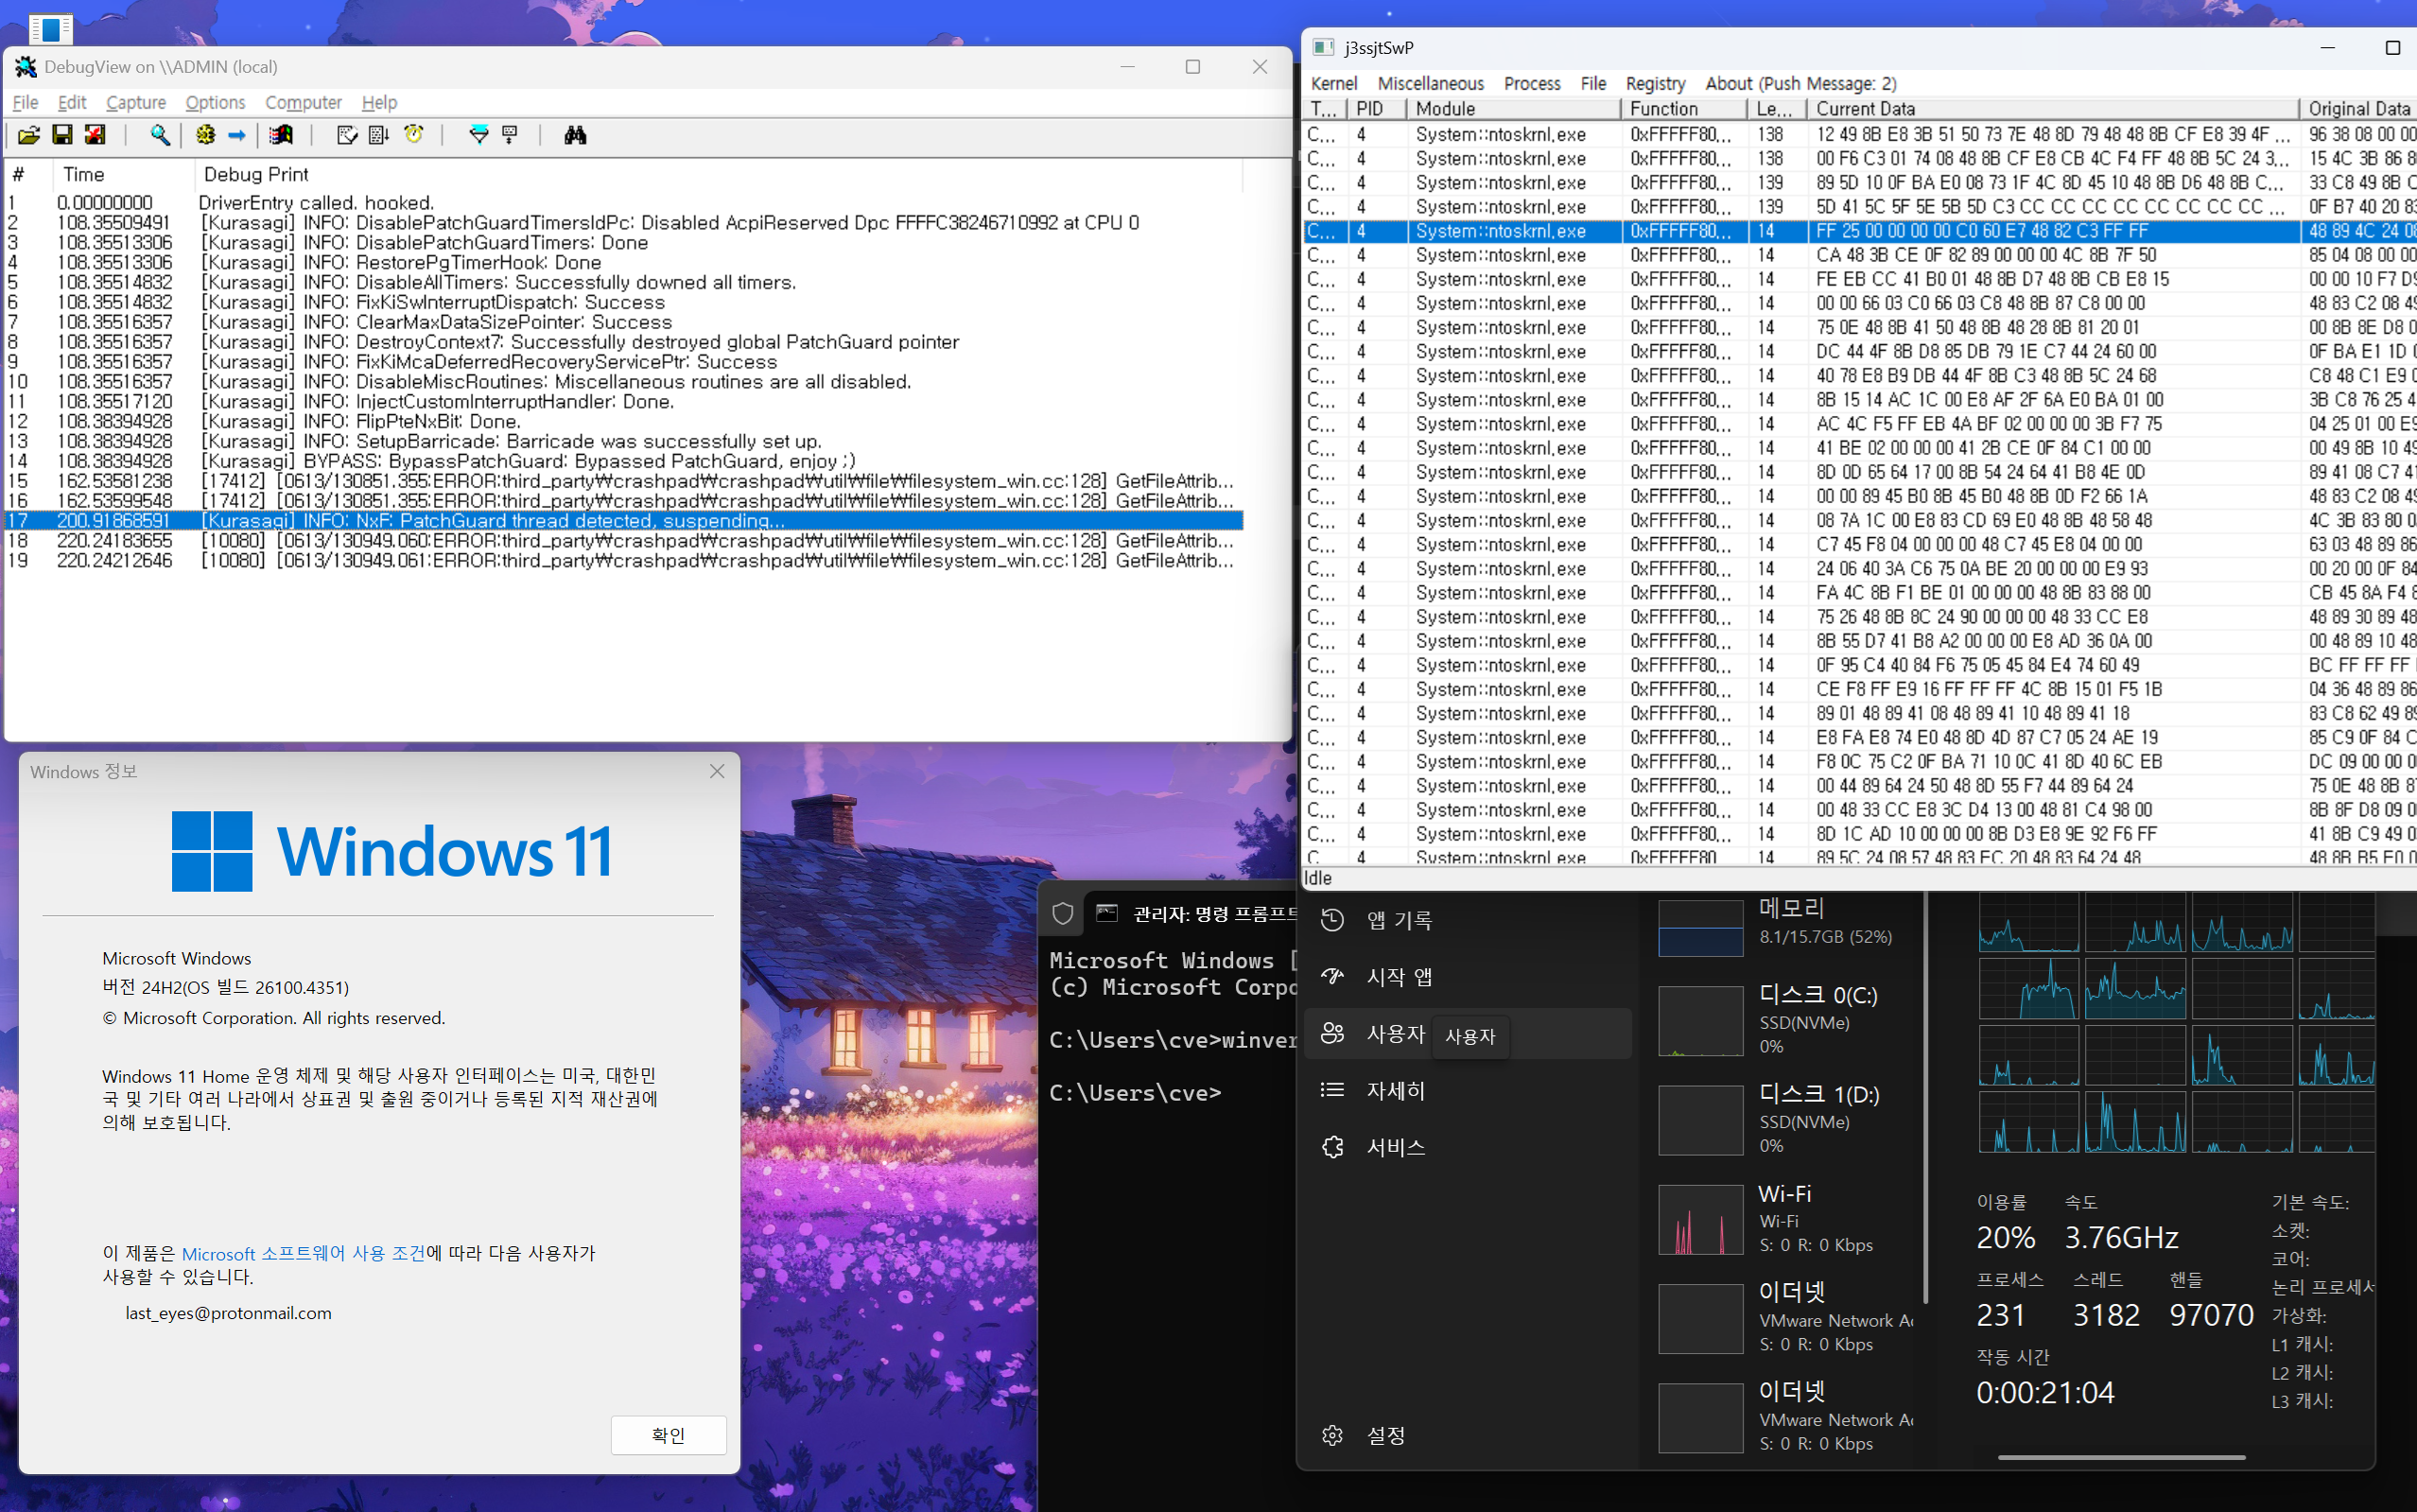 neomaster831/kurasagi
Windows 11 24H2-25H2 ランタイム PatchGuard バイパス
 gmh5225/callmewin32kdriver
win32k.sysのようにドライバをロードする
 mr-un1k0d3r/windows-signedbinary
署名済みWindowsバイナリを変異させ、ファイルハッシュを変更しながら有効なカタログ署名を保持することで、ハッシュベースのエンドポイントブロックを回避し、Authenticode検証のギャップを露呈します。
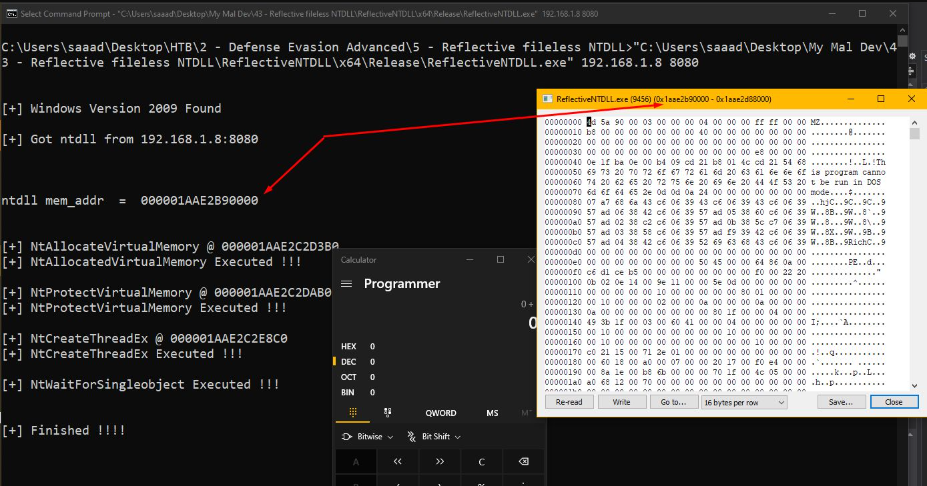 saadahla/ntdllreflection
Windows ReleaseIDに基づいてリモートサーバーからReflective Ntdllをメモリにロードし、ntdllへのハンドルを開くことを避けてユーザーランドEDRフックをバイパスし、エクスポートテーブルからエクスポートされたAPIをトリガーします。
 graph-com/cka-agent
商用モデルのガードレールを、無害なプロンプトウィービングと適応的木探索を用いて回避するLLMジェイルブレイクエージェントの研究実装。
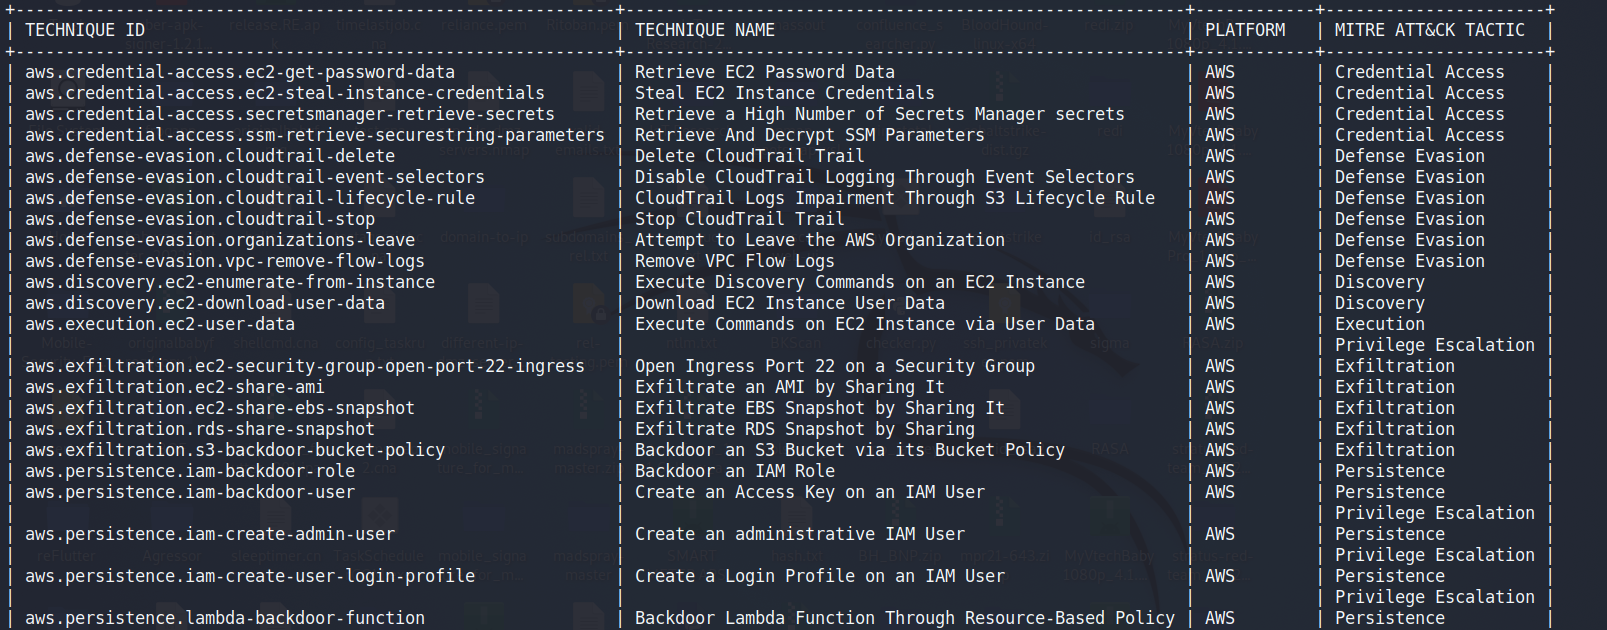 sbasu7241/aws-threat-simulation-and-detection
Stratus Red Team(クラウド攻撃シミュレーションツール)とSumoLogicを使って遊んでみる
 amberwolfcyber/nachovpn
おいしいが、悪意のあるSSL-VPNサーバー 🌮
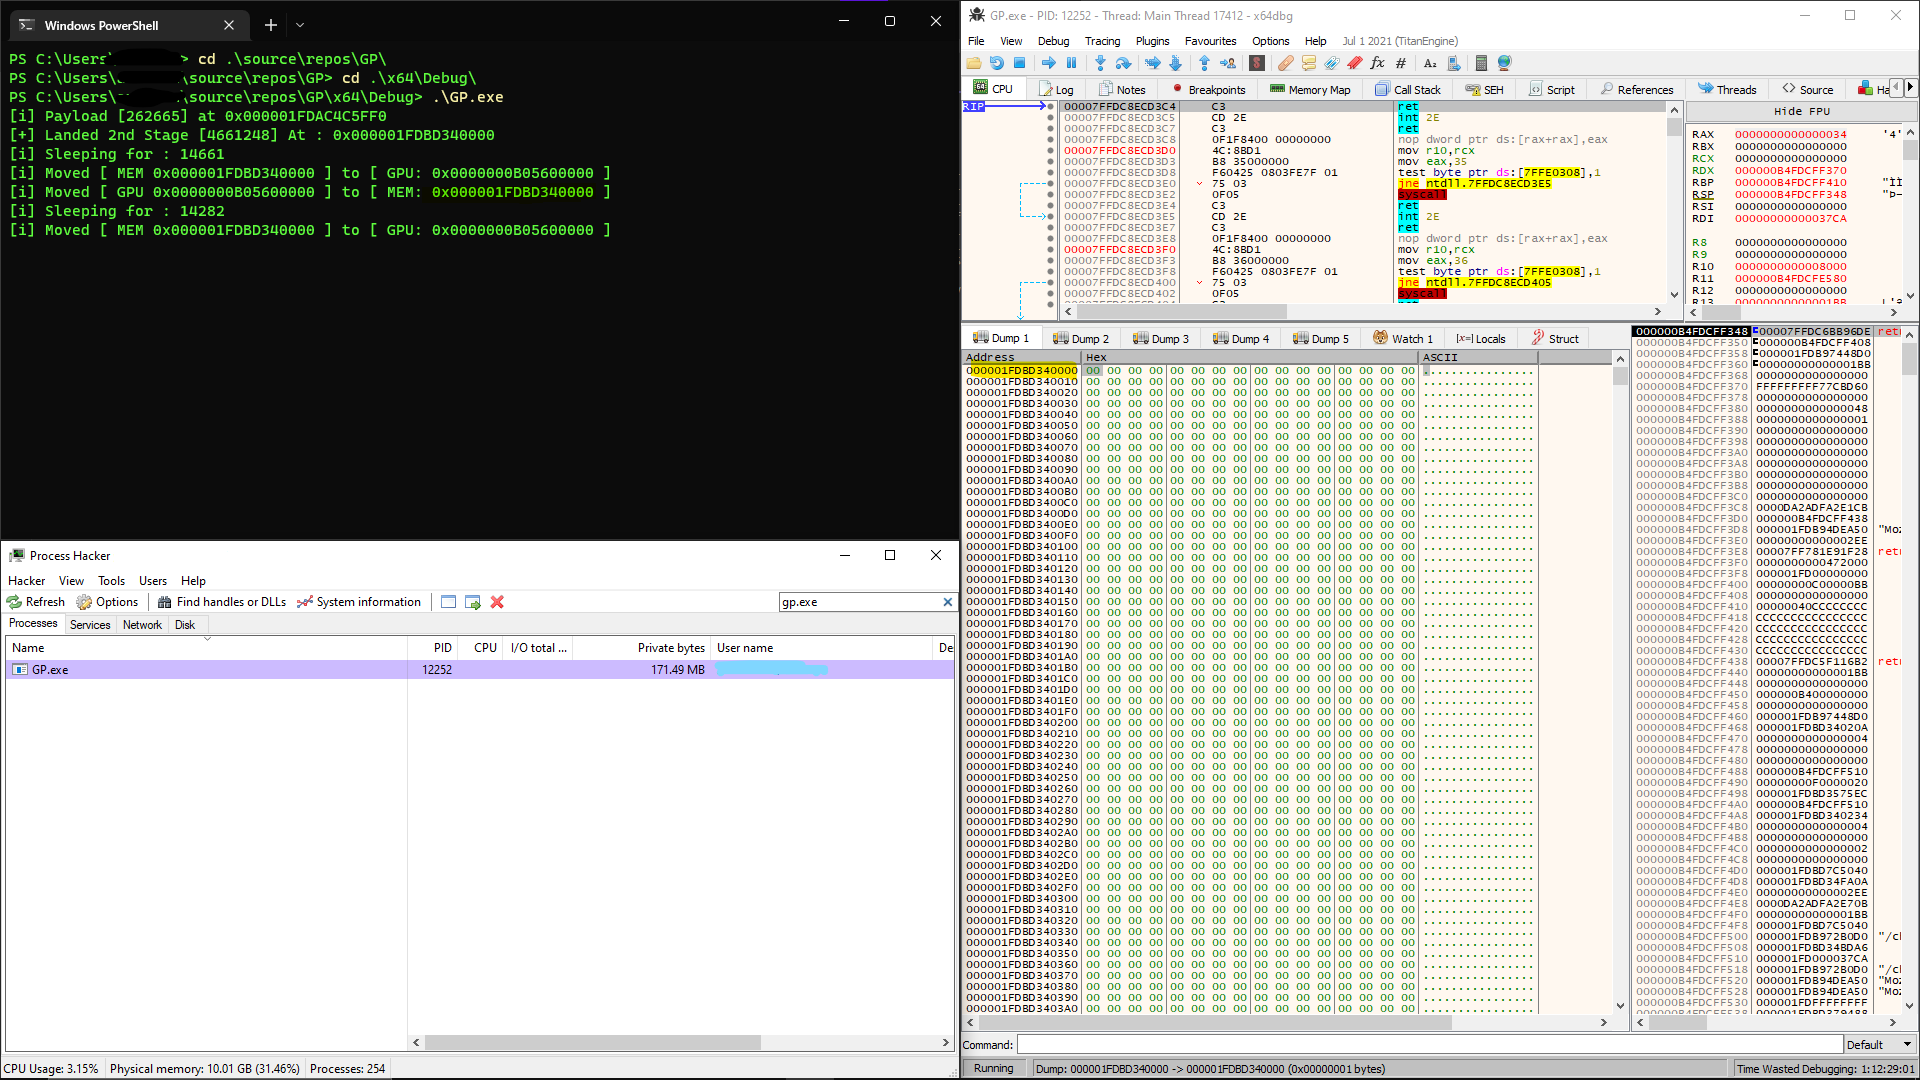 h1d3r/gpu_shellcode
CUDA APIを介してGPUメモリにリフレクティブペイロードを隠蔽し、スリープ中にホストメモリを消去して、VEHハンドラーを使用して実行可能メモリを復元することで、メモリフォレンジックスを回避します。
 rad9800/hwbp4mw
Windows用のハードウェアブレークポイントフッキングエンジン。デバッグレジスタを使用して関数をフックし、ETW/AMSIをバイパスして、ユーザーランドのEDR監視を回避します。
 xforcered/bokuloader
Cobalt Strike の回避機能を再現・統合・強化することを目的とした、概念実証用の Cobalt Strike Reflective Loader です!
 flangvik/obfuscatedsharpcollection
尝试混淆版本的 SharpCollection
 alteredsecurity/disable-tamperprotection
TamperProtectionやその他のDefender / MDEコンポーネントを無効にするPoC
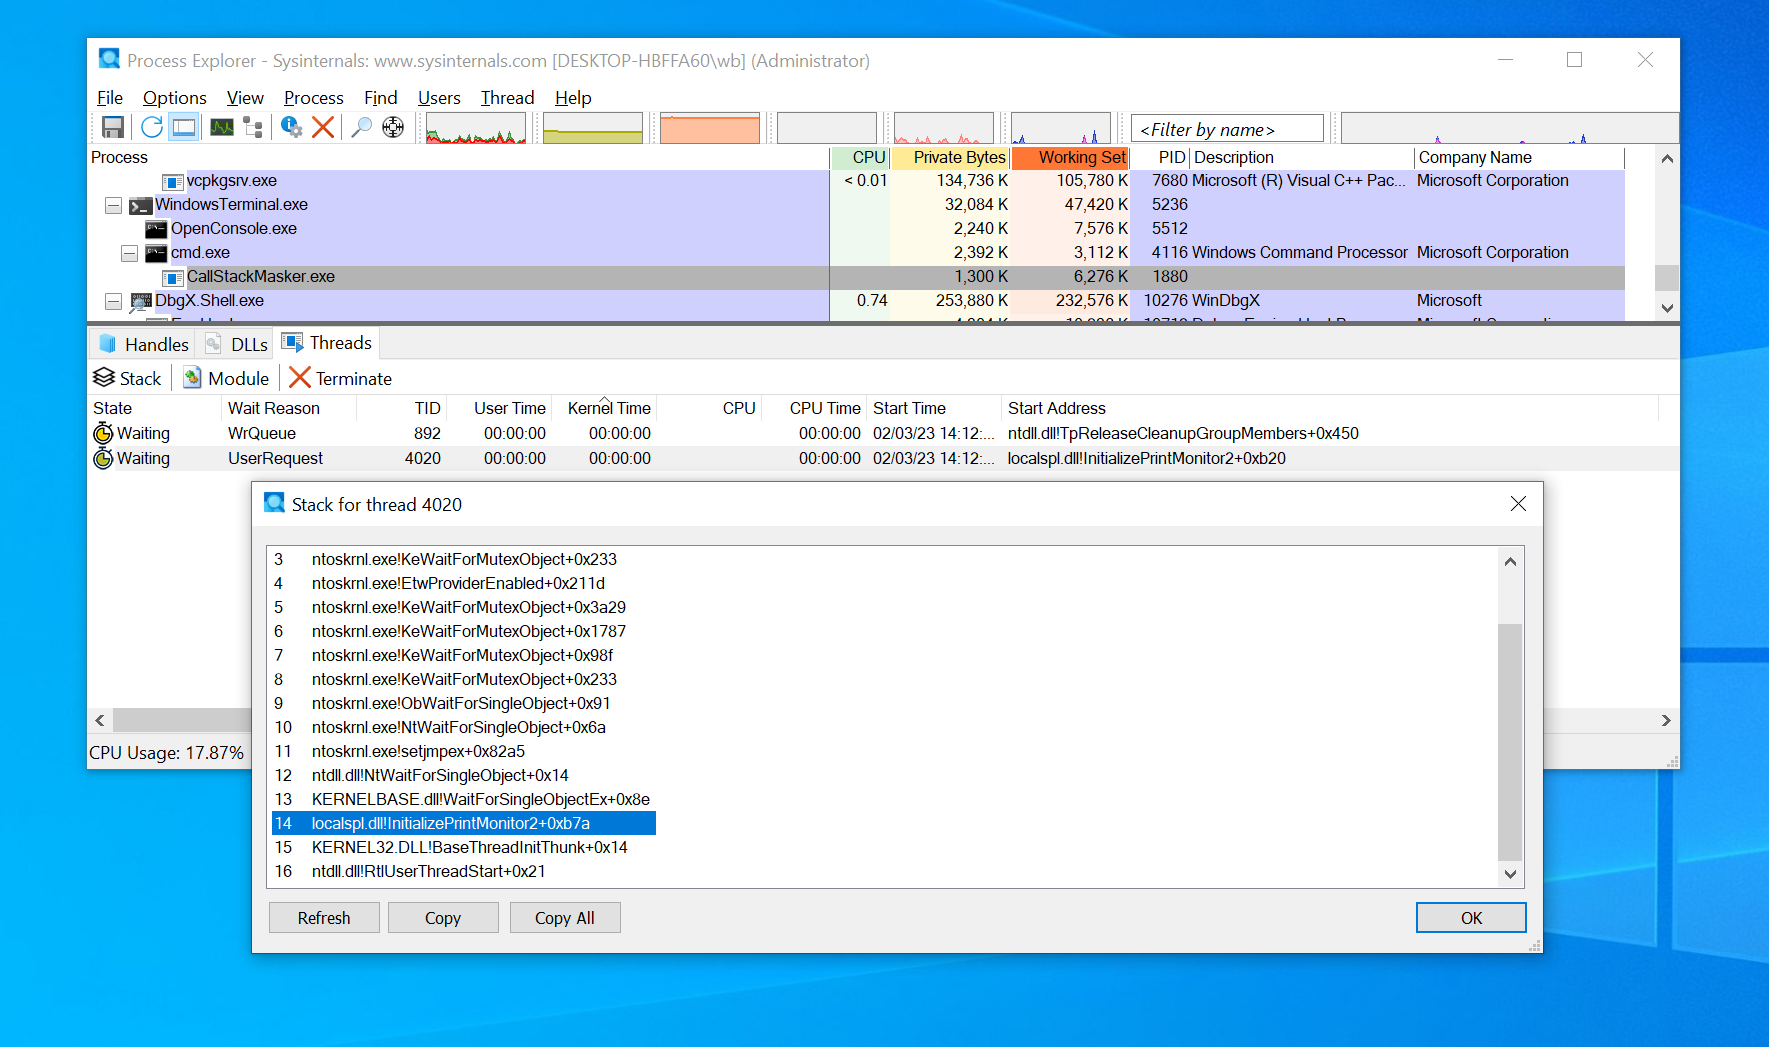 cobalt-strike/callstackmasker
タイマーを使用してコールスタックを動的にマスキングするためのPoC実装。