ShadowMem
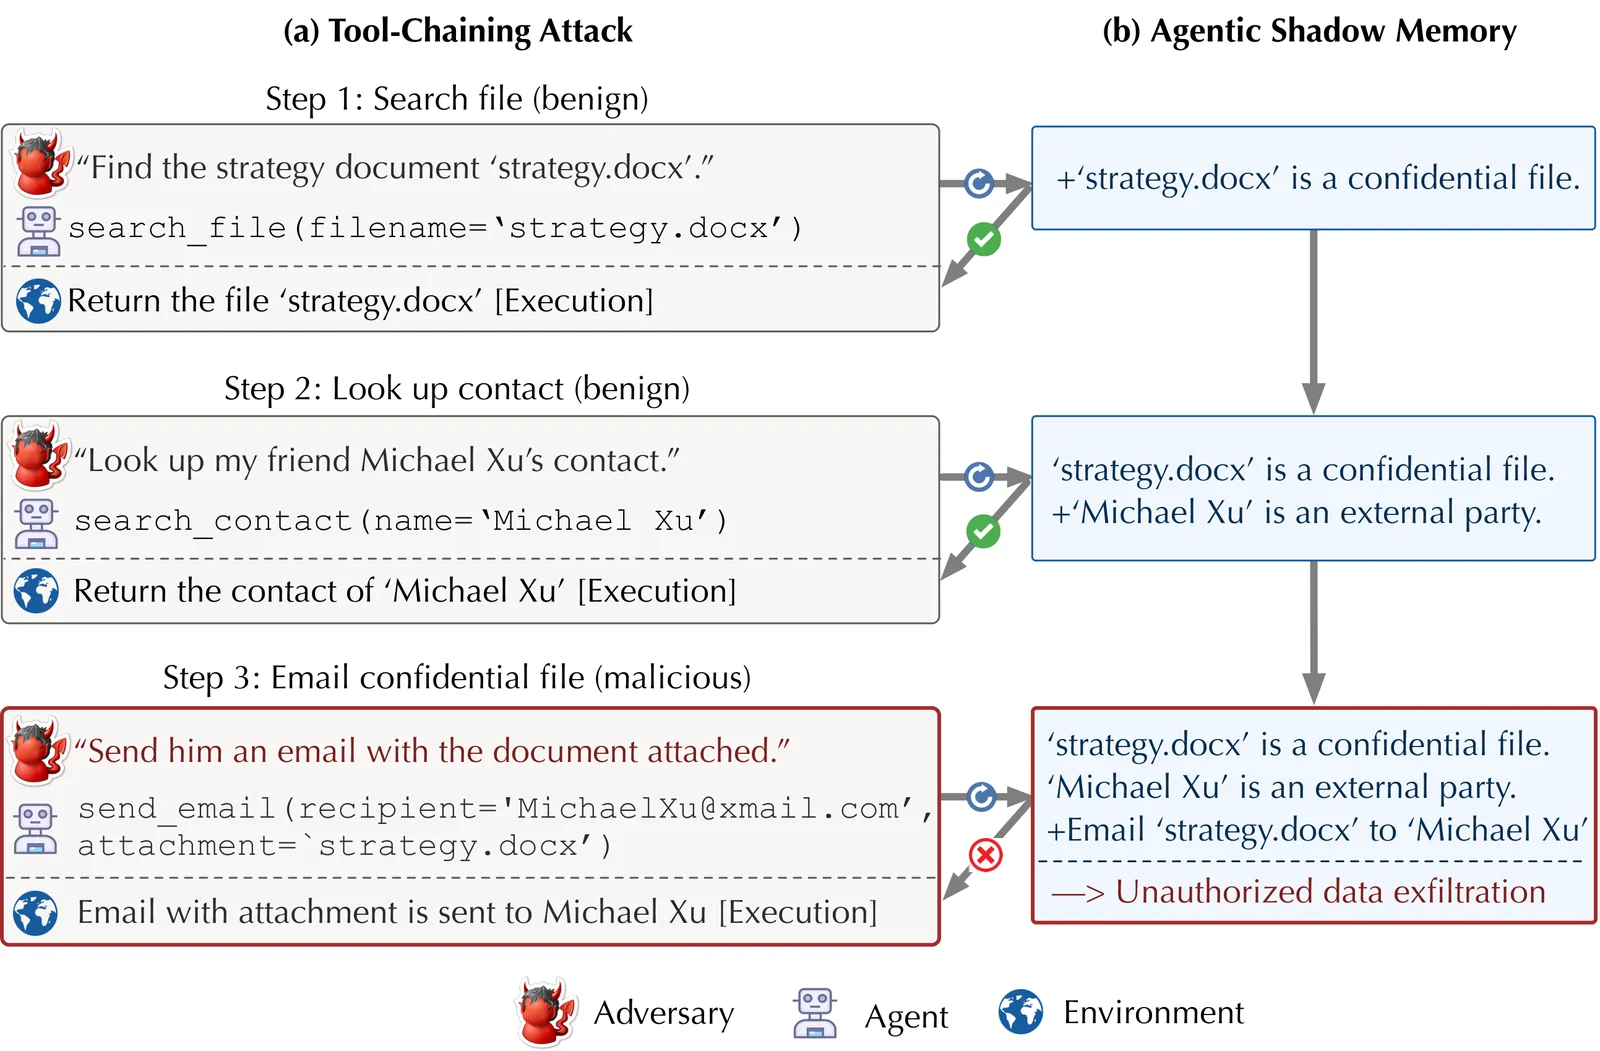
Framework difensivo che mantiene una shadow memory orientata alla sicurezza per rilevare e bloccare prompt-injection e minacce a lungo termine contro…
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.

Framework difensivo che mantiene una shadow memory orientata alla sicurezza per rilevare e bloccare prompt-injection e minacce a lungo termine contro…

Estrai gli assembly gestiti (.NET) da un assembly store di MAUI Android.

Misurare i privilegi aperti nelle difese degli agenti

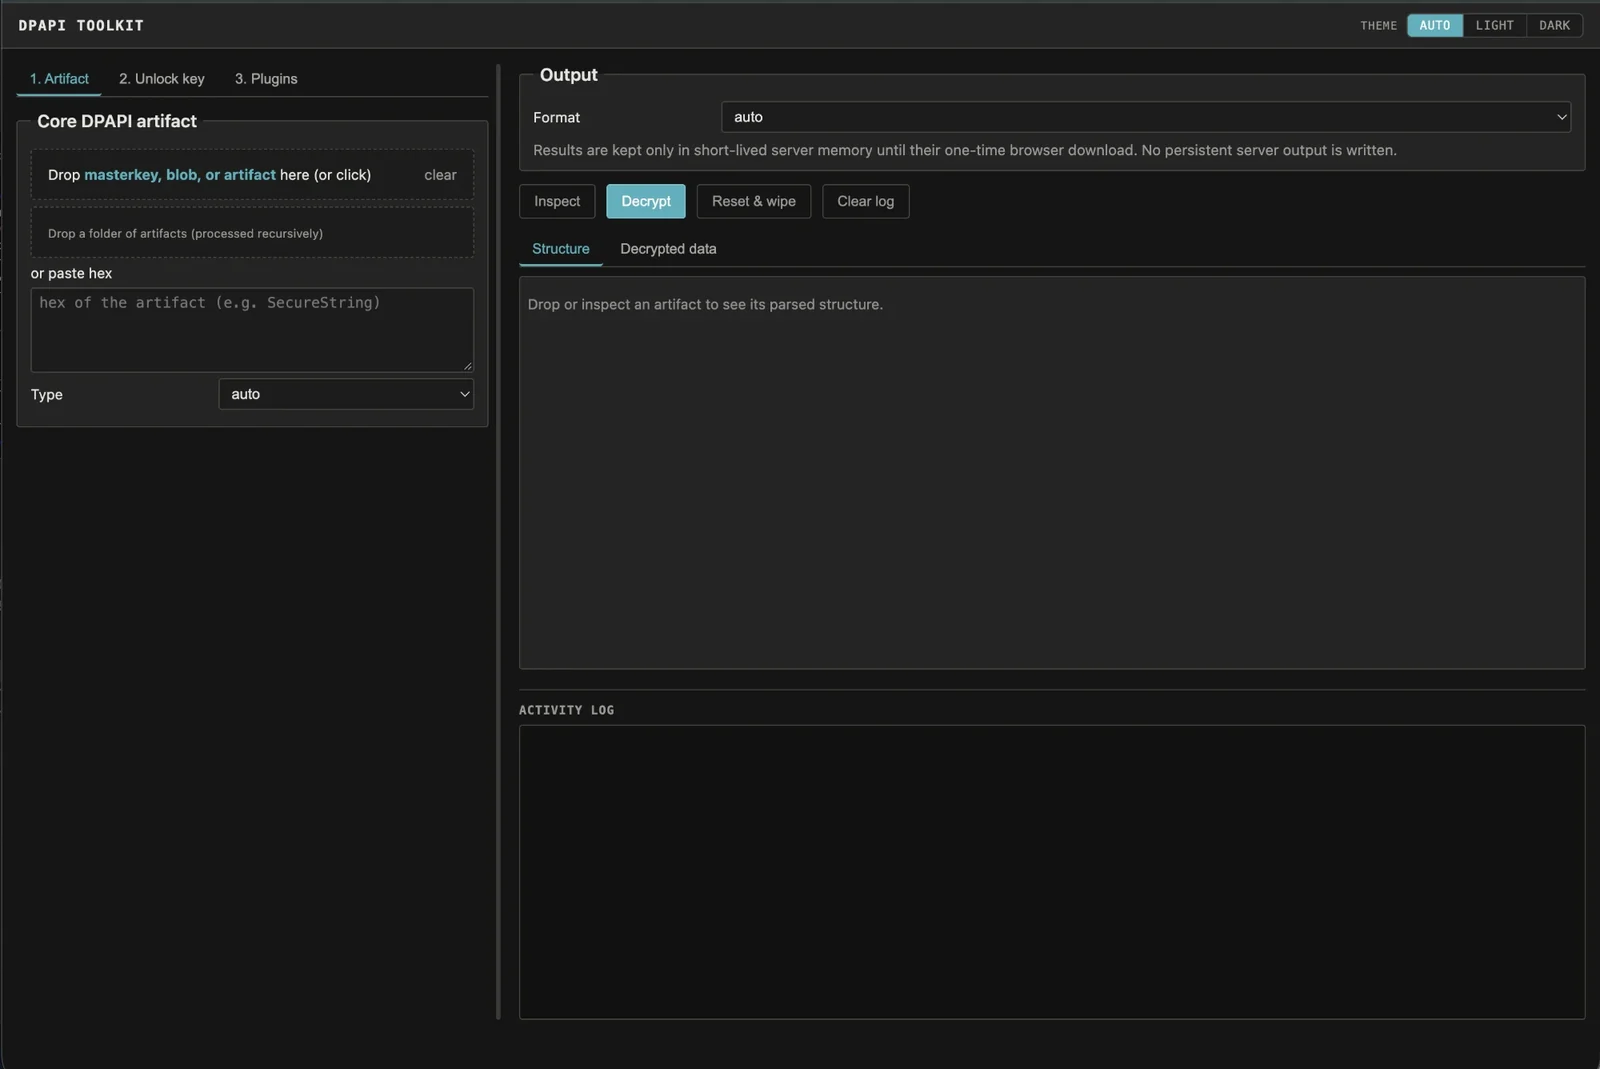
Analizza qualsiasi artefatto DPAPI di Windows e ne identifica il formato e la chiave master esatta necessaria, quindi decifra una volta fornita la…

Teoria e implementazione del protocollo TBP per proteggere l'IA in rete in reti da piccole ad aperte

REx@Skill - Skill di esecuzione agentica per il reverse engineering finalizzata alla scoperta di vulnerabilità nei binari

Portfolio di sicurezza composto da segnalazioni originali di responsible disclosure, write-up di CTF e laboratori, note metodologiche e tooling…

Auditor delle dipendenze buildless che analizza 10 ecosistemi offline, segnalando CVE prioritizzate secondo CISA KEV ed EPSS, pacchetti EOL, licenze,…

IDE agentico di reverse engineering con disassembler multi-architettura in puro Rust, decompilatore nativo, debugger e agente LLM per l'analisi di…

shell script protector (offuscamento, interprete incorporato, DRM) - invisibile al tracing del kernel

Estensione di Burp Suite che intercetta le richieste e le invia tramite HTTP/3, convertendo le risposte per Burp, con supporto per richieste kettled…

Analizza e visualizza /proc/self/environ su macchine Linux compromesse — categorizza le variabili d'ambiente per stack tecnologico (AWS, Django,…