
New tool1 mese fa
kl-security-key
 karaaslanlabs/kl-security-key
Autenticatore FIDO2/WebAuthn sperimentale basato su RP2040 con attestazione packed e interoperabilità documentata con Windows/Entra
Sicurezza Sistemi EmbeddedSicurezza IoTCrittografia+6
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.
karaaslanlabs/kl-security-keyAutenticatore FIDO2/WebAuthn sperimentale basato su RP2040 con attestazione packed e interoperabilità documentata con Windows/Entra
 mrechofi/greedos_v2
Un tool DoS multi-vettore per Red Teamer della Cybersecurity.
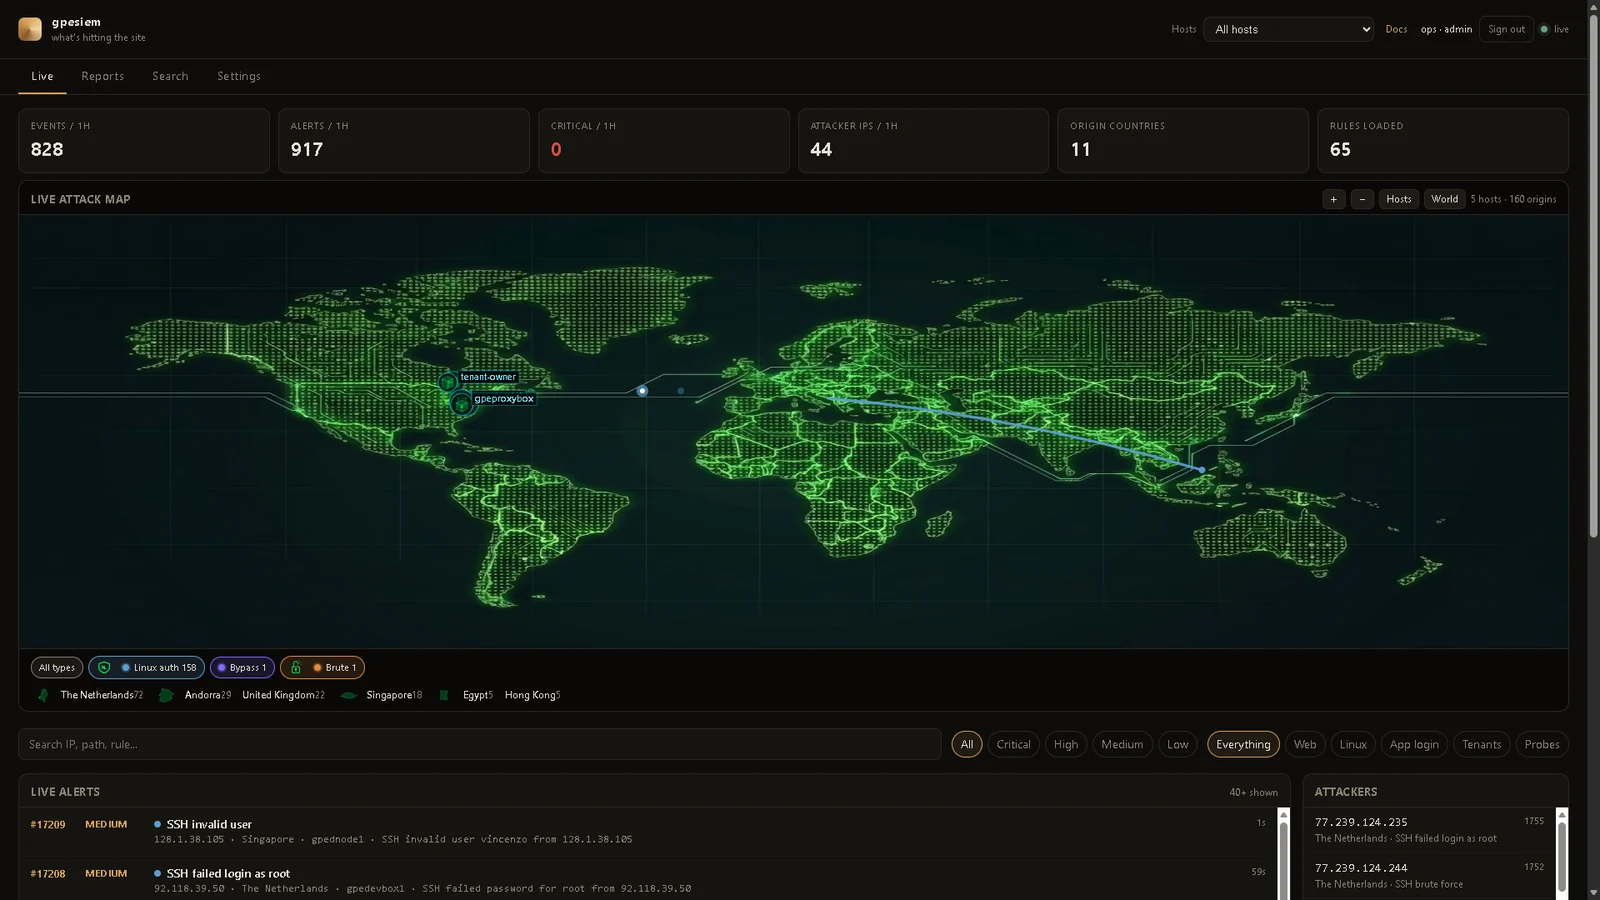 gopasteverything/gpewebdefender
Monitor leggero per attacchi web. Un singolo binario Go + SQLite. Non è OSSEC, non è un WAF.
 soufianecyber/quantum-safe-migration
Toolkit di livello enterprise per l'audit e la migrazione di infrastrutture legacy verso la crittografia post-quantistica (PQC) ibrida.
 st0rn/siglens
Toolkit di analisi degli artefatti di Windows che mappa i rilevamenti AV su offset PE, sezioni, RVA/VA e stringhe, con scansione YARA, AMSI, capa e…
 justcallmekoko/esp32marauder
Una suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32
 sims718718/unifiedthreathunting
Documenta una metodologia strutturata e ripetibile di threat hunting che copre trigger, ipotesi SMART, gate di fattibilità, definizione dell'ambito,…
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
 gojue/ecapture
Cattura del testo in chiaro SSL/TLS senza un certificato CA utilizzando eBPF. Supportato su kernel Linux/Android per amd64/arm64.
 piratesshield/apiharvester
Lo strumento one shot per attaccare le API - trova l'URL dell'API dalla root fornita e simula gli attacchi automatizzati
 ivancabrera02/srhollow
Estrae i segreti LSA e le chiavi DPAPI dagli hive del registro di Windows tramite copie shadow VSS esistenti o appena create, con un parser regf…
 bishopfox/sliver
Framework di Emulazione Avversaria