
New tool2 mesi fa
RFIDIOt
 adamlaurie/rfidiot
Libreria Python e strumenti per esplorare tag e lettori RFID/NFC: leggere, scrivere, clonare e analizzare l'hardware seriale ACG supportato per…
Sicurezza Sistemi EmbeddedSicurezza IoTStrumenti RFID/NFC+4
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.
adamlaurie/rfidiotLibreria Python e strumenti per esplorare tag e lettori RFID/NFC: leggere, scrivere, clonare e analizzare l'hardware seriale ACG supportato per…
 nfc-tools/libfreefare
Un'API di comodo per la manipolazione di schede NFC basata su libnfc.
 korczis/foremost
Utilità di file carving che recupera file eliminati da immagini disco e unità raw abbinando intestazioni, footer e strutture interne tramite regole…
 sleuthkit/scalpel
Strumento di file carving e indicizzazione per l'informatica forense, che recupera file da immagini disco basandosi su corrispondenza di pattern…
 volatilityfoundation/community
Collezione di plugin per Volatility mantenuta dalla community per l'analisi forense della memoria, che estende l'analisi dei dump di memoria con…
 ahmed-alnassif/androsh
AndroSH Linux multi-distro senza root su Android tramite Shizuku/ADB - Esegui Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE e…
 volatilityfoundation/dwarf2json
Convertire le informazioni su simboli e tipi ELF/DWARF nel JSON intermedio di vol3.
 alonemonkey/frida-ios-dump
Estrae file IPA decifrati da dispositivi iOS con jailbreak utilizzando Frida per reverse engineering, analisi di sicurezza e pentesting di app mobili.
 jvdsn/crypto-attacks
Implementazioni Python di attacchi crittografici e utilità.
 brannondorsey/naive-hashcat
Wrapper plug-and-play per hashcat che recupera hash di password utilizzando attacchi preconfigurati a dizionario, basati su regole, combinator e…
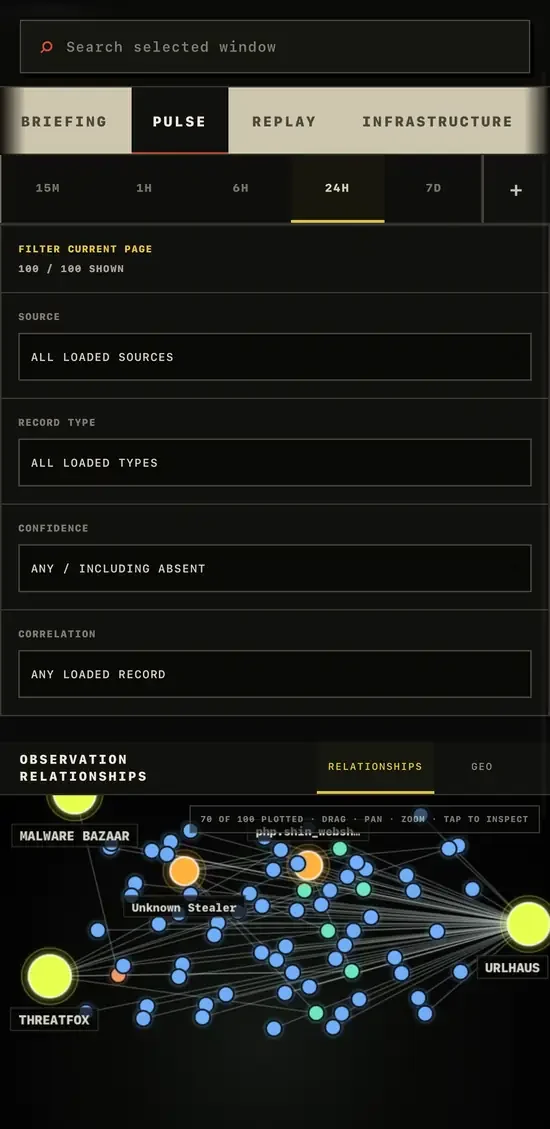
 gnomeman/badbanana-threat-observatory
Osservatorio di threat intelligence che aggrega i feed di CISA KEV, ThreatFox, URLhaus e MalwareBazaar con ricerca, tracciamento delle modifiche ed…
 frizb/hashcat-cheatsheet
Reference di Hashcat per OSCP/penetration testing: identificazione degli hash, sintassi di cracking per Linux, Windows, archivi, database, ticket…