
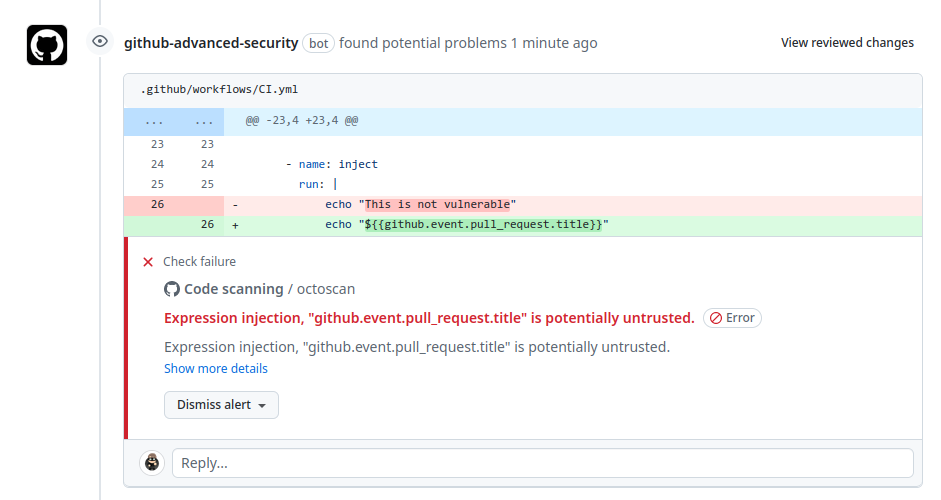
action-octoscan
 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub Actions.
vulnerability-scannersstatic-code-analysiscode-analysis+2
26
synacktiv/action-octoscan📦 :octocat: Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub Actions.
 nccgroup/matt.net
Matt.Net è una semplice GUI wrapper attorno allo strumento di auditing del codice CAT.NET di Microsoft
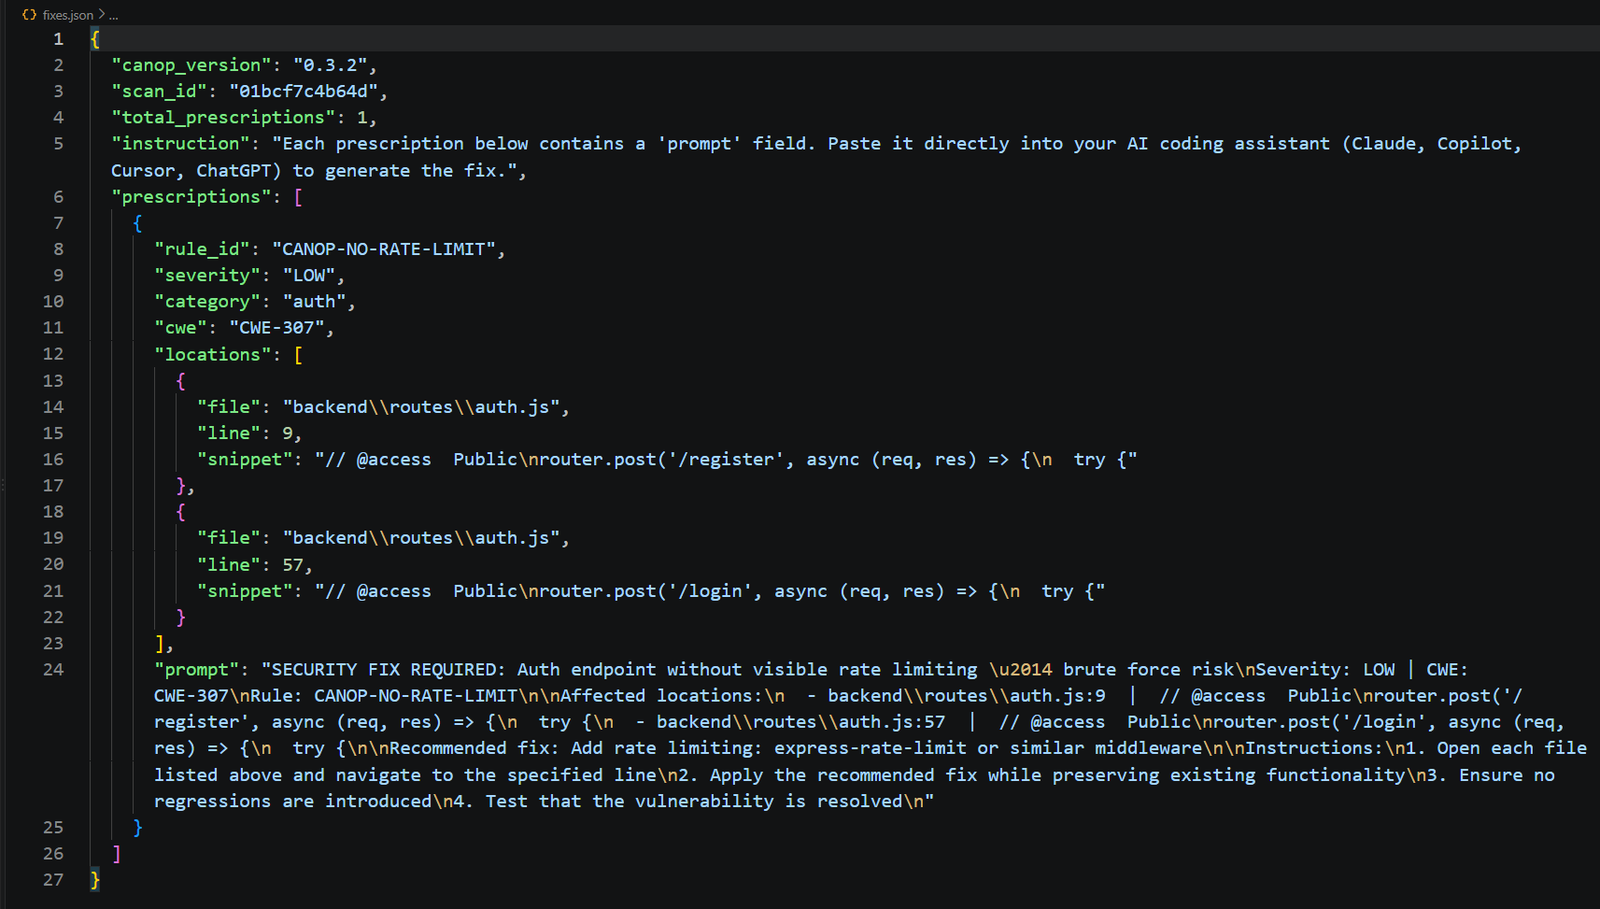 openbreach/canop
CLI di analisi statica che scansiona il codice generato dall'IA alla ricerca di vulnerabilità come SQL injection, reflection non sicura e segreti…
 auditinfra-io/o1js-scan
Analizzatore statico senza dipendenze per bug di solidità dei circuiti zk in o1js/Mina zkApps e circuiti Noir
 jas502n/decompiler_tools
Strumenti
 squid-protocol1/gitgalaxy
Motore di knowledge graph euristico senza AST per un'intelligenza approfondita dei repository e scansione di sicurezza zero-trust. Si integra come…
 joshuaprovoste/deserializer
Analizzatore statico di codice basato su AST con mappatura delle relazioni potenziata da LLM agentici per scoprire percorsi RCE in Python e catene di…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 rakib-nyc/nullorigin
Toolkit per la robustezza dei watermark AI, solo a scopo di ricerca: un reverse proxy locale rimuove C2PA/EXIF/XMP, Unicode, steganografia di…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 mbennett-labs/crypto-scanner
Strumento CLI per analizzare codebase alla ricerca di crittografia vulnerabile al quantum.
 nccgroup/secretscrub
Elabora l'output SARIF proveniente da strumenti di analisi statica per rilevare e oscurare i segreti hard-coded nel codice sorgente, creando una…
 ockeghem/cve-2015-6835-checker
Script PHP per rilevare CVE-2015-6835 (vulnerabilità di deserializzazione delle sessioni) analizzando il codice sorgente per chiamate unserialize()…
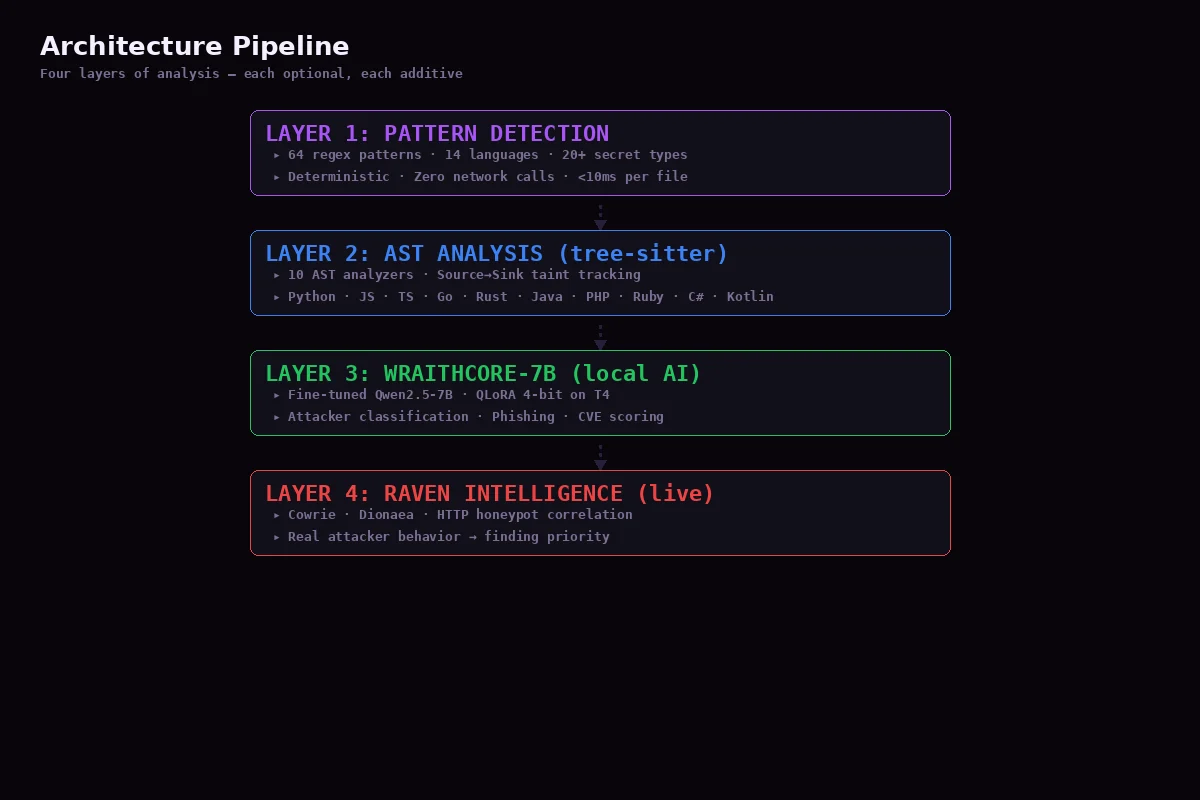 niffyhunt/codeguard-copilot
Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni…
 luiscastellanos-dev/cobol-shield
Toolkit di hardening della sicurezza per sistemi legacy COBOL — rilevamento di Unicode invisibile, analisi dei confini di formato, integrità della…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 anna-kravets/codeql-buffer-overflow-variant
Variante sintetica dell'overflow del buffer di stack CWE-120 di CVE-2020-8597 (pppd EAP) come target di analisi statica CodeQL
 offensive360/mcp-server
Server MCP che esegue scansioni SAST su codebase locali e restituisce risultati con gravità e correzioni, consentendo agli assistenti AI di eseguire…