
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi Statica del Codice (SAST) — Strumenti — Pagina 6 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
154 risultati
appledb_rs preview

appledb_rs

GitHubsynacktiv/appledb_rs

Database curato di artefatti interni di Apple (entitlements, frameworks, versioni dei dispositivi) con API, CLI e WebUI per la ricerca sulla…
osintios-securitystatic-code-analysis+3
27
1 anno fa
jstachio__jstachio_CVE-2023-33962_1-0-0 preview

jstachio__jstachio_CVE-2023-33962_1-0-0

GitHubshoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0

Type-safe motore di templating Mustache per Java con validazione dei template in fase di compilazione, binding statico dei valori ed escaping…
general-purpose-utilitiesstatic-code-analysiscode-analysis+2
1 anno fa
codehaus-plexus__plexus-utils_CVE-2022-4244_3-0-23 preview

codehaus-plexus__plexus-utils_CVE-2022-4244_3-0-23

GitHubshoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23

Libreria di utilità Java con vulnerabilità CVE-2022-4244 corretta, che fornisce classi helper comuni per I/O, reflection e parsing di argomenti CLI…
general-purpose-utilitiesstatic-code-analysisvulnerability-analysis+1
1 anno fa
progpilot preview

progpilot

GitHubdesignsecurity/progpilot

Strumento di test di sicurezza statico delle applicazioni PHP (SAST) che esegue analisi del taint per rilevare XSS, SQL injection e altre…
vulnerability-scannersstatic-code-analysiscode-analysis
3651 anno fa
ASST preview

ASST

GitHubowasp/asst

OWASP ASST (Toolkit automatizzato per la sicurezza software) | Un nuovo scanner di sicurezza web open source.
vulnerability-scannersweb-vulnerability-scannersstatic-code-analysis+2
1901 anno fa
git-secrets-scan preview

git-secrets-scan

Bitbucketatlassian/git-secrets-scan

Esegue la scansione dei repository Git alla ricerca di segreti, chiavi e password hardcoded utilizzando Gitleaks, integrando la sicurezza nelle…

static-code-analysisconfiguration-auditingcloud-security+3
1 anno fa
UTopia preview

UTopia

GitHubsamsung/utopia

Generazione automatizzata di driver fuzz basata su UT
static-code-analysisvulnerability-analysiscode-analysis+1
1681 anno fa
action-octoscan preview

action-octoscan

GitHubsynacktiv/action-octoscan

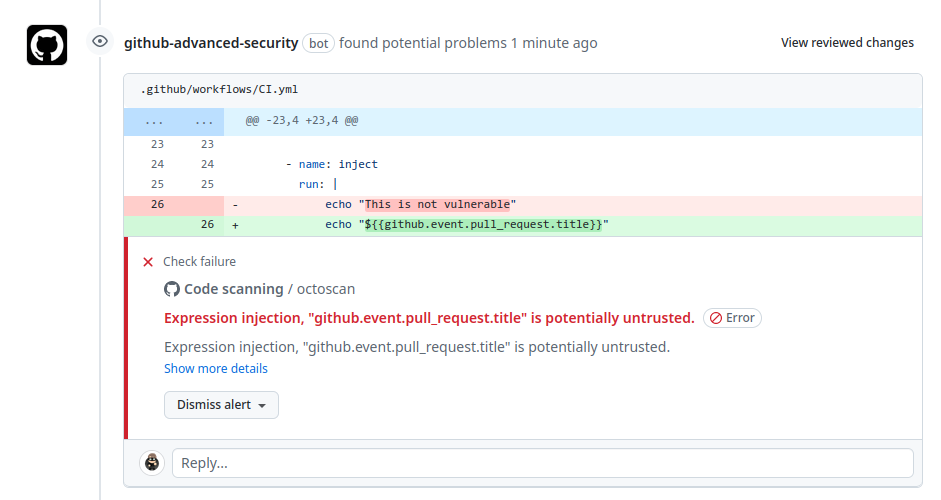
📦 :octocat: Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub Actions.

vulnerability-scannersstatic-code-analysiscode-analysis+2
261 anno fa
vbSparkle preview

vbSparkle

GitHubairbus-cert/vbsparkle

Deofuscatore source-to-source VBScript & VBA con valutazione parziale
defensive-toolsstatic-code-analysiscode-analysis+2
822 anni fa
SucoshScanny preview

SucoshScanny

GitHubmustafabilgici/sucoshscanny

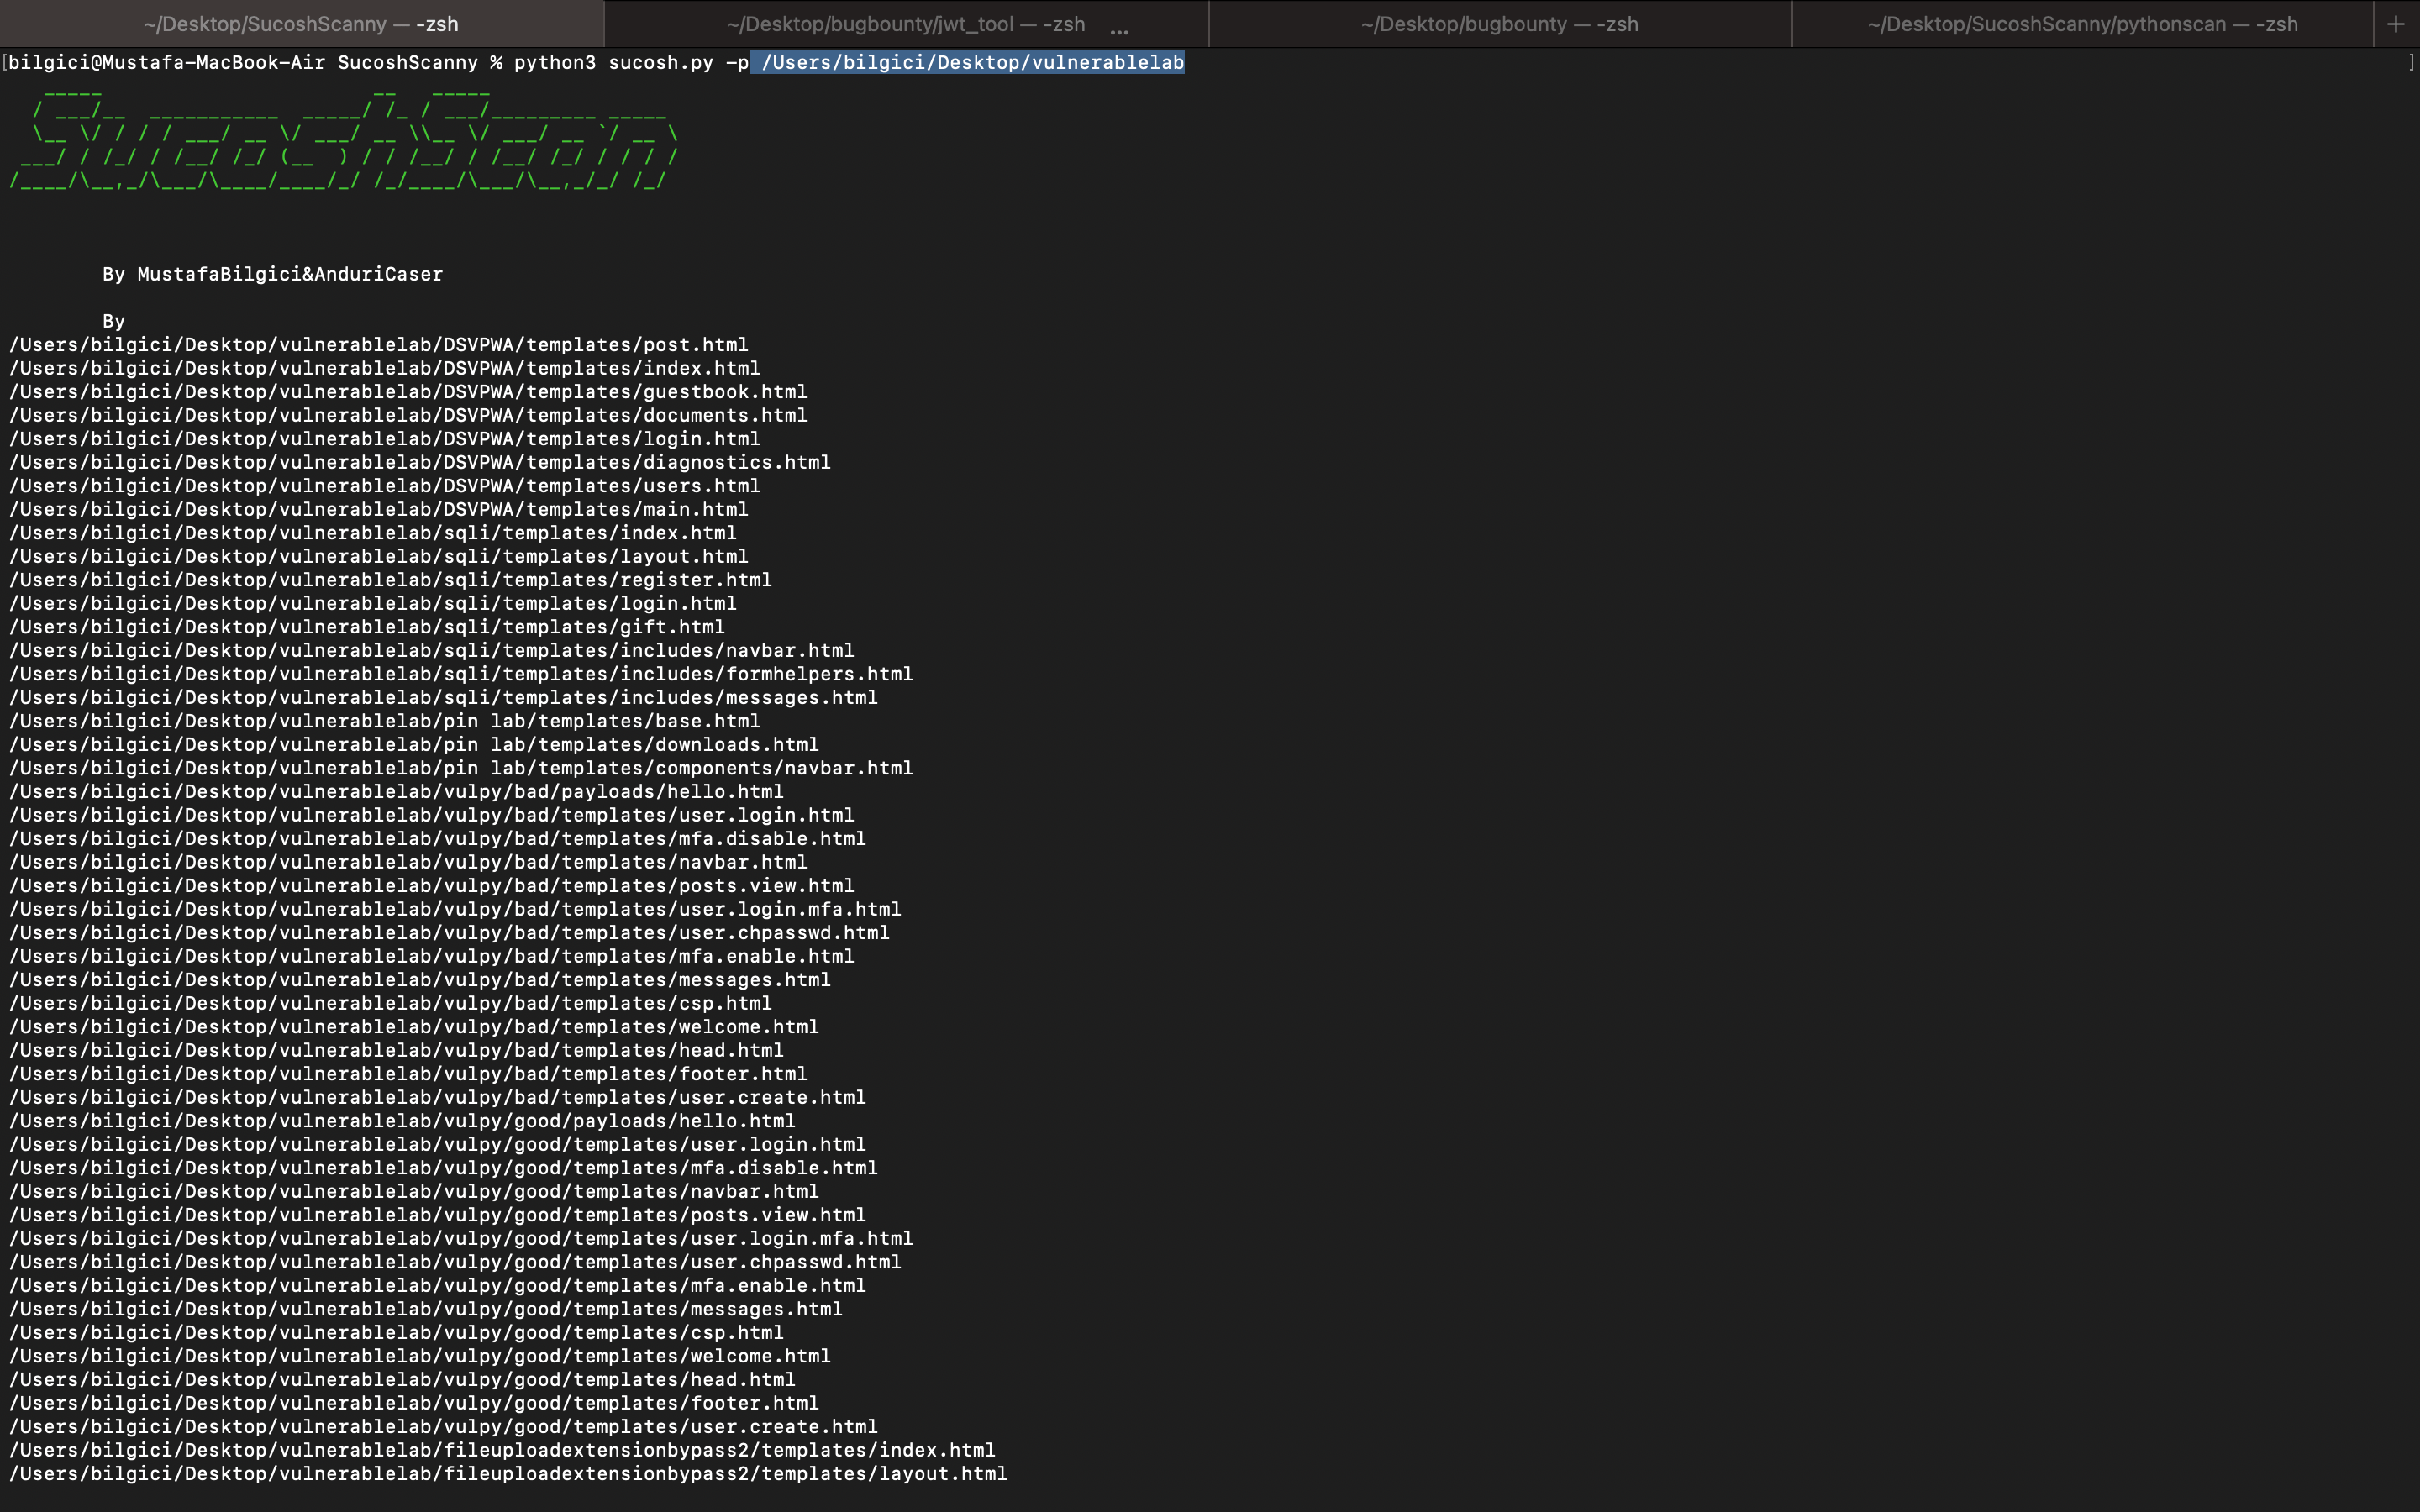
"Sucosh" è uno scanner automatizzato di vulnerabilità del codice sorgente e un framework di valutazione per Python(Flask-Django) e NodeJs, in grado…
vulnerability-scannersstatic-code-analysisvulnerability-analysis+3
392 anni fa
obridge preview

obridge

GitHubepicosy/obridge

Generatore di codice sorgente Java che crea classi chiamanti per le procedure dei package PL/SQL Oracle, con supporto per vari tipi di parametri e…

general-purpose-utilitiesstatic-code-analysiscode-analysis+1
2 anni fa
jsluicepp preview

jsluicepp

GitHub0x999-x/jsluicepp

jsluice++ è un'estensione di Burp Suite progettata per la scansione passiva e attiva del traffico JavaScript utilizzando lo strumento CLI jsluice
reconnaissancestatic-code-analysisapi-security-testing+3
3022 anni fa
ghostrace preview

ghostrace

GitHubvusec/ghostrace

Proof-of-concept e toolkit di analisi statica per individuare gadget per race condition speculativa (SCUAF) nel kernel Linux. Include un dataset con…
static-code-analysisvulnerability-analysisexploitation+2
742 anni fa
gokart preview
Archived

gokart

GitHubpraetorian-inc/gokart

Uno strumento di analisi statica per proteggere il codice Go

static-code-analysisvulnerability-analysiscode-analysis+3
2.2k2 anni fa
Awesome-Pentest preview

Awesome-Pentest

GitHubkc57/awesome-pentest

Un elenco di fantastici strumenti e risorse per il penetration testing.
password-crackingprivilege-escalationstatic-code-analysis+9
843 anni fa
SecretScrub preview

SecretScrub

GitHubnccgroup/secretscrub

Elabora l'output SARIF proveniente da strumenti di analisi statica per rilevare e oscurare i segreti hard-coded nel codice sorgente, creando una…

static-code-analysisconfiguration-auditingdevsecops+2
53 anni fa
horusec preview

horusec

GitHubzupit/horusec

Horusec è uno strumento open source che migliora l'identificazione delle vulnerabilità nel tuo progetto con un solo comando.
static-analysisvulnerability-scannerscontainer-security+5
1.3k3 anni fa
scodescanner preview

scodescanner

GitHubagrawalsmart7/scodescanner

Scanner di analisi statica da riga di comando che rileva vulnerabilità critiche nel codice sorgente PHP e YAML utilizzando regole semgrep…

vulnerability-scannersstatic-code-analysiscode-analysis+1
1623 anni fa
Precedente1…567…9Successivo