
gitgalaxy
 squid-protocol1/gitgalaxy
Motore di knowledge graph euristico senza AST per un'intelligenza approfondita dei repository e scansione di sicurezza zero-trust. Si integra come…
vulnerability-scannersstatic-code-analysiscode-analysis+3
squid-protocol1/gitgalaxyMotore di knowledge graph euristico senza AST per un'intelligenza approfondita dei repository e scansione di sicurezza zero-trust. Si integra come…

 joshuaprovoste/deserializer
Analizzatore statico di codice basato su AST con mappatura delle relazioni potenziata da LLM agentici per scoprire percorsi RCE in Python e catene di…
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…
 zappaboy/vuln-scanner
Scanner di Valutazione delle Vulnerabilità con Generazione di Report
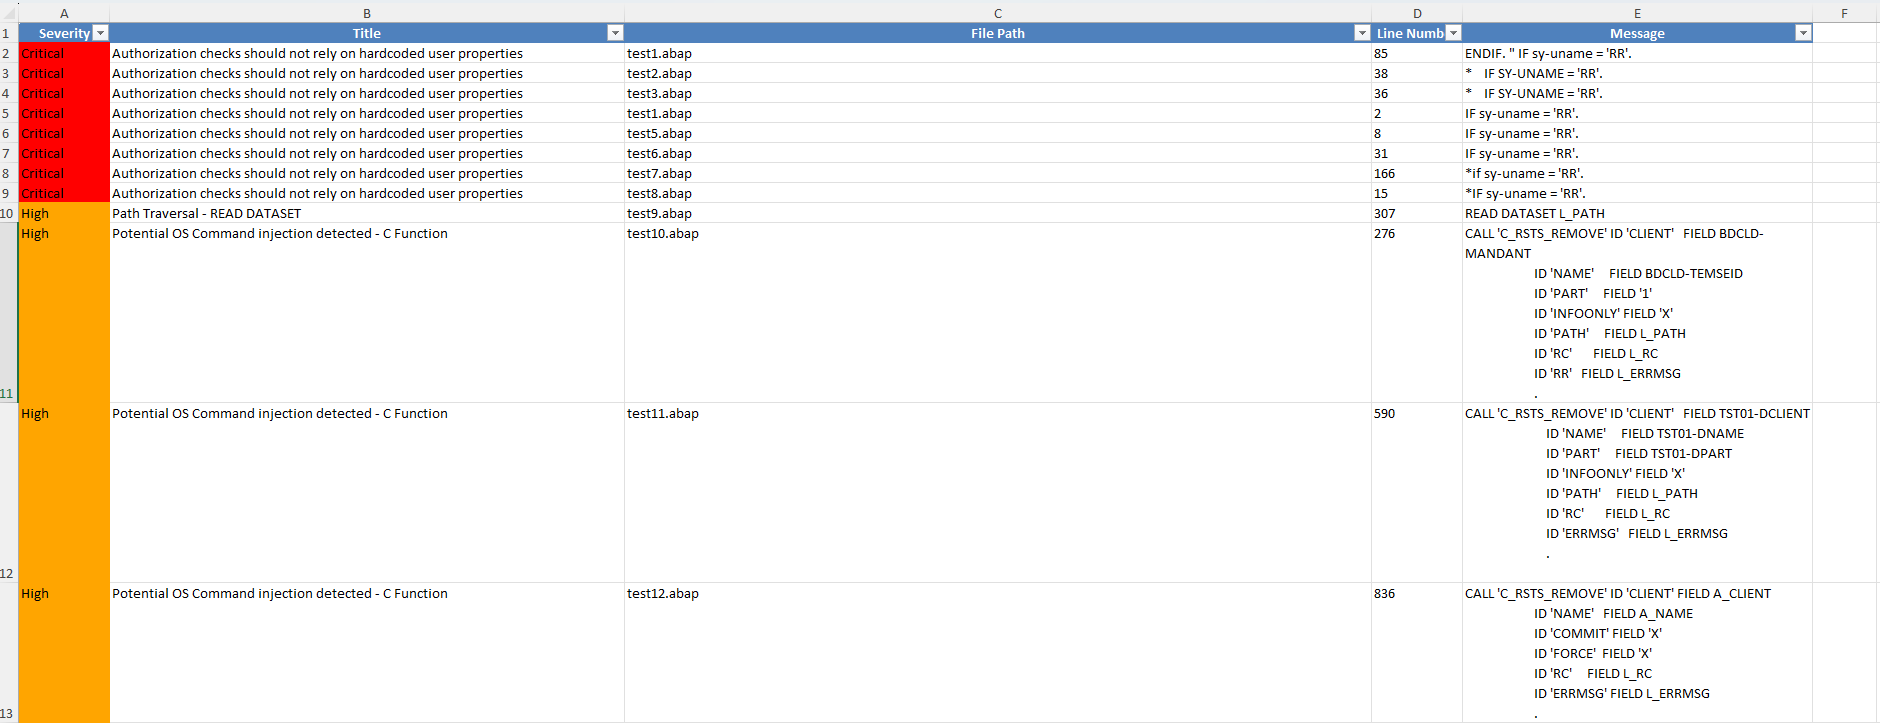 owasp/abap-code-scanner
Analizzatore di codice ABAP
 nationwide-group-oss/cryptoptic
Scanner basato su CodeQL che cataloga le chiamate a funzioni crittografiche su repository e organizzazioni GitHub, producendo una Cryptographic Bill…
 pycqa/bandit
Bandit è uno strumento progettato per trovare problemi di sicurezza comuni nel codice Python.
 gitlab-org/security-products/sast-rules
Repository di regole Semgrep curate per GitLab SAST, che fornisce pattern di analisi statica per rilevare vulnerabilità di sicurezza in diversi…
 ajinabraham/nodejsscan
nodejsscan è uno scanner statico di sicurezza del codice per applicazioni Node.js.
 ajinabraham/njsscan
Scanner SAST semantic-aware per applicazioni Node.js che rileva pattern di codice non sicuri utilizzando il pattern matching di libsast e l'analisi…
 cc1a2b/jshunter
jshunter è uno strumento da riga di comando progettato per analizzare file JavaScript ed estrarre endpoint. Questo strumento è specializzato…
 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
 microsoft/applicationinspector
Un analizzatore di codice sorgente progettato per evidenziare caratteristiche di interesse e altre proprietà per rispondere rapidamente alla domanda…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 openbreach/canop
CLI di analisi statica che scansiona il codice generato dall'IA alla ricerca di vulnerabilità come SQL injection, reflection non sicura e segreti…
 arian-gogani/enforcement-coverage
Trova le route API che presentano un'autorizzazione più debole rispetto a quelle dello stesso livello. CVE-2026-45316 recuperato dal codice sorgente.…
 anna-kravets/codeql-buffer-overflow-variant
Variante sintetica dell'overflow del buffer di stack CWE-120 di CVE-2020-8597 (pppd EAP) come target di analisi statica CodeQL
 luiscastellanos-dev/cobol-shield
Toolkit di hardening della sicurezza per sistemi legacy COBOL — rilevamento di Unicode invisibile, analisi dei confini di formato, integrità della…