metasploit-framework

Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…

Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…

Framework di Emulazione Avversaria

Libreria per hacking della memoria di Windows

Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.

Generatore di Reverse Shell ospitato con un sacco di funzionalità. -- (Ottimo per CTF)

Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.

Unicorn è un semplice strumento per utilizzare un attacco di downgrade di PowerShell e iniettare shellcode direttamente in memoria. Basato sugli…

Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.

PEDA - Assistenza allo Sviluppo di Exploit in Python per GDB

Genera shellcode indipendente dalla posizione per x86, x64 o AMD64+x86 che carica assembly .NET, file PE e altri payload Windows dalla memoria e li…

Implementazione in shellcode di Reflective DLL Injection. Converte DLL in shellcode indipendente dalla posizione.

Framework assembler multi-architettura che converte il codice sorgente assembly in codice macchina per Arm, x86, MIPS, PowerPC, RISC-V e altri, con…

Generazione di Payload Windows Non Rilevabili

Evasione di AV/EDR tramite chiamate di sistema dirette.

Converte PE in uno shellcode.

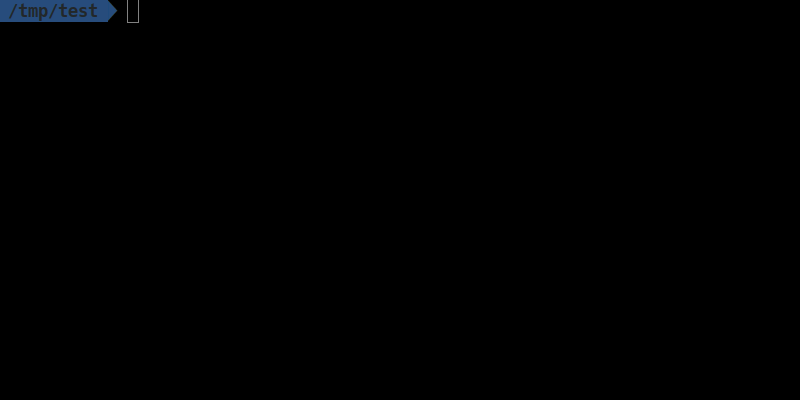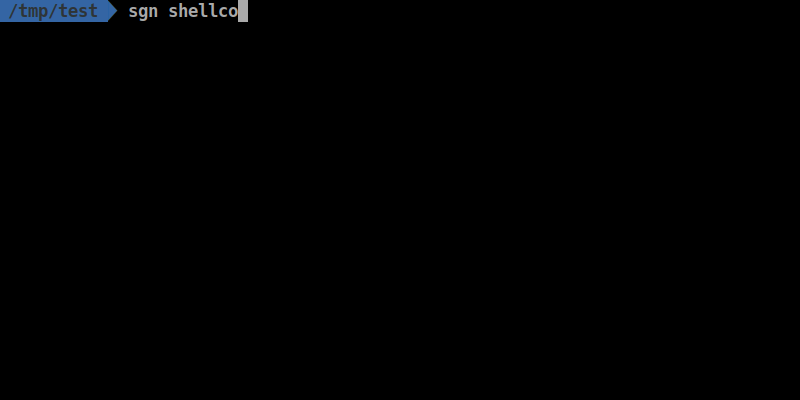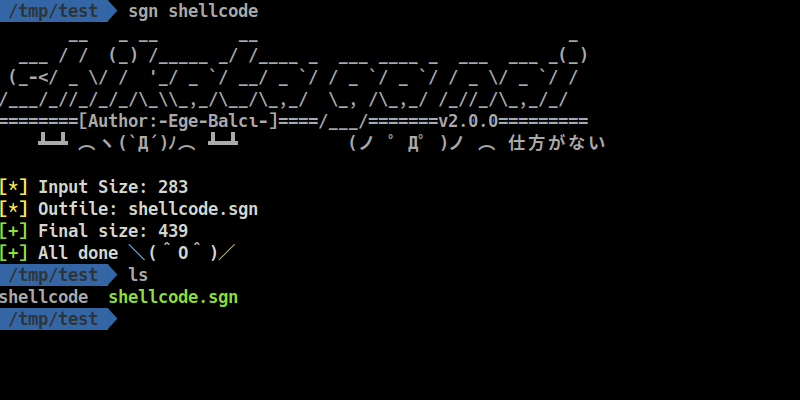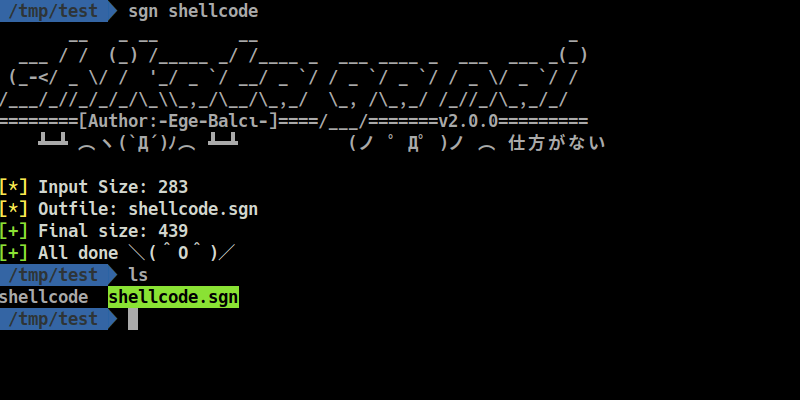
Codificatore binario polimorfico per payload di sicurezza offensiva. Codifica shellcode con loop di feedback basato su LFSR, iniezione di istruzioni…

Chimera è uno script di offuscamento PowerShell progettato per bypassare AMSI e soluzioni antivirus commerciali.