powershell-backdoor-generator

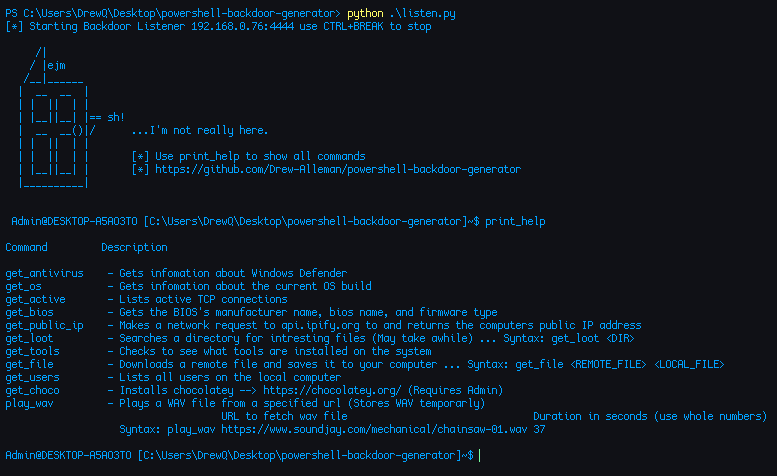
Backdoor inversa scritta in PowerShell e offuscata con Python. Genera payload per dispositivi di hacking popolari come Flipper Zero e Hak5 USB Rubber…

Backdoor inversa scritta in PowerShell e offuscata con Python. Genera payload per dispositivi di hacking popolari come Flipper Zero e Hak5 USB Rubber…

Tecnica di iniezione di shellcode in C++ che utilizza crittografia XOR e conversione di stringhe UUID per bypassare Windows Defender, con…

Caricatore di shellcode in Go che combina multiple tecniche di evasione

Una DLL autonoma che esporta i database in chiaro una volta iniettata nel processo di KeePass.

Loader riflessivo in C# per binari non gestiti.

Exploit Linux ELF x32/x64 per bypass ASLR e DEP/NX con stack-spraying

Un POC per la nuova tecnica di iniezione, che abusa dell'API fork di Windows per eludere gli EDR.…

Un semplice PoC per invocare uno shellcode crittografato tramite una chiamata nascosta

Caricatore di shellcode che dimostra molteplici tecniche di esecuzione tra cui syscall dirette, evasione IAT, payload crittografati, spoofing PPID e…

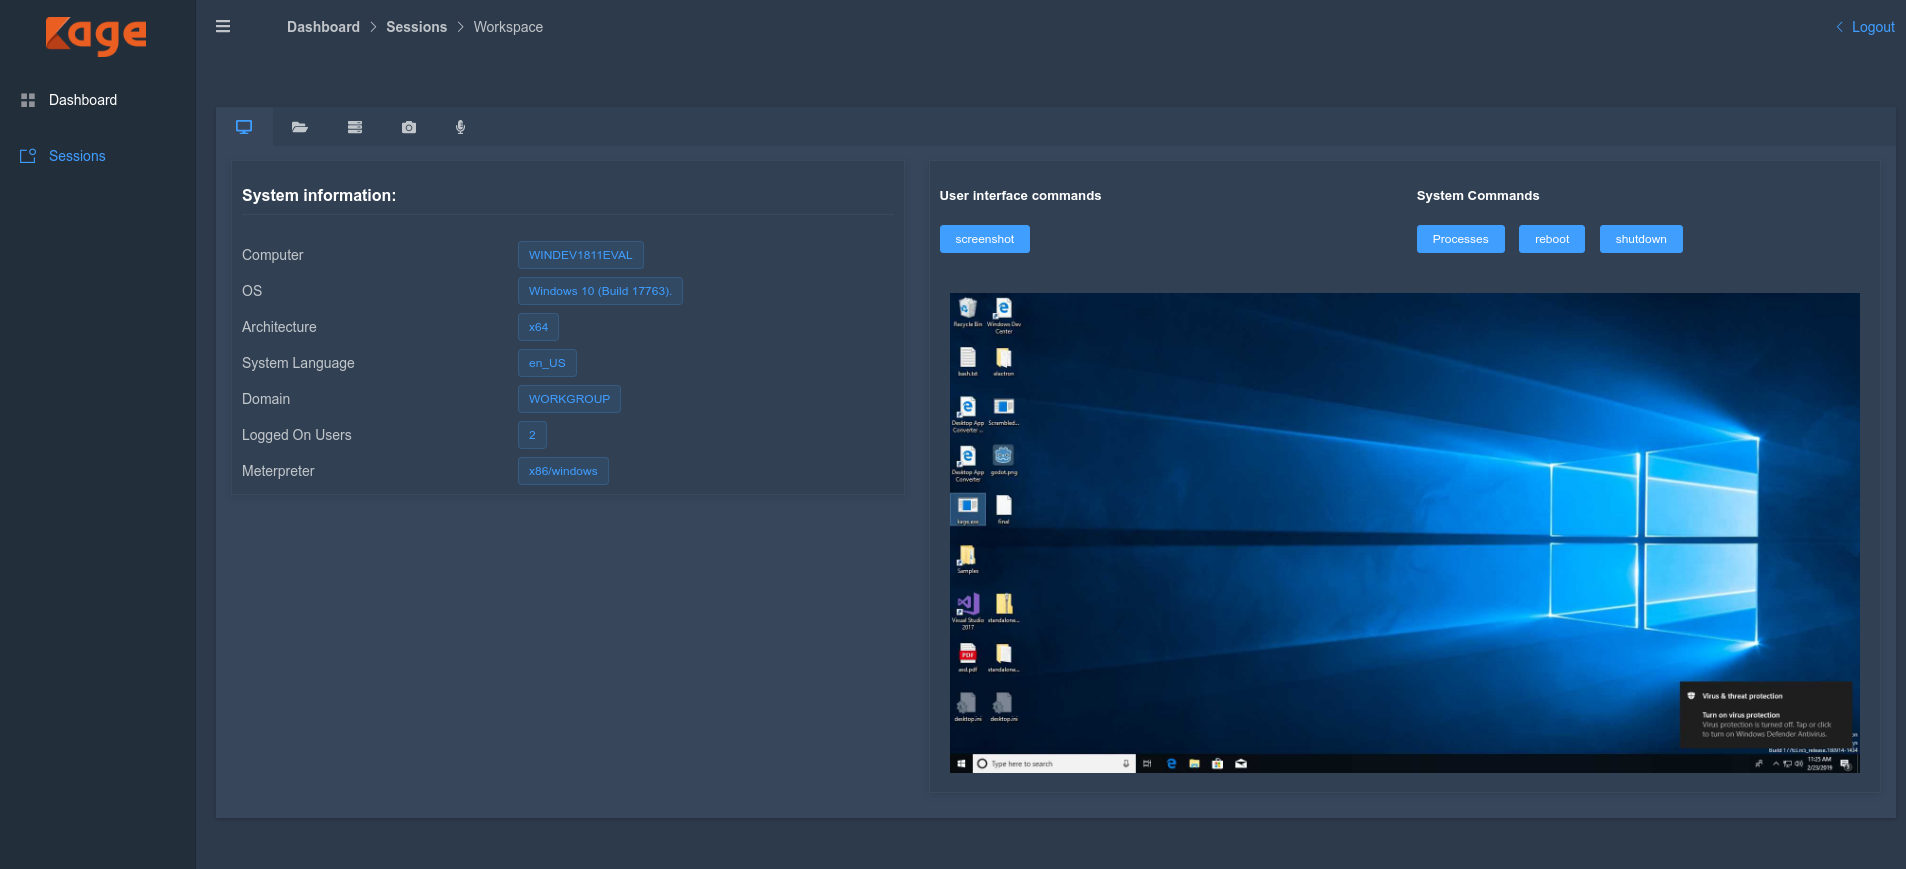
Kage è un'interfaccia grafica per Metasploit Meterpreter e Session Handler

MD5-Monomorphic Shellcode Packer - tutti i payload hanno lo stesso hash MD5

Evasione di AV/EDR tramite chiamate di sistema dirette.

EXOCET - strumento di consegna del payload che elude l'antivirus, non rilevabile

Stanco di guardare hex tutto il giorno e di sputare '\x41'? Preferisci guardare Lugia/Charmander? Ho la soluzione per te.

IDPS & SandBox & AntiVirus UCCISORE FURTIVO. MorphAES è il primo motore polimorfo di shellcode al mondo, con proprietà metamorfiche e capacità di…

Una tecnica avanzata di evasione in memoria che fa oscillare la protezione della memoria dello shellcode tra RW/NoAccess e RX e poi ne…

Implementazione in shellcode di Reflective DLL Injection. Converte DLL in shellcode indipendente dalla posizione.

.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim