Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Shellcode — Strumenti — Pagina 22 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
404 risultati
Havoc preview
Archived

Havoc

GitHubhavocframework/havoc

Il Framework Havoc

penetration-testing-frameworksexploit-frameworkspayload-generation+5
8.5k
10 mesi fa
ScareCrow preview
Archived

ScareCrow

GitHuboptiv/scarecrow

ScareCrow - Framework di creazione payload progettato per il bypass dell'EDR.

exploit-frameworkspayload-generationshellcode+3
2.9k3 anni fa
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

Utilità IDA Pro del team FLARE
dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5k1 anno fa
Freeze preview
Archived

Freeze

GitHuboptiv/freeze

Freeze è un toolkit per payload progettato per bypassare gli EDR utilizzando processi sospesi, syscall dirette e metodi di esecuzione alternativi.
penetration-testing-frameworksexploit-frameworkspayload-generation+8
1.5k3 anni fa
Phantom-Evasion preview
Archived

Phantom-Evasion

GitHuboddcod3/phantom-evasion

Strumento di evasione antivirus in Python
privilege-escalationdynamic-analysis-sandboxingexploit-frameworks+6
1.4k2 anni fa
DKMC preview
Archived

DKMC

GitHubmr-un1k0d3r/dkmc

DKMC - Dont kill my cat - Strumento di evasione di payload dannosi

payload-generationshellcodeweb-application-exploitation+3
1.4k6 anni fa
Mangle preview
Archived

Mangle

GitHuboptiv/mangle

Mangle è uno strumento che manipola aspetti di eseguibili compilati (.exe o DLL) per evitare il rilevamento da parte degli EDR.
defensive-toolsprivilege-escalationexploitation+6
1.2k3 anni fa
OffensiveNotion preview
Archived

OffensiveNotion

GitHubmttaggart/offensivenotion

Notion come piattaforma per operazioni offensive
penetration-testing-frameworksprivilege-escalationreconnaissance+6
1.2k3 anni fa
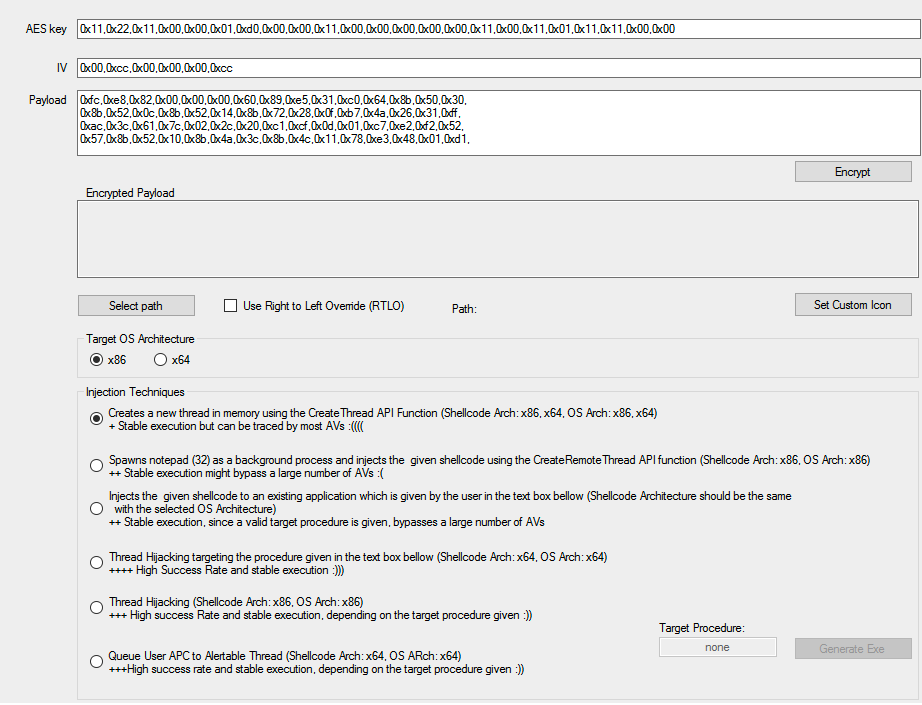
AVIator preview
Archived

AVIator

GitHubch0pin/aviator

Progetto di evasione antivirus
encryption-decryption-toolsexploit-frameworkspayload-generation+3
1.2k1 anno fa
wordpress-exploit-framework preview
Archived

wordpress-exploit-framework

GitHubrastating/wordpress-exploit-framework

Un framework Ruby progettato per assistere nei test di penetrazione dei sistemi WordPress.
exploit-frameworksvulnerability-analysisshellcode+3
1.0k6 anni fa
Ivy preview
Archived

Ivy

GitHuboptiv/ivy

Ivy è un framework per la creazione di payload per l'esecuzione di codice sorgente VBA (macro) arbitrario direttamente in memoria. Il loader di Ivy…
payload-generationexploitationshellcode+4
7433 anni fa
Freeze.rs preview
Archived

Freeze.rs

GitHuboptiv/freeze.rs

Freeze.rs è un toolkit di payload per bypassare gli EDR tramite processi sospesi e syscall dirette, scritto in RUST.
encryption-decryption-toolsexploitationshellcode+3
7153 anni fa
FunctionStomping preview
Archived

FunctionStomping

GitHubidov31/functionstomping

Tecnica di iniezione di shellcode. Fornita come header C++, programma Rust autonomo o libreria.
defensive-toolsprivilege-escalationexploitation+7
7063 anni fa
Black-Angel-Rootkit preview
Archived

Black-Angel-Rootkit

GitHubxaff-xaff/black-angel-rootkit

Black Angel è un rootkit in modalità kernel x64 per Windows 11/10. Il rootkit può essere caricato con DSE abilitato mantenendo la sua piena…

privilege-escalationids-ips-evasionshellcode+2
6802 anni fa
avscript preview
Archived

avscript

GitHubtaviso/avscript

Avast Shell interattiva JavaScript
vulnerability-analysisexploitationreverse-engineering+5
6736 anni fa
Citadel preview
Archived

Citadel

GitHubredcode-labs/citadel

Raccolta di script di pentesting
payload-generationexploitationscripting-automation+6
4384 anni fa
venom-rs preview
Archived

venom-rs

GitHubmemn0ps/venom-rs

Rusty Injection - Shellcode Reflective DLL Injection (sRDI) in Rust (Nome in codice: Venom)

shellcodepost-exploitationred-teaming+2
3702 anni fa
v0lt preview
Archived

v0lt

GitHubp1kachu/v0lt

Kit di strumenti CTF per la sicurezza (Non più mantenuto)

payload-generationexploitationscripting-automation+6
3708 anni fa
Precedente1…212223Successivo