Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Citadel — Raccolta di script di pentesting | Kitploit
Strumenti/GitHubGitHub/redcode-labs/citadel
Generazione di PayloadExploitScripting e AutomazioneShellcodeRaccolta InformazioniSicurezza WebPenetration TestingUtilità e FrameworkAnalisi DNSArchived
GitHubredcode-labs/citadel

Citadel

43865374 anni faRevisionato da Kitploit

Raccolta di script di pentesting

Vedi Repository
Condividi


Netenum

Language Language License

Introduzione

Citadel è una raccolta di vari script per attività relative ai pentest.

Elenco degli script inclusi

  • vars.zsh
  • msf_resource_scripts
  • dnsdump.py
  • fileinfo.zsh
  • fileserver.py
  • opcodes.zsh
  • stackpush.zsh
  • ssl_convert.zsh
  • gitdownload.zsh
  • cardmon.zsh
  • powershell_cmd_stager.py
  • sf_parser.py
  • xml_to_json.py
  • enum_forms.py
  • linker.sh
  • init_commit.sh
  • shellstorm.py

vars.zsh

Esporta utili variabili di rete che possono essere usate direttamente nel terminale.

msf_resource_scripts

Questa directory contiene alcuni file `.rc` per la console di Metasploit Framework che automatizzano determinate attività nella CLI. Per farli funzionare correttamente, metti tutti gli script di questa directory nel tuo percorso predefinito contenente gli script di risorse per il framework, quindi carica il file principale: `msf5> resource main.rc`.

sf_parser.py
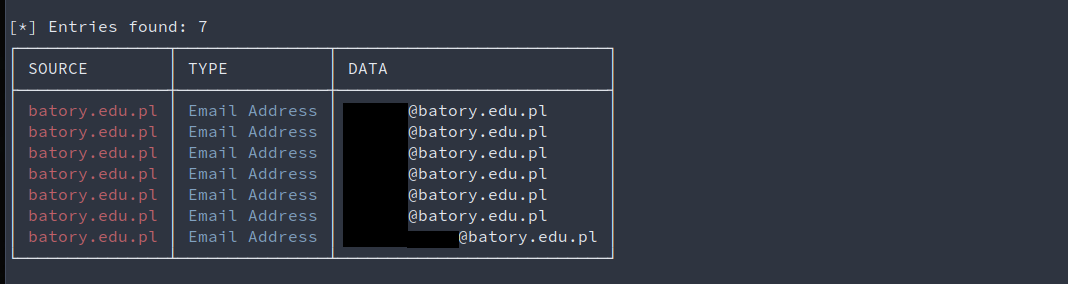
Pretty-print dei risultati di una scansione SpiderFoot

dnsdump.py

Scarica una rappresentazione grafica della struttura DNS da dnsdump.com.

fileinfo.zsh

Presenta informazioni di base sul file selezionato.

fileserver.py
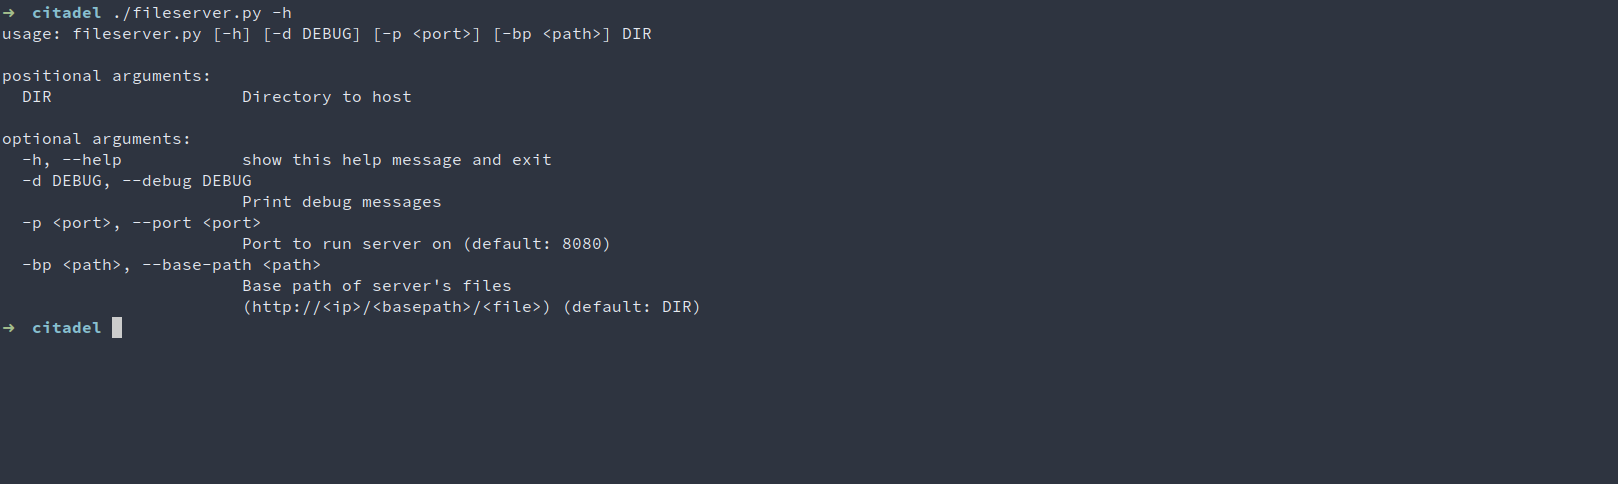
Semplice server di file che espone una directory locale.

opcodes.zsh

Estrae gli opcode da un binario e li stampa su STDOUT. Utile nello sviluppo di shellcode.

stackpush.zsh
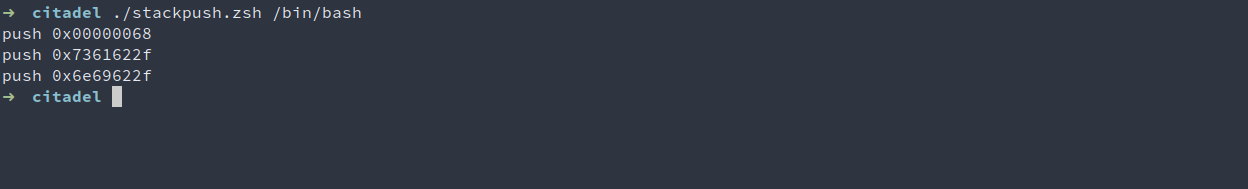
Genera istruzioni assembly che inseriscono una stringa desiderata nello stack.

ssl_convert.zsh
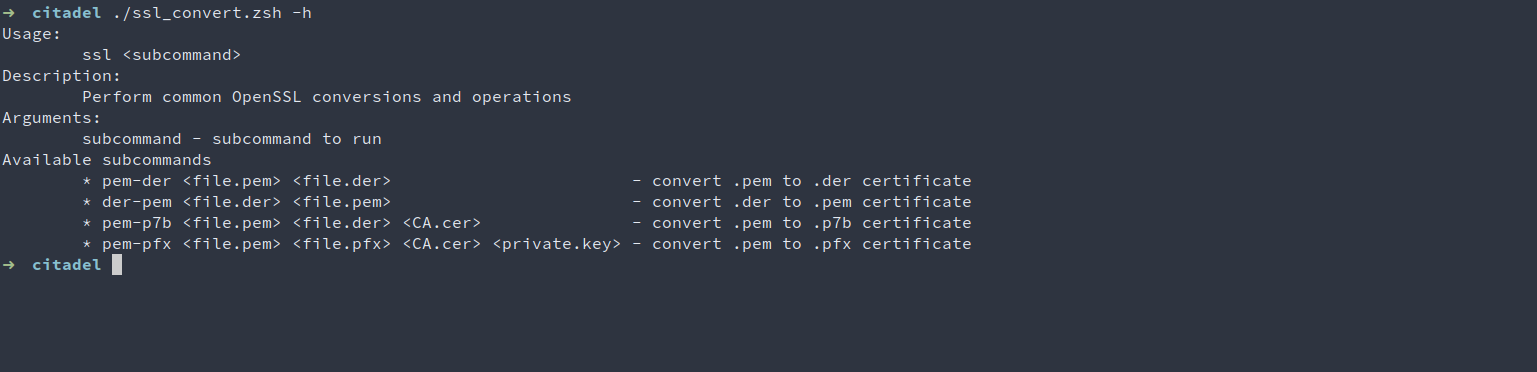
Esegue le comuni conversioni di file OpenSSL.

gitdownload.zsh

Scarica un singolo file da un repository Github.

cardmon.zsh

Passa rapidamente tra le modalità di un'interfaccia di rete.

powershell_cmd_stager.py
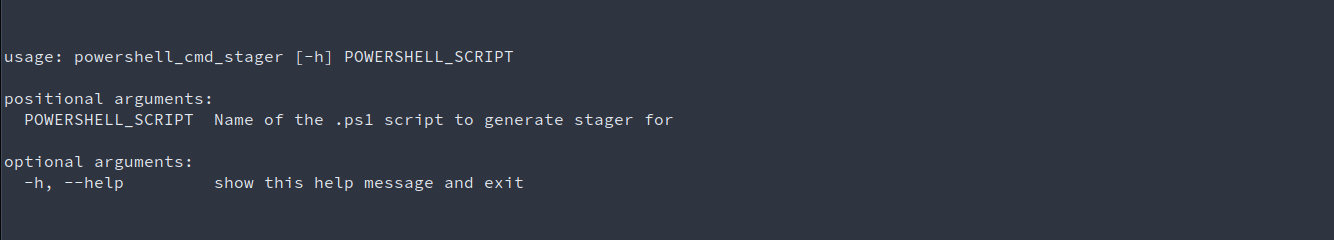
Crea un command stager che eseguirà lo script Powershell fornito

xml_to_json.py
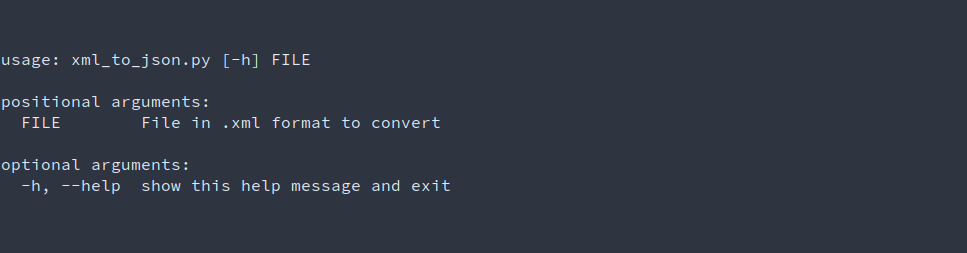
Converte un file .xml in JSON

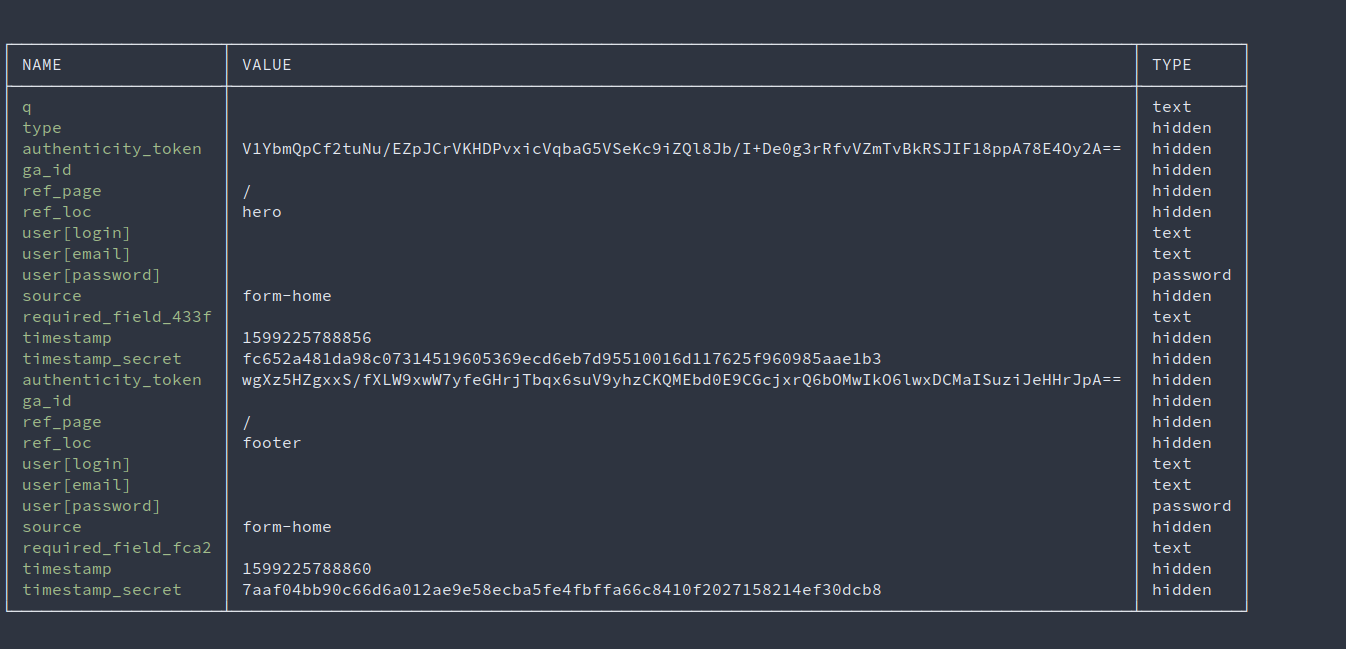
enum_forms.py

Estrae i moduli da un URL

linker.sh

Crea collegamenti simbolici in '.' per tutti gli eseguibili trovati nella directory specificata

init_commit.sh

Crea un repository .git e invia tutti i file al remoto

shellstorm.py

Cerca shellcode usando l'API Shellstorm. Puoi estrarre i byte grezzi dello shellcode e scriverli in un file

Licenza

Questo software è sotto Licenza MIT
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








