
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Shellcode — Strumenti — Pagina 18 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
405 risultati
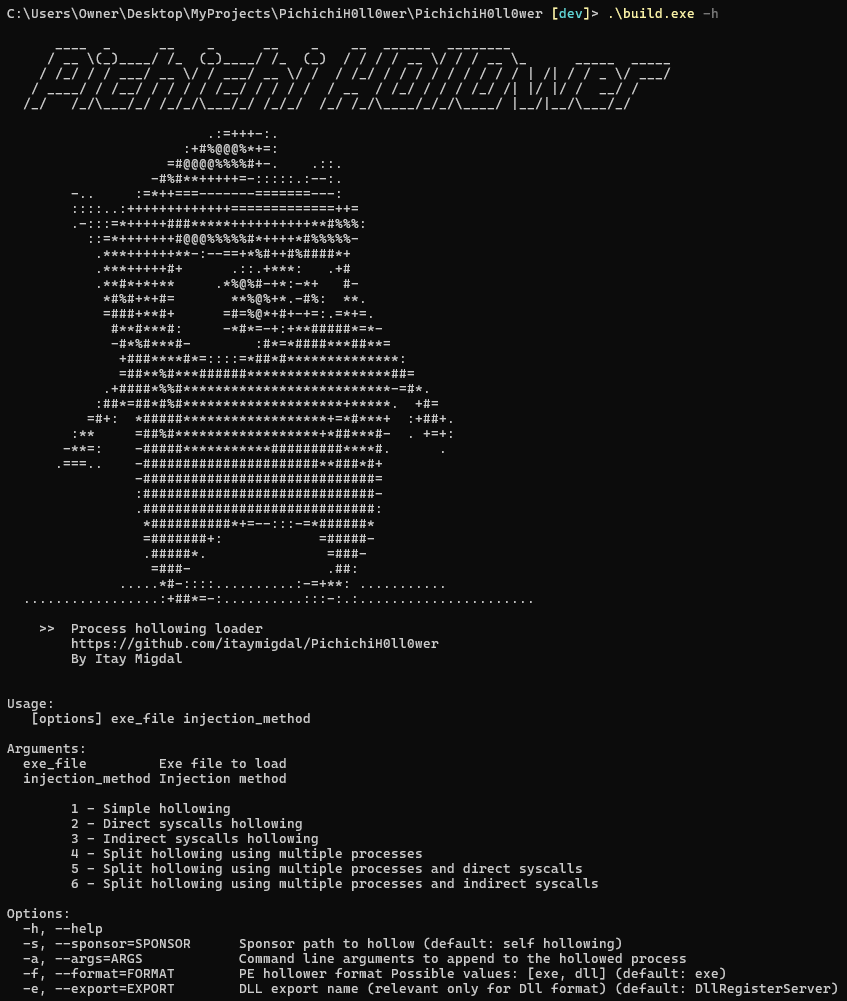
PichichiH0ll0wer preview

PichichiH0ll0wer

GitHubitaymigdal/pichichih0ll0wer

Caricatore process hollowing basato su Nim per eseguibili PE con metodi di iniezione configurabili, syscall dirette/indirette, anti-debug,…
payload-generationexploitationshellcode+3
65
1 anno fa
CustomLoadImage preview

CustomLoadImage

GitHubbackdoorskid/customloadimage

Caricamento furtivo di assembly .NET utilizzando AssemblyNative::LoadFromBuffer
defensive-toolsexploitationshellcode+3
587 mesi fa
Binary Exploits preview

Binary Exploits

GitLabexploit-database/exploitdb-bin-sploits

exploitdb-bin-sploits // Gli exploit binari dell'Exploit-Database (ciò che si trovava nella directory /sploits)
exploit-frameworksvulnerability-analysisexploitation+6
553 anni fa
gopher47 preview

gopher47

GitHuban00brektn/gopher47

Un Gopher Assassin di terze parti per il Havoc Framework.
port-scanningshellcodepost-exploitation+4
442 anni fa
sc2pe preview

sc2pe

GitHubdump-guy/sc2pe

Semplice app dotnet Native AOT che usa AsmResolver per convertire shellcode in PE
payload-generationshellcodepayload-development
663 anni fa
nimcrypt preview

nimcrypt

GitHubchaelsoo/nimcrypt

Strumento di crittografia basato su Nim per offuscare shellcode e payload per eludere Windows Defender.
encryption-decryption-toolsexploitationids-ips-evasion+6
213 mesi fa
msf_shellcode_analysis preview

msf_shellcode_analysis

GitHubyo-yo-yo-jbo/msf_shellcode_analysis

Analisi statica guidata di uno shellcode Windows di Metasploit: decodifica del payload PowerShell, offuscamento XOR, PEB walking e risoluzione della…

static-analysisreverse-engineeringshellcode+3
283 mesi fa
lacuna-rs preview

lacuna-rs

GitHubkarkas66/lacuna-rs

Crate Rust per ghost-frame call-stack spoofing, runtime indirect syscalls e APC injection su Windows x64. Fornisce risoluzione SSN, emissione di stub…
shellcodepost-exploitationred-teaming+2
1817 giorni fa
wshlient preview

wshlient

GitHubgildasio/wshlient

Uno strumento semplice per interagire con web shell e vulnerabilità di command injection.

shellcodeweb-application-exploitationpenetration-testing+1
371 anno fa
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Collezione di script radare2 per l'analisi di malware: estrazione di binari da dump di memoria, patch degli header PE e decodifica degli import di…
memory-forensicsreverse-engineeringshellcode+3
328 anni fa
SMBRat preview

SMBRat

GitHuboperatorequals/smbrat

Uno strumento di amministrazione remota per Windows in Visual Basic con percorsi UNC
phishing-toolspayload-generationpersistence-mechanisms+8
227 anni fa
LCSAJdump preview

LCSAJdump

GitHubchris1sflaggin/lcsajdump

Un approccio multi-architettura basato su grafi potenziato da ML per il rilevamento di gadget ROP

static-analysisexploitationreverse-engineering+6
274 mesi fa
static_asm preview

static_asm

GitHubmahmoudimus/static_asm

Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
payload-generationcode-analysisexploitation+6
3111 giorni fa
CrabLoader preview

CrabLoader

GitHubqmadev/crabloader

Caricatore riflessivo definito dall'utente basato su Rust per payload di Cobalt Strike. Evita le pagine di memoria RWX per la sicurezza OPSEC.…

penetration-testing-frameworksexploit-frameworksshellcode+3
337 mesi fa
ExploitDev preview

ExploitDev

GitHubforrest-orr/exploitdev

Vari strumenti, PoC ed esperimenti legati al mio blog su https://www.forrest-orr.net/

exploitationshellcodepayload-development+1
425 anni fa
XeytanWin32-RAT preview

XeytanWin32-RAT

GitHubmelardev/xeytanwin32-rat

LAVORI IN CORSO. RAT scritto in C++ utilizzando le API Win32

privilege-escalationpersistence-mechanismsexploitation+8
207 anni fa
AetherVM preview

AetherVM

GitHubaethervm/aethervm

Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
224 giorni fa
canon-mf644 preview

canon-mf644

GitHubsynacktiv/canon-mf644

Kit di analisi degli exploit e del firmware per le vulnerabilità della stampante Canon MF644, inclusi exploit in Python, shellcode ARM e script…

embedded-systems-securitystatic-analysisvulnerability-analysis+6
293 anni fa
Precedente1…171819…23Successivo
