

SysWhispers3
 klezvirus/syswhispers3
SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
defensive-toolspayload-generationexploitation+5
1.6k
klezvirus/syswhispers3SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
 chaelsoo/hollow
Un generatore di loader per shellcode con supporto per molteplici tecniche di iniezione, progettato per operazioni di red team.

 nodauf/girsh
Genera automaticamente una reverse shell completamente interattiva per una vittima Linux o Windows
 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
 ekultek/graffiti
Uno strumento per generare one-liner offuscati per assistere nei test di penetrazione
 sk4r4b/ntdll-reconstruction
Una tecnica che combina l'unhooking di NTDLL e le varianti del gate di Hellsgate
 rurixis/msrkit
Un concetto che utilizza una catena ROP abbinata a una primitiva WRMSR per chiamare funzioni del kernel e mappare driver non firmati tramite BYOVD…
 trickster0/offensiverust
Weaponizzazione di Rust per operazioni di Red Team.
 reyammer/shellnoob
Un toolkit per scrivere shellcode
 umpolungfish/byvalver
prende i bad-bytes dello shellcode e li scaccia, restituendo shellcode pulito con funzionalità preservate
 s0lst1c3/dropengine
DropEngine fornisce un framework malleabile per creare shellcode runner, consentendo agli operatori di scegliere tra una selezione di componenti e…
 x-3306/project-onyx
Evasion EDR avanzata tramite spoofing della telemetria dell'IA e sandboxing WASM. Il Progetto Onyx è una pipeline Red Team PoC progettata per…
 jthuraisamy/syswhispers2
Evasione di AV/EDR tramite chiamate di sistema dirette.
 mythicagents/medusa
Agente C2 multipiattaforma per Mythic con caricamento dinamico delle funzioni, proxy SOCKS5, operazioni sui file, iniezione di shellcode e moduli di…
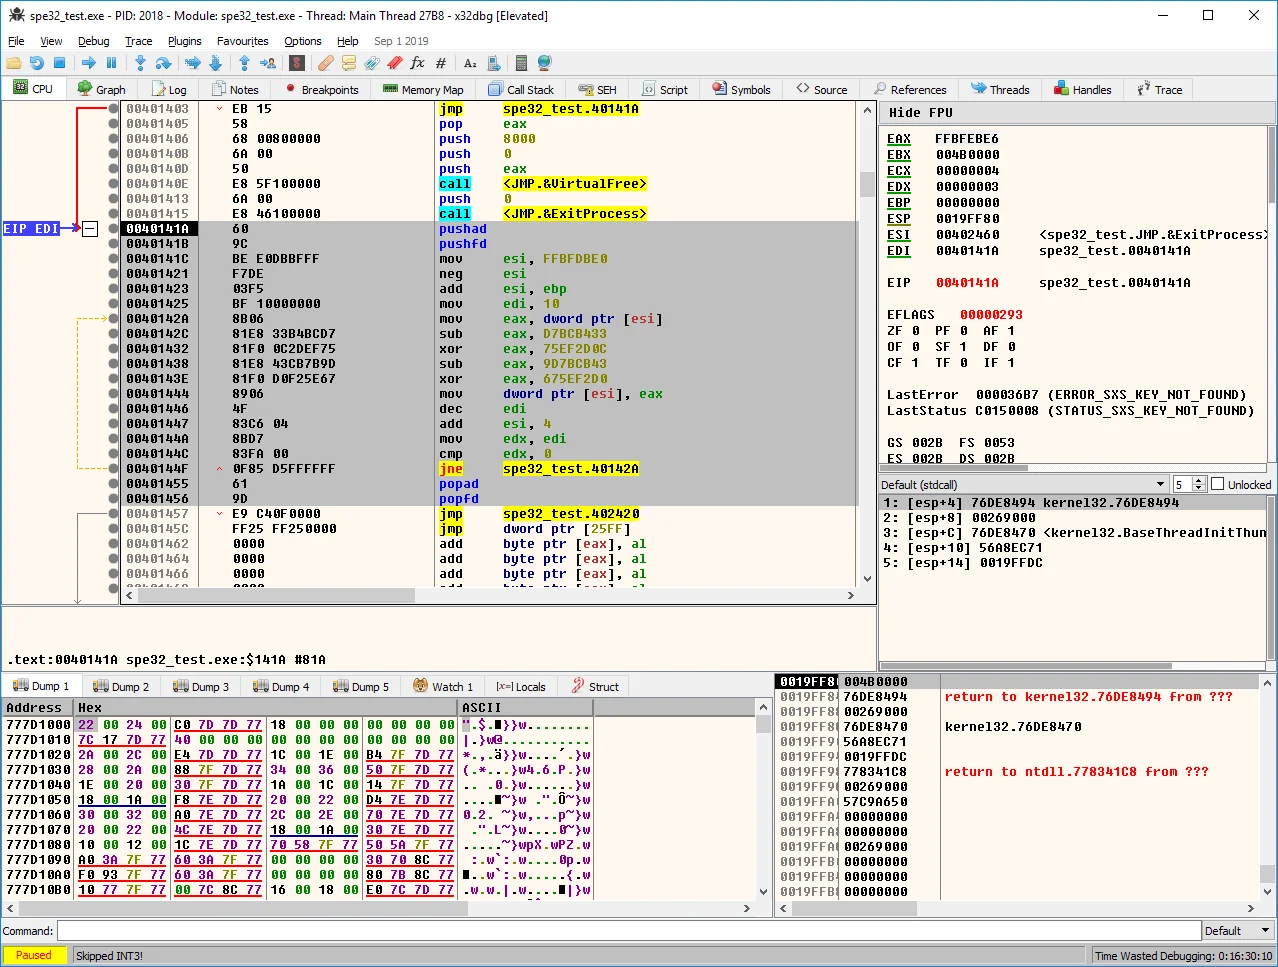 pelock/simple-polymorphic-engine-spe32
Genera codice di decrittazione polimorfico unico per cifrare i dati, utilizzando istruzioni e chiavi selezionate casualmente, con generazione di…
 idov31/sandman
Backdoor basata su NTP per reti protette, che consegna ed esegue shellcode arbitrario tramite traffico NTP spoofato con persistenza opzionale come…
 therealdreg/nasm_linux_x86_64_pure_sharedlib
Libreria condivisa (.so) NASM Linux x86_64 pura (senza dipendenze), POC per Reflective ELF SO injection