
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Trojan di Accesso Remoto — Strumenti — Pagina 5 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
114 risultati
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
64
1 mese fa
netrat preview

netrat

GitHubroccomuso/netrat

Maledettamente facile generatore di RAT multipiattaforma in Node.js.
payload-generationexploitationcommand-and-control+1
325 anni fa
SkyRAT preview

SkyRAT

GitHubyschgroup/skyrat

SkyRAT - Strumento di amministrazione remota Powershell
password-attackspersistence-mechanismslateral-movement+5
348 anni fa
Gh0st-light preview

Gh0st-light

GitHubholmesian/gh0st-light

La vecchia roba dopo la semplificazione
post-exploitationpenetration-testingcommand-and-control+3
3510 anni fa
Schwarze-Sonne-RAT preview

Schwarze-Sonne-RAT

GitHubmwsrc/schwarze-sonne-rat

SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
privilege-escalationpersistence-mechanismslateral-movement+6
299 anni fa
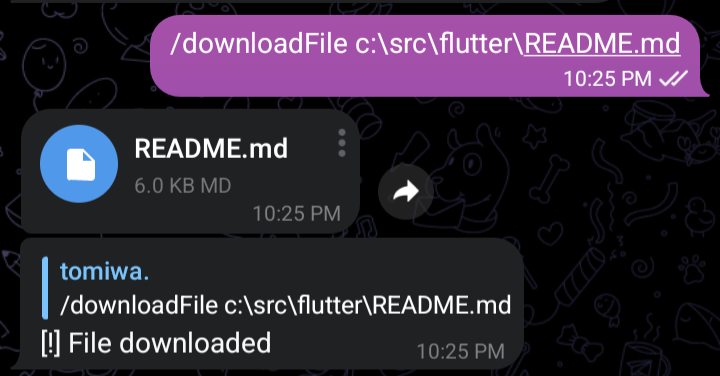
telegram-c2 preview

telegram-c2

GitHubtomiwa-ot/telegram-c2

Controllare un sistema da remoto tramite Telegram
persistence-mechanismsinformation-gatheringpost-exploitation+4
501 anno fa
Orwell-RAT-and-Botnet preview

Orwell-RAT-and-Botnet

GitHubcorrecthorsebatterystaple-sudo/orwell-rat-and-botnet

Orwell è un RAT e una Botnet progettati come un trio di programmi.

payload-generationpost-exploitationcommand-and-control+2
319 anni fa
XeytanWin32-RAT preview

XeytanWin32-RAT

GitHubmelardev/xeytanwin32-rat

LAVORI IN CORSO. RAT scritto in C++ utilizzando le API Win32

privilege-escalationpersistence-mechanismsexploitation+8
207 anni fa
DarkFox preview

DarkFox

GitHubfedericochieregato/darkfox

Trojan ad accesso remoto creato con WinRar, installer di Firefox e Reverse Shell in Python incorporata.
persistence-mechanismsmalware-analysiscommand-and-control+2
257 anni fa
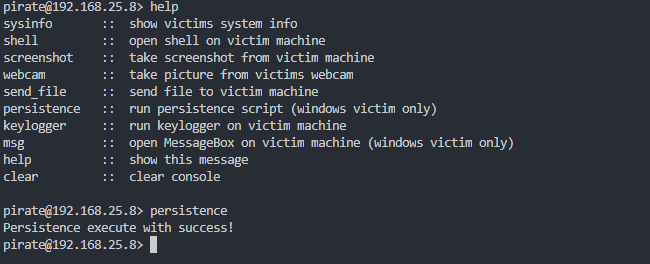
PIRATE preview

PIRATE

GitHubgbrn1/pirate

Tool di accesso remoto in Python
payload-generationpersistence-mechanismspost-exploitation+5
256 anni fa
Stealth-Kid-RAT preview

Stealth-Kid-RAT

GitHubartbitrage/stealth-kid-rat

Stealth Kid RAT (SKR) è un trojan ad accesso remoto (RAT) open-source multi-piattaforma scritto in C#. Rilasciato con licenza MIT. Il progetto SKR è…
penetration-testingcommand-and-controleducation+3
245 anni fa
C2-Pwn preview

C2-Pwn

GitHublukebob-zz/c2-pwn

Utilizza l'API di Shodan per recuperare i server C2 su cui eseguire exploit noti.
osintreconnaissancevulnerability-analysis+3
198 anni fa
Sub7 preview

Sub7

GitLabillwill/sub7

Codice sorgente per SubSeven 2.1.3

payload-generationpost-exploitationmalware-analysis+2
153 anni fa
MrRAT preview

MrRAT

GitHubuser696/mrrat

:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x

encryption-decryption-toolspersistence-mechanismspost-exploitation+3
149 anni fa
TospoVirus preview

TospoVirus

GitHubcatatonicprime/tospovirus

Un worm che infetta WiFi Pineapple.
persistence-mechanismsexploitationlateral-movement+5
1711 anni fa
teamview preview

teamview

GitHubianxtianxt/teamview

Genera payload con ID e password TeamViewer per l'accesso remoto alle macchine target. Combina la generazione di eseguibili con software di controllo…
payload-generationremote-access-toolremote-access-trojan
117 anni fa
DesckVB-RAT preview

DesckVB-RAT

GitHubshadowopcode/desckvb-rat

Analisi completa di un Trojan di accesso remoto mai documentato prima collegato alla toolchain di Pjoao1578
ioc-managementosintmalware-analysis+8
98 mesi fa
claude-poc preview

claude-poc

GitHubrootup/claude-poc

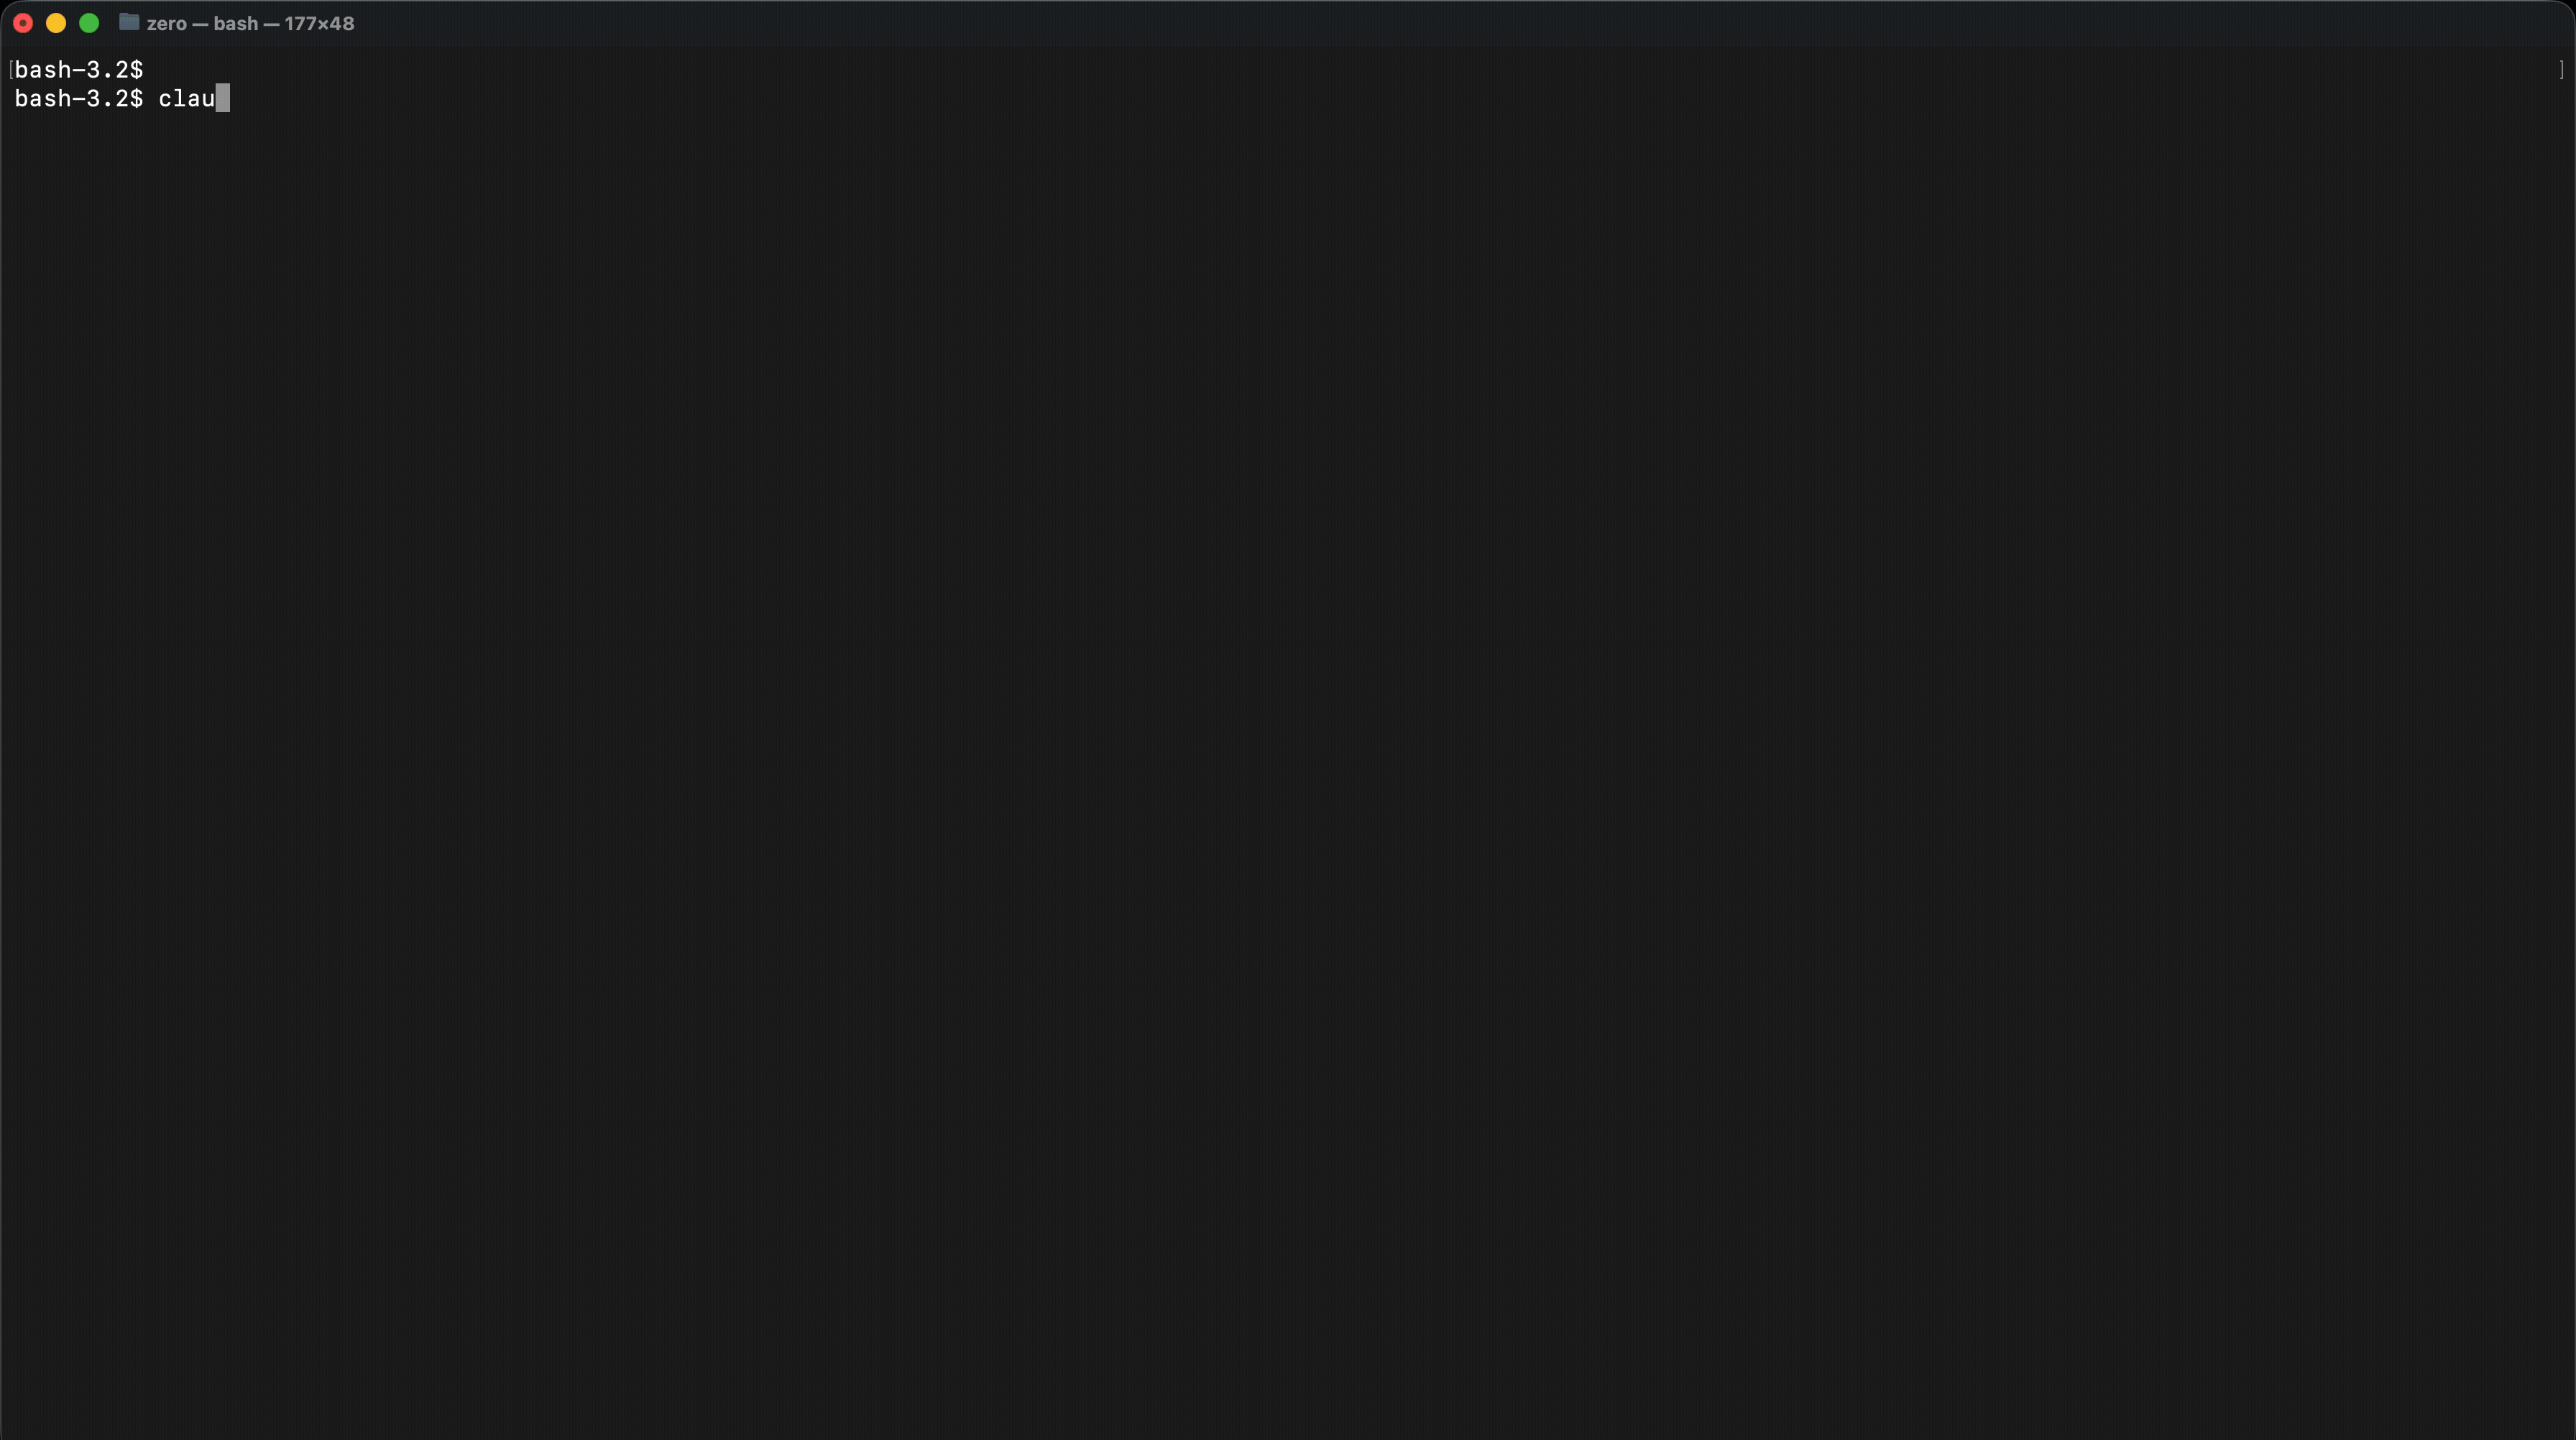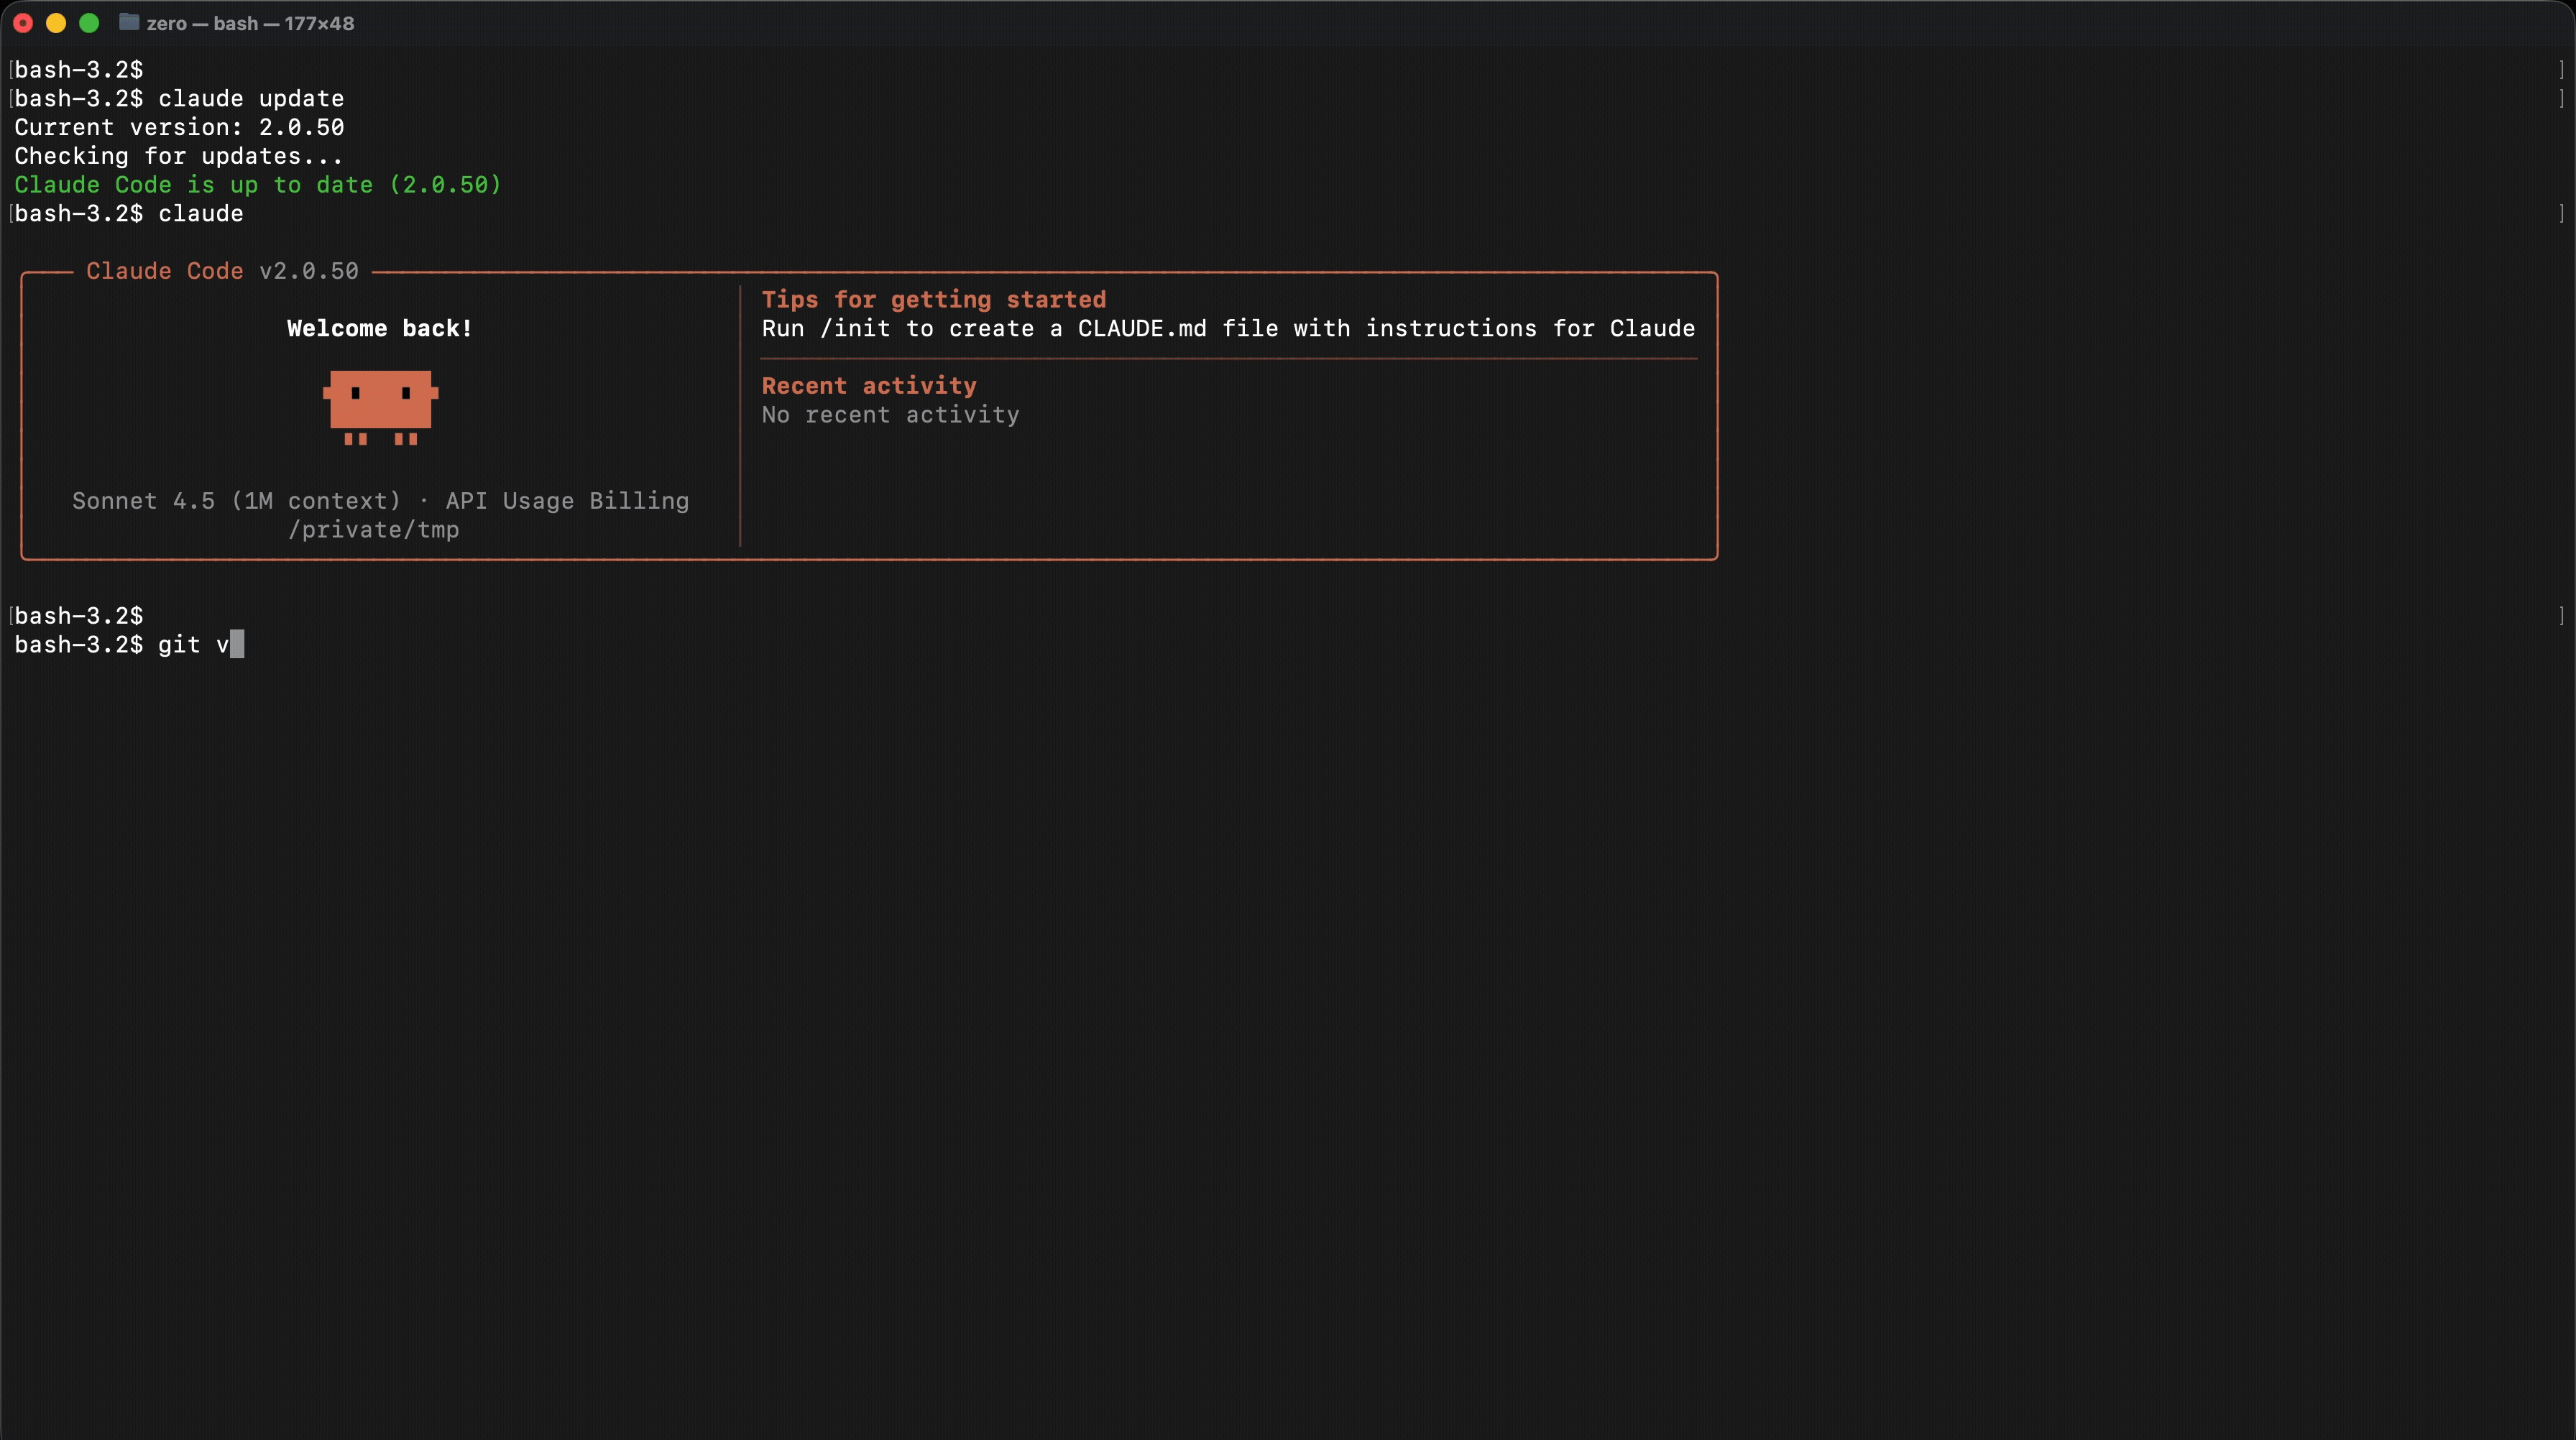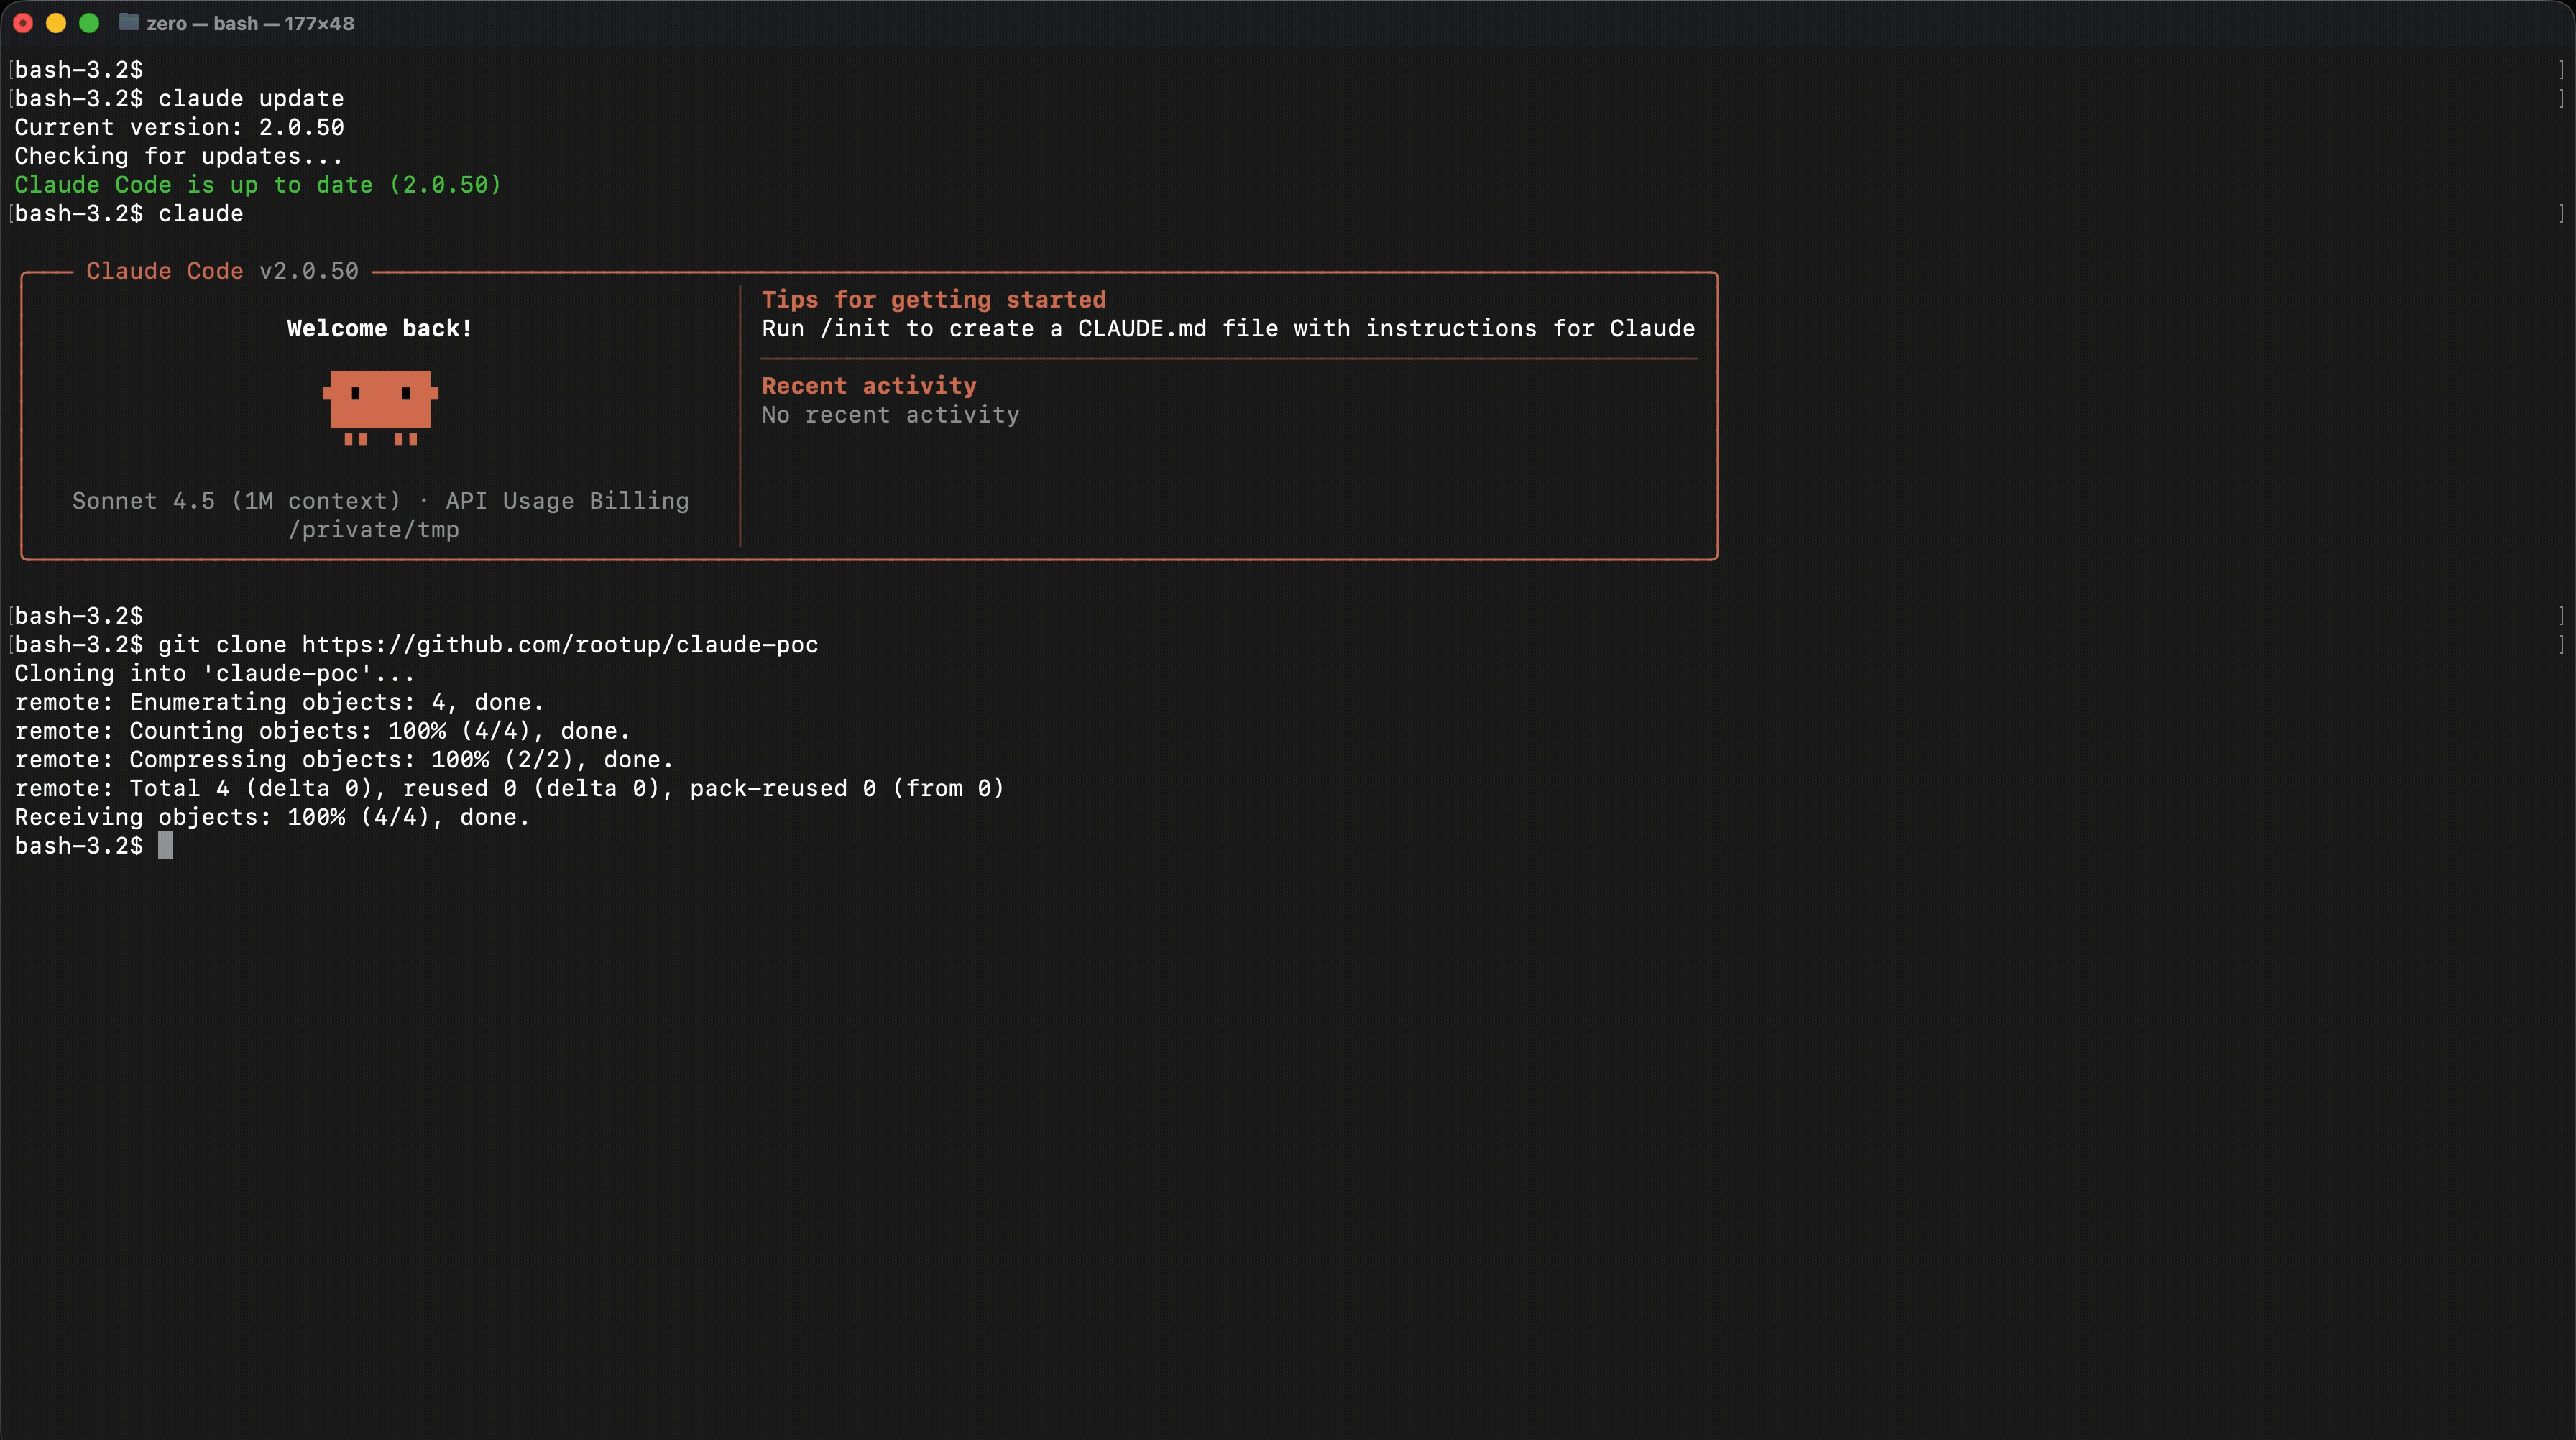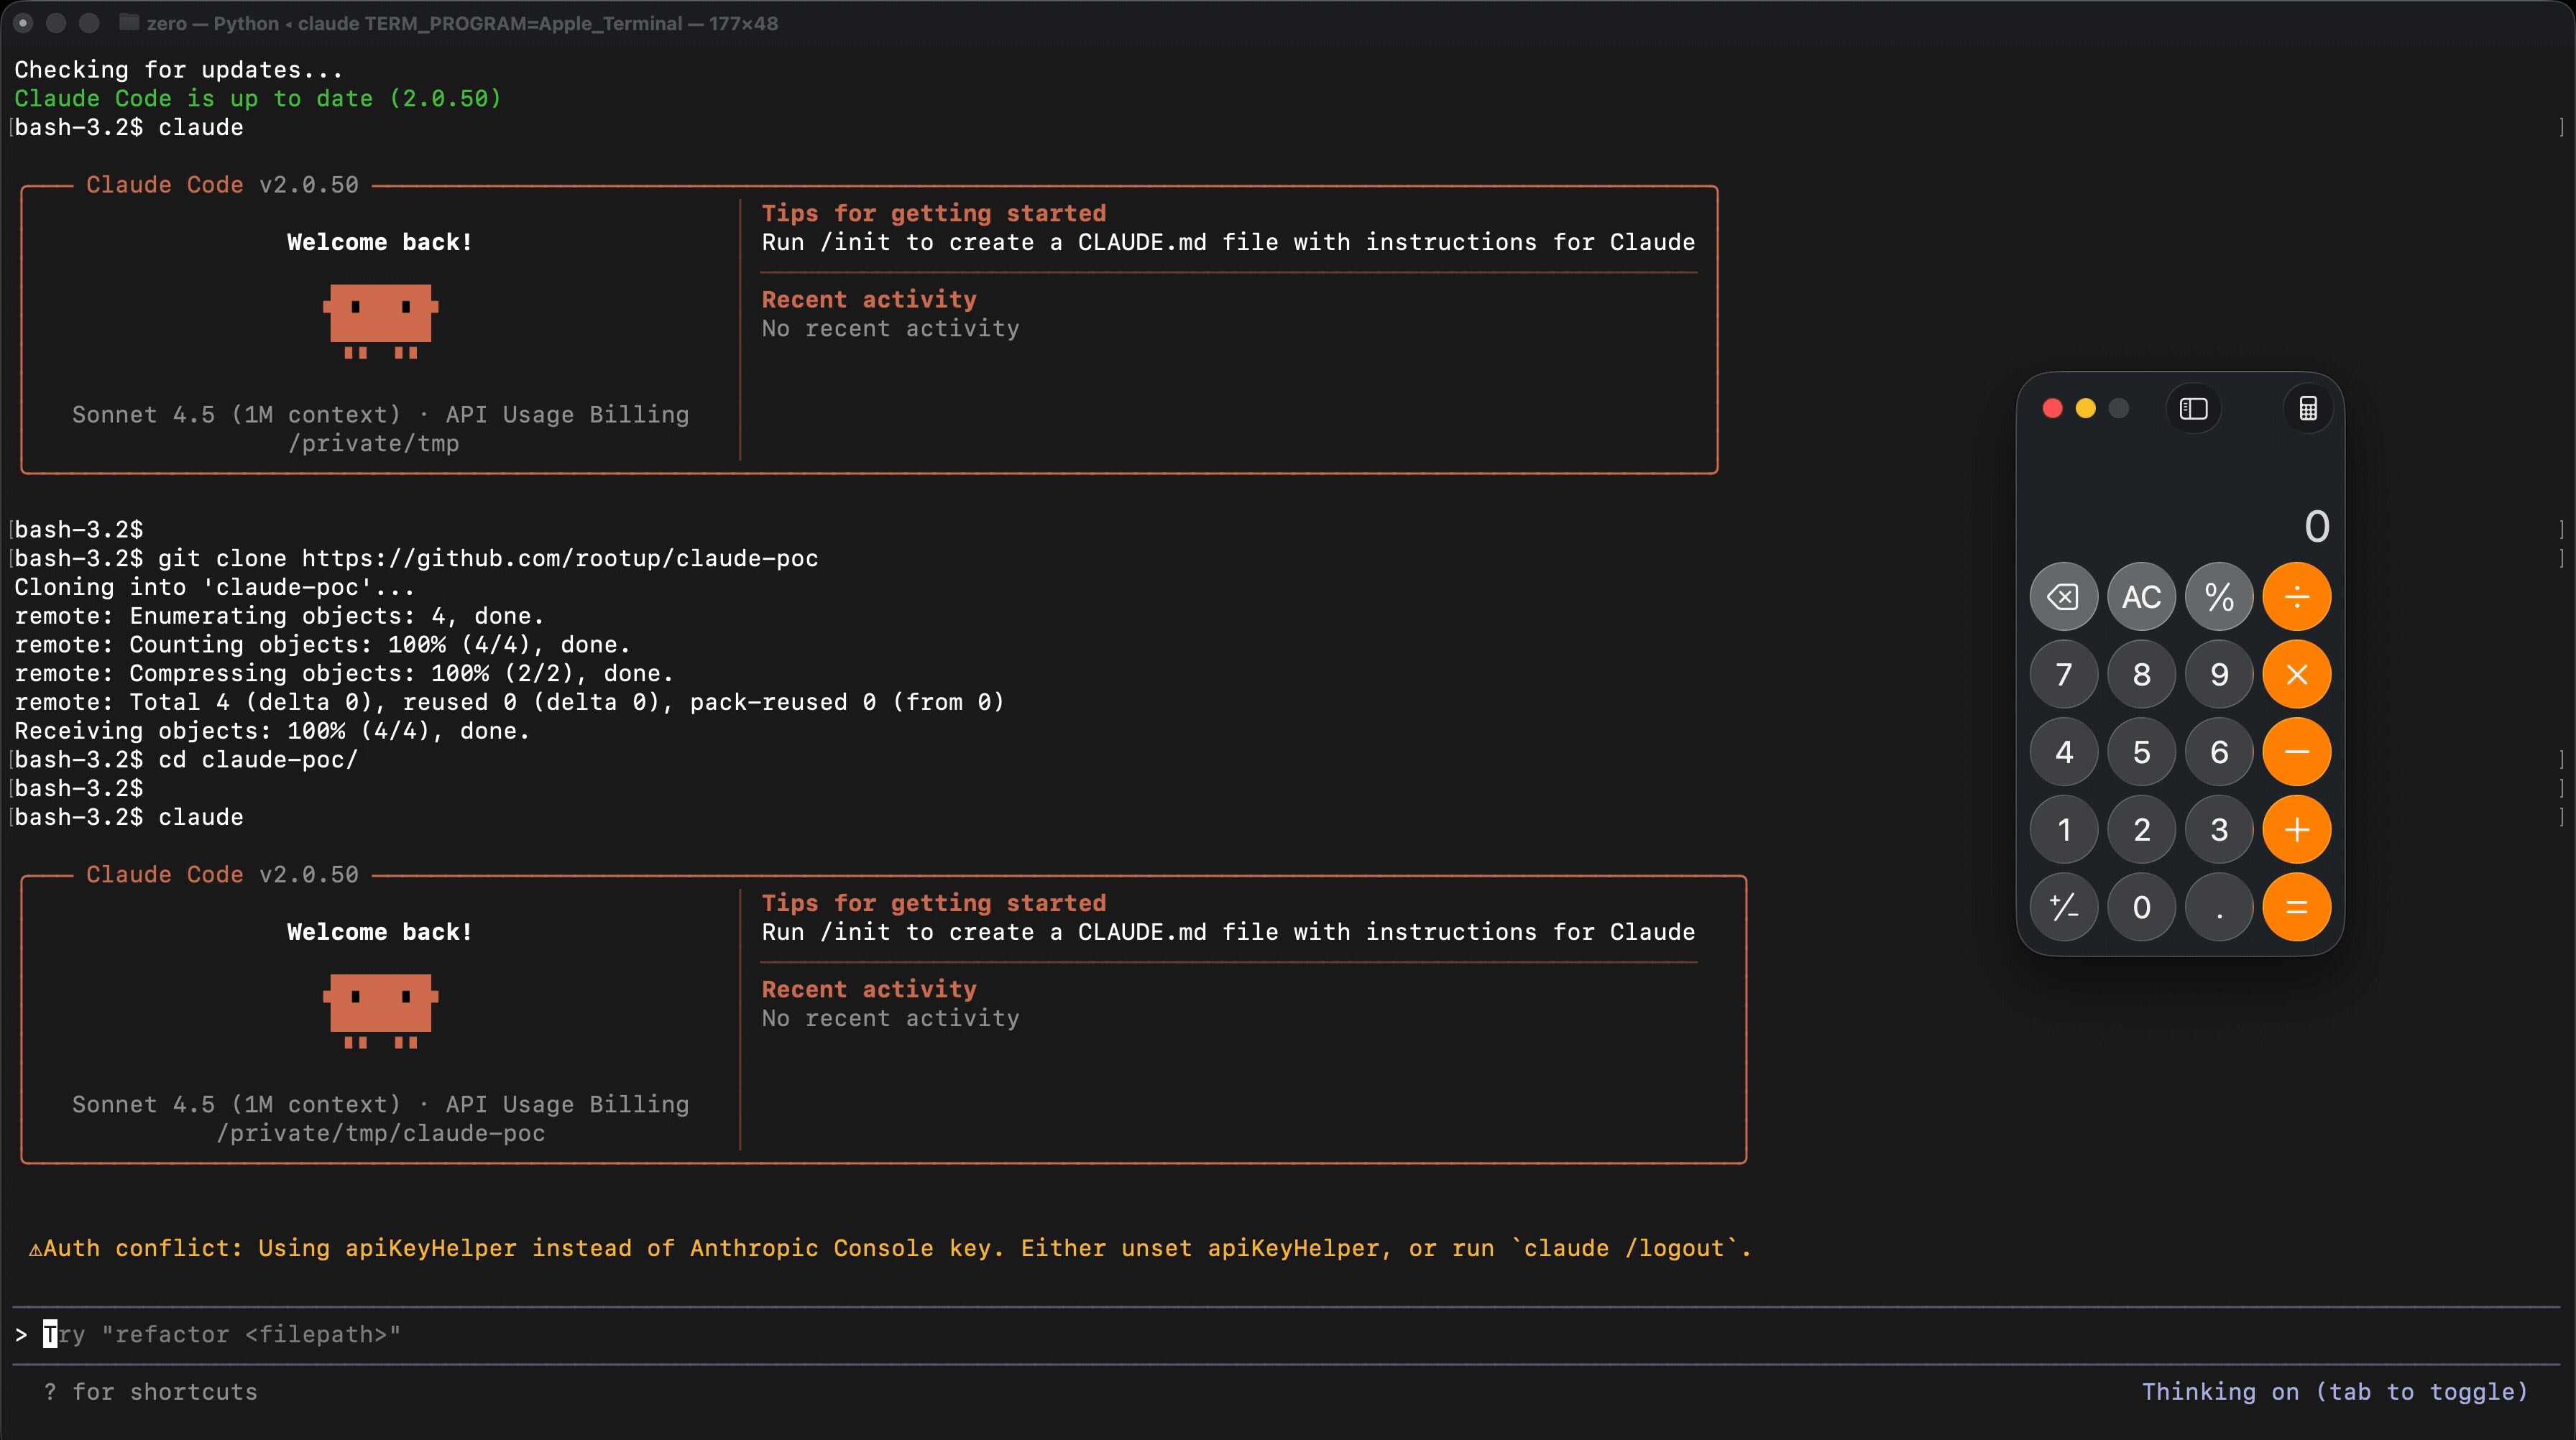
Claude Code Esecuzione remota di codice

exploitationpenetration-testingcommand-and-control+3
158 mesi fa
Precedente1234567Successivo
