

XeytanWin32-RAT
 melardev/xeytanwin32-rat
LAVORI IN CORSO. RAT scritto in C++ utilizzando le API Win32
privilege-escalationpersistence-mechanismsexploitation+8
20
melardev/xeytanwin32-ratLAVORI IN CORSO. RAT scritto in C++ utilizzando le API Win32
 catatonicprime/tospovirus
Un worm che infetta WiFi Pineapple.
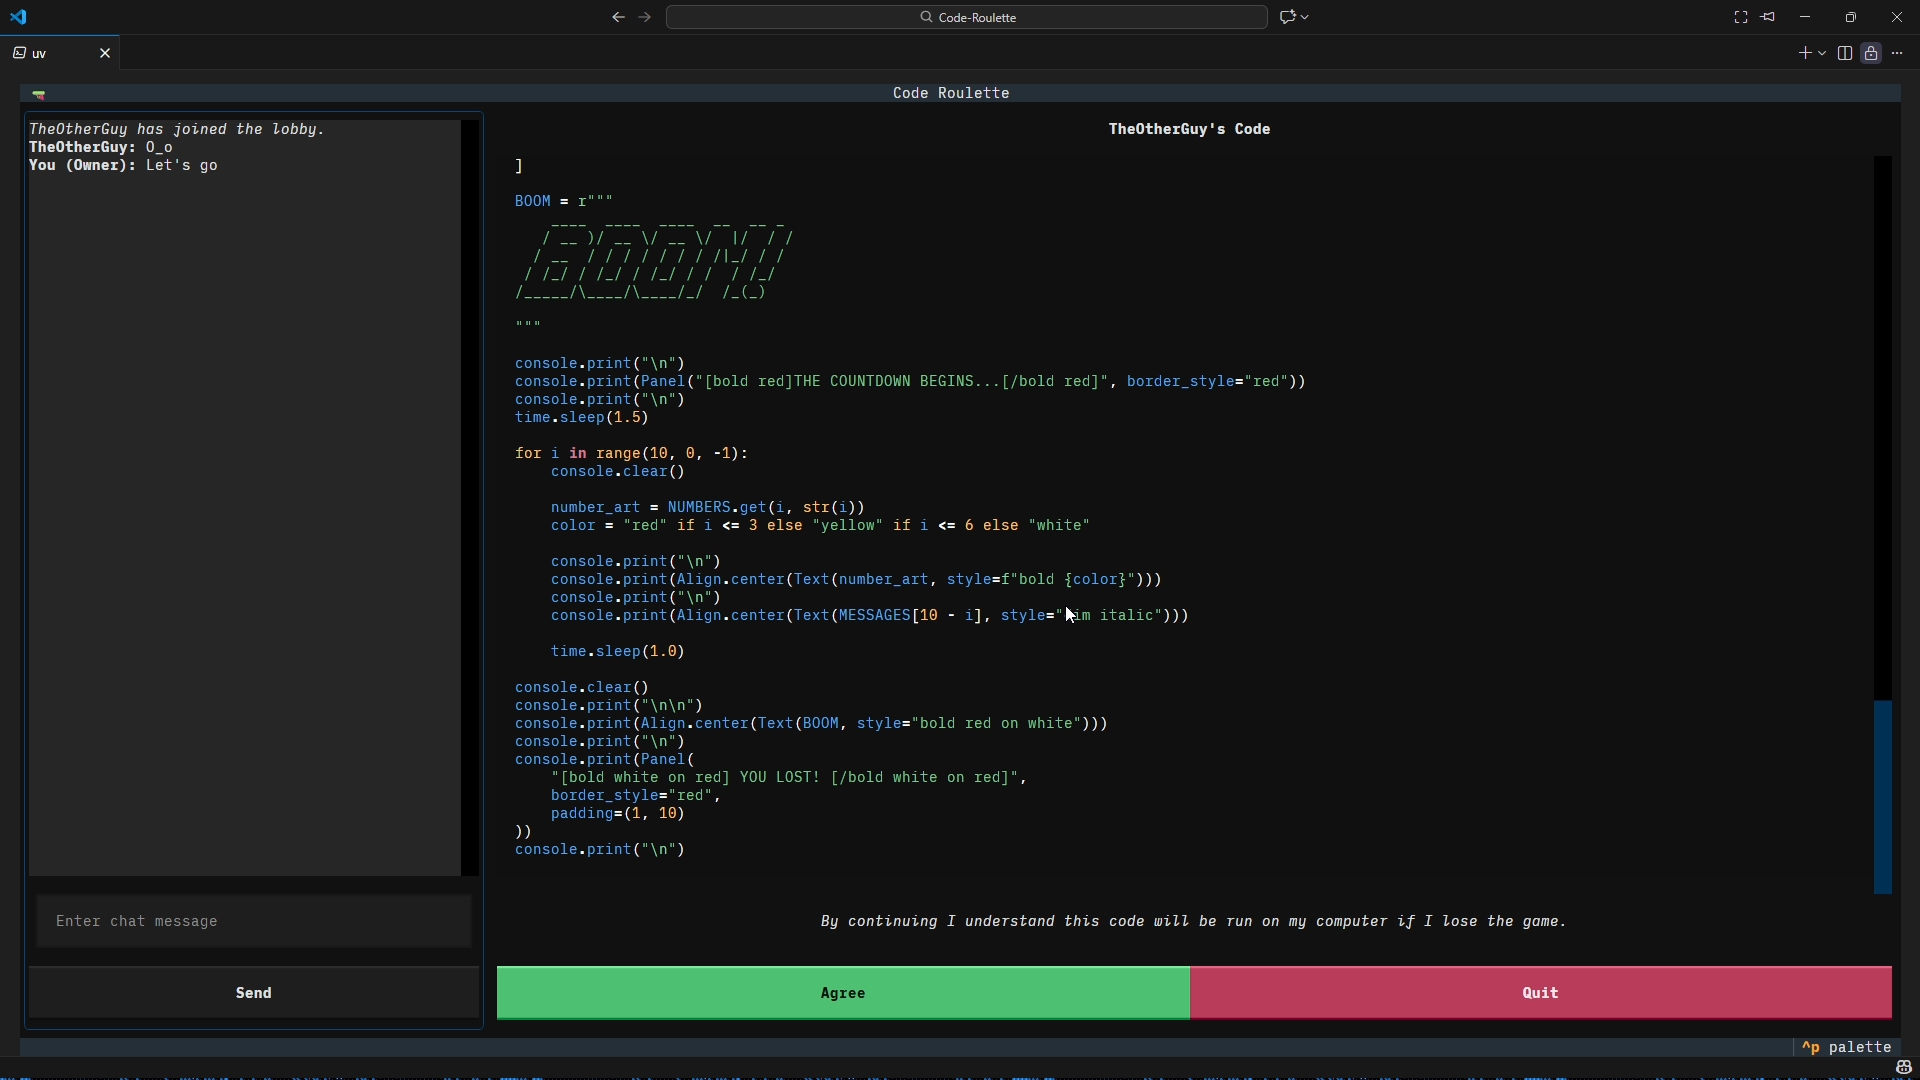 sorcerio/code-roulette
Code Roulette è un gioco multiplayer online basato su interfaccia terminale (TUI), una roulette russa in cui il perdente esegue il file payload…
 pr0xylife/gozi
Trojan bancario con capacità di browser-injection e command-and-control, utilizzato per rubare credenziali e dati finanziari; rilevante per l'analisi…
 retrobyte/shadowtech-rat
Un esempio di strumento di amministrazione remota.
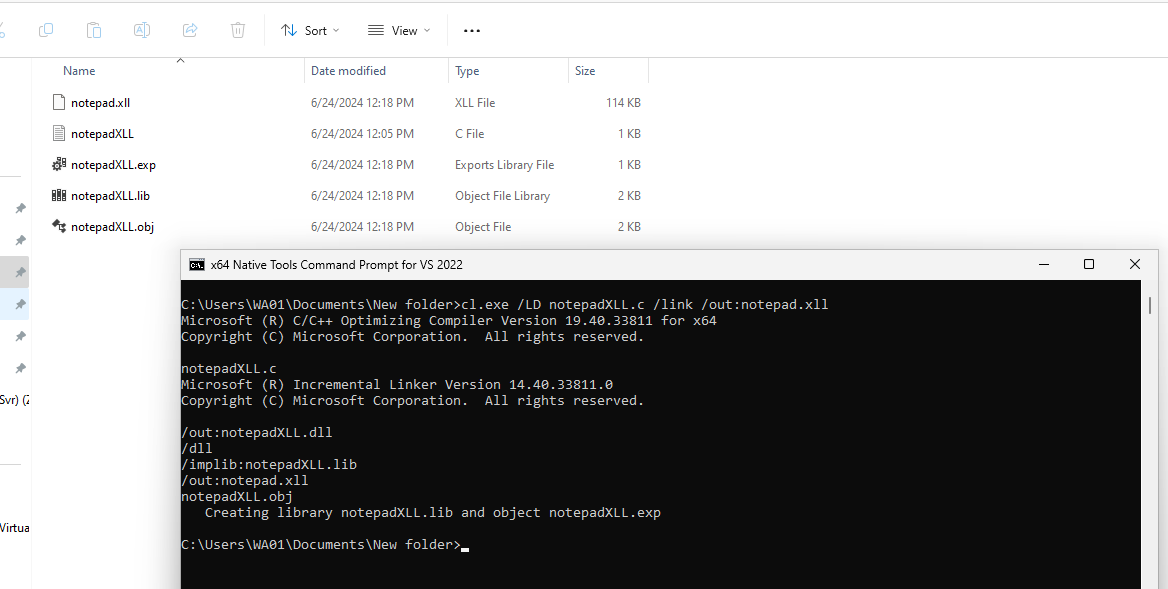 h3x0v3rl0rd/xll_windows_reverse_shell
xll windows reverse shell
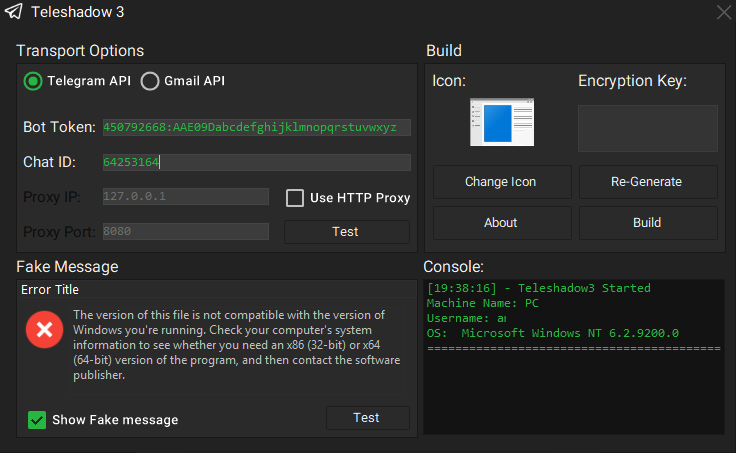 eternalc0der/teleshadow3
Furto di sessione di Telegram Desktop
 igh0st/gh0st3.6_src
Codice sorgente di un Remote Access Trojan (RAT) per apprendere la comunicazione C2, la consegna del payload e le tecniche di post-exploitation in…
 zarkones/bloodfangc2
Moderno impianto PIC per Windows (64 e 32 bit)
 mitre/caldera-crater
Impianto RAT (remote access trojan) in C# per il framework di emulazione dell'avversario Caldera, che consente comando e controllo post-exploitation…
 byt3bl33d3r/gcat
Una backdoor PoC che usa Gmail come server C&C
 darkcodersc/subseven
Repository ufficiale del codice sorgente legacy di SubSeven
 0xislamtaha/python-rootkit
Python Remote Administration Tool (RAT) per ottenere una sessione meterpreter
 hackerhouse-opensource/backdoors
Strumenti per mantenere l'accesso ai sistemi e dimostrazioni proof-of-concept.
 rainkin1993/remote-access-trojan-database
Un database di RAT raccolti da Internet
 xdnice/pcshare
PCShare è un potente software di controllo remoto in grado di monitorare lo schermo, il registro di sistema, il file system e altro della macchina di…
 rvrsh3ll/rendezvousrat
RAT auto-riparante che utilizza libp2p
 yschgroup/skyrat
SkyRAT - Strumento di amministrazione remota Powershell