security-onion
Security Onion 16.04 - Distribuzione Linux per la caccia alle minacce, il monitoraggio della sicurezza aziendale e la gestione dei log

Security Onion 16.04 - Distribuzione Linux per la caccia alle minacce, il monitoraggio della sicurezza aziendale e la gestione dei log

Analizzatore Bro che rileva il protocollo QUIC di Google

Uno script Batch per Windows e uno script Bash per Unix per raccogliere in modo completo i dati forensi dell'host durante la risposta agli incidenti.

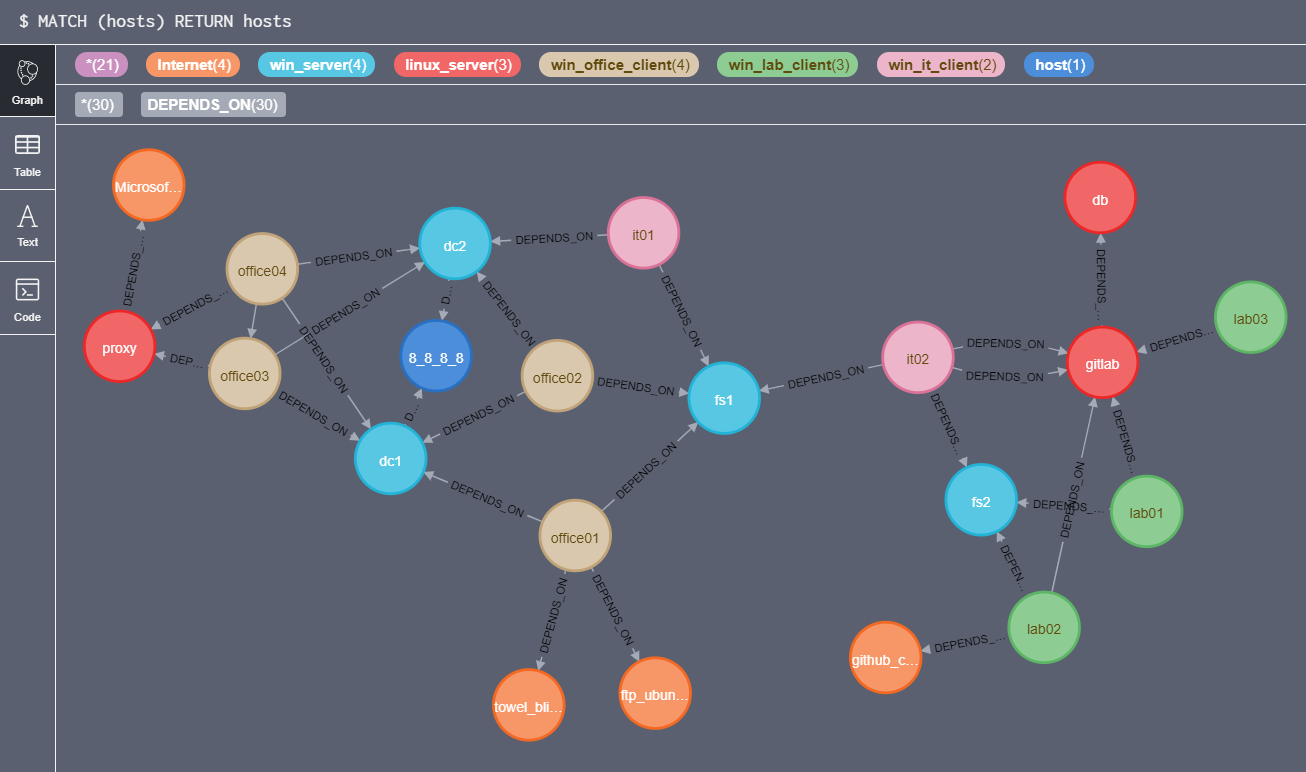
crea istruzioni CREATE di cypher per neo4j a partire da file netstat di più macchine

Esploratore di traffico HTTP malevolo

Uno strumento per assistere nella caccia basata sulla rete per GRU's Drovorub malware c2

Strumento di analisi forense delle connessioni di dispositivi USB che traccia le relazioni fisiche dispositivo-computer attraverso reti locali e di…

'Packet Capture Forensic Evidence eXtractor' è uno strumento che trova ed estrae file dai file di cattura dei pacchetti.

Un pacchetto per catturare e analizzare dati di flusso di rete e dati intra-flusso, per ricerca di rete, analisi forense e monitoraggio della…

Uno strumento di analisi forense dei pacchetti di rete per SSH

Forensica digitale distribuita e in tempo reale alla velocità del cloud

Decapsula il traffico incapsulato nei protocolli GRE, IPIP, 6in4, ESP (ipsec); può anche rimuovere l'header IEEE 802.1Q (LAN virtuale). Funziona con…

Analisi del traffico di Ramnit

La sandbox Linux multipiattaforma

Malcom - Analizzatore di Comunicazioni di Malware

Questo framework combina un insieme di strumenti open source esistenti in un pacchetto integrato che automatizza il processo di indagine forense. È…

Uno script Python in grado di rilevare e analizzare il traffico di rete correlato a loki-bot (malware). Questo script può essere utile ad analisti…

Pcap (file di cattura) Toolkit di analisi(v.1)