

CAPEv2
 kevoreilly/capev2
Configurazione del Malware ed Estrazione del Payload
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4k8h 47m fa
kevoreilly/capev2Configurazione del Malware ed Estrazione del Payload
 the-tcpdump-group/tcpdump
il dissector di rete TCPdump
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 simsong/bulk_extractor
Questo è l'albero di sviluppo. I download di produzione si trovano su:
 dougburks/so-crates
SO-CRATES: Security Onion Containerizzato — Analisi Rapida di Minacce, Malware e Sospetti!
 netsniff-ng/netsniff-ng
Un coltellino svizzero per le operazioni di rete quotidiane su Linux.
 cisco/joy
Un pacchetto per catturare e analizzare dati di flusso di rete e dati intra-flusso, per ricerca di rete, analisi forense e monitoraggio della…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges che coprono digital forensics, incident response, analisi malware e threat hunting con flag in stile CTF e scenari del mondo…
 gcla/termshark
Un'interfaccia utente a terminale per tshark, ispirata a Wireshark.
 0x4d31/fatt
FATT /fingerprintAllTheThings - uno script basato su pyshark per estrarre metadati di rete e impronte da file pcap e traffico di rete in tempo reale
 1ultimat3/pcapviz
Visualizza le topologie di rete e raccogli statistiche sui grafi basate su file pcap.
 odedshimon/bruteshark
Strumento di analisi di rete
 mozillazg/ptcpdump
Analizzatore di pacchetti basato su eBPF che cattura il traffico di rete con annotazione automatica dei metadati di processo, contenitore e pod…
 google/timesketch
Piattaforma collaborativa di analisi delle timeline forensi per l'acquisizione, la ricerca e l'annotazione dei log degli eventi, a supporto delle…
 insane-forensics/drovorub-hunt
Uno strumento per assistere nella caccia basata sulla rete per GRU's Drovorub malware c2
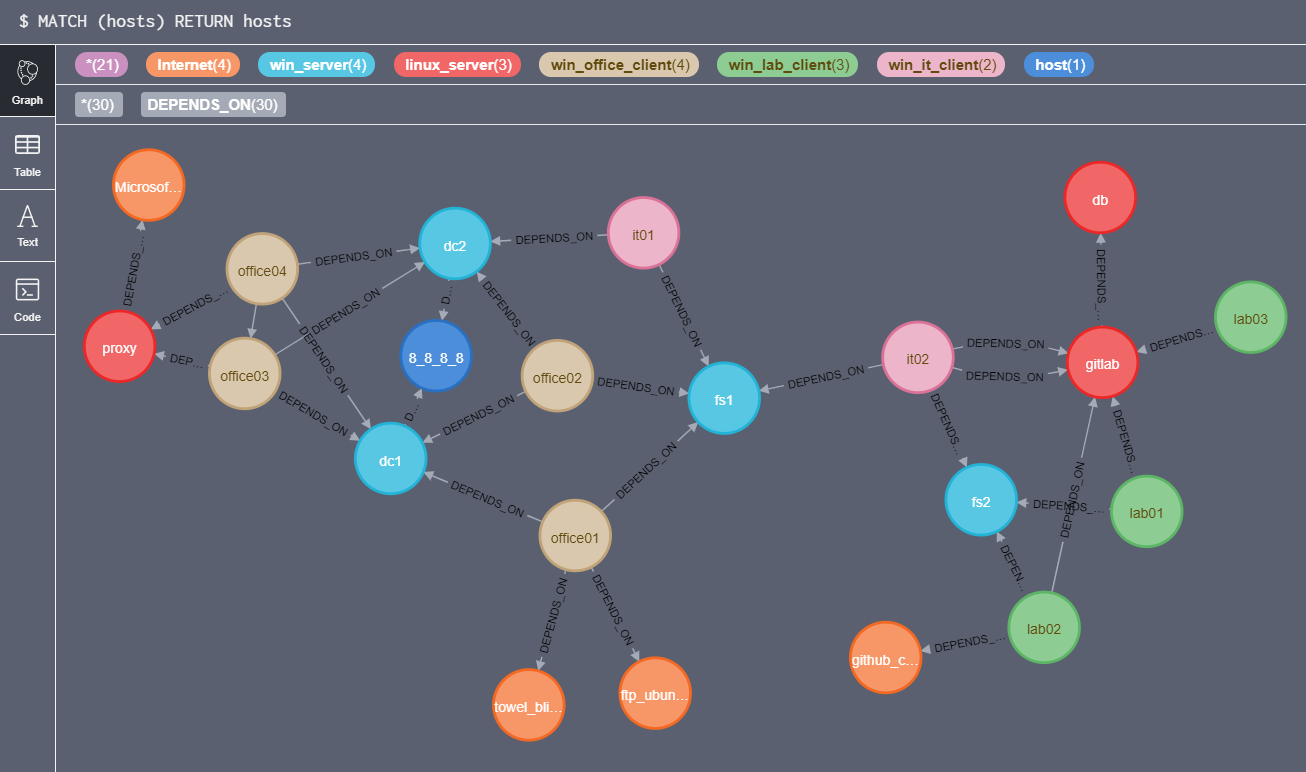 trinitor/netstat2neo4j
crea istruzioni CREATE di cypher per neo4j a partire da file netstat di più macchine
 opposum0112/decretum
Compilatore LinkML per contratti per ricercatori di sicurezza
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…