prowler
Prowler è la piattaforma open-source per la sicurezza cloud più diffusa al mondo che automatizza sicurezza e conformità in qualsiasi ambiente cloud.…

Prowler è la piattaforma open-source per la sicurezza cloud più diffusa al mondo che automatizza sicurezza e conformità in qualsiasi ambiente cloud.…

Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…

Applica sicurezza e conformità sui cluster Kubernetes tramite controlli di ammissione, mutazione delle risorse, scansioni in background e verifica…

Piattaforma di sicurezza Kubernetes open-source che analizza cluster, manifest e immagini alla ricerca di configurazioni errate, vulnerabilità e…

Snyk CLI esegue la scansione e il monitoraggio dei tuoi progetti per vulnerabilità di sicurezza.

Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro

Strumento di analisi statica per app Android/iOS che si concentra su problemi di sicurezza al di fuori del codice sorgente.

Strumento di audit di sicurezza senza agente per sistemi Linux, macOS e UNIX. Esegue scansioni approfondite per vulnerabilità, problemi di…

Testa e sfrutta i server STUN/TURN per configurazioni errate, consentendo il pivoting della rete interna tramite proxy SOCKS, attacchi di memory leak…

Progetto di escalation dei privilegi - Windows / Linux / Mac

Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…

Raccolta di regole Semgrep per l'analisi statica del codice, il rilevamento delle vulnerabilità di sicurezza e l'applicazione di pratiche di codifica…

Motore di regole per sicurezza cloud, ottimizzazione dei costi e governance, DSL in YAML per policy per interrogare, filtrare e agire sulle risorse

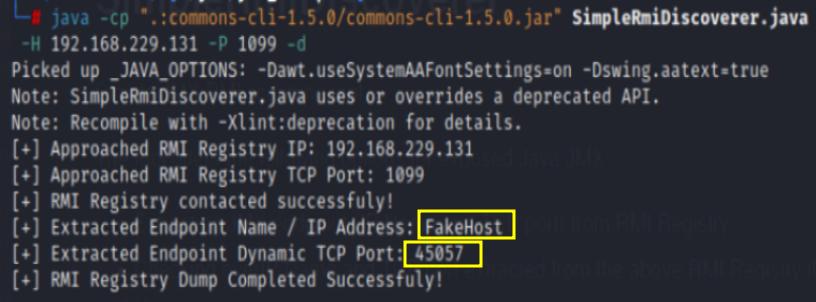
Semplice strumento di scansione JMX RMI

Benchmark di red-teaming e framework di attacco black-box per valutare i rischi di disinformazione visiva nei generatori di immagini commerciali, con…

Monitor leggero per attacchi web. Un singolo binario Go + SQLite. Non è OSSEC, non è un WAF.

Sicurezza open source e cloud-native per proteggere tutto, dalla build al runtime

Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…