

Sandboxie
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
defensive-toolsdynamic-analysis-sandboxingmalware-analysis+1
sandboxie-plus/sandboxieSandboxie Plus & Classic
 captmag/maldev
Creazione di molteplici strumenti malware consistenti in evasione, enumerazione e sfruttamento.
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili
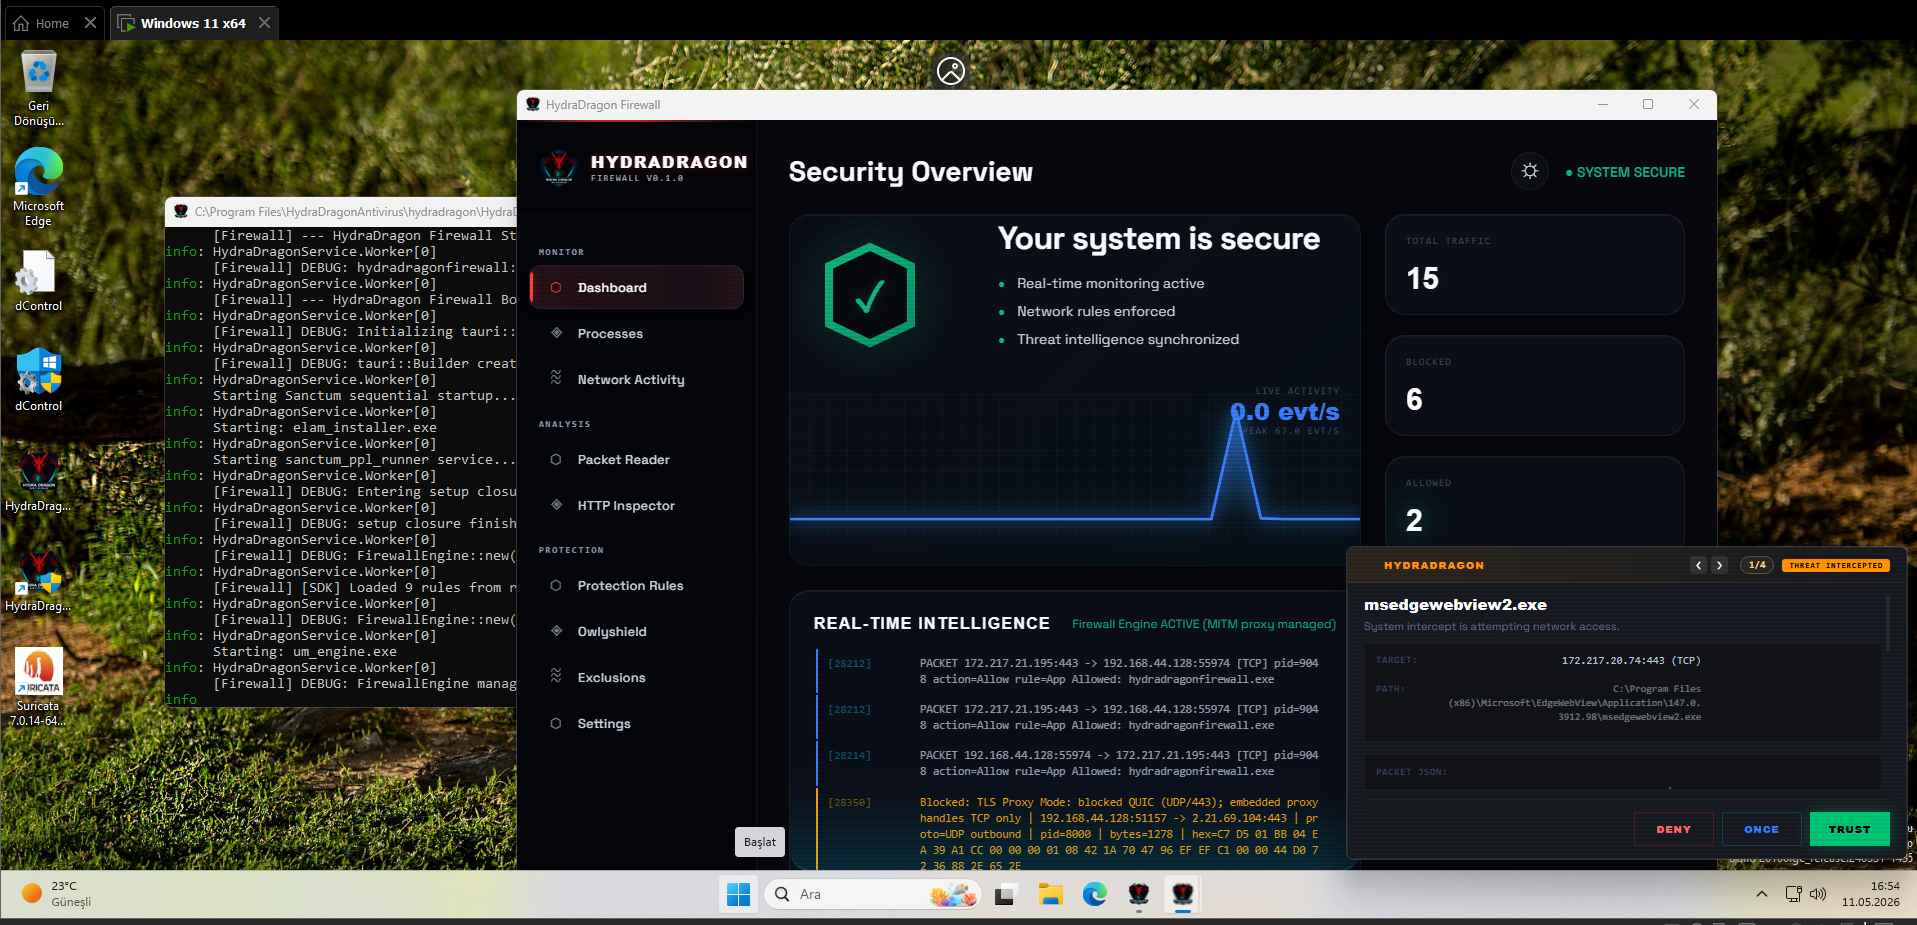 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
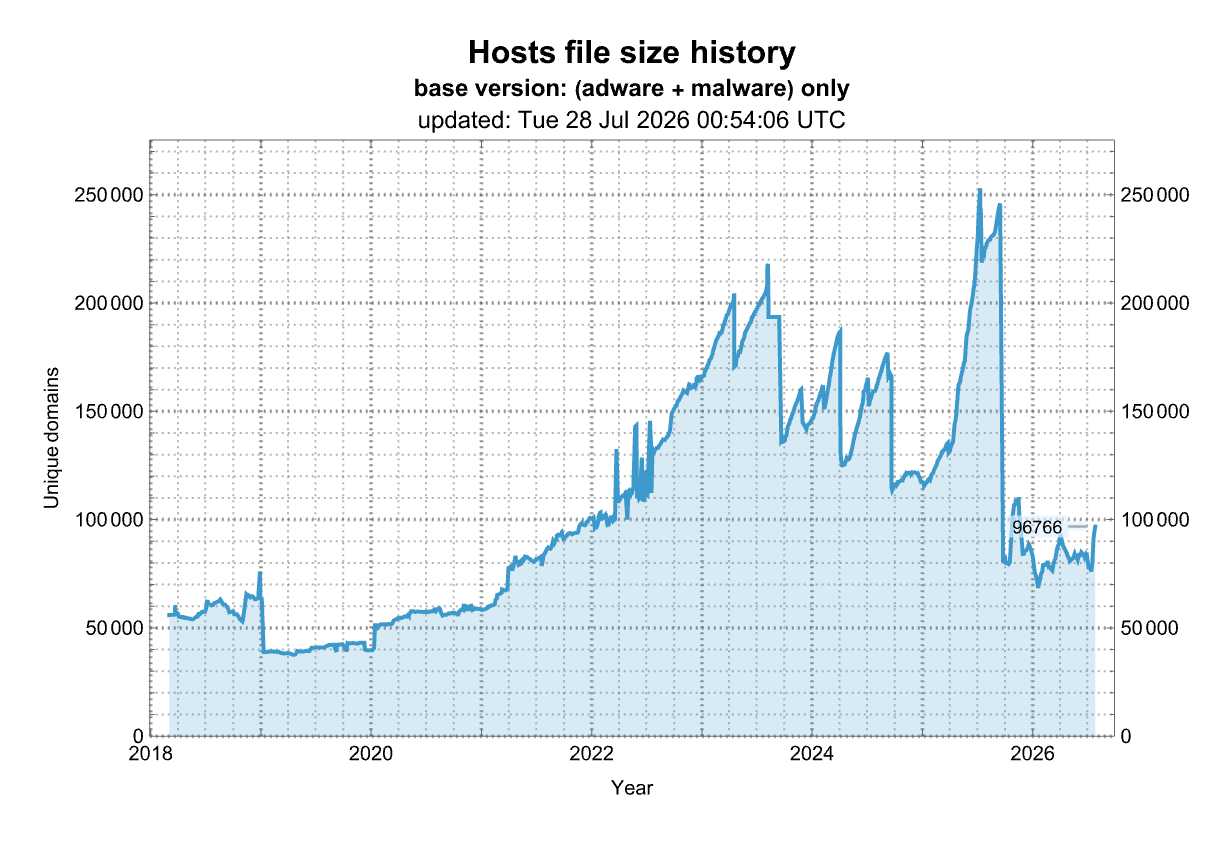 stevenblack/hosts
🔒 Consolida ed estende i file hosts provenienti da diverse fonti ben curate. Opzionalmente scegli estensioni per porno, social media e altre…
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 advdebug/brovan
Emulatore di binari x86_64 in modalità utente per l'analisi di malware e il reverse engineering. Supporta PE, ELF, dump di memoria e binari grezzi…
 hashgraph-online/hol-guard
Antivirus open-source per agenti AI: blocca strumenti rischiosi, accesso ai segreti, prompt injection, pacchetti malevoli, server MCP, plugin e skill…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 capstone-engine/capstone
Framework di disassemblaggio multi-architettura che fornisce un'API leggera e thread-safe per l'analisi binaria, il reverse engineering e la ricerca…
 lief-project/lief
Libreria cross-platform per analizzare, modificare e astrarre i formati eseguibili ELF, PE e MachO. Supporta API in C++, Python e Rust con…
 winsiderss/systeminformer
Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…
 stamparm/maltrail
Sistema di rilevamento del traffico malevolo in tempo reale che utilizza blacklist pubbliche, tracce statiche di malware e analisi euristica per…
 momo5502/sogen
🪅 Emulatore userspace per Windows e Linux
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 radareorg/r2ai
Plug-in AI per Radare2 che usa LLM locali o remoti per decompilazione, spiegazione delle funzioni, rilevamento delle vulnerabilità, rinomina e…