

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
1256 risultati
ceasta preview

ceasta

GitHubngwg/ceasta

disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169
22 giorni fa
wazuh preview

wazuh

GitHubwazuh/wazuh

Piattaforma XDR e SIEM open-source per rilevamento delle minacce, analisi dei log, monitoraggio dell'integrità dei file, valutazione delle…

defensive-toolsvulnerability-scannerscontainer-security+12
16.5k3 giorni fa
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…

static-analysisdynamic-analysis-sandboxingreverse-engineering+7
29515 giorni fa
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per…

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
484 mesi fa
MISP preview

MISP

GitHubmisp/misp

MISP (software principale) - Piattaforma open source per intelligence e condivisione di minacce
defensive-toolsioc-managementthreat-feeds-aggregators+10
6.5k8 giorni fa
hosts preview

hosts

GitHubstevenblack/hosts

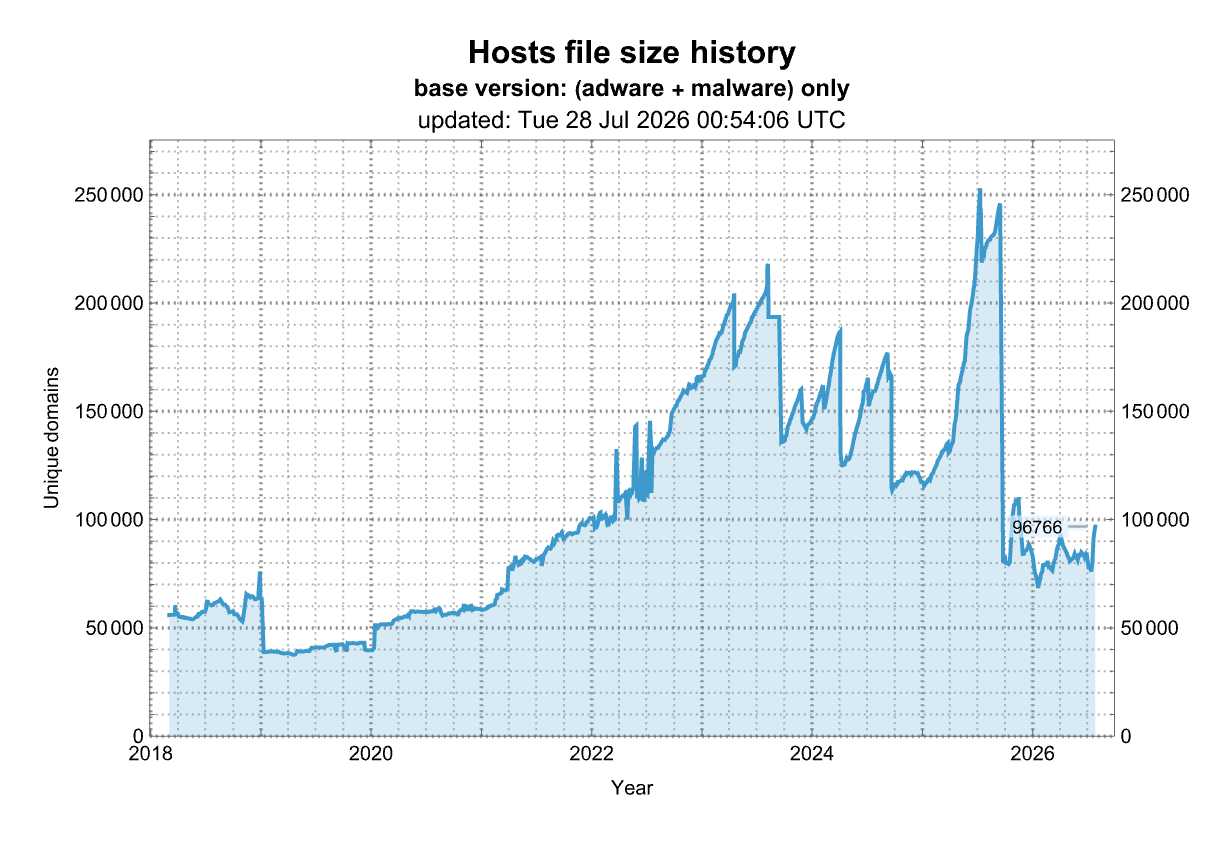
🔒 Consolida ed estende i file hosts provenienti da diverse fonti ben curate. Opzionalmente scegli estensioni per porno, social media e altre…

information-gatheringmalware-analysisprivacy+3
30.8k16h 52m fa
Awesome-Hacking preview

Awesome-Hacking

GitHubhack-with-github/awesome-hacking

Una raccolta di varie liste fantastiche per hacker, pentester e ricercatori di sicurezza.

osintreverse-engineeringweb-security+7
118.0k2 mesi fa
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
4216 giorni fa
REx-skill preview

REx-skill

GitHubtihanyin/rex-skill

REx@Skill - Skill di esecuzione agentica per il reverse engineering finalizzata alla scoperta di vulnerabilità nei binari

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
11226 giorni fa
disrobe preview

disrobe

GitHub1-3-7/disrobe

Suite CLI in Rust che decompila staticamente, deoffusca e decomprime codice nativo, bytecode, script, firmware e pacchetti di app attraverso oltre 15…

android-securitystatic-analysisreverse-engineering+4
1523 giorni fa
maltrail preview

maltrail

GitHubstamparm/maltrail

Sistema di rilevamento del traffico malevolo in tempo reale che utilizza blacklist pubbliche, tracce statiche di malware e analisi euristica per…

defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6k0 giorni fa
KDU preview

KDU

GitHubhfiref0x/kdu

Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…

defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8k20 giorni fa
scan preview

scan

GitHubatomdrift-project/scan

Rilevamento malware 0-day per binari, sorgenti e script (che non fa schifo)

defensive-toolsstatic-analysisvulnerability-scanners+9
2184 giorni fa
tirith preview

tirith

GitHubsheeki03/tirith

Sicurezza del terminale per sviluppatori e agenti AI. Intercetta URL omografi, pipe-to-shell, iniezione ANSI, payload offuscati, esfiltrazione di…

osintphishing-toolsvulnerability-scanners+8
2.7k9h 34m fa
Mobile-Security-Framework-MobSF preview

Mobile-Security-Framework-MobSF

GitHubmobsf/mobile-security-framework-mobsf

Framework automatizzato per test di sicurezza delle applicazioni mobili per Android, iOS e Windows. Esegue analisi statiche e dinamiche, rilevamento…

android-securitystatic-analysisdynamic-analysis-sandboxing+8
21.6k6 giorni fa
bytecode-viewer preview

bytecode-viewer

GitHubkonloch/bytecode-viewer

Una suite di reverse engineering per Jar Java 8+ e APK Android (Decompilatore, Editor, Debugger e altro)
android-securitystatic-analysisdynamic-analysis-sandboxing+6
15.6k3 mesi fa
cowrie preview

cowrie

GitHubcowrie/cowrie

Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/

defensive-toolsinformation-gatheringnetwork-security+3
6.5k3 giorni fa
OshoosiClaw preview

OshoosiClaw

GitHuboyesanyf/oshoosiclaw

Agente autonomo di sicurezza endpoint in Rust che combina driver Windows Ring-0 e blocco pre-esecuzione eBPF su Linux, rilevamento YARA, mappatura…

defensive-toolsnetwork-securitymalware-analysis+8
3 giorni fa
Precedente12…70Successivo
Analisi Malware — Strumenti | Kitploit