

arkime
 arkime/arkime
Arkime è un sistema open source, su larga scala, per la cattura completa di pacchetti, l'indicizzazione e il database.
defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4k
arkime/arkimeArkime è un sistema open source, su larga scala, per la cattura completa di pacchetti, l'indicizzazione e il database.
 ntop/ntopng
Monitoraggio del traffico basato sul web e del traffico di rete per la cybersecurity
 googlecloudplatform/professional-services
Raccolta di esempi di soluzioni Google Cloud e utilità operative per il monitoraggio degli audit log, la de-identificazione DLP, la gestione delle…
 ossec/ossec-hids
OSSEC è un sistema open source di rilevamento delle intrusioni basato su host (HIDS) che esegue analisi dei log, controllo dell'integrità dei file,…
 clong/detectionlab
Automatizza la creazione di un ambiente di laboratorio completo di strumenti di sicurezza e best practice per il logging.

 0x4d31/awesome-threat-detection
Elenco curato di risorse per il rilevamento e la caccia alle minacce: regole di rilevamento, strumenti SIEM e di analisi dei log, monitoraggio di…
 google/timesketch
Piattaforma collaborativa di analisi delle timeline forensi per l'acquisizione, la ricerca e l'annotazione dei log degli eventi, a supporto delle…
 the-tcpdump-group/tcpdump
il dissector di rete TCPdump
 olafhartong/sysmon-modular
Un repository di moduli di configurazione sysmon
 security-onion-solutions/securityonion
Piattaforma open-source di monitoraggio della sicurezza per threat hunting, rilevamento delle intrusioni, gestione dei log, risposta agli incidenti e…
 elastic/detection-rules
Sviluppa, valida e pubblica regole di rilevamento SIEM per Elastic Security, con strumenti CLI Python, parsing KQL, integrazione Kibana e query di…
 cyb3rxp/awesome-soc
Una knowledge base curata per costruire, gestire e far maturare un SOC (incluso CSIRT).
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 pavel-odintsov/fastnetmon
Sensore DDoS molto veloce con supporto per sFlow/Netflow/IPFIX/SPAN
 withsecureopensource/chainsaw
Ricerca e analisi rapida degli artefatti forensi di Windows
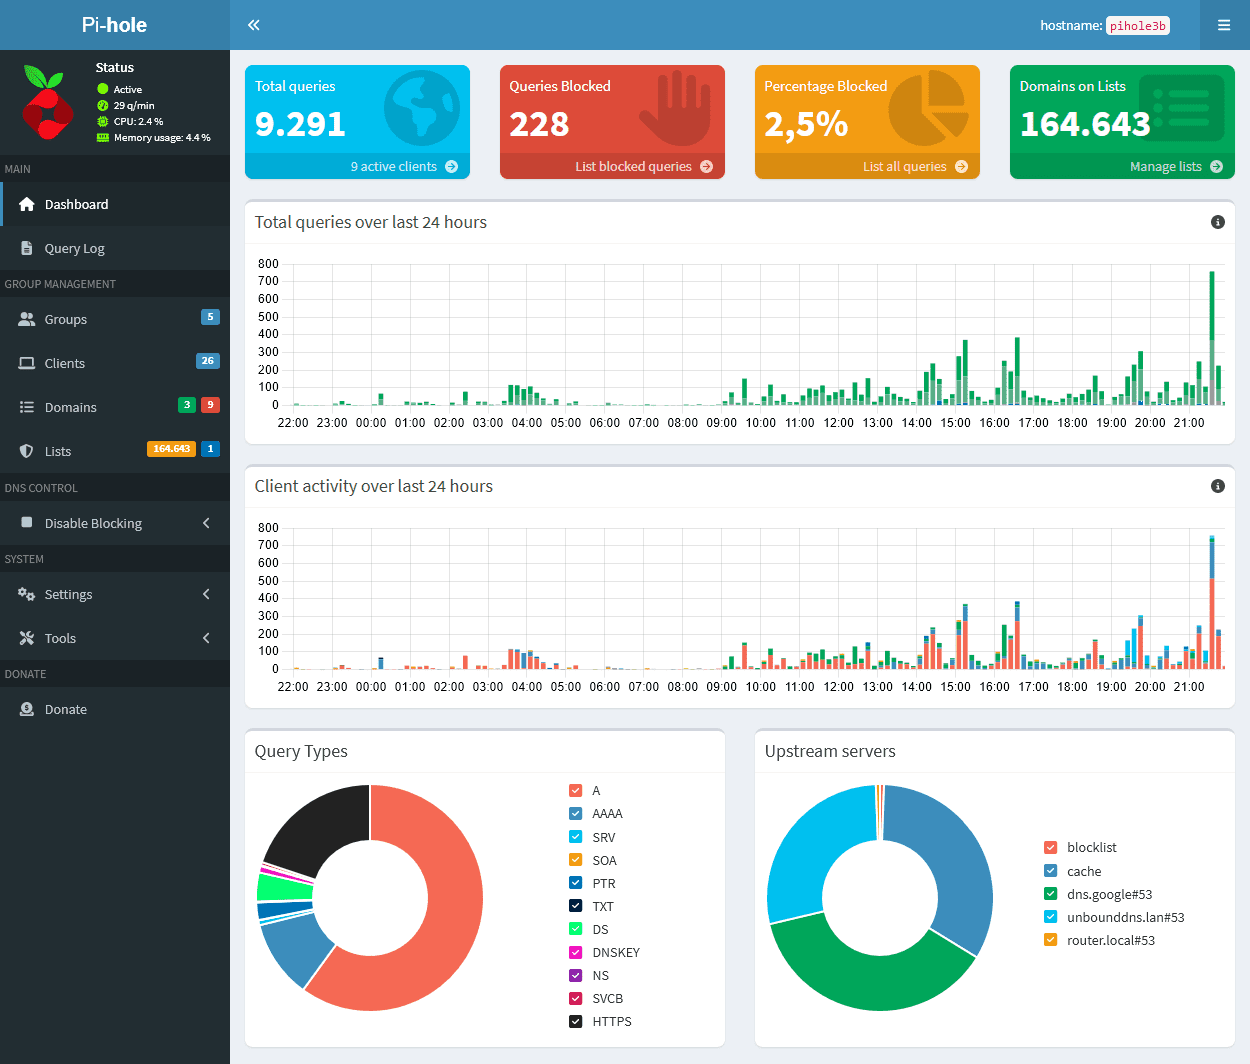
 yamato-security/hayabusa
Generatore di timeline forensi per log eventi di Windows multi-thread e strumento di threat hunting con supporto completo delle regole Sigma, che…